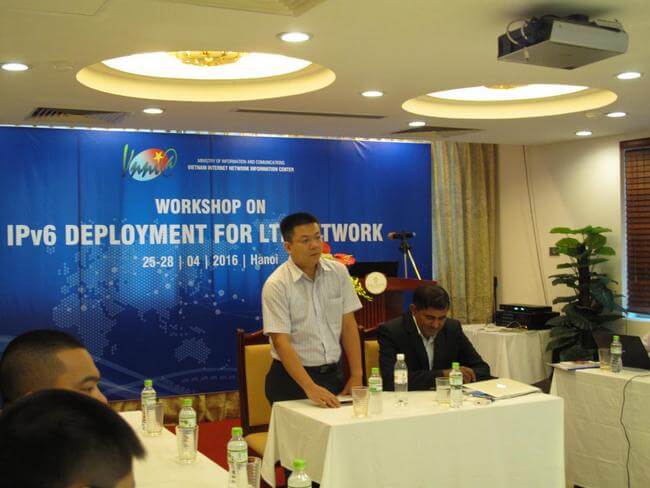
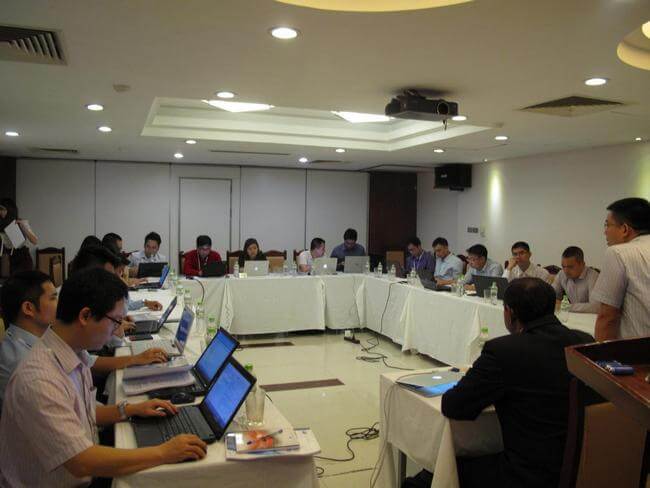
Ngày 26/4/2016, tại phòng họp trụ sở Bộ Thông tin và Truyền thông, 18 Nguyễn Du, Hà Nội, Ban Công tác thúc đẩy phát triển IPv6 quốc gia đã họp phiên kiện toàn nhân sự và tổng kết kết quả triển khai giai đoạn 2 Kế hoạch hành động quốc gia về IPv6, thống nhất kế hoạch hoạt động của giai đoạn 3 dưới sự chủ trì của Thứ trưởng Phan Tâm, Trưởng Ban công tác.
Quyết định số 511/QĐ-BTTT về việc kiện toàn thành viên Ban công tác thúc đẩy phát triển IPv6 quốc gia đã được Bộ trưởng Bộ TT&TT ban hành ký ngày 7/4/2016, thay thế Quyết định số 1190 ngày 3/7/2012 của Bộ trưởng Bộ TT&TT về việc kiện toàn Ban công tác thúc đẩy phát triển IPv6 quốc gia. Hiện tại, Ban công tác thúc đẩy phát triển IPv6 quốc gia gồm có 19 thành viên đại diện cho một số đơn vị thuộc Bộ TT&TT, Bộ GD&ĐT, Bộ KH&CN cùng đại diện lãnh đạo các doanh nghiệp viễn thông VNPT, Viettel, MobiFone, FPT và NetNam.
Kết thúc giai đoạn 2, một vài thành tựu đáng chú ý đã đạt được như 9 ISP đã kết nối tới Mạng IPv6 Quốc gia và Viettel đã có 10 hường kết nối IPv6 đi quốc tế, tổng dung lượng 432 Gbps trong khi VNPT có 7 hướng kết nối đi quốc tế, chạy song song IPv4-IPv6, tổng dung lượng 220 Gbps… Nếu như các năm trước, trên hệ thống thống kê của các tổ chức quốc tế như CISCO, APNIC, Google, tỉ lệ người sử dụng IPv6 của Việt Nam chỉ có 0% thì ở thời điểm hiện tại, các hệ thống này đều ghi nhận con số người sử dụng IPv6 ở Việt Nam đạt gần 0,03%.
Năm 2016 là năm đầu tiên của giai đoạn 3 (2016-2019) trong Kế hoạch hành động Quốc gia về IPv6. Mục tiêu của Ban công tác thúc đẩy IPv6 Quốc gia là phải hoàn thiện và nâng cấp mạng cơ sở hạ tầng IPv6 quốc gia, hoàn thiện việc chuyển đổi mạng lưới, dịch vụ, ứng dụng, phần mềm và thiết bị trên toàn bộ mạng Internet Việt Nam, đảm bảo cho Internet VN hoạt động hoàn toàn tương thích, an toàn với IPv6. Đồng thời, mạng lưới của các tổ chức, doanh nghiệp, mạng chuyên dùng của các cơ quan Đảng, Nhà nước cũng sẽ chính thức sử dụng và cung cấp dịch vụ với IPv6 trong giai đoạn này..
Phát biểu chỉ đạo tại cuộc họp, Thứ trưởng Phan Tâm khẳng định cơ chế chính sách ưu đãi là một nội dung rất quan trọng, cần phải được làm rõ trong thời gian tới để thực sự tạo ra được một cú hích cho IPv6 tại Việt Nam. Thứ trưởng cũng đã chỉ ra một số tồn tại, đó là các biện pháp thúc đẩy phát triển IPv6 cho tới nay mang nhiều tính khuyến khích, tự nguyện tự giác của doanh nghiệp là chính. Một số quy định đã có nhưng chưa có đơn vị nào giám sát, đôn đốc việc triển khai. Bên cạnh đó, các chính sách hỗ trợ chưa phát huy hết tác dụng trong việc hưởng ưu đãi liên quan đến sản xuất thiết bị, phần mềm, nội dung hỗ trợ công nghệ IPv6. Một tồn tại nữa là sự hợp tác thiếu chặt chẽ giữa doanh nghiệp cung cấp dịch vụ Internet và cung cấp nội dung vốn tạo thành hệ sinh thái bền vững, cộng sinh thúc đẩy IPv6 để tạo ra đột phá. Thứ trưởng giao Trung tâm Internet Việt Nam (VNNIC), với tư cách thường trực của Ban công tác, rà soát lại chương trình công tác của các đơn vị thuộc Bộ, tổng hợp những văn bản đang xây dựng có liên quan đến việc khuyến khích tạo lập thị trường ứng dụng cho IPv6 để báo cáo lãnh đạo Bộ, theo hướng đưa nội dung IPv6 sâu sát và phù hợp vào các văn bản mới.
Một số hình ảnh tại cuộc họp:
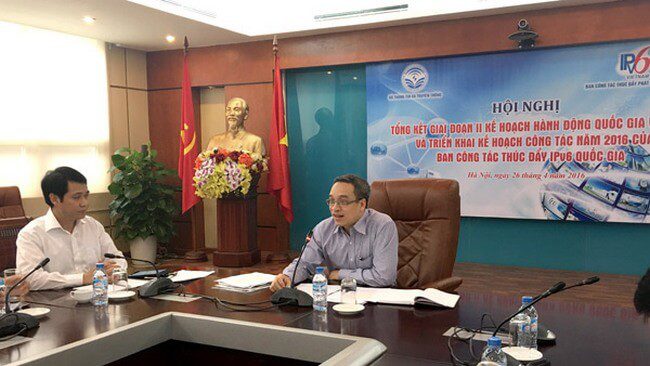
Thứ trưởng Bộ Thông tin và Truyền thông Phan Tâm phát biểu tại cuộc họp
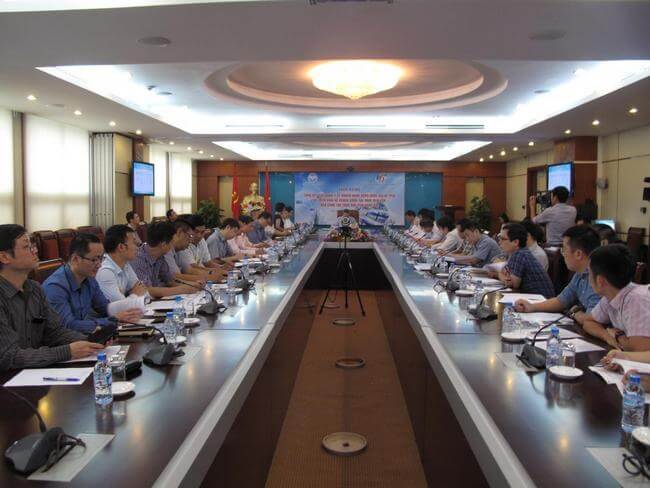
Toàn cảnh cuộc họp của Ban Công tác thúc đẩy phát triển IPv6 quốc gia
Năm 2011, khu vực Châu Á – Thái Bình Dương chính thức bước sang Giai đoạn cạn kiệt IPv4 với chính sách cấp phát hạn chế, mỗi thành viên chỉ được xét cấp một lượng địa chỉ là 01 khối /22 (1.024 địa chỉ) từ khối 103/8, điều này đã gây cho rất nhiều khó khăn cho các doanh nghiệp, đặc biệt là các doanh nghiệp cung cấp dịch vụ Internet trong việc triển khai dịch vụ.
Trong năm 2015 Tổ chức quản lý địa chỉ khu vực Châu Á – Thái Bình Dương (APNIC) đã triển khai chính sách cấp bổ sung thêm tối đa 01 khối /22 IPv4 cho thành viên trong khu vực Châu Á – Thái Bình Dương từ vùng địa chỉ tái cấp bởi IANA, bên cạnh 01 khối /22 cấp theo chính sách của giai đoạn cạn kiệt. Do đó, tổng lượng địa chỉ một tổ chức xin cấp mới giai đoạn này tương đương 01 khối /21 (2.048 địa chỉ), gồm: 01/22 từ khối 103/8 và 01/22 từ khối IANA tái phân bổ cho APNIC. Tuy nhiên, vùng địa chỉ cấp bổ sung này rất hữu hạn, do vậy chính sách cấp bổ sung từ khối IANA tái phân bổ sẽ kết thúc ngay khi vùng địa chỉ được phân bổ hết. Theo dự đoán của các chuyên gia quốc tế, vùng tài nguyên do IANA tái phân bổ cho APNIC sẽ sớm cạn kiệt trong năm 2016. Do đó, các thành viên địa chỉ, các tổ chức có nhu cầu cần thực hiện sớm thủ tục đăng ký thêm địa chỉ IPv4.
Trong báo cáo của APNIC tại kỳ hợp APNIC 41, trong năm 2015 lượng địa chỉ được cấp từ vùng IANA tái cấp gần bằng với lượng địa chỉ cấp từ vùng 103/8 (vùng tài nguyên cấp theo chính sách cạn kiện) trong số 4.500 yêu cầu xin cấp địa chỉ trong năm. Qua đây thấy rằng các tổ chức trong khu vực đang tận dụng triệt để chính sách cấp từ vùng IANA tái phẩn bổ để có thể dự trữ tối đa tài nguyên địa chỉ IPv4 cho triển khai dịch vụ trong khi IPv6 chưa trở nên phổ cập như hiện nay.
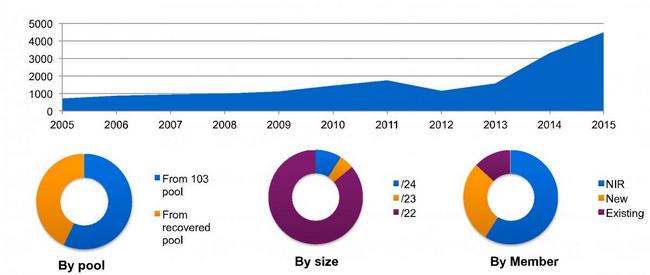 Nguồn: www.apnic.net
Kể từ tháng 5/2015 – thời điểm bắt đầu triển khai tại Việt Nam, VNNIC đã tiếp nhận và xử lý cấp bổ sung cho 75 thành viên địa chỉ từ khối IANA tái phân bổ cho APNIC. . Đây là nguồn tài nguyên bổ sung đáng kể trong giai đoạn cạn kiệt, giúp cho các tổ chức trong việc triển khai các dịch vụ của mình. Tuy nhiên, qua theo dõi vẫn còn gần 180 thành viên chưa thực hiện đăng ký địa chỉ từ vùng tài nguyên này. Vì vậy, các tổ chức cần xem xét sớm về việc đăng ký bổ sung thêm địa chỉ IPv4 từ vùng địa chỉ IPv4 do IANA tái phân bổ cho APNIC. Thông tin hướng dẫn chi tiết việc đăng ký địa chỉ IPv4 tại Website www.diachiip.vn.
Trường hợp có các thắc mắc, cần hỗ trợ, tổ chức liên hệ tới VNNIC theo địa chỉ: Phòng Quản lý Tài nguyên Internet; Emailinfo@vnnic.vn hoặc theo số máy +84-4-35564944 máy lẻ 106.
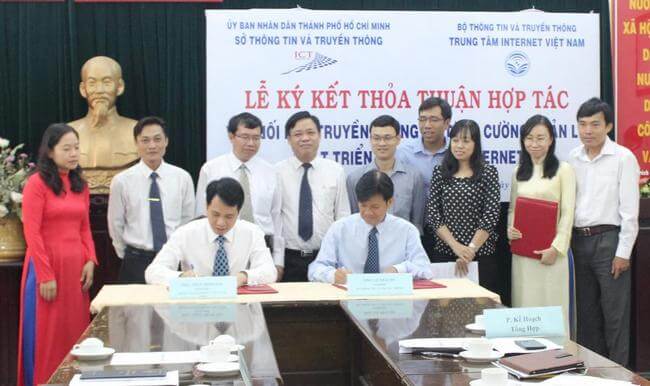
(PCWorldVN) Trung tâm Internet Việt Nam và Sở Thông tin và Truyền thông TP.HCM ký thỏa thuận hợp tác về truyền thông và tăng cường quản lý phát triển tài nguyên Internet giai đoạn 2016-2021.
Với mục đích nâng cao vai trò quản lý Nhà nước về tài nguyên Internet tại địa phương (bao gồm tên miền, địa chỉ IP) qua việc tuyên truyền, phổ biến các quy định pháp luật và phối hợp thanh, kiểm tra hoạt động cung cấp dịch vụ và đăng ký, sử dụng tên miền Internet; đồng tổ chức các hoạt động truyền thông nâng cao nhận thức cộng đồng, thúc đẩy việc đăng ký và sử dụng tài nguyên tên miền, địa chỉ Internet tại TP.HCM, Trung tâm Internet Việt Nam (VNNIC), Sở Thông tin và Truyền thông TP.HCM đã tiến hành trao đổi để đi đến ký kết thỏa thuận hợp tác chung trên cơ sở chức năng, nhiệm vụ, quyền hạn của mỗi đơn vị.
Khung chương trình được đưa vào thỏa thuận hợp tác giữa hai bên bao gồm: Tổ chức các buổi hội thảo, tập huấn về tuyên truyền nâng cao nhận thức về việc đăng ký và sử dụng tên miền quốc gia “.vn”, tên miền tiếng Việt và các hoạt động thúc đẩy phát triển thế hệ địa chỉ IPv6 trên địa bàn TP.HCM; Phối hợp triển khai các hoạt động thanh, kiểm tra việc đăng ký, sử dụng tên miền quốc tế tại địa phương; Trao đổi các số liệu về tình hình phát triển, sử dụng Internet quốc gia tại địa phương.
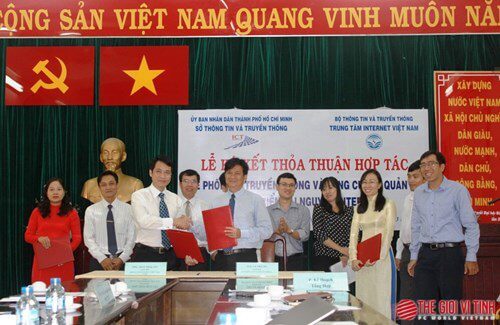
Giám đốc Sở TTTT TP.HCM Lê Thái Hỳ cùng đại diện VNNIC ký thỏa thuận hợp tác.
Trước mắt, trong năm 2016, hai bên thống nhất kế hoạch triển khai một số hoạt động cụ thể như: Tổ chức hội thảo bảo vệ thương hiệu Việt với tên miền .vn và hội nghị phổ biến, tuyên truyền văn bản quy phạm pháp luật mới liên quan tài nguyên Internet.
Theo đó, trong quý II/2016, Trung tâm Internet Việt Nam sẽ phối hợp với Sở Thông tin và Truyền thông TP.HCM tổ chức buổi hội thảo chuyên ngành với có đề “Bảo vệ thương hiệu Việt với tên miền .vn” nhằm tuyên truyền nâng cao nhận thức trong việc đăng ký và sử dụng tên miền quốc gia và sử dụng tên miền tiếng Việt. Hội thảo hướng đến thành phần tham dự là đại diện các Sở ban ngành TP.HCM, các đơn vị về lĩnh vực công nghệ thông tin, viễn thông trên địa bàn TP.HCM và các tỉnh khu vực Đông Nam Bộ.
Cũng trong quý II/2016, hai bên sẽ tổ chức tổ chức hội nghị phổ biến, tuyên truyền văn bản quy phạm pháp luật mới liên quan tài nguyên Internet.
Bên cạnh hoạt động tăng cường cập nhật thông tin quy định về quản lý và sử dụng tài nguyên Internet, trong quý III/2016, hai bên sẽ phối hợp mở lớp tập huấn, bồi dưỡng kiến thức về xu thế và định hướng sử dụng địa chỉ Internet phiên bản mới IPv6 với mong muốn TP.HCM sẽ là đầu tàu thúc đẩy hoạt động triển khai ứng dụng IPv6 theo đúng lộ trình kế hoạch quốc gia.
[vc_row][vc_column][vc_column_text]Nhà quảng cáo AdWords có thể tìm thấy Điều khoản và điều kiện cho quốc gia của họ bằng công cụ tìm kiếm Điều khoản và điều kiện của AdWords của chúng tôi.
Tôi có thể tìm thấy (các) Điều khoản và điều kiện áp dụng cho mình ở đâu?
(Các) Điều khoản và điều kiện khác nhau tùy theo quốc gia nơi đặt địa chỉ thanh toán của bạn. Để tìm thấy (các) Điều khoản và điều kiện của Google AdWords áp dụng cho bạn, vui lòng thực hiện theo các bước sau:
Đăng nhập vào tài khoản của bạn tại https://adwords.google.com.vn cửa sổ mới.
Trên tab Tài khoản của tôi, hãy nhấp vào Tùy chọn.
Trong phần Quy tắc và điều khoản, hãy nhấp vào liên kết để xem (các) Điều khoản và điều kiện có liên quan của bạn.
Là một phần trong nỗ lực liên tục để cải thiện chương trình Google AdWords cho nhà quảng cáo và người dùng của chúng tôi, thỉnh thoảng chúng tôi có thể cập nhật (các) Điều khoản và điều kiện của AdWords. Bạn có thể xem (các) Điều khoản và điều kiện hiện tại bất kỳ lúc nào trong tài khoản của mình.[/vc_column_text][/vc_column][/vc_row][vc_row][vc_column][vc_video link=”https://www.youtube.com/watch?v=ivmuGwQysO0″][/vc_column][/vc_row]
Tiếp theo Khóa đào tạo, tập huấn nghiệp vụ quản lý tên miền ‘.vn” được tổ chức tại Hà Nội (đợt 1) từ ngày 01/3 đến ngày 04/3/2016, vào ngày 08/03/2016, tại Cơ sở đào tạo tầng 6, Tòa nhà Thiên Sơn, 5-7-9 Nguyễn Gia Thiều, Phường 6, Quận 3, TP Hồ Chí Minh, Trung tâm Internet Việt Nam (VNNIC) đã tổ chức khóa đào tạo, tập huấn về nghiệp vụ tên miền “.vn” đợt 2 dành cho các Nhà đăng ký tên miền “.vn” tại TP Hồ Chí Minh. Khóa đào tạo diễn ra trong 04 ngày (từ ngày 08/3 đến ngày 11/3/2016) để chuẩn hóa và nâng cao chất lượng công tác quản lý nghiệp vụ tên miền “.vn” cho các cán bộ quản lý nghiệp vụ tên miền tại khu vực miền Nam của Nhà đăng ký.
Phát biểu khai mạc khóa đào tạo, đại diện VNNIC, ông Đỗ Quang Trung – Phó Trưởng Chi nhánh VNNIC tại TP Hồ Chí Minh đã tin tưởng và đánh giá cao sự cố gắng, phối hợp của các Nhà đăng ký cùng VNNIC thúc đẩy phát triển tên miền “.vn” trong thời gian qua. Ông Trung cũng bày tỏ qua khóa đào tạo, các học viên sẽ nắm chắc nghiệp vụ quản lý tên miền, mong mỏi 100% các học viên tham dự khóa đào tạo sẽ đạt tiêu chuẩn nghiệp vụ Nhà đăng ký quản lý tên miền cũng như các kiến thức được truyền tải trong khóa đào tạo sẽ giúp các Nhà đăng ký nâng cao chất lượng dịch vụ của Nhà đăng ký.
Một số hình ảnh tại khóa đào tạo:
Ông Đỗ Quang Trung, Phó Trưởng Chi nhánh Trung tâm Internet Việt Nam tại TP Hồ Chí Minh phát biểu
Ông Đặng Đức Hạnh – Phó Trưởng phòng Quản lý tài nguyên Internet trao đổi với các học viên
Đại diện VNNIC trao Chứng nhận tiêu chuẩn nghiệp vụ cho các học viên Nhà đăng ký
VNNIC và Nhà đăng ký chụp ảnh lưu niệm kết thúc khóa đào tạo
Vừa qua ESC tham gia khóa đào tạo tập huấn nghiệp vụ quản lý tên miền “.vn” tại Hà Nội ngày 01/3/2016.
Ngày 01/03/2016, tại nhà trạm VNNIC – Khu Công nghệ cao Hòa Lạc, huyện Thạch Thất, Hà Nội, Trung tâm Internet Việt Nam (VNNIC) đã tổ chức khóa đào tạo, tập huấn về nghiệp vụ tên miền “.vn” dành cho các Nhà đăng ký tên miền “.vn” tại Hà Nội. Đây là khóa đào tạo lần thứ 4 của VNNIC dành cho các Nhà đăng ký tên miền, khóa đào tạo diễn ra trong 4 ngày (từ 01/03/2016 đến ngày 04/3/2016) với sự tham gia của 16 học viên đến từ 11 Nhà đăng ký tên miền “.vn”. Khóa đào tạo nhằm chuẩn hóa và nâng cao chất lượng công tác quản lý nghiệp vụ tên miền “.vn” cho các cán bộ quản lý nghiệp vụ tên miền của Nhà đăng ký.
Tại khóa đào tạo nghiệp vụ lần này, VNNIC tập trung vào các nội dung kiến thức về tên miền “.vn” và mô hình quản lý tên miền “.vn” theo quy định của Thông tư số 24/2015/TT-BTTTT (Thông tư quy định về quản lý và sử dụng tài nguyên Internet được thay thế cho các Thông tư số 09/2008/TT-BTTTT, Thông tư số 10/2008/TT-BTTTT).
Phát biểu khai mạc khóa đào tạo, ông Trần Minh Tân – Giám đốc VNNIC đã nhấn mạnh tới tầm quan trọng của công tác quản lý nghiệp vụ tên miền “.vn” Nhà đăng ký, điều này góp phần thúc đẩy phát triển tên miền “.vn”. Theo đó, Giám đốc VNNIC cũng bày tỏ mong muốn các học viên của các Nhà đăng ký sẽ tham gia khóa học với ý thức nghiêm túc và tinh thần trách nhiệm cao, cùng trao đổi các tình huống , các vấn đề mà VNNIC đã đưa ra thảo luận để đạt hiệu quả cao nhất.
Kết thúc khóa đào tạo, các học viên đã được đánh giá khả năng qua bài kiểm tra sát hạch để nhận chứng nhận đạt tiêu chuẩn nghiệp vụ Nhà đăng ký quản lý tên miền “.vn”.
Một số hình ảnh tại khóa đào tạo:
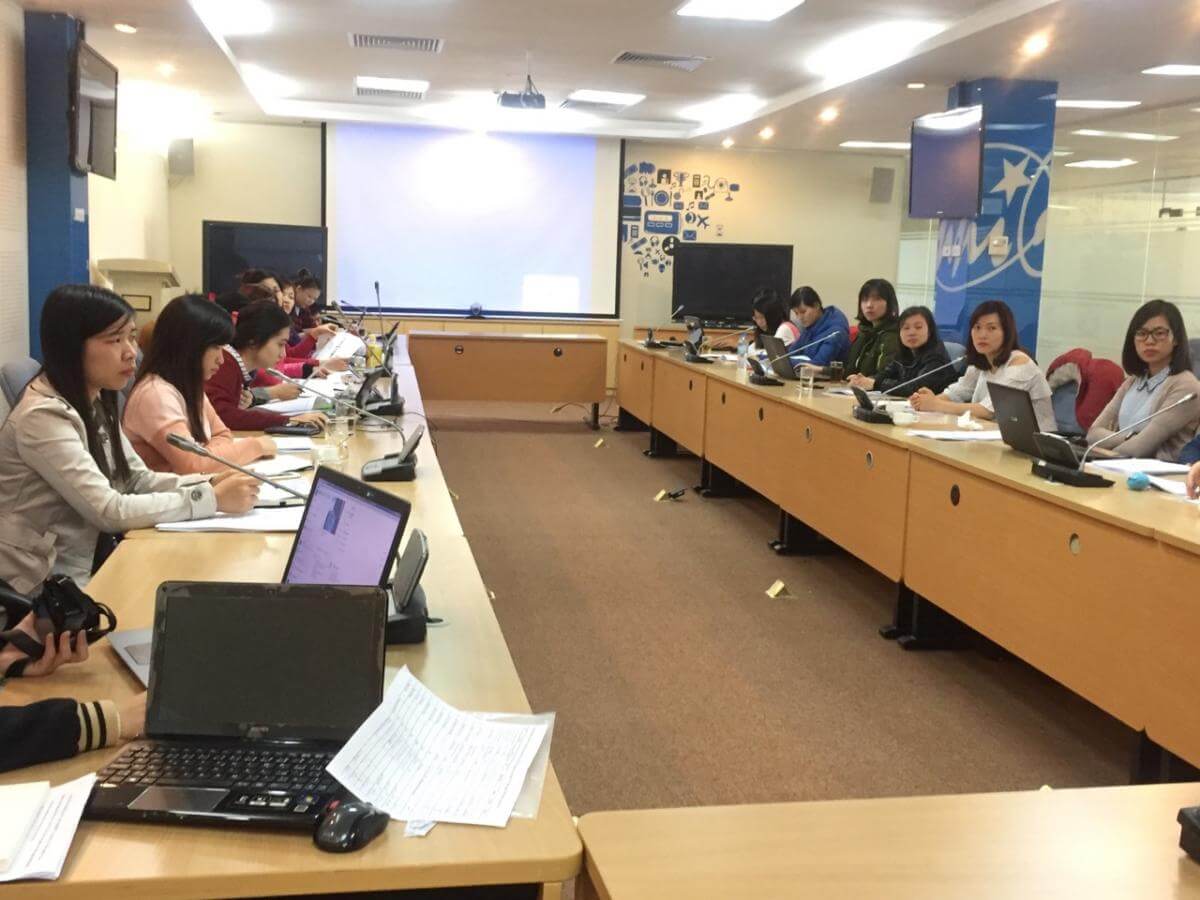
Toàn cảnh khóa đào tạo
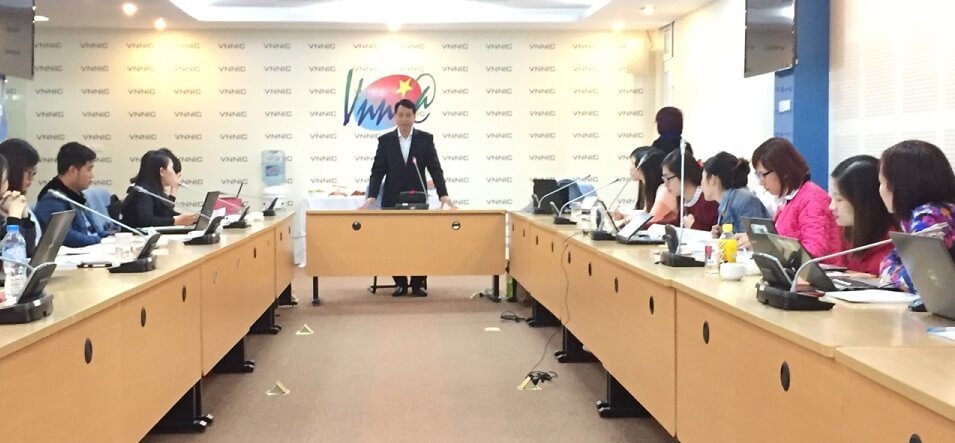
Ông Trần Minh Tân, Giám đốc VNNIC phát biểu khai mạc khóa đào tạo
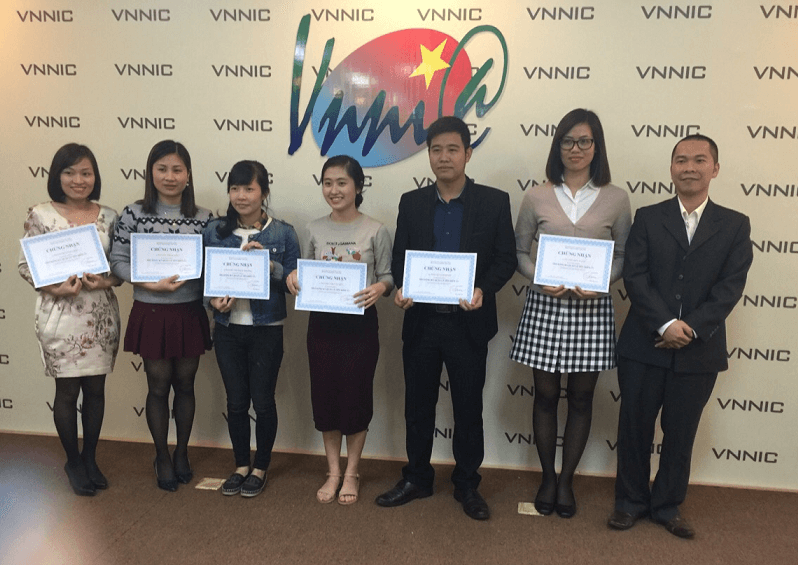
Một số học viên của Nhà đăng ký được đại điện VNNIC trao Chứng nhận đạt tiêu chuẩn nghiệp vụ Nhà đăng ký
VNNIC và các học viên
Giới thiệu công nghệ DNSSEC
Công nghệ DNSSEC là công nghệ an toàn mở rộng cho hệ thống DNS. Sự ra đời của công nghệ DNSSEC giúp xác thực các dữ liệu giữa các máy chủ DNS với nhau và giữa các zone dữ liệu để các dữ liệu được bảo vệ một cách toàn vẹn.
1. Giới thiệu công nghệ DNSSEC
Trong khi giao thức DNS thông thường không có công cụ để xác thực nguồn dữ liệu. Trước nguy cơ dữ liệu DNS bị giả mạo và bị làm sai lệch trong các tương tác giữa máy chủ DNS với các máy trạm (resolver) hoặc máy chủ chuyển tiếp (forwarder), công nghệ bảo mật mới DNSSEC đã được nghiên cứu, triển khai áp dụng để hỗ trợ cho DNS bảo vệ chống lại các nguy cơ giả mạo làm sai lệch nguồn dữ liệu. Trong đó DNSSEC sẽ cung cấp một cơ chế xác thực giữa các máy chủ DNS với nhau và xác thực cho từng zone dữ liệu để đảm bảo toàn vẹn dữ liệu.
cong-nghe-DNSSEC
DNSSEC là công nghệ an toàn mở rộng của DNS, về bản chất DNSSEC cung cấp các cơ chế có khả năng chứng thực và đảm bảo toàn vẹn dữ liệu cho hệ thống DNS, theo đó DNSSEC đưa ra 4 loại bản ghi mới:
Bản ghi khóa công cộng DNS (DNSKEY – DNS Public Key): sử dụng để chứng thực zone dữ liệu.
Bản ghi chữ ký tài nguyên (RRSIG – Resource Record Signature): sử dụng để chứng thực cho các bản ghi tài nguyên trong zone dữ liệu.
Bản ghi bảo mật kế tiếp (NSEC – Next Secure): sử dụng trong quá trình xác thực đối với các bản ghi có cùng sở hữu tập các bản ghi tài nguyên hoặc bản ghi CNAME. Kết hợp với bản ghi RRSIG để xác thực cho zone dữ liệu.
Bản ghi ký ủy quyền (DS – Delegation Signer): thiết lập chứng thực giữa các zone dữ liệu, sử dụng trong việc ký xác thực trong quá trình chuyển giao DNS.
Mục tiêu đặt ra là DNSSEC không làm thay đổi tiến trình truyền dữ liệu DNS và quá trình chuyển giao từ các DNS cấp cao xuống các DNS cấp thấp hơn, mặt khác đối với các máy trạm (resolver) cần yêu cầu đáp ứng hỗ trợ các cơ chế mở rộng này. Một zone dữ liệu được ký xác thực sẽ chứa đựng một trong các bản ghi RRSIG, DNSKEY, NSEC và DS.
Như vậy bằng cách thức tổ chức thêm những bản ghi mới và những giao thức đã được chỉnh sửa nhằm chứng thực nguồn gốc và tính toàn vẹn dữ liệu cho hệ thống, với DNSSEC, hệ thống DNS đã được mở rộng thêm các tính năng bảo mật và được tăng cường độ an toàn, tin cậy, khắc phục được những nhược điểm của thiết kế sơ khai ban đầu. Vừa đáp ứng được các yêu cầu thông tin định tuyến về tên miền, giao thức làm việc giữa các máy chủ DNS với nhau, vừa đáp ứng được các yêu cầu bảo mật, tăng cường khả năng dự phòng cho hệ thống.
2. Ứng dụng DNSSEC để bảo mật cho hệ thống DNS
Các bản ghi trong DNSSEC được khai báo trong các zone dữ liệu để chứng thực thông tin trong zone dữ liệu đó, đảm bảo độ tin cậy trong quá trình trao đổi thông tin cũng như truy vấn tìm kiếm DNS. Trong khi vẫn đảm bảo hoạt động bình thường của các bản ghi tài nguyên DNS thông thường thì các bản ghi DNSSEC cần khai báo chính xác và thông tin xác thực phải đồng bộ.
DNSSEC đưa ra khái niệm ký zone (Zone Signing): một zone được ký bao gồm khóa công cộng DNS (DNS Public Key), chữ ký bản ghi tài nguyên (RRSIG), bảo mật tiếp theo (NSEC), và ký chuyển giao (Delegation Signer). Một zone mà không thêm những bản ghi này vào là một zone chưa được ký. Đồng thời DNSSEC đòi hỏi thay đổi định nghĩa của bản ghi tài nguyên CNAME bằng 2 bản ghi chứng thực là bản ghi RRSIG và bản ghi NSEC.
Thêm bản ghi DNSKEY vào một zone
Để ký một zone, người quản trị zone sẽ tạo một hay nhiều cặp khóa công cộng/dành riêng (public/private), cặp khóa công cộng dùng cho zone chính và khóa riêng để ký cho những bản ghi cần xác thực trong zone. Mỗi zone phải thêm một bản ghi DNSKEY (zone DNSKEY RR) chứa đựng khóa công cộng tương ứng, và mỗi khóa riêng được dùng để tạo bản ghi RRSIG trong zone.
Bản ghi chứng thực DNSKEY cho zone phải có bit Zone Key của trường dữ liệu cờ đặt giá trị là 1. Nếu quản trị zone có ý định ký một zone để chứng thực thì zone chính phải chứa đựng ít nhất một bản ghi DNSKEY để hoạt động như một điểm bảo mật ở trong zone. Điểm bảo mật được dùng cùng với bản ghi DS tương ứng ở zone cha trong hoạt động chuyển giao DNS.
Thêm các bản ghi RRSIG vào một zone
Với một zone đã được ký bởi bản ghi DNSKEY, thì các bản ghi tài nguyên trong zone đó cần có một bản ghi RRSIG ký xác thực. Một bản ghi tài nguyên có thể có nhiều bản ghi RRSIG kết hợp với nó. Các bản ghi RRSIG chứa chữ ký điện tử kết hợp chặt chẽ với các bản ghi tài nguyên để xác thực cho các bản ghi tài nguyên đó. Đặc biệt, giá trị TTL trong các bản ghi RRSIG với một tên miền sở hữu không giống với giá trị TTL của bản ghi tài nguyên.
Trong trường hợp các bản ghi tài nguyên cùng sở hữu một tên miền thì cần kết hợp bản ghi RRSIG với bản ghi NSEC để xác thực, trường hợp này cũng tương tự đối với bản ghi CNAME.
Tập bản ghi tài nguyên NS trong zone phải được ký xác thực, khi bản ghi NS là bản ghi chuyển giao từ máy chủ tên miền cha xuống máy chủ tên miền con thì cần kết hợp bản ghi RRSIG với bản ghi xác thực DS. Bản ghi glue cũng cần xác thực bằng RRSIG.
Thêm bản ghi NSEC vào một zone
Mỗi tên miền sở hữu nhiều hơn 1 bản ghi tài nguyên cùng loại trong một zone hoặc một tập bản ghi NS chuyển giao thì phải có một bản ghi NSEC để xác thực. Trong đó, giá trị TTL nhỏ nhất cho một bản ghi NSEC phải bằng với giá trị TTL trong bản ghi SOA của zone đó.
Một bản ghi NSEC và bản ghi RRSIG kết hợp với nó không nhất thiết là bản ghi duy nhất cho bất cứ tên miền sở hữu bản ghi bảo mật nào. Vì thế, qui trình ký không phải tạo bất cứ bản ghi RRSIG hoặc NSEC nào cho những tên miền sở hữu bản ghi mà không sở hữu bất cứ tập bản ghi nào trước khi vùng được ký. Lý do chính là muốn ổn định giữa không gian đã ký và không gian chưa ký của một zone và mong giảm rủi ro đối với những mâu thuẫn trong phản hồi những máy chủ truy vấn đệ qui không được cấu hình bảo mật.
Các bản ghi RRSIG hiện diện tại tên miền sở hữu các tập bản ghi mà nó nắm giữ. Các bản ghi NSEC hiện diện tại tên miền sở hữu và còn hiện diện tại điểm chuyển giao của các tên miền con của chúng. Vì thế, bất cứ tên miền nào có một tập bản ghi NSEC sẽ có các bản ghi RRSIG trong vùng được ký.
Thêm bản ghi DS vào trong một zone
Bản ghi DS thiết lập chứng thực giữa những zone DNS. Một bản ghi DS được biểu diễn cho bản ghi chuyển giao khi vùng con được ký. Bản ghi DS kết hợp với bản ghi RRSIG để chứng thực cho zone được chuyển giao tại máy chủ tên miền cha. Bản ghi DS được khai báo trước , và bản ghi RRSIG khai báo sau giống như khai báo để xác thực cho một bản ghi tài nguyên thông thường.
Trường TTL của tập bản ghi DS phải ứng với trường TTL của tập bản ghi NS ủy quyền (có nghĩa là tập bản ghi NS trong cùng vùng chứa tập bản ghi DS). Việc xây dựng một bản ghi DS đòi hỏi phải có hiểu biết của bản ghi DNSKEY tương ứng trong vùng con để đưa ra được các giao tiếp giữa vùng con và vùng cha.
Những thay đổi đối với bản ghi CNAME
Nếu một tập bản ghi CNAME hiện diện tại một tên miền trong một vùng được ký, sẽ thay thế bằng tập bản ghi RRSIG và NSEC tương ứng trong tên miền đó. Đây là một phiên bản đã được chỉnh sửa của định nghĩa CNAME nguyên gốc. Định nghĩa nguyên gốc của bản ghi CNAME không cho phép bất cứ kiểu nào khác cùng tồn tại với bản ghi CNAME, nhưng một vùng được ký đòi hỏi những bản ghi NSEC và bản ghi RRSIG cho mọi tên miền. Để giải quyết xung đột này, định nghĩa của bản ghi CNAME của hệ thống DNS đã được chỉnh sửa lại để cho phép nó cùng tồn tại với các bản ghi NSEC và bản ghi RRSIG.
DNSKEY được thiết lập để tạo khóa công cộng nhằm thực hiện xác thực với các máy chủ DNS khác có cùng khóa công cộng này. Các bản ghi chứng thực RRSIG sử dụng để ký xác thực cho các bản ghi tài nguyên SOA, A, MX… Đối với các bản ghi NS khai báo quyền sở hữu tên miền đối với tên miền gốc thì sử dụng bản ghi NSEC kết hợp với bản ghi RRSIG để xác thực. Đối với các bản ghi chuyển giao từ DNS cha xuống các máy chủ tên miền DNS con thì kết hợp với bản ghi DS với bản ghi RRSIG để xác thực.
3. Triển khai DNSSEC
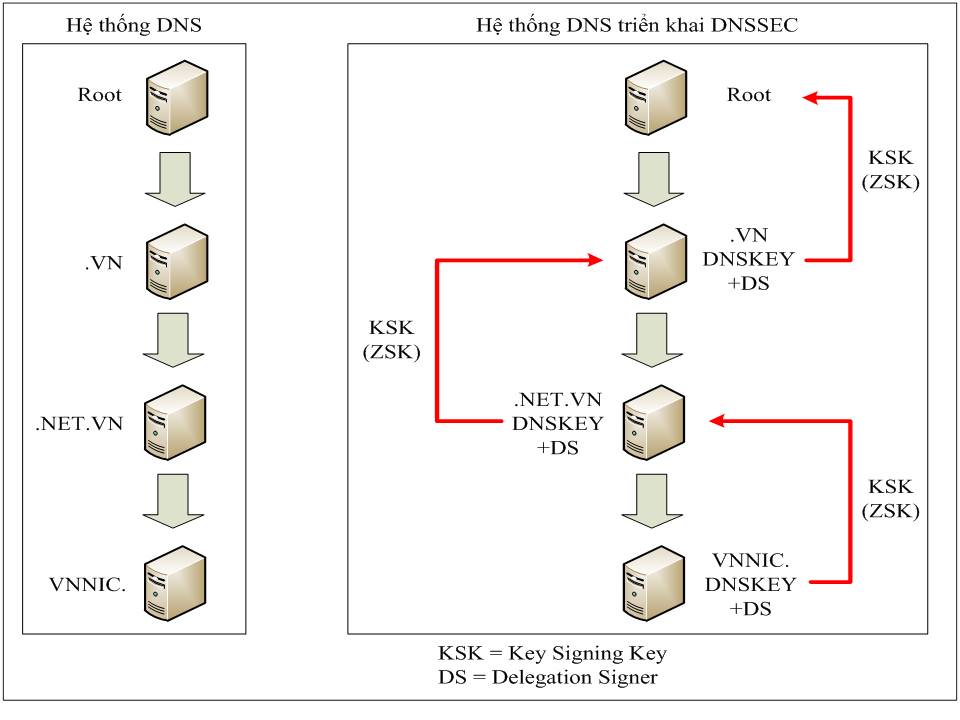
Triển khai dnssec
Quá trình triển khai DNSSEC bao gồm: ký chuyển giao tên miền .VN từ DNS Root về máy chủ DNS quốc gia quản lý và ký chuyền giao tên miền từ máy chủ DNS quốc gia cho các đơn vị khác quản lý. Việc triển khai DNSSEC trên hệ thống DNS quốc gia gồm các bước như sau:
Trên máy chủ DNS:
BƯỚC 1: Tạo cặp khóa riêng và khóa công khai
BƯỚC 2: Lưu trữ bảo mật khóa riêng
BƯỚC 3: Phân phối khóa công khai
BƯỚC 4: Ký zone
BƯỚC 5: Thay đổi khóa
BƯỚC 6: Ký lại zone
Trên resolver:
BƯỚC 7: Cấu hình Trust Anchors
BƯỚC 8: Thiết lập chuỗi tin cậy và xác thực chữ ký
4. Lộ trình triển khai DNSSEC tại Việt Nam
Ngày 23/10/2014, Bộ trưởng Bộ Thông tin và Truyền thông đã ký quyết định số 1524/QĐ-BTTTT phê duyệt Đề án triển khai tiêu chuẩn DNSSEC cho hệ thống máy chủ tên miền (DNS) “.VN”, trong đó xác định rõ mục tiêu, phạm vi, nội dung, lộ trình triển khai DNSSEC tại Việt Nam với 03 giai đoạn chính.
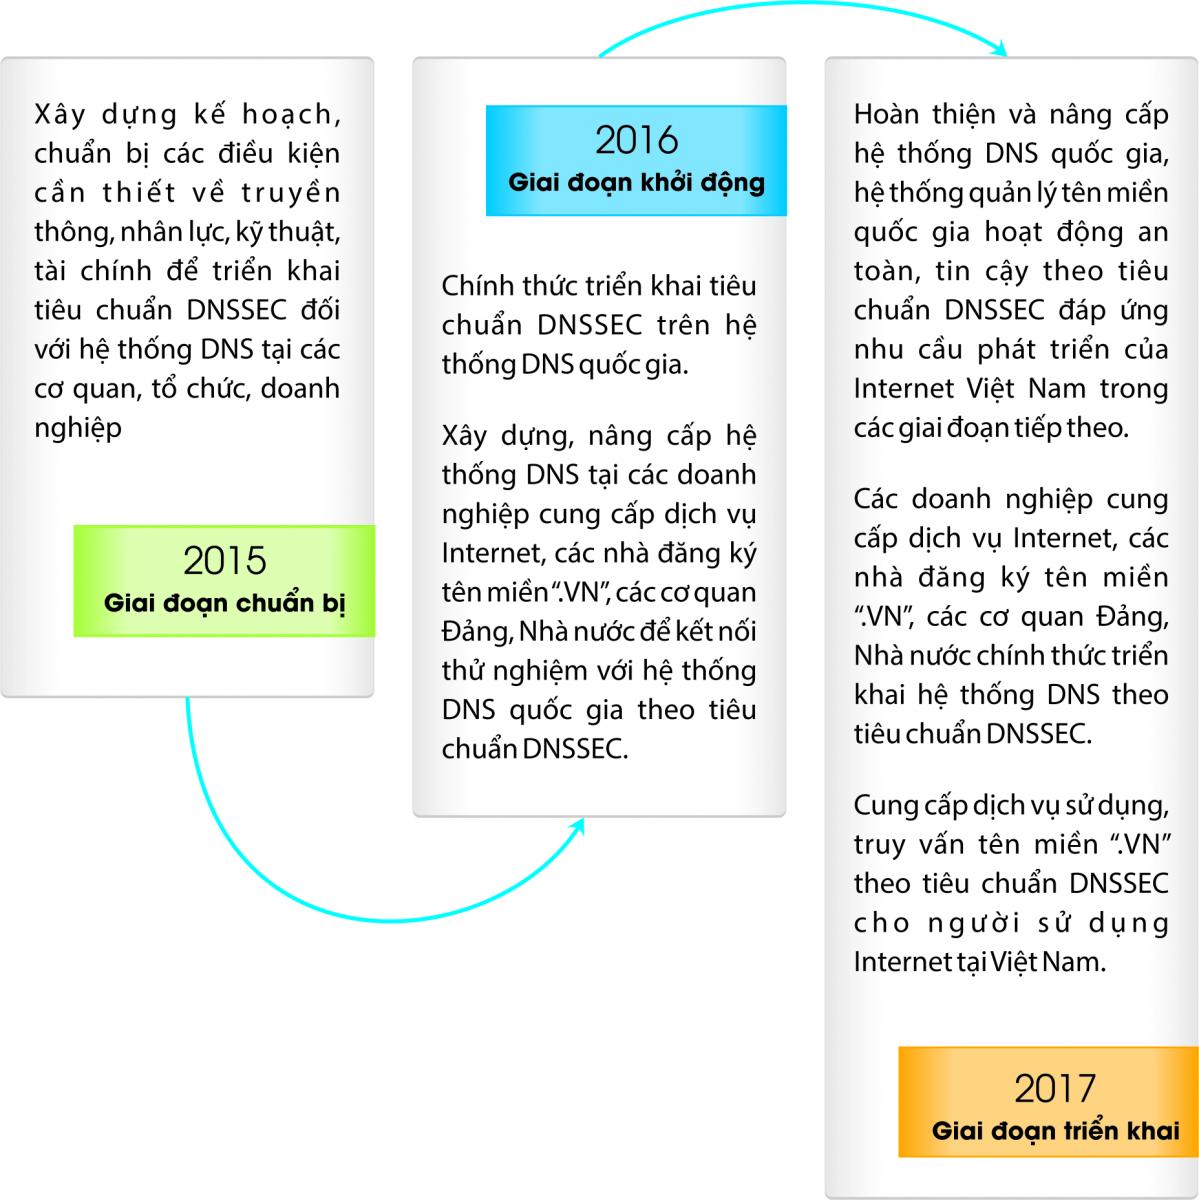
Lộ trình triển khai DNSSEC tại Việt Nam
Việc áp dụng thống nhất tiêu chuẩn DNSSEC đối với các hệ thống DNS “.VN” tại Việt Nam giúp đảm bảo chính xác và tin cậy trong việc sử dụng, truy vấn tên miền “.VN” trên Internet. Kết nối liên thông theo tiêu chuẩn DNSSEC giữa hệ thống DNS quốc gia “.VN” với hệ thống máy chủ tên miền gốc (DNS ROOT) và các hệ thống DNS quốc tế. Đánh dấu bước chuyển biến quan trọng trong việc phát triển hạ tầng Internet tại Việt Nam, sẵn sàng đẩy mạnh phát triển các dịch vụ thương mại điện tử, chính phủ điện tử tại Việt Nam một cách an toàn nhất.
Việc triển khai DNSSEC tại Việt Nam được thực hiện từng bước. Trước hết cần triển khai DNSSEC trên hệ thống máy chủ tên miền DNS quốc gia .VN, trên cơ sở đó sẽ triển khai DNSSEC ở các máy chủ tên miền cấp dưới như tên miền cấp 2 dùng chung (.gov.vn, .net.vn …); hệ thống DNS của các ISP, các Nhà đăng ký tên miền, doanh nghiệp cung cấp dịch vụ DNS Hosting, cơ quan Đảng, Nhà nước, chủ sở hữu tên miền .VN.
5. Lộ trình triển khai DNSSEC tại ESC
Do tầm quan trọng của DNSSEC, đặc biệt trong việc đảm bảo hệ thống email của các doanh nghiệp chạy ổn định nhất, là nhà đăng ký chính thức tên miền Việt Nam, ESC sẽ phối hợp cùng VNNIC triển khai thử nghiệm kết nối DNSSEC giữa hệ thống DNS Nhà đăng ký với hệ thống tên miền quốc gia ngay trong những tháng đầu năm 2016 và sẽ triển khai chính thức vào cuối năm 2016.
ESC Group