Cùng với việc gia tăng các mối đe dọa trên mạng, nhu cầu đảm bảo an toàn cho các hoạt động thương mại điện tử trở nên cấp thiết và việc triển khai giải pháp bảo mật là rất quan trọng.
Trong bối cảnh nền kinh tế thế giới đang có xu hướng toàn cầu hóa như hiện nay thì bản quyền phần mềm là một vấn đề nổi cộm. Ở Việt Nam, vấn đề vi phạm bản quyền phần mềm là rất phổ biến. Vì phần mềm nguồn mở có chi phí rẻ hơn cũng như rất dễ nâng cấp và cải tiến nên được xem như là một giải pháp hữu hiệu nhất cho bài toán bản quyền ở nước ta hiện nay.
Việc phát triển phần mềm nguồn mở giúp tận dụng được những công nghệ tiên tiến có sẵn trên thế giới, cải tiến cho phù hợp với người Việt Nam, tiết kiệm được rất nhiều công sức so với việc phát triển từ đầu. Do vậy, việc nghiên cứu và triển khai các phương pháp đảm bảo an toàn thông tin trên các hệ điều hành nguồn mở là một vấn đề rất cấp bách của nước ta hiện nay.
Xuất phát từ thực tế trên, Tiến sĩ Trần Duy Ngọc (Viện phát triển Công nghệ truyền thông và hỗ trợ cộng đồng) cùng các đồng nghiệp đã thực hiện đề tài “Xây dựng giải pháp bảo mật hệ thống thông tin dựa trên công nghệ mở” với những nhiệm vụ và nội dung nghiên cứu chính như sau:
– Thực trạng an toàn và bảo mật thông tin trong giao dịch điện tử, công nghệ mở, phần mềm nguồn mở và hạ tầng cơ sở khóa công khai.
– Đề xuất giải pháp bảo mật hệ thống thông tin trên hệ điều hành nguồn mở.
– Phân tích, thiết kế và xây dựng các ứng dụng bảo mật thông tin trên hệ điều hành nguồn mở.
– Kết quả thử nghiệm sản phẩm bảo mật thông tin trên hệ điều hành nguồn mở.
 Sau một thời gian thực hiện, đề tài đã hoàn thành tốt các nội dung theo yêu cầu đặt ra, đảm bảo đầy đủ các yêu cầu về số lượng và chất lượng. Cụ thể, những kết quả nghiên cứu đạt được bao gồm:
– Đã khảo sát về tình hình an toàn, an ninh thông tin một số nước trên thế giới và tại Việt Nam, thực trạng thị trường bảo mật thông tin, xu hướng phát triển của công nghệ bảo mật.
– Đã khảo sát, phân tích chi tiết về thực trạng phát triển mã nguồn mở, tình hình ứng dụng phần mềm nguồn mở cũng như một số sản phẩm ứng dụng nguồn mở, hướng phát triển an toàn thông tin dựa trên công nghệ mở.
– Đã nghiên cứu về Hạ tầng khóa công khai (PKI), khảo sát các mô hình, chính sách, các kiến trúc hệ PKI theo chuẩn đang được sử dụng tại một số nước phát triển trên thế giới cũng như thực trạng triển khai tại Việt Nam trong mấy năm gần đây, từ đó, định hướng xây dựng hệ thống tích hợp các giải pháp đề xuất vào hạ tầng cơ sở khóa công khai và xây dựng hệ thống chứng thực dựa trên công nghệ mở phù hợp với thực tiễn tại Việt Nam.
– Đã phân tích, đánh giá, lựa chọn công nghệ và đề xuất mô hình bảo mật hệ thống thông tin tổng thể cũng như giải pháp bảo mật thông tin trên hệ điều hành mã nguồn mở như:
- Giải pháp đảm bảo an toàn thông tin trên hệ điều hành nguồn mở.
- Giải pháp kiểm soát truy nhập hệ thống theo mô hình truy nhập một lần (SSO): đã xây dựng và tích hợp thành công hệ thống Liferay với CAS để thực hiện quá trình truy cập một lần trên ba ứng dụng sử dụng cơ sở hạ tầng khóa công khai đã xây dựng trong đề tài.
- Giải pháp bảo mật cơ sở dữ liệu: đã xây dựng ứng dụng bảo mật CSDL dựa trên hệ quản trị CSDL nguồn mở MySQL và sử dụng hạ tầng cơ sở khóa công khai đã được xây dựng trong đề tài để tích hợp vào hệ thống.
- Giải pháp bảo mật thư điện tử: đã phân tích, thiết kế và xây dựng ứng dụng bảo mật và xác thực thư điện tử tích hợp vào hệ thống thư điện tử Zimbra, ngoài ra, đã xây dựng ứng dụng bảo mật thư điện tử trên nền Desktop sử dụng hạ tầng cơ sở khóa công khai, tương thích với nhiều ứng dụng thư điện tử khác nhau, dễ dàng tích hợp với các hệ thống sẵn có, trên các hệ điều hành khác nhau.
- Giải pháp bảo mật và xác thực web: đã phân tích, thiết kế, xây dựng ứng dụng bảo mật xác thực nội dung web và tích hợp vào hệ thống cổng thông tin Liferay ứng dụng hạ tầng cơ sở khóa công khai đã được xây dựng, tương thích với nhiều trình duyệt web, với nhiều hệ thống thông tin sẵn có.
- Giải pháp bảo mật và xác thực văn phòng điện tử: đã phân tích, thiết kế và xây dựng 2 ứng dụng bảo mật và xác thực văn phòng điện tử tích hợp vào Alfresco và ứng dụng trên nền Desktop.
- Giải pháp bảo mật đường truyền sử dụng công nghệ mở OpenVPN tích hợp cơ sở hạ tầng khóa công khai.
Theo Most.gov.vn – Nguồn PCWorldVN
(ESC- Nhà đăng ký tên miền Việt Nam) – Với sự phát triển của Internet, 3G và các thiết bị di động, đặc biệt là sự tiện lợi của Smartphone cùng các tính năng mới của hàng ngàn thẻ ngân hàng được phát hành mỗi ngày, thì đây là bước đệm, dấu hiệu của sự phát triển mạnh mẽ của Thương mại điện tử (TMĐT) tại Việt Nam.
Trong thời điểm công nghệ số đang phát triển mạnh mẽ, theo nghiên cứu mới nhất của eMarketer (Hãng nghiên cứu đến từ Mỹ) thì thời gian online trên thiết bị di động chiếm 1/3 thời gian trong ngày của người tiêu dung Việt Nam hiện nay.
Người tiêu dung Việt đang dần thi thay đổi thói quen mua sắm từ việc phải đến tận nơi mua hàng, thì do sự bận rộn, quay cuồng với công việc hàng làm cho họ cần một lựa chọn mua sắm tiện dụng hơn. Tuy nhiên, vẫn còn nhiều bất cập trong việc mua sắm online làm cho người tiêu dung Việt vẫn còn dè chừng khi mua sắm như: Việc quảng cáo sản phẩm quá mức so với thực tế, kinh doanh không lành mạnh, việc giao hàng không như cam kết, chính sách đổi trả hàng chưa hoàn chỉnh…đã trở thành rào cản lớn cho sự phát triển của TMĐT tại Việt Nam
Tuy nhiên, với tốc độ phát triển hiện nay thì TMĐT tại thị trường VN đang mà một miếng bánh ngon cho các “ông lớn” ngành TMĐT nước ngoài. Họ nhìn thấy được những bất cập, họ thay đổi tất cả những gì mà các DN TMĐT Việt Nam chưa đáp ứng được cho khách hàng, như: Áp dụng hình thức giao hàng tận nơi, nhận tiền tận nhà (COD) cho khách hàng trả hàng nếu không đúng như mẫu cam kết, đơn giản hóa các thủ tục bảo hành, chăm sóc khách hàng sau mua,…..Nhìn chung, sức ép từ các “ông lớn” nước ngoài với các DN nội đang tăng dần.
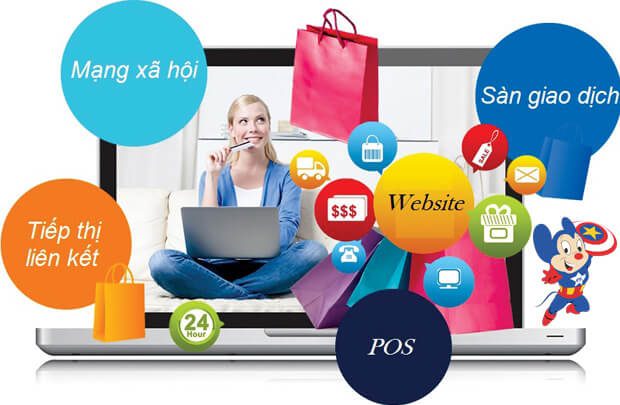
Từ những sức ép trên, làm cho các DN Việt phải chuyển mình thay đổi phương thức bán hàng để bắt kịp xu hướng mua sắm hiện nay. Các DN kinh doanh online trong nước bắt đầu chuyển đổi bán hàng trên nhiều kênh, từ website cần tích hợp tính năng xem trên điện thoại, của hàng truyền thống, mạng xã hội, sàn TMĐT. Tuy nhiên, đối với DN trong nước để phát triển theo xu hướng thương mại này thì tiềm năng về vốn gặp rất nhiều trở ngại nếu muốn cạnh tranh với các “ông lớn” ngành TMĐT nước ngoài.
Vì vậy, nếu như không cẩn trọng trong việc lựa chọn cho mình một nhà cung cấp các giải pháp TMĐT cho mình thì sẽ rất dễ bị trường hợp tốn chi phí mà không thu lại được nguồn lợi gì.
Điển hình có thể thấy, mới đây nhất đó chính là sự thất bại của website TMĐT Lingo.vn sau gần 3 năm đi vào hoạt động với mục tiêu ban đầu là sẽ trở thành website Thương mại điện tử số 1 Việt Nam khi mà có sự hậu thuẫn từ tập đoàn đầu tư quốc tế Yellow Star Investment.
Ngoài ra trước đó còn có: Beyeu.vn, Deca.vn, Fab.vn, Cucre.vn…
Yến Trần
(Nguồn: esc.vn – kiểm tra tên miền)
Là một trong nhiều kỹ thuật tấn công mạng, cho phép hacker can thiệp vào kết nối Internet của người dùng và thu thập mọi thông tin truyền trên hệ thống mạng đó
Tấm hình trên có quen với bạn không? Không có gì lạ. Hàng triệu người dùng khắp thế giới kết nối vào mạng Wi-Fi công cộng bằng thiết bị di động của mình khi đi đây đó, và hầu như ai cũng cố gắng giữ kết nối càng lâu càng tốt. Vấn đề ở đây là không phải mạng không dây nào cũng đàng hoàng. Hình ảnh bên trên là một mạng Wi-Fi giả của hệ thống Wi-Fi của một khách sạn, nhưng chúng ta không thể phân biệt được nếu chỉ nhìn vào màn hình.
Kiểu tấn công này trong giới chuyên môn gọi là man-in-the-middle (người đứng giữa), là một trong nhiều kỹ thuật tấn công mạng, cho phép kẻ nào đó can thiệp vào kết nối Internet của người khác và thu thập mọi thông tin truyền trên hệ thống mạng đó. Loại tấn công này đã xuất hiện nhiều năm nay, gây hại với người dùng PC. Nhưng hiện nay, điện thoại di động đang được sử dụng nhiều nên đã trở thành đích ngắm mới.
Một chuyên gia của công ty bảo mật Lookout đã trình diễn những cánh tấn công thông dụng sử dụng kỹ thuật này.
Diễn ra thế nào?
Bởi vì người dùng thường làm rất nhiều việc thông qua thiết bị di động, sử dụng Wi-Fi công cộng, nên dữ liệu truyền ra vào thiết bị trở thành rủi ro lớn cho nhiều doanh nghiệp.
Thông thường, kết nối Internet thông qua các điểm truy cập (access point) hay proxy không an toàn không phải là hiểm hoạ lớn, bởi vì dữ liệu của doanh nghiệp thường được mã hoá. Tuy vậy, có những phương pháp tấn công cho phép kẻ xấu xem được cả dữ liệu mã hoá của doanh nghiệp, như tài khoản đăng nhập hay email nhạy cảm.
Có hai bước để thực hiện tấn công kiểu man-in-the-middle. Đầu tiên, kẻ tấn công phải xâm nhập được vào hệ thống mạng. Thứ hai, kẻ tấn công phải giải mã dữ liệu.
Xâm nhập vào hệ thống mạng
Có bốn cách phổ biến mà kẻ xấu thường dùng để xâm nhập mạng:
- Giả một điểm truy cập Wi-Fi
- Giả ARP
- Chiếm proxy /SSL Bump
- VPN giả
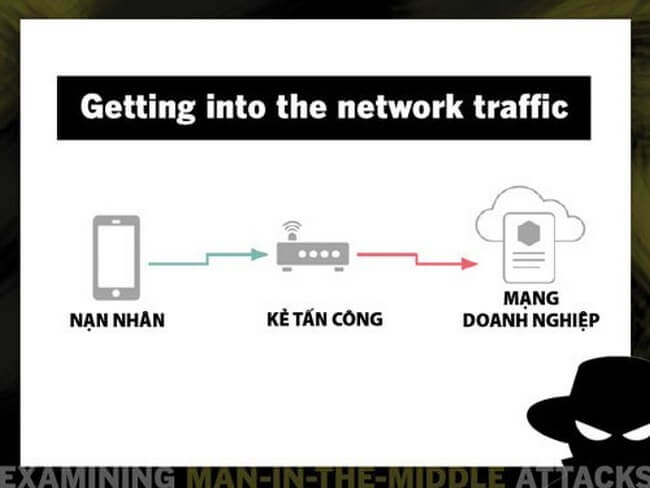 Giả điểm truy cập Wi-Fi
- Kẻ tấn công thiết lập một access point giả
- Giả một mạng mà người dùng sẽ tin tưởng là thật
- Khi người dùng kết nối (hoặc có thể thiết bị tự động kết nối mà không cần người dùng can thiệp), kẻ tấn công đã vào được cùng một mạng với thiết bị của người dùng.
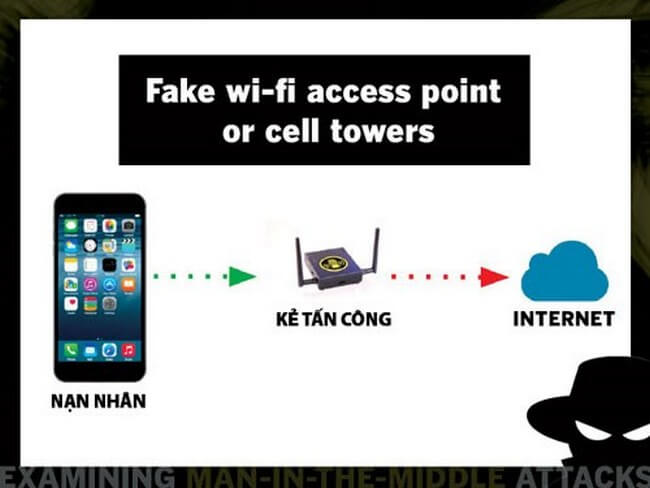 Giả ARP
- Kẻ tấn công thiết lập địa chỉ MAC của chính chúng như là một gateway hoặc thiết bị của nạn nhân.
- Kẻ tấn công có thể can thiệp hoặc chỉnh sửa mọi luồng dữ liệu.
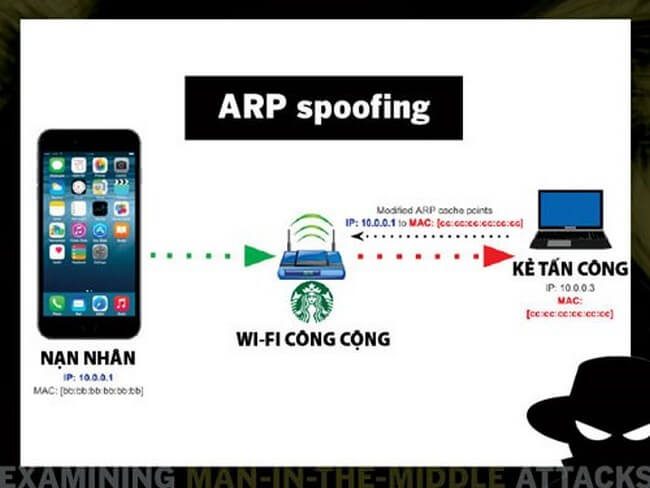 Chiếm proxy/SSL Bump
- Kẻ tấn công lừa người dùng cài một ứng dụng độc hại hoặc một profile cấu hình nào đó, hoặc sử dụng một phương thức bảo mật khác.
- Luồng dữ liệu trên thiết bị bị định hướng đến kiến trúc mạng dựng sẵn của kẻ tấn công.
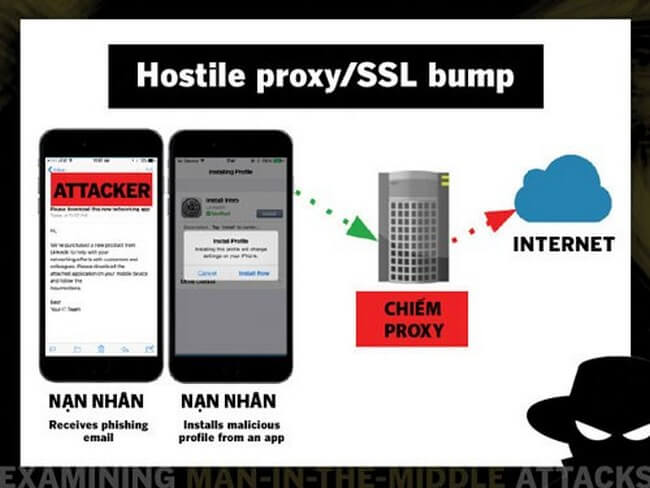 VPN giả
- Một người dùng bị lừa để tải về một ứng dụng hay một profile cấu hình để yêu cầu kích hoạt VPN.
- Luồng dữ liệu trên thiết bị bị định hướng trỏ vào VPN của kẻ tấn công.
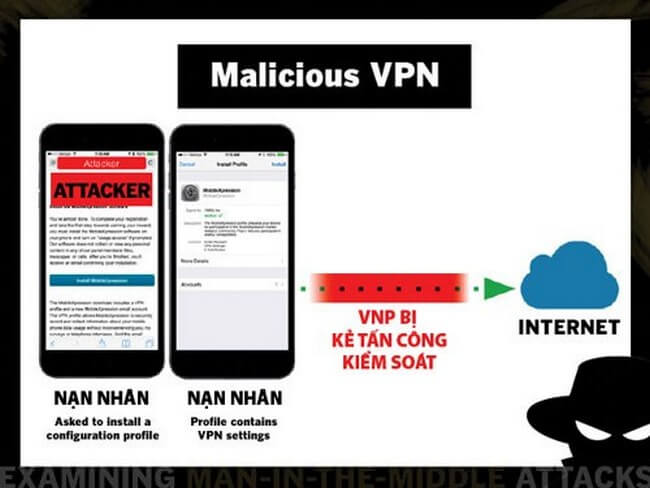 Giải mã dữ liệu
Có vài cách sau để giải mã dữ liệu trong khi dữ liệu đang di chuyển trên hệ thống mạng. Trong đó, ba cách sau là thường gặp nhất:
- Tấn công chứng thực host
- SSLStrip
- Hạ cấp giao thức TLS
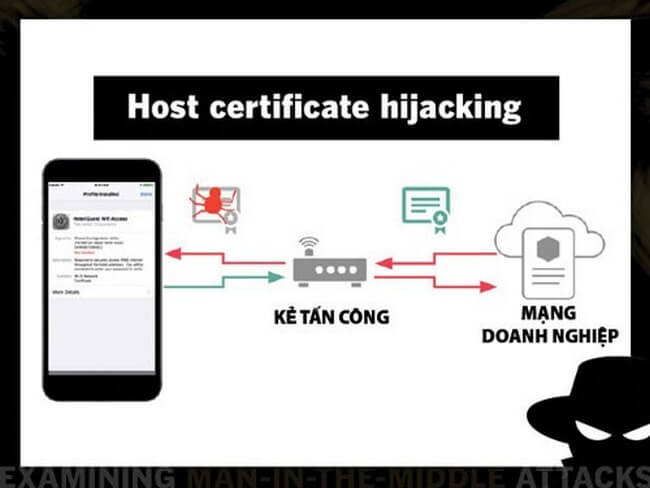
Tấn công chứng thực host
- Kết nối thông qua man-in-the-middle
- Kẻ tấn công thiết lập session SSL với host đã nhắm trước
- Host hồi đáp với chứng thực SSL
- Chứng thực giả tới người dùng cuối và người dùng chấp nhận
Nếu người dùng bị lừa cài đặt một chứng thực root thì thậm chí hệ thống vô hiệu hoá cảnh báo về chứng thực về sau.
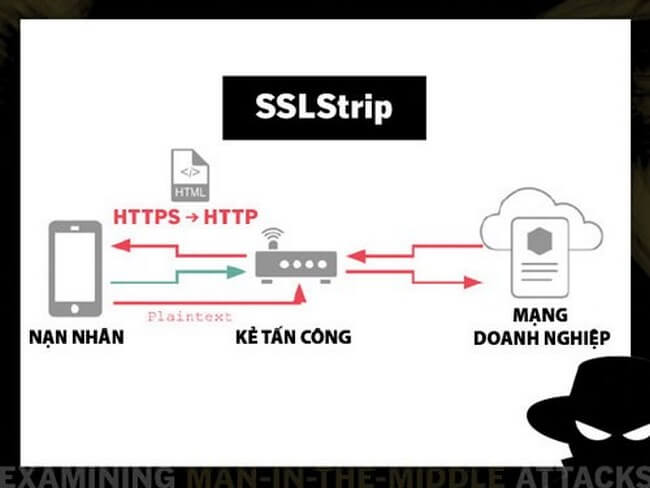
 SSLStrip
Cách hoạt động:
- Kết nối thông qua kẻ tấn công
- Kẻ tấn công viết lại nội dung nhưng không gồm các link HTTPS
- Thông tin vào ra, như tài khoản đăng nhập, sẽ hiển thị ở dạng văn bản thuần, không hề mã hoá
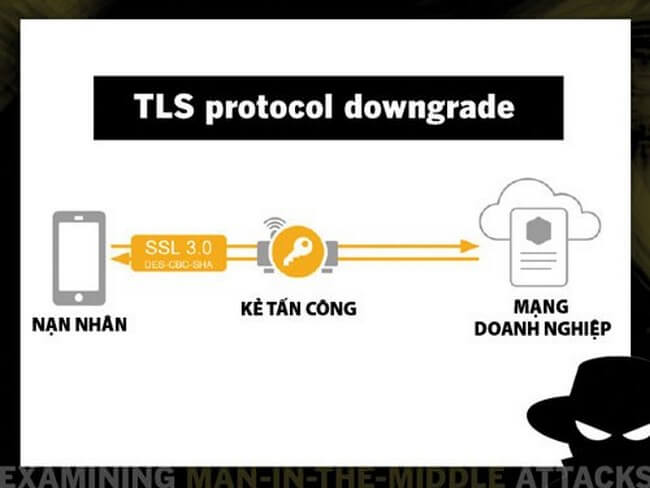
 Hạ cấp giao thức TLS
Kẻ tấn công chiếm kết nối để hạ cấp giao thức. Những giao thức lỗi thời như TLS lại rất dễ giải mã nếu kẻ tấn công am tường công nghệ.
 An toàn là trên hết
Khi kết nối đến Wi-Fi, bạn nên cẩn trọng nếu có bất kỳ dấu hiệu nào yêu cầu bạn thực hiện thêm vài điều để có thể kết nối được đến Internet.
Nhưng nếu mạng Wi-Fi yêu cầu bạn bổ sung thông tin nào khác, như là chứng thực hay phải tải một app nào đó về thì rõ ràng đó là dấu hiệu của kẻ xấu muốn lừa bạn.
 Cũng có vài cách an toàn để bạn lướt web khi đi ra ngoài. Sử dụng mạng 3G, tuy có tốn kém nhưng lại an toàn hơn nhiều so với Wi-Fi. Nên nếu cần truy cập dịch vụ ngân hàng trực tuyến hay công việc quan trọng trên mạng, bạn nên chuyển sang dùng 3G. Hoặc bạn có thể bật VPN để mã hoá mọi dữ liệu vào/ra khi đến quán xá nào đó.
Cách tốt nhất là bạn không nên giao dịch điện tử qua Wi-Fi công cộng.
Theo PCWorldVN
(PCWorldVN) Để đảm bảo an ninh giao dịch qua mạng, nhà cung cấp dịch vụ thường áp dụng cách xác thực 2 bước hoặc xách thực 2 yếu tố, trong đó OTP là một thành phần.
Sau sự cố mất tiền tại VCB có nhiều chuyên gia cho rằng việc lấy được OTP hay tấn công vào SMS là rất dễ dàng, hay hệ thống bảo mật ngân hàng (NH) là rất dễ xâm nhập. Một số còn khẳng định rằng có liên quan đến SS7 – một giao thức quản lý báo hiệu trong mạng viễn thông di động và có thể lấy được tin nhắn SMS từ bất kỳ số điện thoại nào. Điều này gây hoang mang trong cộng đồng.
Thực tế lỗi SS7 chỉ khai thác được khi nằm bên trong hệ thống của Telco. Lỗi này chủ yếu được các cơ quan an ninh và tình báo khai thác. Những người có trình độ khai thác SS7 và có điều kiện tiếp cận để khai thác chắc chắn không làm những việc ăn cắp vài trăm triệu.
Với kinh nghiệm làm trong NH và kiến thức bảo mật của mình, tôi đưa ra môt số phân tích sơ bộ sau đây:
Để chuyển tiền trong trong Internet banking (IB) cần sở hữu 2 thông tin:
Thông tin đăng nhập tài khoản ( username và password). Một số NH sử dụng username là số CIF hoặc chuỗi định danh theo quy luật đặt trước để tránh trùng lắp).
OTP (one time password) – được tạo ra bởi Token hoặc gửi đến cho khách hàng qua SMS đến số điện thoại được đăng ký trước và chỉ có giá trị trong vòng vài phút.
OTP (one time password) – được tạo ra bởi Token hoặc gửi đến cho khách hàng qua SMS đến số điện thoại được đăng ký trước và chỉ có giá trị trong vòng vài phút.
Việc làm sao hacker lấy được thông tin tài khoản IB tôi không phân tích ở đây vì họ có thể cài sẵn mã độc (malware) lên ĐTDĐ hoặc đơn giản là lừa đảo (phishing) dụ nạn nhân (victim) vào đường link giả để chiếm đoạt thông tin.Tôi chỉ phân tích những phương pháp mà hacker có thể lấy được nội dung SMS có chứa OTP để thực hiện chuyển tiền.
1. Thay đổi số điện thoại nhận OTP
– Một số NH cho phép đổi số điện thoại nhận OTP ngay trong giao diện IB, điều này cho phép hacker sau khi sở hữu thông tin tài khoản sẽ đăng nhập và thay đổi số điện thoại nhận OTP mà không cần đến quầy giao dịch (có ít nhất 3 NH bị lỗi như vậy). Vụ của VCB rất có thể rơi vào trường hợp này.
– Trên hệ thống quản lý của Telco, mỗi số SIM gắn với số điện thoại của người sử dụng. khi mất SIM, hỏng SIM nhà mạng sẽ chuyển đổi số điện thoại tương ứng với số SIM mới. Trước đây một số đại lý lớn được phép làm việc thay đổi này. Kẽ hở này đã bị lợi dụng tấn công một lần trước đây bằng cách chuyển đổi số điện thoại của khách hàng đến SIM của hacker trong vòng 1 phút, thậm chí 30 giây đủ để nhận SMS rồi trả lại. Khách hàng chỉ mất sóng trong 30 giây và không hề biết. Lỗi này hiện hiện nay khó xảy ra vì việc các nhà mạng đã quản lý rất chặt và nếu xảy ra sẽ phát hiện ngay người tiếp tay.
2. Tấn công dạng man-in-the-middle
Giao thức SMS là dạng Clear Text Message không mã hóa, vì vậy hoàn toàn có thể chiếm đoạt thông tin nếu đặt được một chân vào đâu đó trong quá trình chuyển nội dung SMS từ NH đến ICP (Internet Content Provider) nhà cung cấp dịch vụ đầu số short code ví dụ 8xxx, 19xx…), rồi từ ICP đến Telco thông tin đường chuyển đến Telco theo đường truyền dữ liệu riêng. Sau đó Telco chuyển thông tin đến ĐTDĐ người dùng qua SMS.
– Nếu hacker có thể tấn công vào server quản lý tin nhắn của ICP họ có thể có được nội dung OTP vì thông thường nó không được mã hóa.
– Về nguyên tắc các hệ thống Telco cho phép một số đặc quyền có thể lọc, chặn hoặc bản sao nội dung thoại, tin nhắn và cả dữ liệu trao đổi trên hạ tầng của họ. Tuy nhiên những tính năng này chỉ phục vụ cho công tác an ninh quốc phòng và được quản lý chặt chẽ.
– Dùng trạm phát sóng BTS (Base Transceiver Station) giả mạo để bắt nội dung SMS.Thiết bị ĐTDĐ kết nối đến Telco thông qua các trạm BTS ở gần nhất mà chúng ta thường thấy trên các nóc nhà. Một thiết bị chuyên dụng có giá vào khoảng 2.000 USD có thể giả dạng làm trạm chuyển tiếp các giao tiếp từ thiết bị di động đến các BTS thật, và dĩ nhiên đón nhận tất cả các thông tin đi qua nó. Lỗ hổng của GSM cho phép hacker dễ dàng làm việc đó nếu họ đặt vị trí BTS giả mạo rất gần với ĐTDĐ của người sử dụng.
– Cài đặt malware vào ĐTDĐ của dùng để bắt và chuyển tiếp (forward) SMS có Brandname tương ứng đến ĐTDĐ của hacker. Thực tế có nhiều ứng dụng hợp pháp lẫn malware có thể kiểm soát ứng dụng SMS trong ĐTDĐ, nó lọc các SMS đến từ các Brand hoặc số ĐT được định nghĩa trước và chuyển tiếp đi mà người sử dụng không hề biết. Đây là cách tấn công khá thông dụng được sử dụng tại châu Âu, và cũng có xác suất cao cho trường hợp VCB.
3. Tấn công vào thuật toán tạo OTP
Một số đơn vị (tôi không nói là ngân hàng) sử dụng những thuật toán tạo OTP rất đơn giản, thiếu các yếu tố ngẫu nhiên. Điều này tạo điều kiện để hacker nhận biết và phán đoán hoặc bẻ khóa được nguyên tắc tạo OTP.
Vụ việc VCB vừa xảy ra chắc chắn nạn nhân đã được dụ vào link lừa đảo để lấy thông tin tài khoản.Tuy nhiên cách thức lấy OTP cần tìm hiểu thêm nhưng không nên quá lo lắng và đưa ra những phán xét vội vàng, làm ảnh hưởng đến người sử dụng dịch vụ, hoang mang dư luận.
Trung tâm Ứng cứu khẩn cấp Máy tính Việt Nam (VNCERT, thuộc Bộ Thông tin và Truyền thông) chiều 3/8 đã phát đi công văn khẩn cấp về việc theo dõi, ngăn chặn kết nối và xóa các tập tin chứa mã độc.
 Văn bản này do Phó Giám đốc Nguyễn Khắc Lịch ký, gửi tới các đơn vị chuyên trách về công nghệ thông tin các Bộ, ngành; các Sở thông tin và Truyền thông; thành viên mạng lưới ứng cứu sự cố internet Việt Nam; các tổ chức Tài chính, Ngân hàng.
Phía VNCERT cho biết, chiều 3/8, sau khi phân tích một số mẫu mã độc nhận được từ một số thành viên cho công tác ứng cứu sự cố, đơn vị này đã phát hiện một số dấu hiệu tấn công nguy hiểm.
“Đây là những mã độc đặc biệt nguy hiểm, có thể đánh cắp thông tin và phá hủy hệ thống,” công văn của VNCERT nhấn mạnh.
Đơn vị này yêu cầu các tổ chức nói trên thực hiện khẩn cấp việc theo dõi và ngăn chặn kết nối đến các tên miền playball.ddns.info; nvedia.ddns.info và air.dcsvn.org.
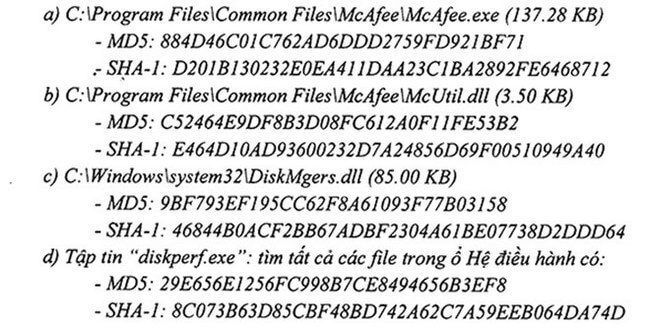
Ngoài ra, các đơn vị phải rà soát hệ thống và xáo các thư mục tập tin mã độc có kích thước tương ứng:
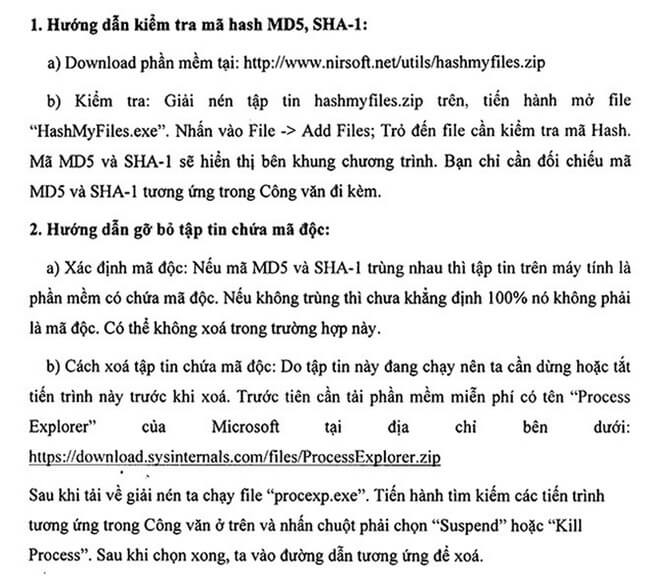
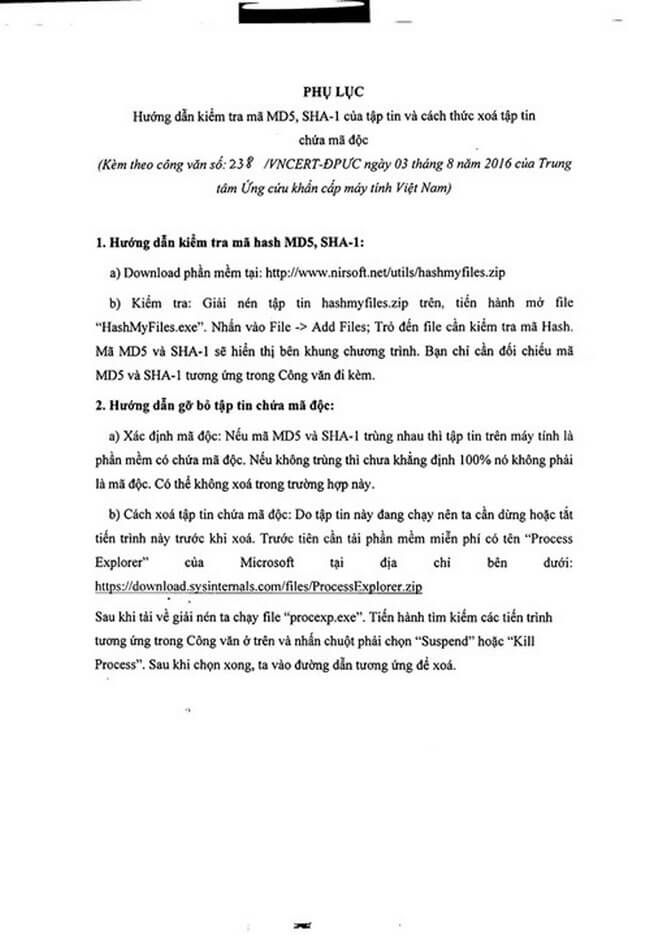
 Bên cạnh đó, VNCERT cũng đưa ra hướng dẫn kiểm tra mã MD5, SHA-1 của tập tin và cách thức xóa tập tin này:
 Theo các chuyên gia, sau vụ tấn công vào hệ thống của Vietnam Airlines và VFF, hacker vẫn đang tiếp tục “rình rập” các hệ thống công nghệ thông tin của Việt Nam.
Thực tế cũng cho thấy trong vài năm qua, các hệ thống công nghệ của chúng ta rất nhiều lần gặp phải sự cố trước các đợt tấn công của tội phạm mạng. Và, có vẻ như sự cảnh giác của các tổ chức chưa “tỷ lệ thuận” với rất nhiều lời cảnh báo từ các chuyên gia bảo mật.
Bởi thế, từ những “bài học xương máu” vừa qua, đã đến lúc các tổ chức, doanh nghiệp phải chú trọng hơn nữa cho việc đầu tư nhân lực, vật lực để bảo đảm hệ thống công nghệ của mình trước nguy cơ tội phạm mạng ngày một hiện hữu. Đặc biệt, hacker ngày càng có những hình thức tấn công tinh vi và được đầu tư bài bản.
Theo nguồn tapchibcvt
Công cụ miễn phí giúp kiểm tra lỗi bảo mật này do chính các chuyên gia bảo mật Check Point phát hành.
QuadRooter là tên gọi của lỗ hổng bảo mật nghiêm trọng mà các chuyên gia bảo mật tại Check Point vừa phát hiện.
Được biết, QuadRooter hiện được cho là chỉ ảnh hưởng đến các thiết bị di động nền tảng Android sử dụng bộ xử lý Qualcomm. Đáng chú ý là phát hiện từ các chuyên gia bảo mật cho thấy QuadRooter có thể ảnh hưởng đến cả những chiếc smartphone bảo mật nhất như BlackBerry DTEK50 hay sản phẩm cao cấp Samsung Galaxy S7.
Điều này có nghĩa là nếu thiết bị di động Android của bạn bị phơi nhiễm, hacker có thể lợi dụng những lỗ hổng bảo mật này để len lỏi chiếm quyền điều khiển thiết bị và đánh cắp dữ liệu của nạn nhân một cách dễ dàng. Cũng theo các chuyên gia bảo mật Check Point, QuadRooter có tầm ảnh hưởng rất rộng và đã được “đóng gói” sẵn từ phía nhà sản xuất nên điều này có thể nói là gây không ít sự hoang mang trong lòng người dùng smartphone, nhất là những sản phẩm dùng bộ xử lý Qualcomm.
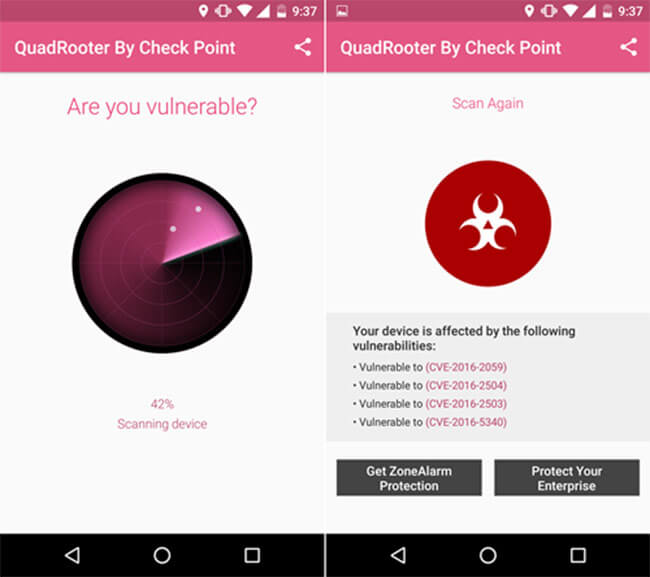
Giao diện công cụ quét tìm và phát hiện lỗ hổng bảo mật QuadRooter do Check Point phát hành.
May mắn là chỉ sau một thời gian ngắn phát hiện, Check Point đã phát hành một công cụ miễn phí trên Play Store giúp người dùng phát hiện xem thiết bị di động của mình có bị dính “phốt“ này hay không. Để giải tỏa mối nghi hoặc liệu chiếc smartphone của mình có bị dính QuadRooter hay không, người dùng có thể tải về công cụ QuadRooter Scanner do Check Point phát hành để kiểm tra ngay lập tức. Với công cụ nhỏ gọn này, chỉ sau chưa đầy một phút, người dùng sẽ có ngay kết quả.
Như PC World Vietnam đã đề cập, QuadRooter là tên gọi chung của 4 lỗ hổng bảo mật nghiêm trọng. Với con số này, khó có thể nói liệu thiết bị di động Android dùng bộ xử lý Qualcomm của bạn có nằm ngoài vòng nguy hiểm hay không.
Hiện tại, công cụ giúp phát hiện phơi nhiễm QuadRooter do Check Point phát hành chỉ mới dừng lại ở việc kiểm tra, thu thập báo cáo và khuyên người dùng cài đặt một công cụ khác để tự bảo vệ mình. Hy vọng Qualcomm trong thời gian ngắn sắp tới sẽ sớm có cách khắc phục QuadRooter.
Theo PCWorldVN
Chiều 3/8, sau khi phân tích một số mẫu mã độc nhận được từ các thành viên thuộc đội ứng cứu sự cố, VNCERT phát hiện các dấu hiệu tấn công nguy hiểm.
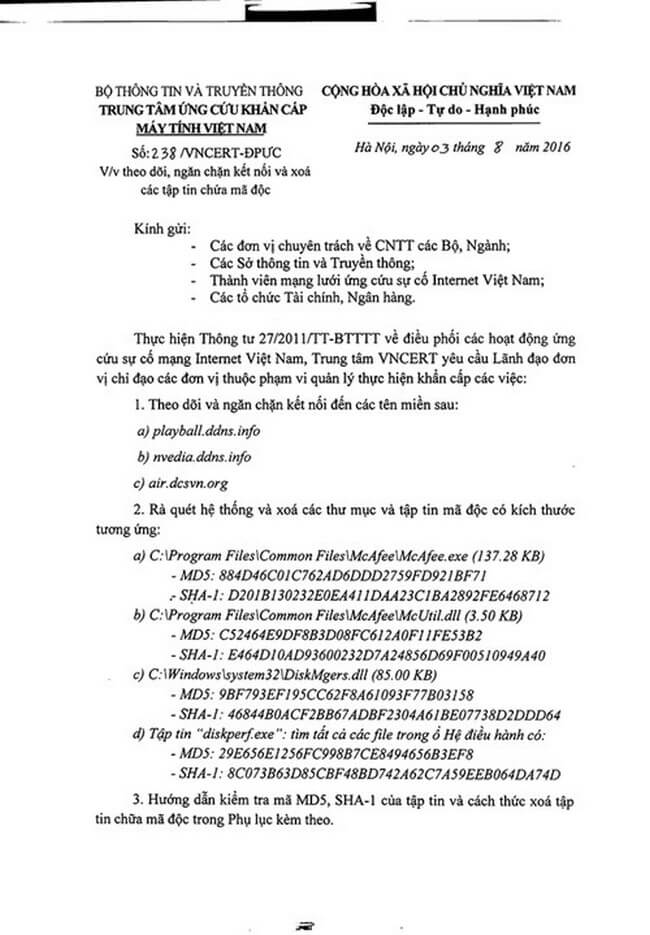
Thực hiện Thông tư 27/2011/TT-BTTTT về điều phối các hoạt động ứng cứu sự cố mạng Internet Việt Nam, Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam – VNCERT vừa phát đi công văn khẩn cấp số 3 yêu cầu các lãnh đạo đơn vị chỉ đạo các đơn vị thuộc phạm vi quản lý thực hiện một số việc nêu trong công văn dưới đây.
Theo nguồn thạo tin của PC World Vietnam, thì 4 mã độc nói trên đã được “cài cắm” vào hệ thống mạng của nhiều tổ chức, tổng công ty quy mô lớn của Việt Nam; và nhiều khả năng đây cũng là các mã độc có liên quan đến vụ tấn công Vietnam Airlines vào chiều ngày 29/7.
Các bước cần thực hiện ngay, gồm có:
1. Theo dõi và ngăn chặn kết nối đến các tên miền sau:
- playball.ddns.info
- nvedia.ddns.info
- air.dcsvn.org
2. Rà quét hệ thống và xóa các thư mục – tập tin mã độc có kích thước tương ứng.
a) C:\Program Files\Common Files\McAfee\McAfee.exe (137.28 KB)
– MD5: 884D46C01C762AD6DDD2759FD921BF71
– SHA-1: D201B130232E0EA411DAA23C1BA2892FE6468712
b) C:\Program Files\Common Files\McAfee\McUtil.dll (3.50 KB)
– MD5: C52464E9DF8B3D08FC612A0F11FE53B2
– SHA-1: E464D10AD93600232D7A24856D69F00510949A40
c) C:\Windows\system32\DiskMgers.dll (85.00 KB)
– MD5: 9BF793EF195CC62F8A61093F77B03158
– SHA-1:46844B0ACF2BB67ADBF2304A61BE07738D2DDD64
d) Tập tin “diskperf.exe”: tìm tất cả các file trong ổ Hệ điều hành có:
– MD5: 29E656E1256FC998B7CE8494656B3EF8
– SHA-1: 8C073B63D85CBF48BD742A62C7A59EEB064DA74D
3. Hướng dẫn kiểm tra mã MD5, SHA-1 của tập tin và cách thức xóa tập tin chứa mã độc trong Phụ lục kèm theo.
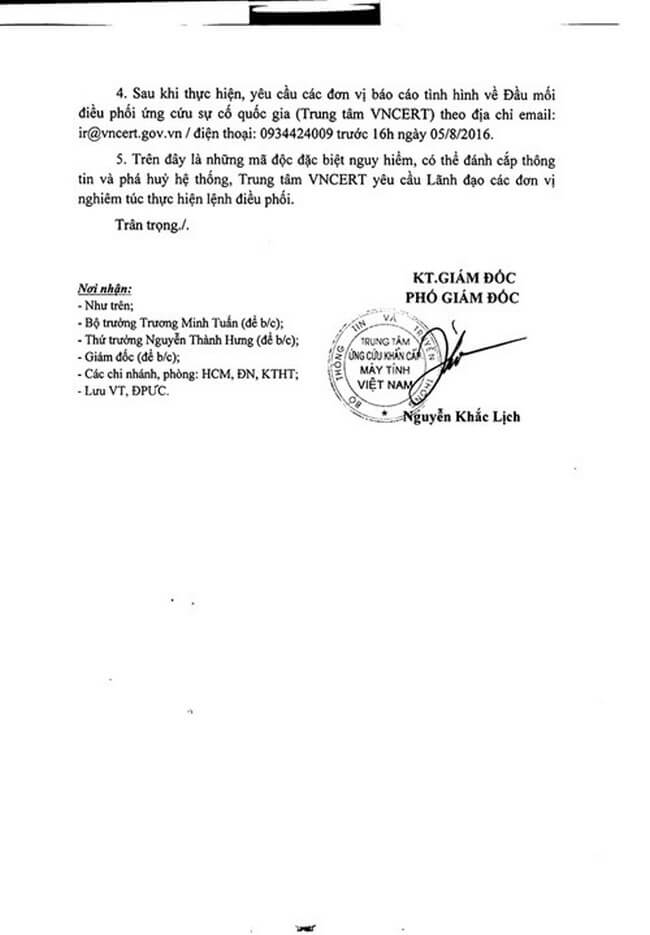
Sau khi thực hiện, yêu cầu các đơn vị báo cáo tình hình về Đầu mối điều phối ứng cứu quốc gia (Trung tâm VNCERT) theo địa chỉ email: ir@vncert.gov.vn hay số điện thoại 0934424009 trước 16 giờ ngày 5/8/2016.
Nguồn: pcworld.com.vn
Mục tiêu của Cổng thông tin là tạo điều kiện cho các bên cung – cầu công nghệ, các tổ chức dịch vụ trung gian có thể cung cấp hoặc tìm kiếm thông tin, giao dịch mua bán trực tuyến.
Theo kế hoạch, Cổng thông tin giao dịch công nghệ TP.HCM do Trung tâm Thông tin KHCN – Sở KHCN TP.HCM phụ trách sẽ chính thức đi vào hoạt động từ ngày 10/8.
Đây là 1 trong 4 cổng thông tin điện tử của Thành phố (cổng thông tin khởi nghiệp, đổi mới sáng tạo, sáng kiến cộng đồng) ra mắt và đi vào phục vụ cộng đồng trong cùng tháng 8/2016, nằm trong chuỗi hoạt động thiết thực chào mừng 40 năm thành lập Sở KHCN TP.HCM.
Mục tiêu của Cổng thông tin giao dịch công nghệ TP.HCM (Cổng GDCN) là tạo điều kiện cho các bên cung – cầu công nghệ, các tổ chức dịch vụ trung gian có thể cung cấp hoặc tìm kiếm thông tin, giao dịch mua bán trực tuyến.
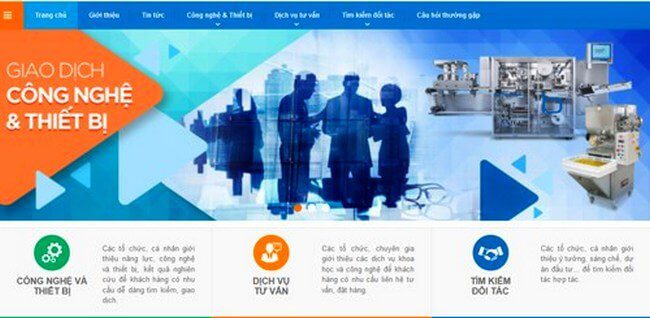
Cổng thông tin giao dịch công nghệ TP.HCM.
Cổng GDCN là công cụ hỗ trợ hoạt động chuyển giao công nghệ tại TP.HCM thông qua việc tạo môi trường giao dịch, tìm kiếm đối tác thuận lợi trên mạng Internet, với sự tham gia của các bên cung – cầu công nghệ cùng các tổ chức dịch vụ trung gian. Tham gia vào Cổng GDCN sẽ có 4 nhóm đối tượng:
– Bên bán: là các Viện, trường, doanh nghiệp có sản phẩm công nghệ – thiết bị (CNTB)
– Bên mua: là các nhà đầu tư, các tổ chức, cá nhân có nhu cầu về CNTB
– Các tổ chức, chuyên gia tư vấn
– Chủ sở hữu các ý tưởng, sáng chế, dự án kinh doanh có nhu cầu tìm đối tác để hợp tác.
Mục tiêu của cổng GDCN là tạo điều kiện cho các bên cung – cầu công nghệ, các tổ chức dịch vụ trung gian có thể cung cấp hoặc tìm kiếm thông tin, giao dịch mua bán trực tuyến góp phần thúc đẩy phát triển thị trường khoa học và công nghệ, tăng cường kết nối chuyển giao công nghệ trên địa bàn thành phố Hồ Chí Minh nói riêng cũng như trên phạm vi cả nước nói chung.
Cổng GDCN có 3 chức năng chính:
- Giao dịch công nghệ
- Tư vấn chuyển giao công nghệ
- Tìm kiếm đối tác
Cổng GDCN được thiết kế vận hành theo hướng thân thiện với người dùng, đáp ứng tối đa nhu cầu của người sử dụng (thành viên) qua việc cho phép thành viên được tự chủ mọi hoạt động giao dịch của mình trong hệ thống và cung cấp các tiện ích giúp thành viên chủ động trong quá trình tìm kiếm, chọn lựa và kết nối với các nguồn cung CNTB hay các đơn vị tư vấn, hỗ trợ (đối với thành viên có nhu cầu CNTB) hay tiếp cận với các bên đang có nhu cầu về CNTB để giới thiệu các CNTB phù hợp, góp phần đẩy nhanh quá trình chuyển giao.
Các thành viên nhóm tổ chức, cá nhân là chủ sở hữu các ý tưởng, sáng chế, dự án kinh doanh có nhu cầu tìm đối tác có thể sử dụng hệ thống để giới thiệu “sản phẩm” của mình đến các nhà đầu tư tiềm năng. Ngoài ra, cổng GDCN cũng sẽ chuyển tải nhiều thông tin liên quan đến các hoạt động KHCN tại TP.HCM như các hội thảo giới thiệu CNTB, các báo cáo phân tích xu hướng công nghệ, các sự kiện Techmart, các hoạt động đổi mới sáng tạo…
Được biết, Trung tâm Thông tin Khoa học và Công nghệ (CESTI) được Sở KHCN TP.HCM giao nhiệm vụ xây dựng, quản lý và điều hành Cổng thông tin giao dịch công nghệ TP.HCM.
Theo PCWorldVN
Tin tặc Trung Quốc được cho là đã hack website của Vietnam Airlines, thay đổi giao diện và chèn nội dung xuyên tạc vào hàng loạt màn hình hiển thị thông tin cùng hệ thống phát thanh sân bay.
Theo các tường thuật, vào khoảng 16 giờ chiều ngày 29/7, nhiều hành khách đang làm thủ tục hàng không tại sân bay Tân Sơn Nhất và Nội Bài hốt hoảng khi thấy các màn hình hiển thị thông tin chuyến bay bất ngờ thay đổi.
Thay vào đó, trên màn hình lại hiển thị các thông tin kích động, xúc phạm Việt Nam và Philippines, xuyên tạc các nội dung về Biển Đông. Chưa dừng lại ở đó, hệ thống phát thanh của sân bay cũng phát đi những thông điệp tương tự.
 Ngay lập tức, nhà chức trách tại Cảng hàng không quốc tế Tân Sơn Nhất và Nội Bài đã cho tắt toàn bộ hệ thống âm thanh cũng như màn hình.
Cùng thời điểm, trang chủ của Vietnam Airlines tại địa chỉ https://www.vietnamairlines.com cũng bị tấn công thay đổi giao diện và thông tin trên website ghi rõ đã bị nhóm 1937cN tấn công.
Được biết, 1937cN là nhóm hacker có nguồn gốc từ Trung Quốc.
Đến hơn 17 giờ chiều cùng ngày, trang web của Vietnam Airlines đã có thể truy cập lại bình thường.
Cũng trong chiều 29/7, Thứ trưởng Bộ GTVT Nguyễn Nhật xác nhận vụ việc, đồng thời cho biết Bộ GTVT đã đề nghị Bộ Công an phối hợp điều tra, làm rõ nguyên nhân.
Trang Thanh Niên Online dẫn lời ông Ngô Tuấn Anh – Phó chủ tịch phụ trách an ninh mạng tại Bkav cho biết, căn cứ theo hình ảnh thay đổi giao diện trên trang chủ Vietnam Airlines thì thủ phạm tấn công là nhóm 1937cN.
“Đây nhóm tin tặc có nguồn gốc từ Trung Quốc và đã từng được Bkav cảnh báo trong những đợt tấn công vào các trang web ở Việt Nam trong thời gian vừa qua”, ông Tuấn nói.
Trong khi đó, chuyên gia bảo mật Võ Đỗ Thắng cho biết nhiều khả năng nhóm 1937cN đã “cắm” trong hệ thống của Vietnam Airlines từ rất lâu.
Về phần mình, đại diện Kaspersky cho biết đang tìm hiểu phương thức tấn công của hacker gây ra vụ việc vừa xảy ra tại sân bay Tân Sơn Nhất và Nội Bài.
Theo pcworld.com.vn
Tuy đang thẳng tiến trên các bảng xếp hạng của Apple song Pokemon GO đã bắt đầu bị một số quốc gia lo ngại về an ninh trật tự, an ninh thông tin cũng như quyền riêng tư.
Mặc dù không công bố con số cụ thể, nhưng Apple vào hôm 25/7 khẳng định Pokemon GO đã phá vỡ kỷ lục về số lần được tải về trong tuần đầu ra mắt trên App Store.
Theo đó, Pokemon GO đang giữ vị trí quán quân trên 2 bảng xếp hạng Ứng dụng miễn phí và Ứng dụng có doanh thu cao của App Store kể từ khi ra mắt hồi đầu tháng 7/2016.
Giới nữ cũng khó thoát khỏi sự “cám dỗ” của Pokemon GO.
Dù Pokemon GO là game mobile miễn phí trên iOS nhưng các tùy chọn thanh toán trong trò chơi lại cung cấp doanh thu rất cao cho cả nhà phát triển Niantic lẫn Apple.
Theo ước tính, với tỷ lệ ăn chia 30% doanh thu dành cho đơn vị cung cấp ứng dụng, thì Apple có thể “rung đùi” bỏ túi 3 tỷ USD chỉ trong vòng 1-2 năm tới.
Nhà phát triển Niantic hiện ráo riết triển khai kế hoạch bổ sung các phòng tập gym được tài trợ và điểm Pokéstop nhằm thu hút thêm nhiều người chơi khác, tăng cường doanh thu.
Tuy vậy, việc tụ tập một cách hỗn loạn tại các điểm Pokéstop của người chơi Pokemon GO đã làm dấy lên rất nhiều lo ngại về an ninh trật tự, ô nhiễm và ùn tắc giao thông, gây ảnh hưởng nhiều đến dân cư cũng như môi trường xung quanh.
Mới đây nhất, một số địa phương tại Úc đã gửi công văn đến Niantic nhằm đề nghị hãng này xóa bỏ các điểm Pokéstop trong nỗ lực cứu vãn tình hình an ninh trật tự.
Theo pcworld.com.vn
Check out our shop to see what's available