1. Giới thiệu tổng quan

Khi bạn vừa khởi tạo thành công một máy chủ ảo eCloud VPS chạy hệ điều hành Linux (như Ubuntu, CentOS, AlmaLinux hay Rocky Linux) tại esc.vn, hệ thống sẽ được cấp phát một địa chỉ IP Public tĩnh. Ngay lập tức, địa chỉ IP này sẽ lọt vào tầm quét của hàng triệu robot tự động (botnet) trên Internet nhằm dò tìm tài khoản quản trị mặc định qua cổng SSH để chiếm quyền điều khiển.

Để đảm bảo máy chủ hoạt động an toàn và bảo mật tuyệt đối dữ liệu doanh nghiệp, việc thiết lập các lớp phòng thủ ban đầu là cực kỳ cấp thiết. Tài liệu này hướng dẫn chi tiết 6 bước chốt chặn bảo mật từ cơ bản đến nâng cao mà bất kỳ quản trị viên nào cũng cần thực hiện ngay sau khi nhận bàn giao VPS.

2. Quy trình 6 bước bảo mật eCloud VPS Linux

Lưu ý an toàn trước khi thực hiện: Trong quá trình thay đổi cấu hình bảo mật (đặc biệt là đổi cổng SSH hoặc cấu hình tường lửa), bạn không nên tắt cửa sổ kết nối SSH hiện tại. Hãy mở thêm một cửa sổ terminal mới để kiểm tra thử kết nối bằng cấu hình mới thành công rồi mới đóng cửa sổ cũ. Điều này giúp bạn tránh tình trạng bị khóa tài khoản hoặc mất quyền truy cập VPS ngoài ý muốn.

Bước 1: Cập nhật hệ thống lên phiên bản mới nhất

Nhà phát triển hệ điều hành luôn liên tục cập nhật các bản vá lỗi bảo mật (security patches) để ngăn chặn các lỗ hổng zero-day nguy hiểm. Việc đầu tiên là nâng cấp toàn bộ hệ thống.

Bước 2: Tạo tài khoản User mới và cấu hình quyền Sudo (Hạn chế dùng Root)

Tài khoản root là tài khoản có quyền hạn tối cao nhất trên hệ điều hành Linux. Sử dụng tài khoản này hàng ngày tiềm ẩn rủi ro thao tác sai gây lỗi hệ thống hoặc bị hacker nhắm mục tiêu tấn công dò mật khẩu trực tiếp. Giải pháp an toàn nhất là tạo một user thông thường và chỉ cấp quyền quản trị (Sudo) khi thực sự cần thiết.

1. Tạo tài khoản người dùng mới (Ví dụ tên user là esc_admin):

sudo adduser esc_admin

Hệ thống sẽ yêu cầu bạn nhập mật khẩu mới và xác nhận lại mật khẩu cho user này.

2. Cấp quyền quản trị (Sudo/Wheel) cho user mới:

3. Kiểm tra đăng nhập thử bằng user mới:

Hãy mở một cửa sổ SSH mới trên máy tính của bạn và đăng nhập bằng tài khoản esc_admin. Để kiểm tra quyền Sudo, bạn chạy lệnh:

sudo whoami

Nếu hệ thống trả về kết quả là root, tài khoản mới đã được cấp quyền quản trị thành công.

Bước 3: Thay đổi cổng kết nối SSH mặc định (Port 22)

Mặc định dịch vụ SSH lắng nghe trên cổng 22. Các botnet liên tục dò quét cổng này. Thay đổi sang một cổng ngẫu nhiên khác sẽ giảm thiểu đến 99% lượng log tấn công dò mật khẩu tự động.

1. Mở file cấu hình dịch vụ SSH:

sudo nano /etc/ssh/sshd_config

2. Tìm dòng chứa tham số Port:

Mặc định hệ thống sẽ để dòng ẩn #Port 22. Bạn hãy xóa dấu # ở đầu dòng và thay đổi số 22 thành một cổng ngẫu nhiên bảo mật nằm trong khoảng từ 1024 đến 65535 (Ví dụ chọn cổng 2288):

Port 2288

3. Cấu hình SELinux (Chỉ áp dụng với hệ CentOS/AlmaLinux/Rocky Linux):

Mặc định, chính sách bảo mật SELinux sẽ chặn dịch vụ SSH khởi động trên các cổng không phải cổng 22. Nếu VPS của bạn đang bật SELinux, bạn cần khai báo cổng mới:

sudo semanage port -a -t ssh_port_t -p tcp 2288

Nếu hệ thống báo lệnh semanage không tồn tại, bạn cài đặt thêm bằng lệnh: sudo dnf install policycoreutils-python-utils -y.

4. Khởi động lại dịch vụ SSH để áp dụng cấu hình:

Bước 4: Thiết lập và kích hoạt tường lửa (Firewall) bảo vệ VPS

Tường lửa đóng vai trò là chốt chặn lọc mọi dữ liệu ra vào máy chủ ảo. Bạn chỉ nên mở các cổng dịch vụ thực sự cần thiết (như SSH mới, HTTP, HTTPS) và khóa tất cả các cổng còn lại.

A. Hướng dẫn cấu hình UFW (Dành cho Ubuntu/Debian)

Cấu hình cho phép cổng SSH mới hoạt động (Ví dụ: 2288):

sudo ufw allow 2288/tcp

Cho phép các cổng chạy dịch vụ Web (HTTP và HTTPS):

sudo ufw allow 80/tcp

sudo ufw allow 443/tcp

Kích hoạt tường lửa hệ thống:

sudo ufw enable

Nhấn y để đồng ý kích hoạt.

Kiểm tra trạng thái hoạt động:

sudo ufw status verbose

B. Hướng dẫn cấu hình Firewalld (Dành cho CentOS/AlmaLinux/Rocky Linux)

Kích hoạt dịch vụ Firewalld chạy cùng hệ thống:

sudo systemctl enable firewalld –now

Thêm cổng SSH mới vào danh sách cho phép (Ví dụ: 2288):

sudo firewall-cmd –permanent –add-port=2288/tcp

Cho phép cổng Web mặc định hoạt động:

sudo firewall-cmd –permanent –add-service=http

sudo firewall-cmd –permanent –add-service=https

Áp dụng các thay đổi cấu hình tường lửa:

sudo firewall-cmd –reload

Kiểm tra danh sách các cổng đang mở:

sudo firewall-cmd –list-all

Bước 5: Cấu hình xác thực bằng SSH Key thay cho mật khẩu thường

Xác thực bằng cặp khóa SSH Key (Private Key / Public Key) là phương thức bảo mật tối ưu nhất hiện nay. Hacker hoàn toàn không thể dò tìm mật khẩu vì hệ thống chỉ chấp nhận tệp tin khóa bí mật trùng khớp lưu trên máy tính cá nhân của bạn để mở khóa.

1. Tạo cặp khóa SSH Key trên máy tính cá nhân của bạn (Client)

2. Sao chép khóa Public Key lên máy chủ eCloud VPS

Chạy lệnh sau từ máy tính cá nhân của bạn để chuyển khóa Public lên server (nhớ chỉ định đúng cổng SSH mới ở Bước 3, ví dụ: 2288):

ssh-copy-id -p 2288 esc_admin@IP_CỦA_VPS

Nhập mật khẩu của user esc_admin để xác nhận tải khóa lên.

3. Kiểm tra đăng nhập không cần mật khẩu

Thử kết nối lại từ máy tính cá nhân:

ssh -p 2288 esc_admin@IP_CỦA_VPS

Nếu bạn truy cập thẳng vào màn hình VPS mà không yêu cầu nhập mật khẩu, cấu hình SSH Key đã hoạt động.

4. Tắt tính năng đăng nhập bằng mật khẩu thường và tắt tài khoản Root đăng nhập trực tiếp

Khi SSH Key đã chạy ổn định, bạn hãy tiến hành khóa hẳn tính năng đăng nhập bằng mật khẩu truyền thống và chặn hoàn toàn tài khoản root kết nối SSH:

sudo nano /etc/ssh/sshd_config

PermitRootLogin no

PasswordAuthentication no

PubkeyAuthentication yes

Bước 6: Cài đặt và cấu hình Fail2ban ngăn chặn Brute Force

Fail2ban là một dịch vụ bảo vệ nền tảng chạy ngầm mạnh mẽ. Nó sẽ liên tục đọc tệp tin lịch sử hệ thống (log files) để phát hiện các IP đang cố tình kết nối sai mật khẩu nhiều lần liên tục, sau đó tự động kích hoạt tường lửa block (cấm) IP đó trong một khoảng thời gian thiết lập trước.

1. Tiến hành cài đặt Fail2ban:

2. Cấu hình bảo vệ dịch vụ SSH:

Tạo một file cấu hình riêng để ghi đè cấu hình mặc định:

sudo nano /etc/fail2ban/jail.local

Sao chép nội dung cấu hình sau và dán vào file (Nhớ sửa cổng port = 2288 trùng với cổng SSH bạn đã đổi ở bước 3):

[sshd]
enabled = true
port = 2288
filter = sshd
logpath = /var/log/auth.log
maxretry = 5
bantime = 3600
findtime = 600

Giải thích thông số cấu hình:

Lưu ý: Đối với hệ điều hành CentOS/AlmaLinux, bạn hãy đổi đường dẫn log thành logpath = /var/log/secure.

3. Khởi động dịch vụ Fail2ban hoạt động cùng hệ thống:

sudo systemctl enable fail2ban –now

3. Tổng kết và danh sách kiểm tra nhanh (Checklist)

Sau khi hoàn tất 6 bước cấu hình trên, máy chủ eCloud VPS Linux của bạn đã có một lớp áo bảo vệ vô cùng kiên cố. Dưới đây là bảng checklist kiểm tra nhanh các hạng mục bảo mật đã triển khai thành công:

STT Hạng mục kiểm tra Trạng thái bảo vệ đạt được
1 Cập nhật hệ thống Hệ thống vận hành trên phiên bản nhân nhân và gói ứng dụng bảo mật mới nhất.
2 Hạn chế Root Không sử dụng trực tiếp tài khoản root cho thao tác công việc thường ngày.
3 Đổi Port mặc định Tránh được 99% các đợt quét cổng dịch vụ tự động từ bên ngoài mạng.
4 Kích hoạt Firewall Chỉ các cổng dịch vụ mong muốn được mở, chặn đứng mọi kết nối rác qua các cổng khác.
5 Áp dụng SSH Key Khóa hoàn toàn tính năng xác thực mật khẩu thông thường, triệt tiêu nguy cơ rò mật khẩu.
6 Cài đặt Fail2ban Tự động phát hiện và ngăn chặn hiệu quả các cuộc tấn công Brute Force vào cổng SSH.

Nếu bạn gặp khó khăn trong bất kỳ thao tác nào hoặc vô tình cấu hình sai tường lửa dẫn đến bị khóa kết nối, đừng ngần ngại truy cập trực tiếp tính năng View Console cứu hộ trên trang quản trị khachhang.esc.vn hoặc liên hệ ngay hotline hỗ trợ kỹ thuật 24/7 của ESC 1900 2069 để được kỹ sư hệ thống xử lý hỗ trợ nhanh chóng.
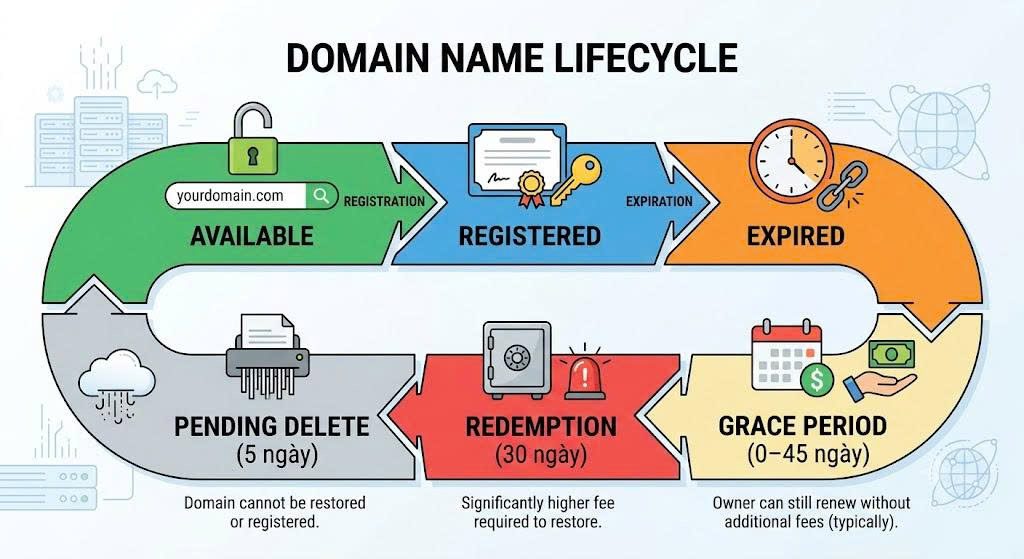
 

Tên miền quốc tế là loại tên miền được quản lý theo tiêu chuẩn toàn cầu và có thể sử dụng tại hầu hết các quốc gia. Những đuôi tên miền quen thuộc như .com, .net, .org, .info, .biz, .xyz đều thuộc nhóm tên miền quốc tế. Các tên miền này được điều phối bởi ICANN thông qua các Registry và Registrar trên toàn thế giới. Cá nhân hoặc doanh nghiệp ở bất kỳ quốc gia nào đều có thể đăng ký nếu tên miền chưa có người sở hữu. Vòng đời của tên miền quốc tế Một tên miền quốc tế sẽ trải qua 7 giai đoạn từ khi chưa được đăng ký đến khi được giải phóng để đăng ký lại. Available → Registered → Expired → Grace Period (0–45 ngày) → Redemption (30 ngày) → Pending Delete (5 ngày) → Available.   1. Available (Có thể đăng ký) Đây là trạng thái tên miền chưa có chủ sở hữu. Trong giai đoạn này:

2. Registered (Đang hoạt động) Sau khi đăng ký thành công, tên miền chuyển sang trạng thái hoạt động. Trong thời gian này chủ sở hữu có thể:

Lưu ý, tổng thời hạn hiệu lực của tên miền không vượt quá 10 năm. 3. Expired (Hết hạn) Đến ngày hết hạn, nếu chủ sở hữu chưa gia hạn thì tên miền chuyển sang trạng thái hết hạn. Thông thường:

4. Grace Period (Thời gian gia hạn thông thường) Đây là khoảng thời gian chủ sở hữu vẫn có thể gia hạn với mức phí thông thường. Đặc điểm:

5. Redemption Period (Chuộc lại tên miền) Nếu không gia hạn trong Grace Period, tên miền bước sang giai đoạn Redemption. Đặc điểm:

Đây là giai đoạn cuối cùng để giữ lại tên miền. 6. Pending Delete (Chờ xóa) Sau Redemption, tên miền chuyển sang trạng thái Pending Delete. Đặc điểm:

Tên miền chỉ chờ được xóa khỏi hệ thống Registry. 7. Released (Được mở đăng ký lại) Sau khi kết thúc Pending Delete, tên miền được giải phóng. Lúc này:

Tóm tắt vòng đời tên miền quốc tế

Giai đoạn Thời gian
Available Chưa có chủ sở hữu
Registered 1 đến 10 năm
Expired Ngày hết hạn
Grace Period Khoảng 0 đến 45 ngày
Redemption Period Khoảng 30 ngày
Pending Delete Khoảng 5 ngày
Released Có thể đăng ký lại

Tổng thời gian từ khi hết hạn đến khi tên miền được mở đăng ký lại thường vào khoảng 35 đến 80 ngày, tùy chính sách của từng Registry. Vì sao nên gia hạn trước ngày hết hạn? Việc để tên miền hết hạn có thể gây ra nhiều rủi ro như:

Đối với các tên miền quan trọng, doanh nghiệp nên bật tính năng Auto Renewal (Tự động gia hạn) và luôn cập nhật thông tin liên hệ để không bỏ lỡ thông báo gia hạn. Kết luận Tên miền quốc tế không chỉ là địa chỉ truy cập website mà còn là tài sản số quan trọng của doanh nghiệp. Hiểu rõ vòng đời tên miền sẽ giúp bạn chủ động gia hạn đúng thời điểm, tránh phát sinh chi phí chuộc tên miền và giảm nguy cơ mất thương hiệu trên Internet.

Để kiểm tra bản phân phối Linux của bạn có bị ảnh hưởng bởi lỗ hổng “Dirty Frag” (CVE-2026-43284 và CVE-2026-43500) hay không, bạn cần xác định tên distro, phiên bản và kernel version, sau đó đối chiếu với danh sách đã biết.cybersecuritynews+1

Lệnh Kiểm Tra Distro Và Kernel

Chạy các lệnh sau trên terminal để lấy thông tin:

Distro Bị Ảnh Hưởng

Hầu hết các distro lớn với kernel từ 5.15 đến 6.9 (từ 2017) đều dễ bị tấn công, đã test xác nhận:

Distro Phiên Bản Kernel Ví Dụ Trạng Thái
Ubuntu 24.04.4 (6.17.0-23-generic), tất cả LTS Bị ảnh hưởng ubuntu+2
RHEL 10.1 (6.12.0-124.49.1.el10_1) Bị ảnh hưởng cybersecuritynews+1
Fedora 44 (6.19.14-300.fc44.x86_64) Bị ảnh hưởng github
openSUSE Tumbleweed (7.0.2-1-default) Bị ảnh hưởng cybersecuritynews
CentOS Stream 10 (6.12.0-224.el10.x86_64) Bị ảnh hưởng github
AlmaLinux 10 (6.12.0-124.52.3.el10_1) Bị ảnh hưởng cybersecuritynews

Kiểm Tra Module Liên Quan

Chạy grep -E ‘^(esp4|esp6|rxrpc)’ /proc/modules để xem module esp4, esp6 hoặc rxrpc có đang load không; nếu có, hệ thống dễ bị khai thác ngay lập tức.ubuntu+1 Nếu kernel đã cập nhật sau commit f4c50a4034e6 (CVE-2026-43284) và aa54b1d27fe0 (CVE-2026-43500), bạn an toàn hơn.github

Dirty Frag khai thác page cache bằng cách lợi dụng logic bug trong hai subsystem kernel để ghi trực tiếp vào page fragments đang được cache, bypass quyền file. Kỹ thuật này tương tự Dirty Pipe nhưng dùng packet processing thay vì pipe buffer.

Cơ Chế Khai Thác xfrm-ESP (CVE-2026-43284)

  1. Trigger ESP packet: Userland gửi ESP packet (IPsec) qua sendmsg() tới socket AF_INET6 với IPV6_ADDRFORM.
  2. Page cache mapping: Kernel map ESP packet data vào page cache qua xfrm4_rcv_esp() → esp_input().
  3. Frag overwrite: Logic sai trong skb_to_sgvec() cho phép attacker kiểm soát skb_frag_page(), ghi đè arbitrary page trong cache của file hệ thống như /etc/passwd.
  4. File read trigger: Đọc file target → page cache hit → data đã bị corrupt.

skb_frag_page(&skb_shinfo(skb)->frags[0]) ← Attacker control

^ Được map trực tiếp vào page cache của /etc/passwd

Cơ Chế RxRPC (CVE-2026-43500)

  1. AF_RXRPC socket: Tạo socket AF_RXRPC với rxrpc.sock.
  2. Data injection: Gửi RxRPC data packet chứa payload độc hại.
  3. Page cache pollution: rxrpc_recvmsg() map packet trực tiếp vào page cache fragments không kiểm tra quyền.
  4. Universal write: Ghi đè bất kỳ file nào trong page cache bất kể owner permissions.

Điểm Khác Biệt Kỹ Thuật

Bước Dirty Pipe Dirty Frag (xfrm-ESP)
Vector splice() pipe sendmsg() ESP socket
Mapping pipe->buf → page skb->frags → page cache
Control pipe_buffer.flags skb_frag_page() index
Trigger pipe read File read (cache hit)

  Root cause chung: Page cache không validate nguồn gốc dữ liệu khi được populate từ network stack thay vì regular file I/O.

Dirty Frag khác biệt rõ rệt với Dirty Pipe và Copy Fail dù cùng khai thác page cache của Linux kernel. Chúng thuộc “gia đình Dirty” về mặt kỹ thuật nhưng nhắm vào các subsystem khác nhau, có độ tin cậy cao hơn và vượt qua các biện pháp giảm thiểu cũ. So Sánh Chính

Đặc Điểm Dirty Pipe (2022) Copy Fail (2026) Dirty Frag (2026)
CVE CVE-2022-0847 CVE-2026-31431 CVE-2026-43284 + CVE-2026-43500 infoq
Sub-system Pipe buffer (splice) AF_ALG (algif_aead) xfrm-ESP & RxRPC whitehatyoutube
Loại Bug Logic: Ghi đè pipe_buffer.flags Logic: Copy-on-write sai Logic: Ghi trực tiếp vào page cache frags
Phạm Vi Kernel 5.8-5.17 Kernel 6.x mới Kernel từ 2017 (9 năm) youtube
Độ Ổn Định Cao, deterministic Cao Cao nhất, không race, không crash whitehat
Mitigation Patch nhanh chóng Blacklist algif_aead Blacklist esp4/esp6/rxrpc whitehat

Điểm Khác Biệt Nổi Bật Dirty Frag là chuỗi khai thác kép thay vì single bug, kết hợp xfrm-ESP (cần user namespace, bị AppArmor Ubuntu chặn) và RxRPC (không cần namespace nhưng module thường off) để bao phủ tất cả distro lớn.youtubewhitehat

Tác Động Chung Cả ba đều cho phép local privilege escalation (LPE) → root từ user thường bằng cách ghi đè file hệ thống (như /etc/passwd) qua page cache manipulation, nhưng Dirty Frag nguy hiểm nhất vì chưa có patch đầy đủ và PoC public.infoq+1

Chào mừng Quý khách đến với Trung tâm hỗ trợ ESC. Trong quá trình sử dụng tên miền quốc gia Việt Nam “.vn”, Quý khách có thể cần cập nhật thông tin liên hệ hoặc thay đổi quyền sở hữu. Dưới đây là hướng dẫn chi tiết các quy trình nghiệp vụ theo tiêu chuẩn VNNIC 2026.

1. Thay đổi thông tin Tên miền được bảo vệ (TMBV)

Đối với các tên miền thuộc danh sách được bảo vệ, quy trình cập nhật thông tin yêu cầu sự phê duyệt chặt chẽ hơn từ cơ quan quản lý:

2. Quy trình Chuyển đổi Chủ thể Tên miền

Quy trình này áp dụng khi có sự thay đổi hoàn toàn về người đứng tên sở hữu tên miền (từ chủ thể cũ sang chủ thể mới).

Điều kiện thực hiện:

Các trường hợp chuyển đổi và hồ sơ cần thiết:

Trường hợp Hồ sơ yêu cầu (Bản sao hợp lệ)
Chuyển nhượng (Mua bán) – Văn bản đề nghị chuyển nhượng quyền sử dụng. – Hợp đồng chuyển nhượng (nêu rõ quyền sử dụng tên miền và giá trị).
Tặng cho – Văn bản/Hợp đồng tặng cho quyền sử dụng tên miền theo quy định pháp luật.
Thừa kế – Di chúc hoặc văn bản xác định quyền thừa kế hợp pháp (Trường hợp cá nhân chủ thể qua đời).
Tổ chức lại doanh nghiệp – Quyết định của cơ quan nhà nước về việc chia, tách, sáp nhập, hợp nhất hoặc thay đổi chức năng nhiệm vụ.
Góp vốn bằng tên miền – Hợp đồng/Biên bản góp vốn bằng quyền sử dụng tên miền.


3. Nguyên tắc chung về Hồ sơ

Để đảm bảo tính pháp lý, Quý khách cần lưu ý các quy định về giấy tờ khi nộp hồ sơ tại ESC:

4. Quy trình thực hiện tại ESC

  1. Gửi hồ sơ: Quý khách chuẩn bị các văn bản theo mẫu và gửi về ESC (bản cứng hoặc bản điện tử theo hướng dẫn).
  2. Đối soát: ESC thực hiện đối soát thông tin chủ thể cũ và chủ thể mới trên hệ thống.
  3. Hoàn tất: Sau khi xác thực hồ sơ thành công, ESC thực hiện nghiệp vụ chuyển đổi chủ thể và cập nhật thông tin chủ thể mới lên cơ sở dữ liệu tên miền quốc gia.

Bạn cần hỗ trợ thêm?

Nếu Quý khách gặp khó khăn trong việc chuẩn bị mẫu văn bản chuyển nhượng hoặc cần kiểm tra tình trạng tên miền trước khi chuyển đổi, vui lòng liên hệ đội ngũ chuyên viên của ESC để được hướng dẫn trực tiếp.

Đây là tài liệu hướng dẫn chuẩn hóa dành cho khách hàng của ESC, tuân thủ đúng quy trình nghiệp vụ của VNNIC.

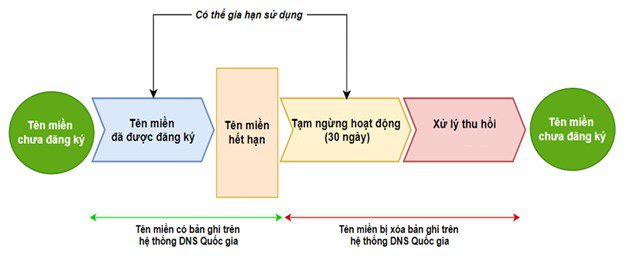
1. VÒNG ĐỜI TÊN MIỀN “.VN”

2. QUY TRÌNH ĐĂNG KÝ TÊN MIỀN THÔNG THƯỜNG

Áp dụng cho cá nhân, tổ chức đăng ký các tên miền không thuộc danh mục đặc biệt.

3. QUY TRÌNH ĐĂNG KÝ TÊN MIỀN GIỮ CHỖ

Đây là quy trình dành cho các tên miền nằm trong danh sách được bảo vệ hoặc giữ chỗ theo quy định của cơ quan nhà nước.

4. QUY TRÌNH CHO CHỦ THỂ DƯỚI 18 TUỔI

Ghi chú: Tất cả các quy trình trên đều được thực hiện thông qua hệ thống quản lý trực tuyến của ESC tại https://member.esc.vn. Quý khách vui lòng liên hệ đội ngũ chuyên gia của chúng tôi để được hướng dẫn chi tiết về hồ sơ điện tử.

Sự chuyển mình mạnh mẽ của nền kinh tế số Việt Nam bước vào năm 2026 không chỉ là một cuộc cách mạng về công nghệ mà còn là một sự tái định nghĩa toàn diện về trách nhiệm pháp lý và an ninh quốc gia trên không gian mạng. Khi các nền tảng điện toán đám mây trở thành “xương sống” cho mọi hoạt động từ quản trị doanh nghiệp, sản xuất thông minh đến thương mại dịch vụ, các rủi ro bảo mật cũng theo đó trở nên tinh vi và có tác động sâu rộng hơn bao giờ hết. Bối cảnh năm 2026 đánh dấu sự hội tụ của ba yếu tố then chốt: sự thực thi nghiêm ngặt của hệ thống luật pháp mới, sự bùng nổ của trí tuệ nhân tạo (AI) trong cả phòng thủ lẫn tấn công, và áp lực nội địa hóa dữ liệu để bảo vệ chủ quyền số quốc gia.

Báo cáo này được xây dựng như một cẩm nang chiến lược, cung cấp các phân tích chuyên sâu về lộ trình bảo mật đám mây, giúp các nhà điều hành và chuyên gia công nghệ tại Việt Nam định hướng đầu tư và vận hành hệ thống một cách an toàn, tuân thủ và bền vững trong kỷ nguyên số mới.

Tải Cẩm nang Bảo mật Đám mây 2026 cho Doanh nghiệp Việt

Báo cáo Internet, tài nguyên Internet Việt Nam là ấn phẩm được sản xuất thường niên bởi Trung tâm Internet Việt Nam (VNNIC) nhằm cung cấp thông tin, số liệu, kết quả phát triển nổi bật của tài nguyên và hạ tầng Internet Việt Nam

Trong bối cảnh cách mạng công nghiệp lần thứ 4 diễn ra mạnh mẽ, Internet ngày nay giữ vai trò nền tảng trong phát triển kinh tế-xã hội, đổi mới sáng tạo và chuyển đổi số. Internet không đơn thuần là công nghệ mà đã trở thành hạ tầng thiết yếu là không gian phát triển kết nối con người , quốc gia và ý tưởng

Báo cáo Internet, tài nguyên Internet Việt Nam 2025 với chủ đề ” TÀI NGUYÊN INTERNET, THÚC ĐẨY ĐỔI MỚI, SÁNG TẠO KIẾN TẠO TƯƠNG LAI SỐ “ tập trung phân tích các xu hướng công nghệ toàn cầu, định hình cho bước phát triển tiếp của quốc gia

Tải Báo cáo tài nguyên Internet năm 2025


Tổng Hợp Các Câu Hỏi Thường Gặp Về DNS (DNS FAQ)

1. DNS là gì?

DNS (Domain Name System) là hệ thống phân giải tên miền giúp dịch chuyển tên miền dễ nhớ (ví dụ: example.com) thành địa chỉ IP số để trình duyệt truy cập đúng máy chủ (server).

2. Khi nào tôi cần chỉnh sửa DNS?

Bạn cần cấu hình lại DNS khi rơi vào các trường hợp:

  • Trỏ tên miền về Hosting / VPS mới.
  • Kết nối dịch vụ Email Doanh Nghiệp (Google Workspace, Microsoft 365, ESC Email…).
  • Xác minh quyền sở hữu domain (Google Search Console, Facebook Domain Verification, SSL…).
  • Sử dụng dịch vụ của bên thứ ba (Shopify, Wix, Blogger, Canva…).

3. A Record dùng để làm gì?

Bản ghi A (Address) dùng để trỏ trực tiếp tên miền (hoặc subdomain) về địa chỉ IPv4 của server.

Ví dụ: example.com → 203.0.113.10

4. CNAME là gì? Khi nào dùng?

CNAME (Canonical Name) đóng vai trò là một tên biệt danh (alias) trỏ tên miền này sang một tên miền khác thay vì trỏ về IP.

Ví dụ: www.example.com → example.com

Thường dùng khi:

  • Tạo tiền tố www trỏ về tên miền gốc.
  • Kết nối tên miền phụ với các nền tảng Shopify, Blogspot, Landing Page…

5. Tôi có thể dùng bản ghi A và CNAME cùng lúc cho 1 Hostname không?

KHÔNG. Quy tắc chuẩn DNS không cho phép một Hostname tồn tại đồng thời cả bản ghi A và CNAME. Bạn chỉ được phép chọn 1 trong 2 loại bản ghi cho mỗi Hostname.

6. MX Record là gì?

MX (Mail Exchanger) dùng để xác định máy chủ tiếp nhận email gửi đến cho tên miền của bạn.

Ví dụ: example.com → mail.example.com (hoặc ASPMX.L.GOOGLE.COM)

7. Vì sao đã thêm bản ghi MX nhưng vẫn không nhận được email?

Các nguyên nhân phổ biến:

  • DNS mới cập nhật, cần thêm thời gian để phân giải toàn mạng.
  • Chưa tạo bản ghi A tương ứng cho giá trị Mail Server (VD: mail.example.com).
  • Cấu hình sai chỉ số ưu tiên (Priority).
  • Thiếu các bản ghi xác thực gửi/nhận như SPF hoặc DKIM làm mail bị chặn.

8 & 9. TXT Record là gì? Bộ ba SPF, DKIM, DMARC có vai trò gì?

TXT Record lưu trữ thông tin văn bản mã hóa. Thường dùng để xác minh tên miền và bảo mật email:

  • SPF: Khai báo danh sách Server được phép đại diện gửi email.
  • DKIM: Đính kèm chữ ký số xác thực tính nguyên vẹn của email.
  • DMARC: Thiết lập quy tắc xử lý khi email bị nghi ngờ mạo danh.
Ví dụ bản ghi SPF: v=spf1 include:_spf.google.com ~all

10 & 11. NS Record là gì? Đổi NS có ảnh hưởng gì không?

NS (Name Server): Xác định máy chủ DNS chịu trách nhiệm quản lý toàn bộ bản ghi của tên miền.

Lưu ý: Khi bạn thay đổi NS, toàn bộ bản ghi cũ sẽ không còn hiệu lực tại Name Server mới nếu chưa được khai báo lại. Website và Email có thể bị gián đoạn từ 1 – 24 giờ.

12 & 13. Thời gian cập nhật DNS mất bao lâu? TTL là gì?

Thời gian cập nhật DNS (DNS Propagation) thường mất từ 5 phút – 24 giờ tùy thuộc vào giá trị TTL (Time To Live).

💡 Khuyên dùng: Đặt 300s (5 phút) khi cần thử nghiệm/thay đổi liên tục, và đặt 3600s (1 giờ) khi dịch vụ đã chạy ổn định.

14 & 20. Các lỗi phổ biến khiến Website không chạy sau khi trỏ DNS?

  • Trỏ sai địa chỉ IP hoặc nhập sai tên miền đích.
  • Thiếu dấu chấm (.) ở cuối tên miền mục tiêu (ở một số hệ thống DNS cũ).
  • Cấu hình DNS đúng nhưng phía Server chưa add-on domain hoặc chưa cấu hình vhost.
  • Bộ nhớ tạm (Cache DNS) trên máy tính hoặc nhà mạng chưa xóa.

15. Bản ghi MX có được trỏ trực tiếp đến địa chỉ IP không?

KHÔNG. MX bắt buộc phải trỏ đến một tên miền (Hostname), sau đó tên miền đó trỏ về IP thông qua bản ghi A.

Cách trỏ đúng:
1. example.com (MX) → mail.example.com
2. mail.example.com (A) → 203.0.113.20

16 – 19. Thuật ngữ nâng cao: AAAA, PTR, CAA, DNSSEC là gì?

  • AAAA Record: Trỏ tên miền về địa chỉ IPv6 (128-bit).
  • PTR Record: Bản ghi DNS ngược (trỏ IP về Domain), dùng xác thực Mail Server phòng chống Spam.
  • CAA Record: Chỉ định tổ chức cấp chứng chỉ SSL được phép cấp SSL cho tên miền.
  • DNSSEC: Chuẩn bảo mật giúp chống lại các hình thức giả mạo dữ liệu DNS (DNS Spoofing).

Kiểm tra Kiểm Tra DNS & Gửi Yêu Cầu Hỗ Trợ Kỹ Thuật

🔍 Công cụ kiểm tra DNS: Sử dụng công cụ trực tuyến như DNSChecker.org hoặc gõ lệnh ping tenmien.com trong Command Prompt.

📞 Khi cần ESC hỗ trợ cấu hình, bạn vui lòng cung cấp:

  • Tên miền cần cấu hình.
  • Mục đích sử dụng (Trỏ Web, Mail Google, Microsoft 365…).
  • Thông số bản ghi do bên thứ 3 cung cấp (hoặc ảnh chụp màn hình).