Trong bài này ESC sẽ hướng dẫn các bạn thực hiện gia hạn HostingB1: Từ danh mục Hosting & Email chọn Quản Lý Hosting & EmailB2: Chọn Hosting sau đó click chuột vào Gia HạnB3: Thực hiện các bước sau
1. Chọn số năm cần gia hạn
2. Click chuột vào Gia hạn
Khi gia hạn thành công màn hình sẽ hiện thông báo và có 1 mail gửi đến mail của chủ thểVideo Hướng dẫn gia hạn Hosting
Trong bài viết này, ESC sẽ hướng dẫn bạn chi tiết các bước đổi mật khẩu quản trị DNS cho tên miền.
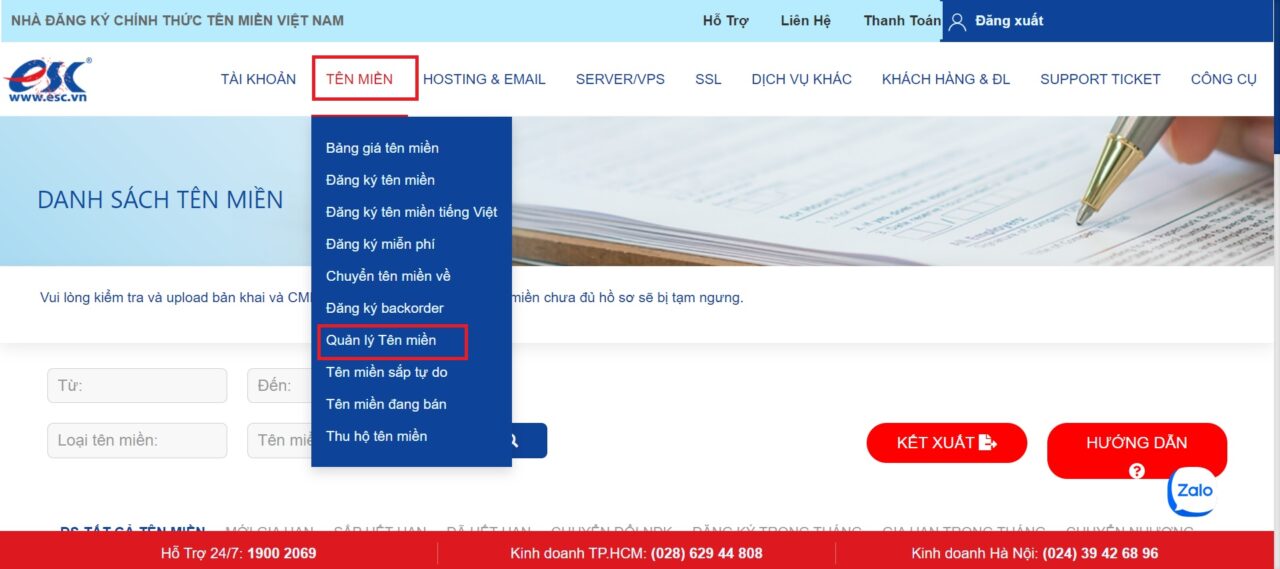
Bước 1: Truy cập quản lý tên miền
Sau khi đăng nhập tài khoản thành viên, từ menu Tên miền chọn Quản lý tên miền.
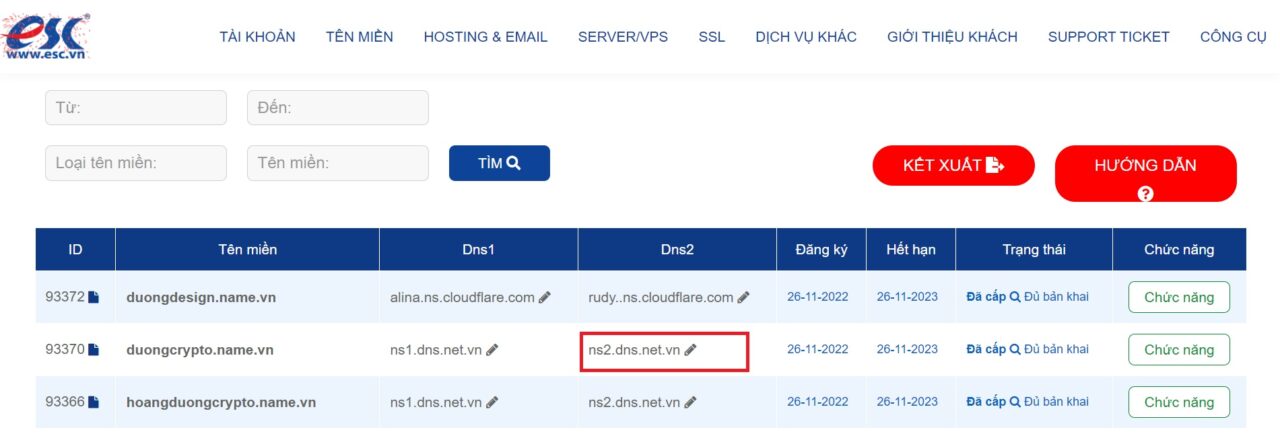
Bước 2: Chọn DNS tên miền cần đổi
Chọn tên miền cần đổi mật khẩu và chọn tiếp hệ thống DNS tương ứng (ví dụ: ns2.dns.net.vn).
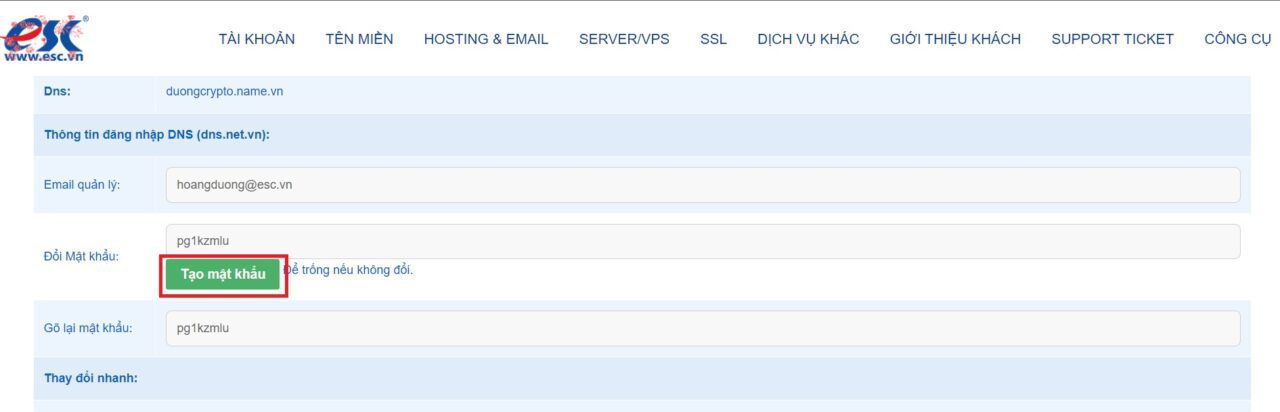
Bước 3: Tạo mật khẩu mới
Bạn có thể lựa chọn 1 trong 2 cách sau để đổi mật khẩu:
Tự nhập mật khẩu mới theo ý muốn.
Click vào Tạo mật khẩu để hệ thống tự động sinh mật khẩu ngẫu nhiên.
* Lưu ý: ESC khuyến khích bạn nên dùng giải pháp tạo mật khẩu ngẫu nhiên để tăng cường tính bảo mật cho tên miền.
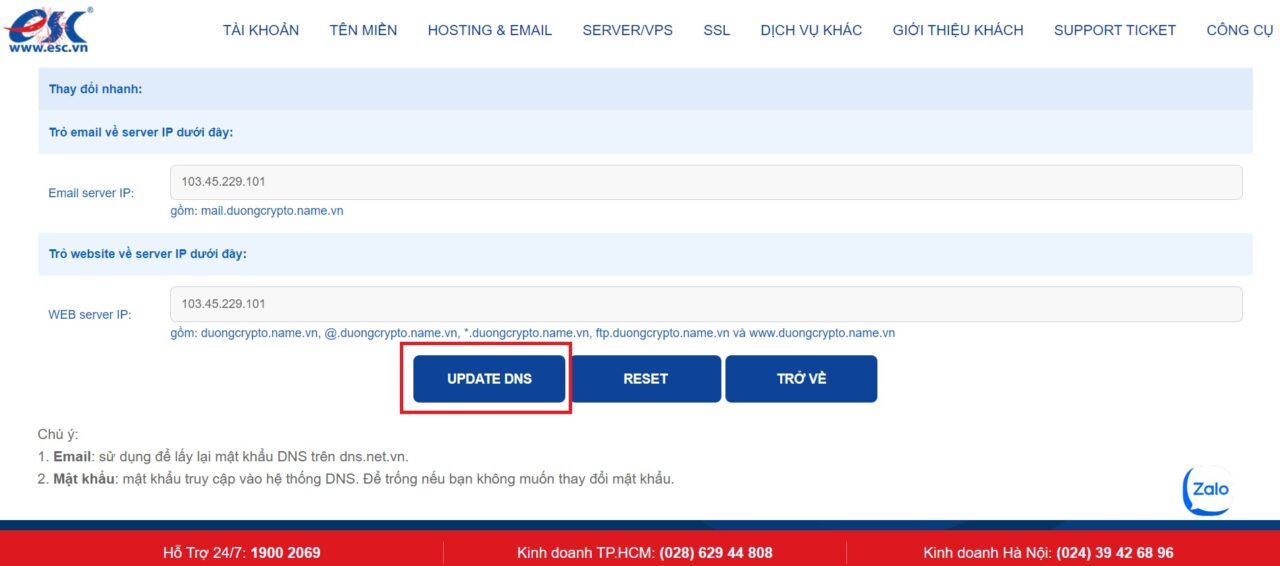
Bước 4: Cập nhật thay đổi
Nhấn vào nút Update DNS để hệ thống lưu lại mật khẩu mới.
Bước 5: Kiểm tra đăng nhập lại
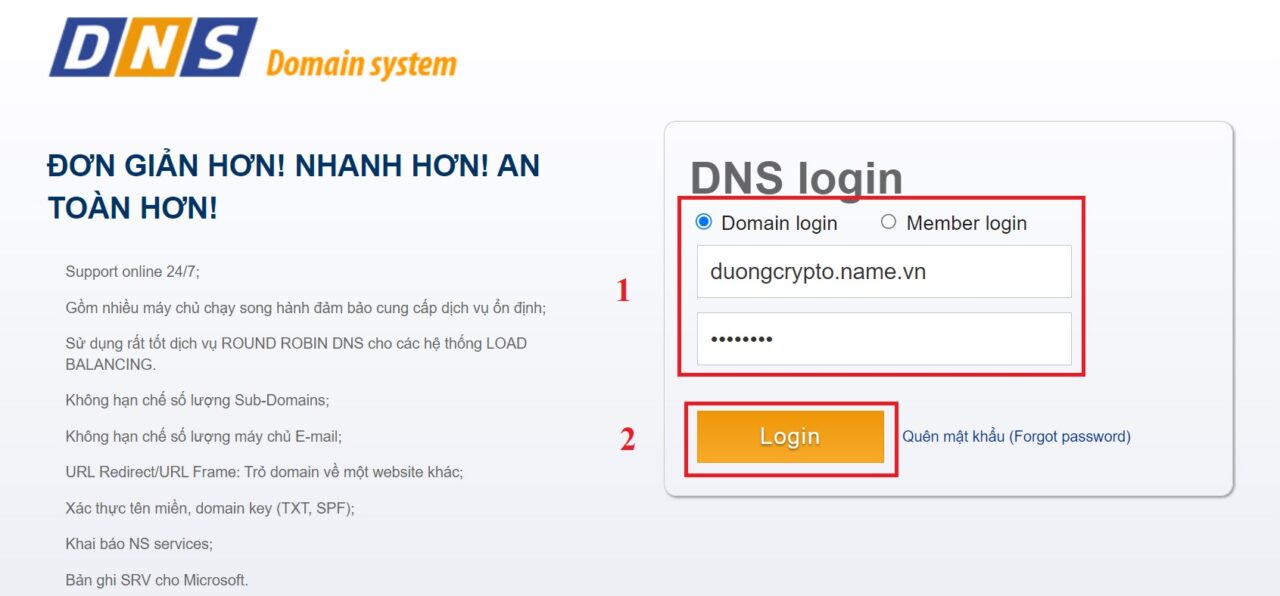
Tiến hành kiểm tra mật khẩu vừa đổi bằng cách truy cập trang quản trị tên miền: https://www.dns.net.vn/
Chọn Domain login.
Nhập tên miền và mật khẩu mới vừa tạo.
Bấm Login.
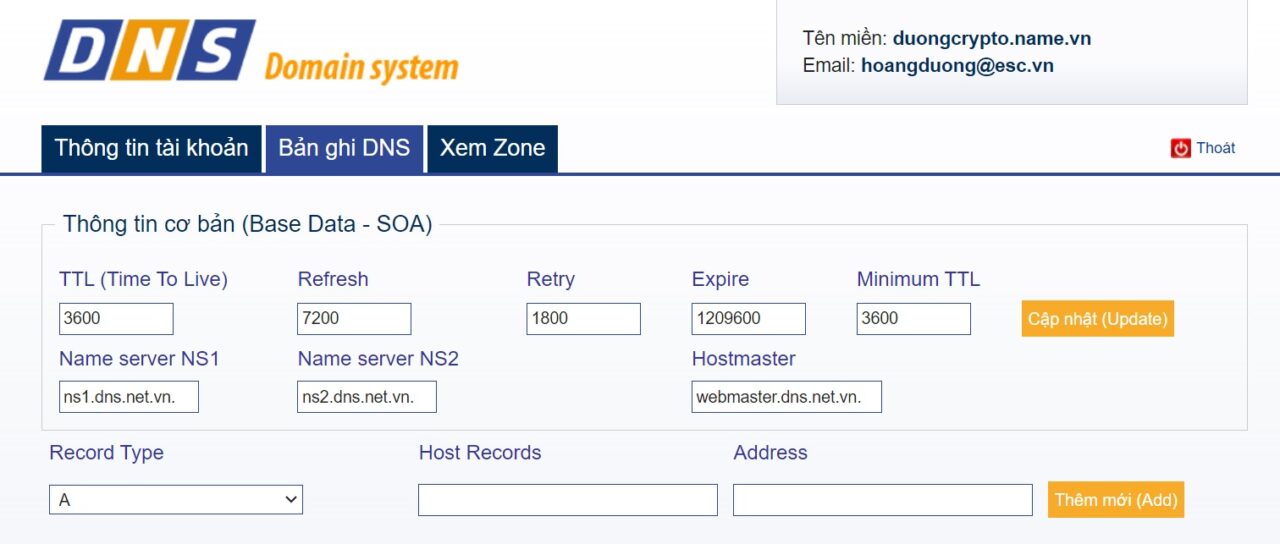
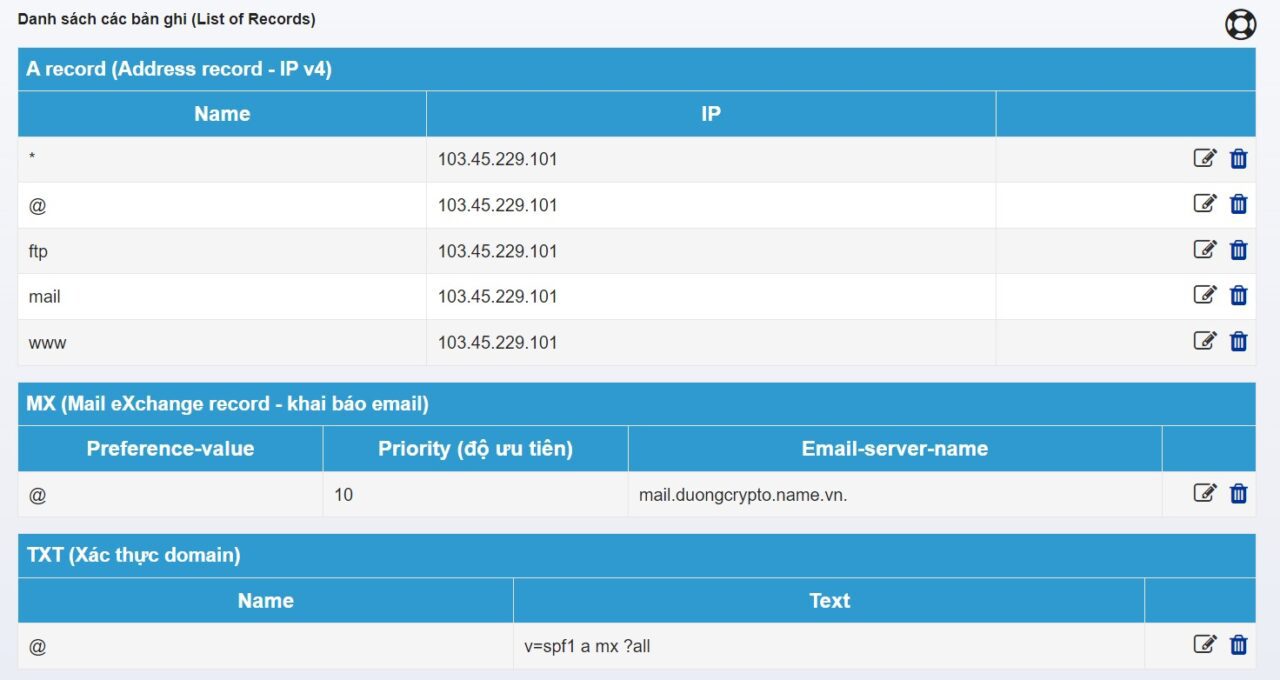
Khi đăng nhập thành công, bạn sẽ thấy giao diện quản trị tên miền cùng danh sách các bản ghi đã được cấu hình như hình dưới:
Video hướng dẫn chi tiết
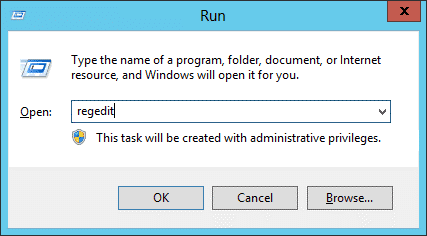
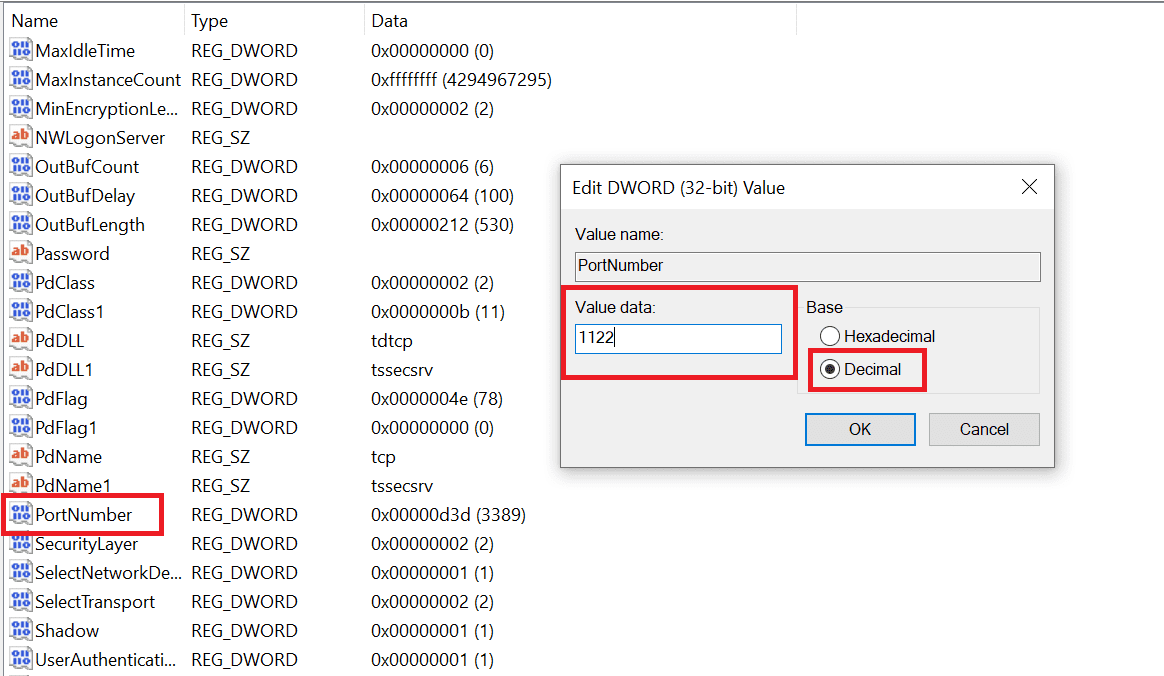
Đối với winserver port remote desktop là 3389 , tuy nhiên port này thường xuyên bị quét dò mật khẩu để tăng cường bảo mật chúng ta có thể đổi port nhằm đảm bảo an toàn cho máy chủ trước các đợt tấn công Đầu tiên chúng ta thực hiện đổi port trong Registry B1 : Truy cập registry , Mở run gõ regedit và bấm OK B2 : Thực hiện tuần tự như bên dưới
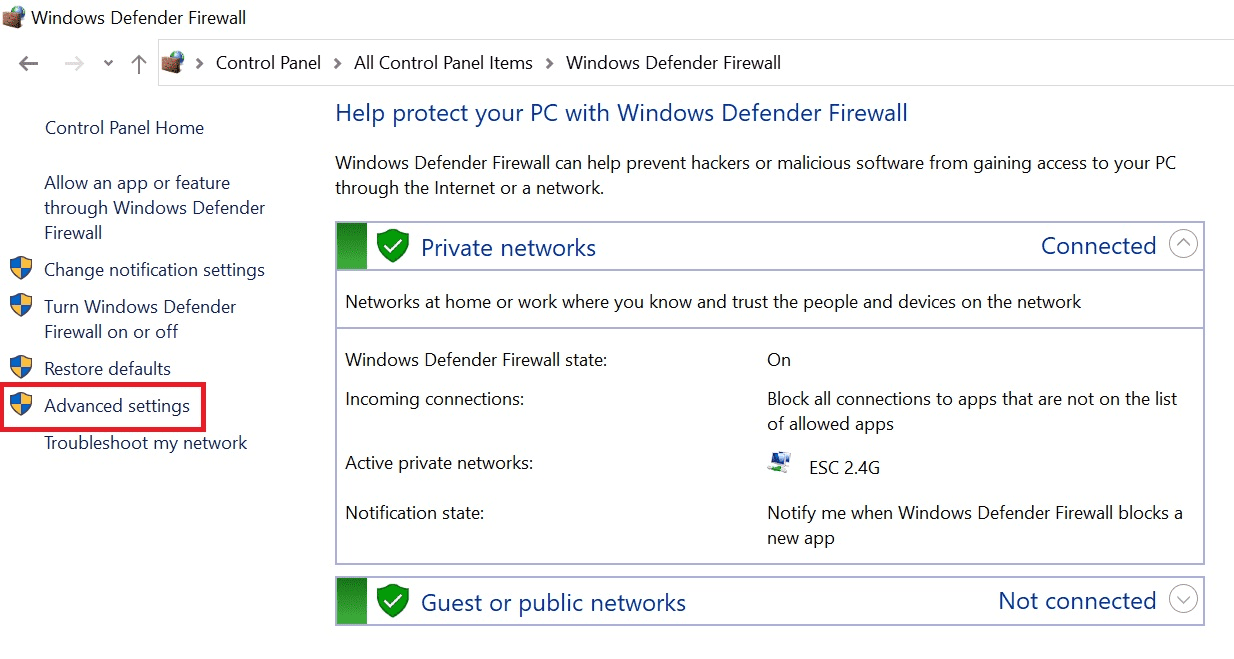
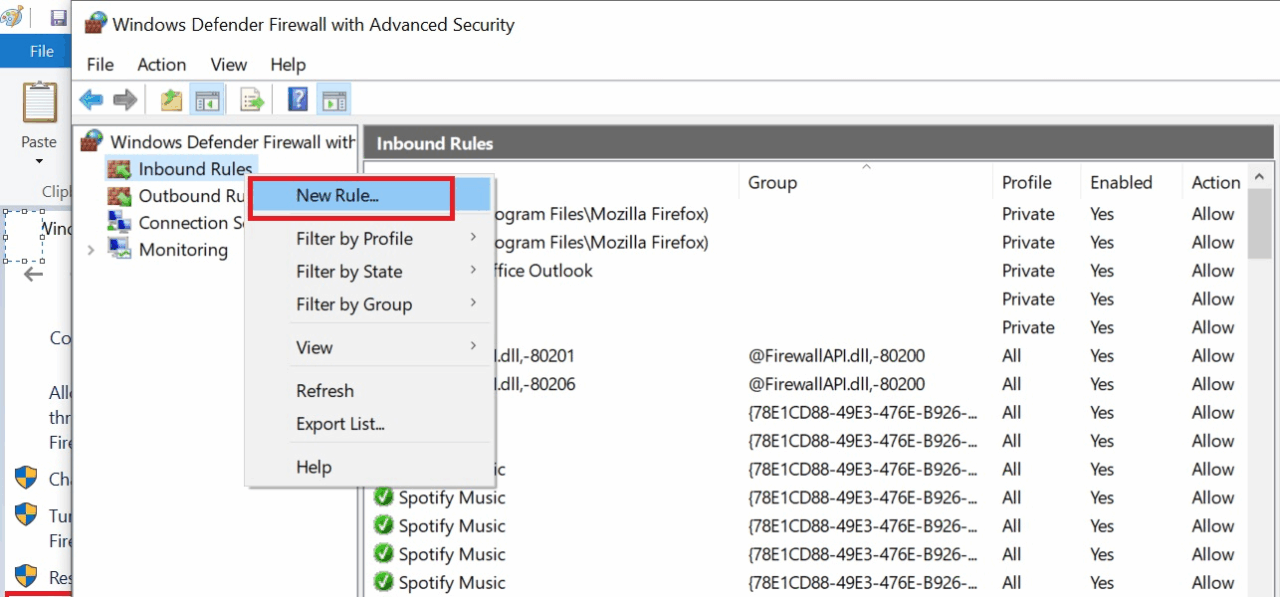
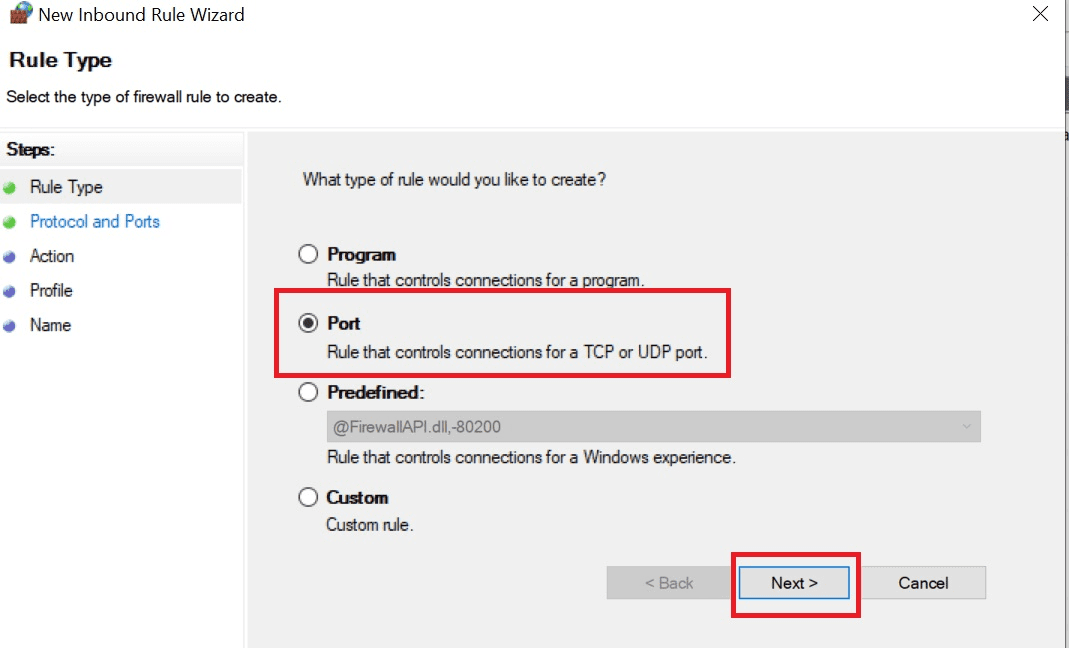
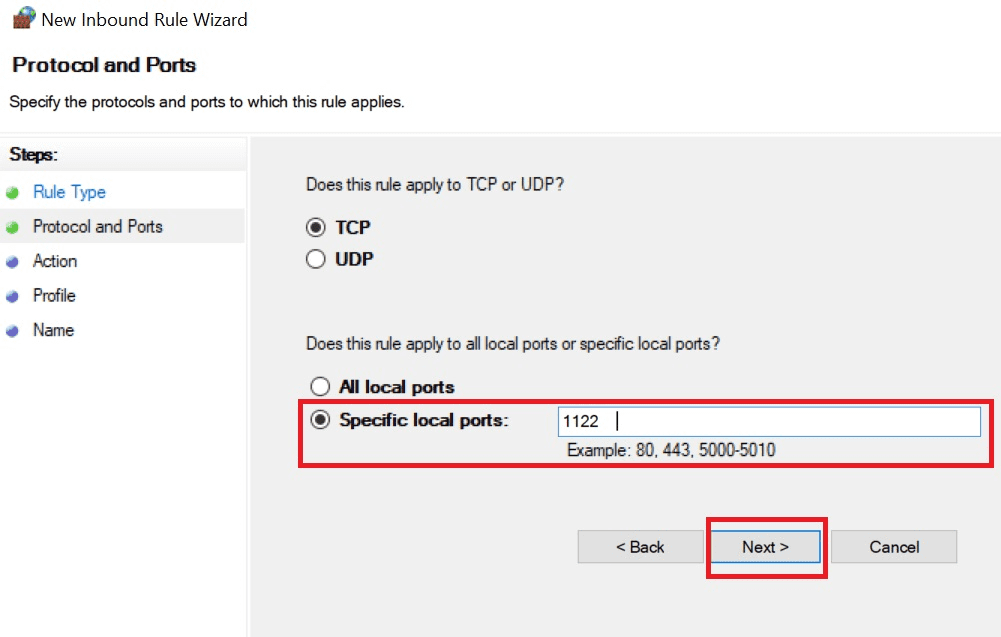
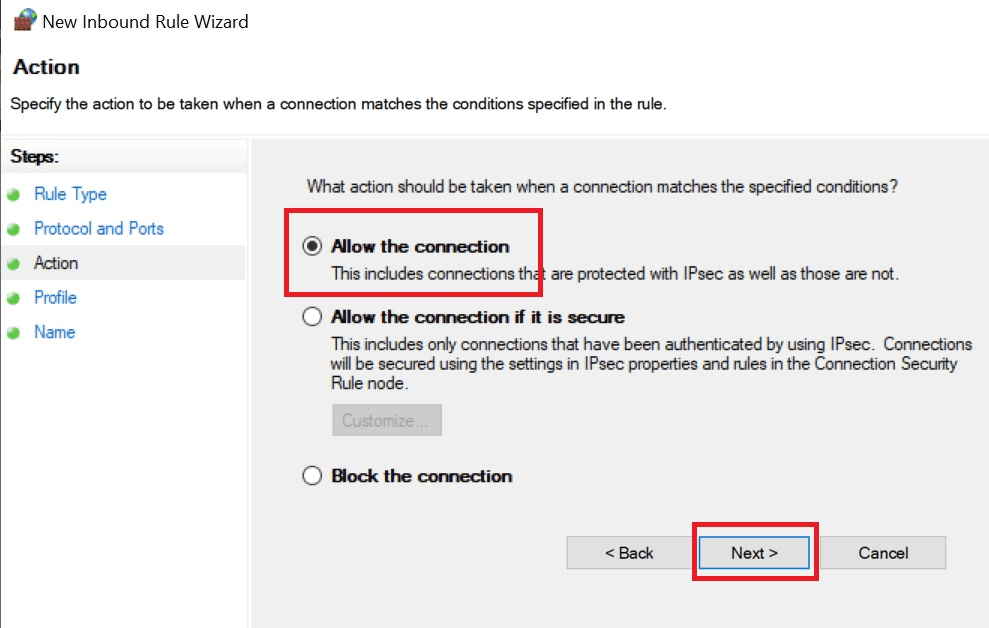
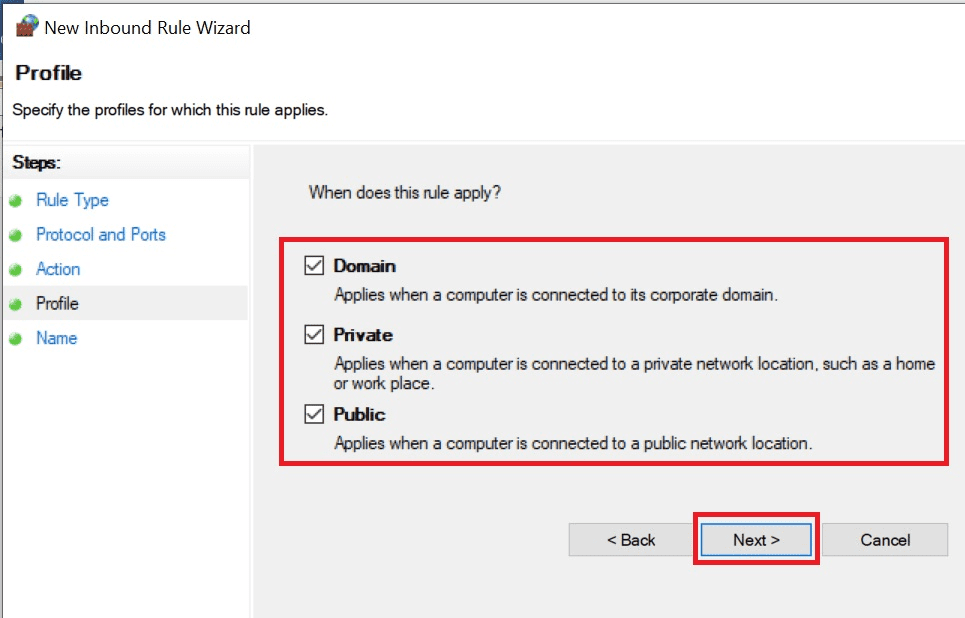
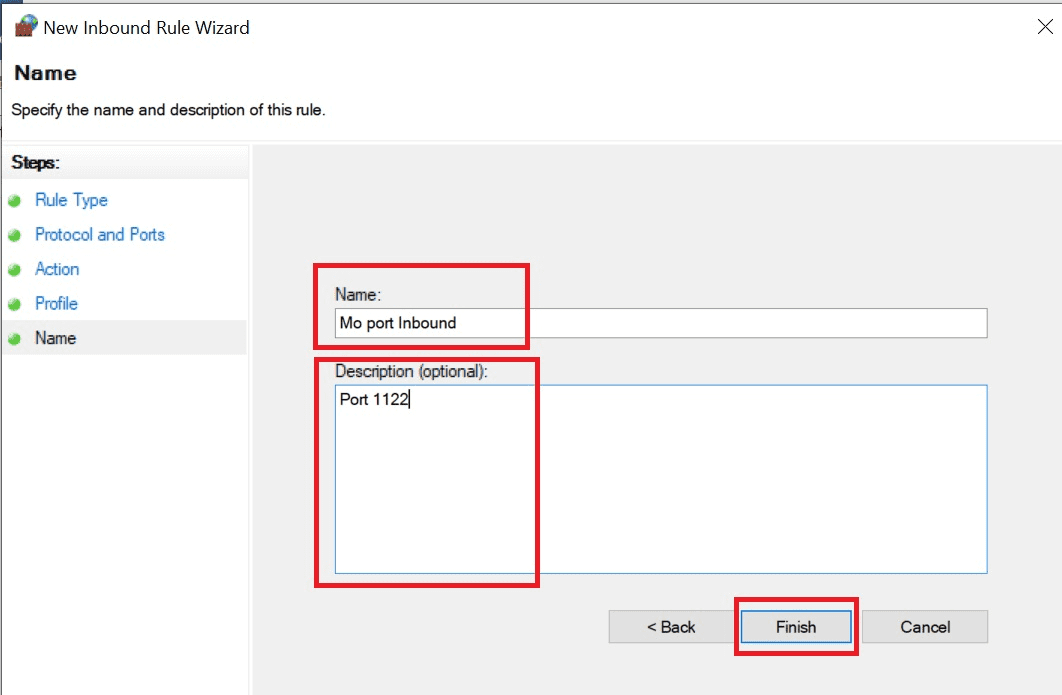
B3 : Thực hiện mở port 1122 này trong Firewall Trong Control Panel chọn Window Firewall B4 : Chọn Advande Setting B5 : Tại Inbound click chuột phải chọn New Rule B6 : Chọn Port và nhấn Next B7 : Tại mục Specific local port nhập 1122 sau đó bấm Next B8 : Chọn Allow the connection sau đó bấm Next B9 : Chọn 3 ô như hình bên dưới và bấm Next B10 : Đặt tên của Rule kèm mô tả sau đó bấm Finish Trong Inbound Rule đã có rule mới tạo Tiếp theo làm lại tuần tự các bước trên cho mục Outbound Rule Sau khi thực hiện xong thử lại Remote Desktop qua port 1122 Như vậy ta đã hoàn tất việc đổi port Remote Desktop để tăng cường bảo mật
Hướng Dẫn Tạo Mã CSR Trên Hosting DirectAdmin
Bước 1 Đăng Nhập Quản Trị Hosting
Đăng nhập vào bảng điều khiển DirectAdmin bằng tài khoản người dùng (User Level).
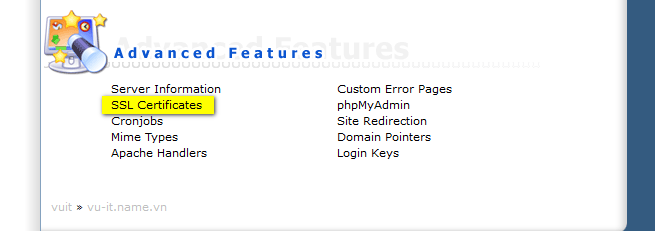
Bước 2 Truy Cập Tính Năng SSL Certificates
Từ giao diện chính, truy cập theo đường dẫn: Advanced Features > SSL Certificates.
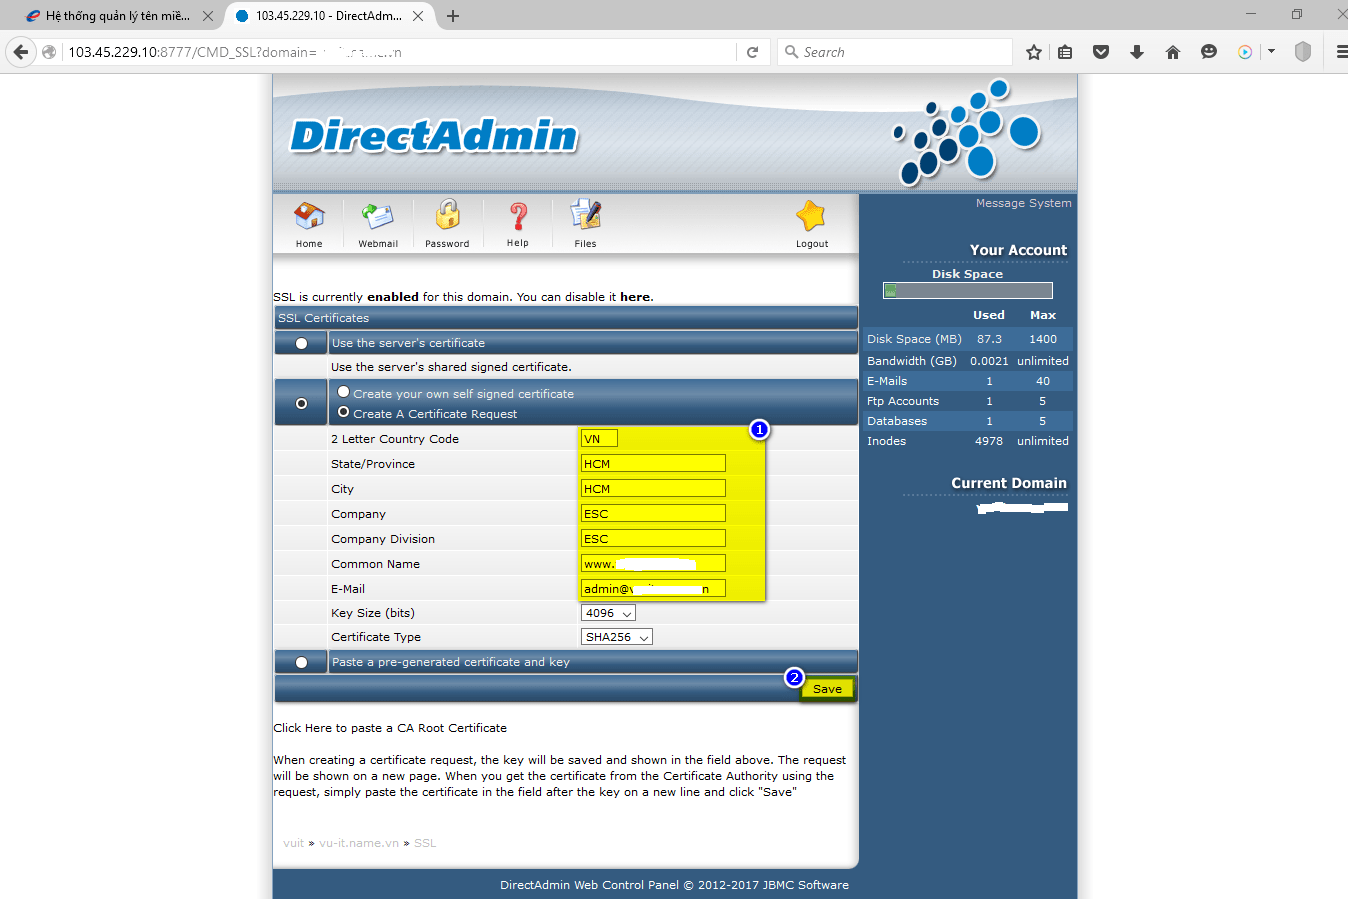
Bước 3 Khai Báo Thông Tin Tạo Public Key (CSR)
Tích chọn Create A Certificate Request và khai báo chính xác các thông tin sau:
2 Letter Country Code: Chọn mã quốc gia (ví dụ: VN).
State/Province: Điền tên Tỉnh/Thành phố.
City: Điền tên Thành phố.
Company: Điền tên tổ chức, công ty bằng tiếng Anh (chính xác theo giấy phép ĐKKD nếu có).
Company Division: Điền tên phòng ban/đơn vị vận hành.
Common Name: Tên miền chính của chứng chỉ số (đầy đủ FQDN, ví dụ: www.esc.vn, mail.esc.vn).
Email: Địa chỉ email quản trị tên miền theo thông tin Whois (thường là admin@…).
Key Size (bits): Chọn giá trị từ 2048 bits trở lên.
Certificate Type: Chọn thuật toán mã hóa tối thiểu SHA256.
Sau khi kiểm tra thông tin, nhấn Save để hệ thống tạo chuỗi CSR.
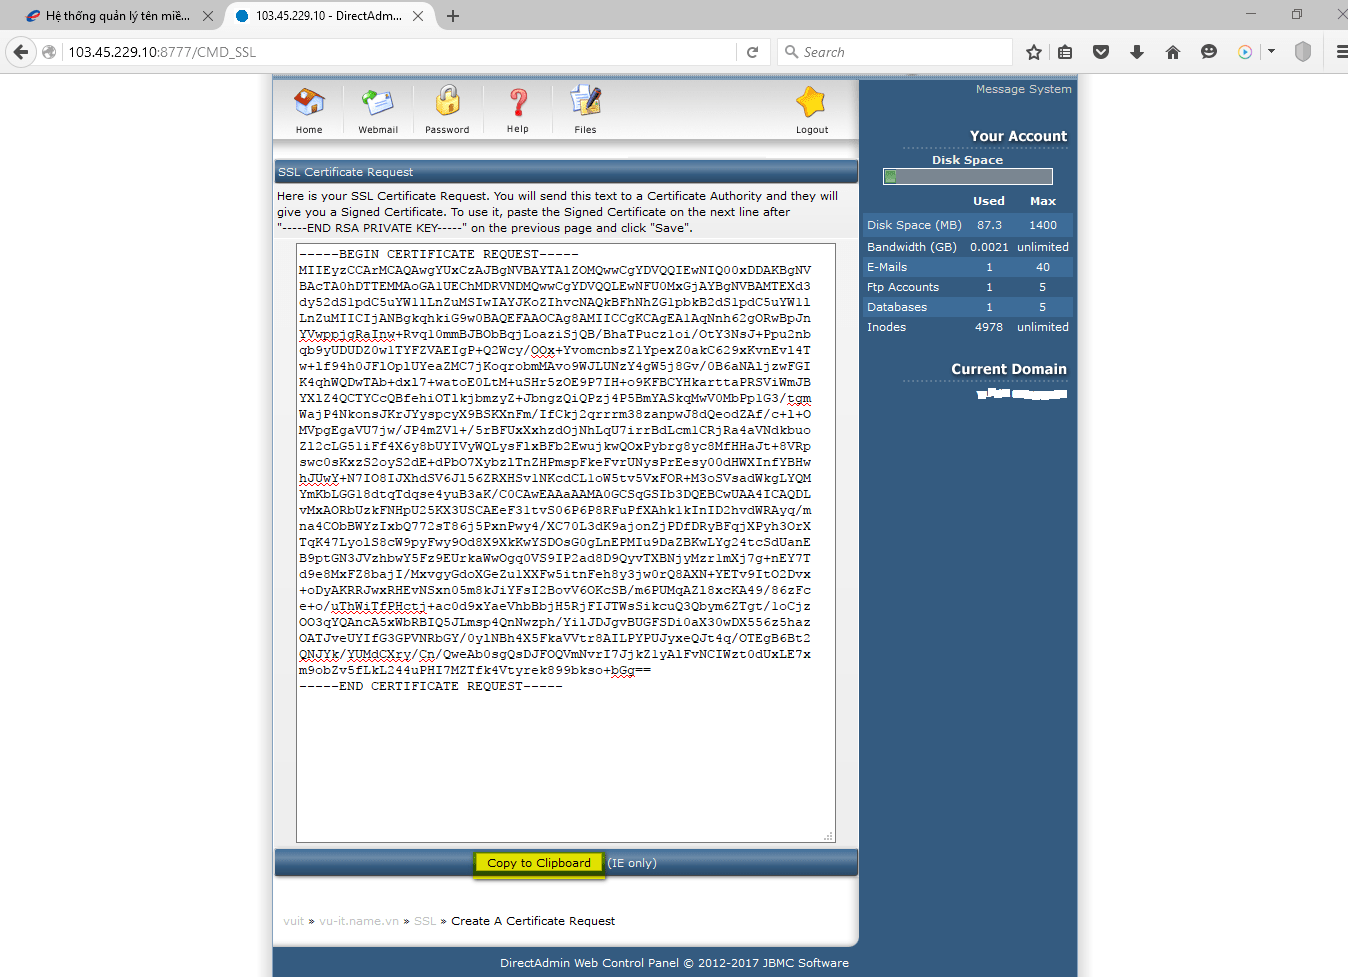
Bước 4 Lưu Trữ Mã CSR Về Máy
Sao chép và lưu trữ đoạn văn bản mã CSR vừa khởi tạo vào một tập tin tin cậy trên máy tính cá nhân. Chuỗi này sẽ được sử dụng để cài đặt SSL sau khi nhận chứng thư từ CA.
Bước 5 Kiểm Tra Mã CSR
Bạn có thể chủ động kiểm tra tính hợp lệ và nội dung mã CSR tại công cụ: sslshopper.com.
Bước 6 Gửi Mã CSR Đăng Ký Chứng Chỉ
Gửi tập tin CSR này cho ESC để tiến hành đăng ký SSL, hoặc dán trực tiếp vào ô CSR trong mẫu đăng ký tại Trang Quản Lý Member ESC.
Hướng Dẫn Đăng Ký Chứng Chỉ SSL Trên Member ESC
Bước 1 Truy Cập Trang Quản Lý
Truy cập vào trang quản lý dịch vụ khách hàng ESC tại địa chỉ: https://member.esc.vn.
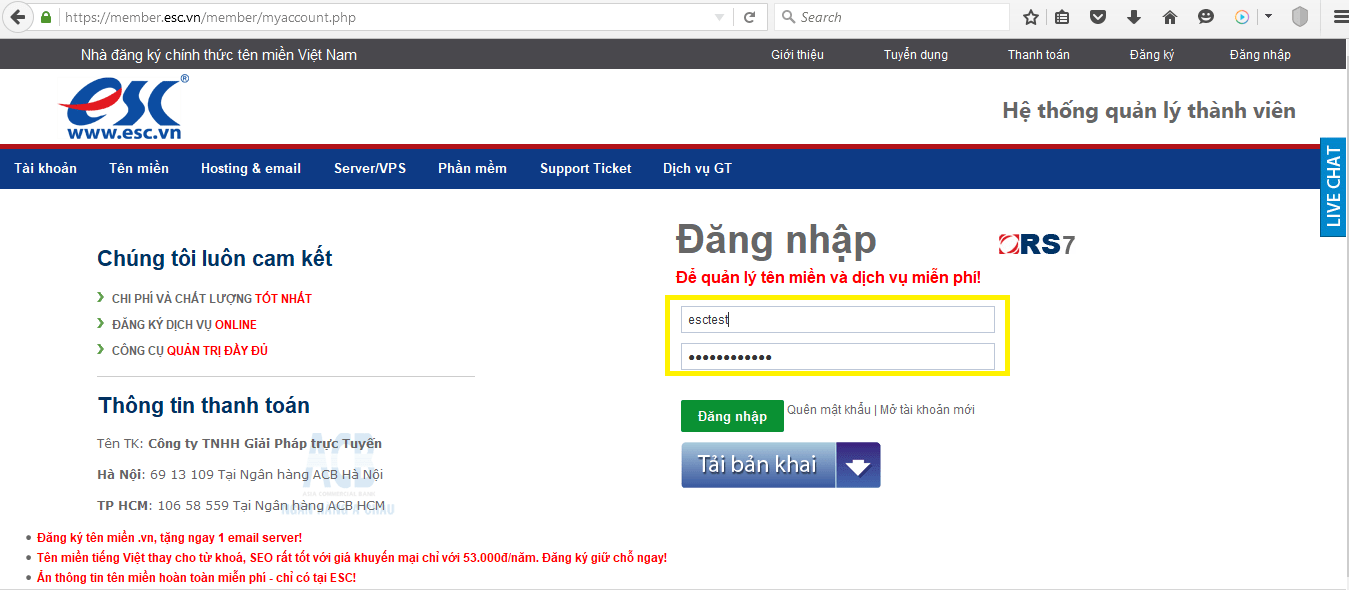
Bước 2 Đăng Nhập Tài Khoản
Nhập Tên đăng nhập (User) và Mật khẩu (Password) đã được khởi tạo trước đó để truy cập hệ thống.
Bước 3 Tham Khảo Gói Dịch Vụ SSL
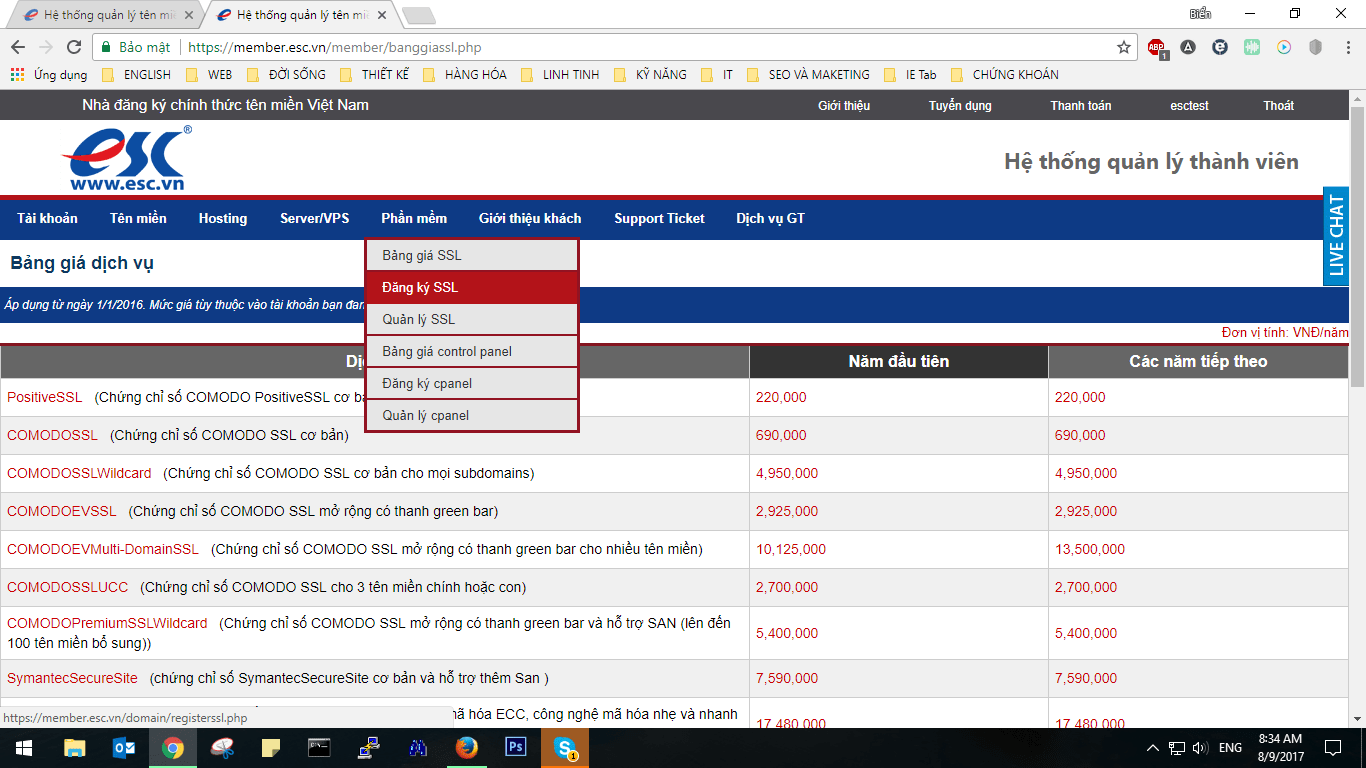
Tìm hiểu chi tiết các loại chứng chỉ SSL phù hợp với nhu cầu sử dụng tại trang bảng giá: Bảng Giá Chứng Chỉ Số SSL ESC.
Bước 4 Chọn Tính Năng Đăng Ký SSL
Trên thanh công cụ quản trị, di chuyển đến mục SSL > chọn Đăng Ký SSL.
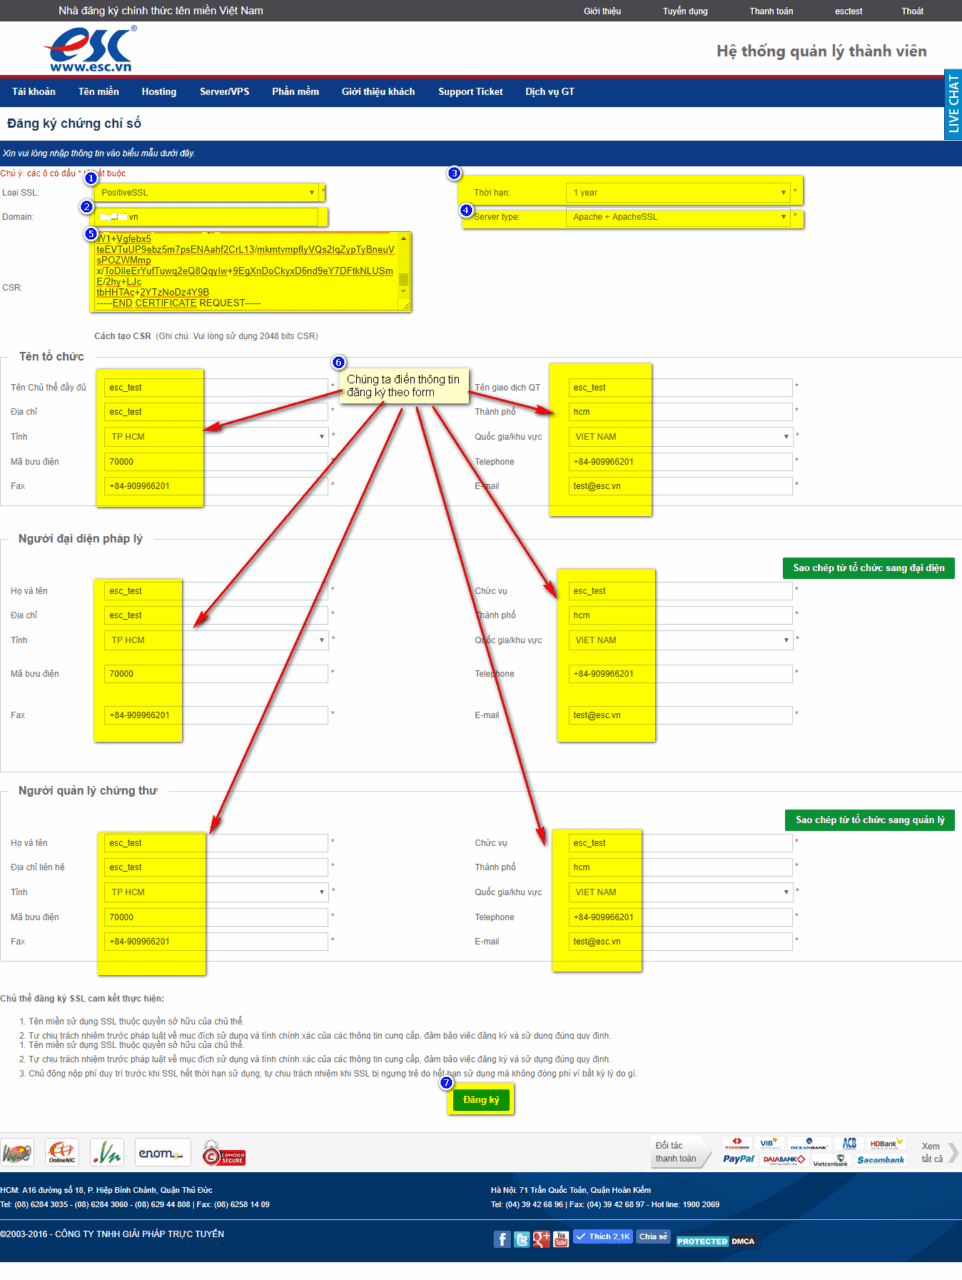
Bước 5 Khai Báo Thông Tin Theo Biểu Mẫu
Điền đầy đủ và chính xác các thông tin đăng ký theo các mục đánh số tương ứng trên biểu mẫu:
(1) Loại SSL: Chọn loại chứng chỉ SSL phù hợp với nhu cầu của tên miền.
(2) Tên miền: Nhập chính xác tên miền cần đăng ký SSL (nếu chưa có tên miền, quý khách có thể tham khảo bảng giá đăng ký tên miền tại ESC).
(3) Thời gian duy trì: Chọn số năm duy trì dịch vụ chứng thư số.
(4) Hệ điều hành server: Chọn môi trường máy chủ cài đặt (Linux hoặc Windows).
(6) Thông tin đăng ký: Điền đầy đủ thông tin chủ sở hữu chứng chỉ theo form yêu cầu.
(7) Hoàn tất: Nhấn nút Đăng Ký để gửi thông tin khởi tạo.
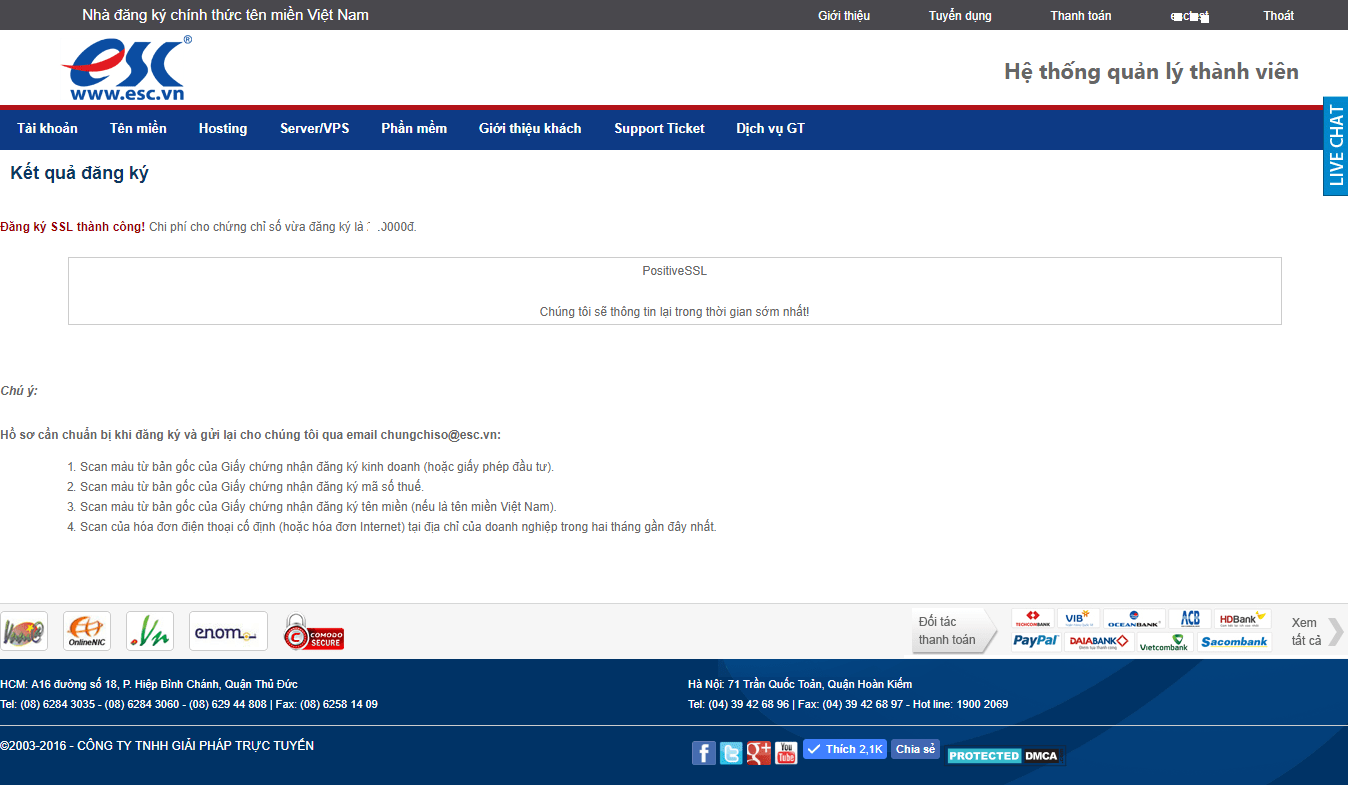
Bước 6 Xác Nhận Đăng Ký Thành Công
Sau khi hoàn tất đăng ký, màn hình sẽ hiển thị thông báo gửi yêu cầu thành công. Bạn có thể kiểm tra danh sách chứng chỉ đã tạo trong mục quản lý dịch vụ.
Bước 1: Tải file cài đặt (Downloading)
Config Server Firewall (CSF) không có sẵn trong các kho lưu trữ (repo) mặc định, vui lòng tải trực tiếp từ trang chủ:
wget https://download.configserver.com/csf.tgz
Bước 2: Giải nén gói dữ liệu
Giải nén file archive .tgz vừa tải về bằng lệnh:
tar -xzf csf.tgz
Bước 3: Tiến hành cài đặt
Lưu ý: Nếu hệ thống đang sử dụng tường lửa khác (ví dụ: UFW), bạn cần tắt đi trước khi cài CSF.
Tắt UFW:
ufw disable
Truy cập thư mục và chạy script cài đặt CSF:
cd csf && sh install.sh
Kiểm tra sau khi cài đặt
Sau khi cài đặt xong, hãy kiểm tra lại xem IP Tables trên máy chủ có hoạt động chính xác không:
perl /usr/local/csf/bin/csftest.pl
Địa chỉ IP hiện tại của bạn sẽ tự động được thêm vào danh sách trắng (whitelist).
Cổng SSH hiện tại cũng được tự động mở. Nếu bạn thay đổi SSH port sau này, bạn phải thêm thủ công vào file cấu hình CSF.
Chế độ Test Mode: CSF sẽ mặc định chạy ở chế độ thử nghiệm (Testing). Mọi quy tắc trong iptables sẽ tự động xả (clear) sau mỗi 5 phút kể từ khi CSF khởi động.
Nén và giải nén trong Linux: zip, tar.gz và tar.bz2
Trong hệ thống *nix tồn tại một số dạng nén cơ bản như: zip, tar.gz và tar.bz2. Dưới đây là cú pháp và ví dụ chi tiết để thao tác với từng định dạng.
1. Định dạng .gz (gzip)
1.1 Nén file:
gzip [tên_file]
1.2 Giải nén file:
gunzip [tên_file.gz]
2. Gom & Bung tập tin/thư mục (.tar)
2.1 Gom nhiều file thành file .tar:
tar -cvf [tên_file.tar] [file1] [file2] ...
2.2 Bung (xả) file .tar:
tar -xvf [file.tar]
2.3 Vừa nén vừa gom thành .tar.gz:
tar -zcvf [file.tar.gz] [file1] [file2] ...
2.4 Giải nén và xả file .tar.gz:
tar -zxvf [file.tar.gz]
3. Tổng hợp lệnh nén & giải nén thư mục thông dụng
Định dạng ZIP
• Nén thư mục:
zip -r folder.zip folder
• Giải nén:
unzip file.zip
Định dạng TAR.GZ
• Nén thư mục dạng .tar.gz:
tar -zcf folder.tar.gz folder
• Giải nén:
tar -zxvf file.tar.gz
Định dạng TAR.BZ2
• Nén thư mục dạng .tar.bz2:
tar -jcf folder.tar.bz2 folder
• Giải nén:
tar -jxvf file.tar.bz2
Các Nhóm Người Dùng & Phân Quyền Trong Linux
Trên các hệ thống máy chủ Unix/Linux, quyền truy cập tập tin và thư mục được phân chia rõ ràng theo các nhóm người dùng để đảm bảo tính an toàn và bảo mật.
1. Các nhóm người dùng chính
Owner (u): Người sở hữu trực tiếp tạo ra các Files, Folder.
Group (g): Nhóm tập hợp nhiều user có chung quyền hạn.
Other / Public / World (o): Những user không thuộc hai nhóm trên.
* Khi người dùng login vào hệ thống hoặc website, quyền truy cập sẽ được gán tương ứng theo user đó.
2. Cách tính quyền bằng con số (Octal Notation)
4
Read (r)
Quyền đọc
2
Write (w)
Quyền ghi
1
Execute (x)
Quyền thực thi
Tóm tắt bảng tổng hợp quyền:
Con số
Công thức
Quyền chi tiết
7
4 + 2 + 1
Read, Write & Execute
6
4 + 2
Read & Write
5
4 + 1
Read & Execute
4
4
Read
3
2 + 1
Write & Execute
2
2
Write
1
1
Execute
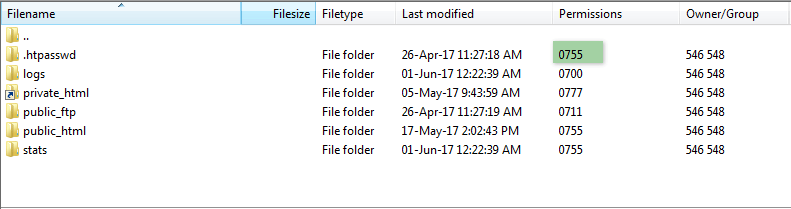
Cách đọc bộ 3 con số (ví dụ: 755):
Con số thứ nhất dành cho Owner, số thứ hai cho Group và số thứ ba cho Other.
👉 Ví dụ 755: Owner có quyền 7 (Read, Write, Execute), Group có quyền 5 (Read, Execute) và Other có quyền 5 (Read, Execute).
3. Phân quyền bằng ký hiệu chữ (Symbolic Mode)
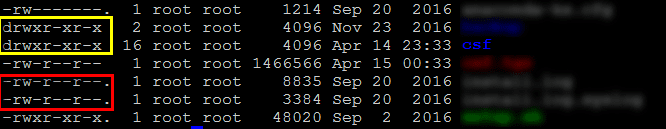
Ngoài con số, lệnh CHMOD còn hiển thị cấu trúc phân quyền dạng ký hiệu:
- : Không được cấp quyền
d : Ký hiệu Directory (Folder / Thư mục)
r : Quyền Read (Đọc)
w : Quyền Write (Ghi)
x : Quyền Execute (Thực thi)
🔹 drwxr-xr-x : Thư mục (d), Owner (rwx = 7), Group (r-x = 5), Other (r-x = 5). Tương đương với 755.
🔹 -rw-r--r-- : Tập tin (-), Owner (rw- = 6), Group (r– = 4), Other (r– = 4). Tương đương với 644.
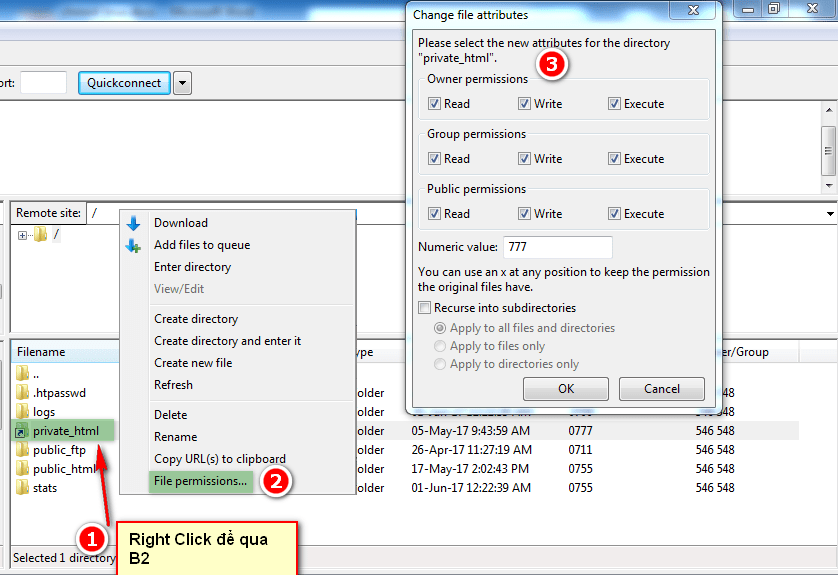
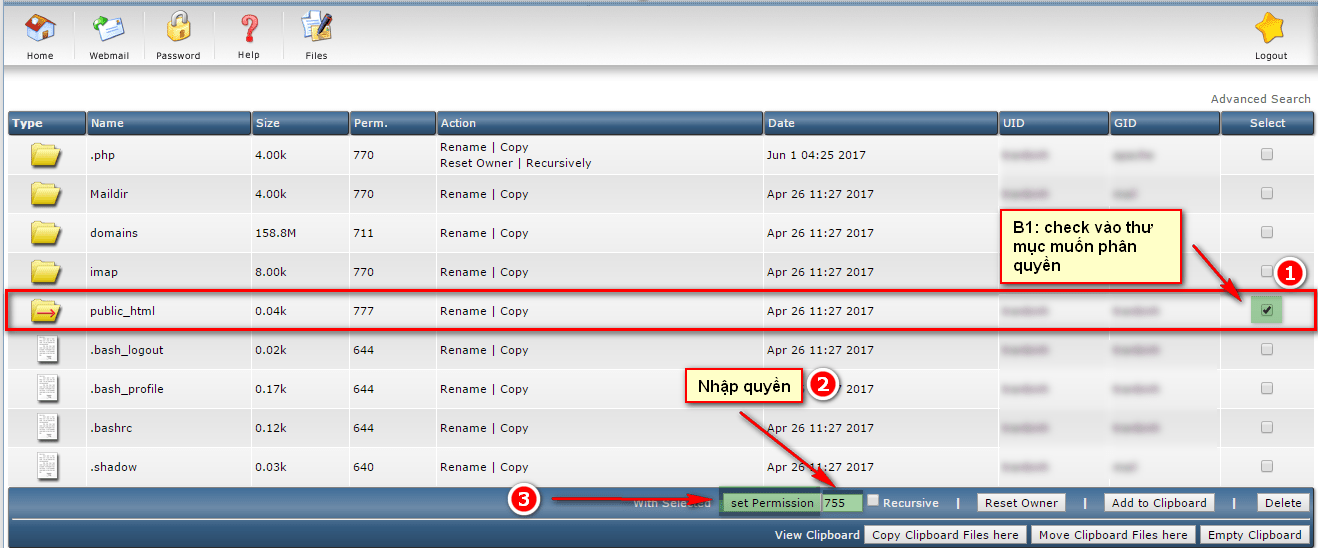
4. Thao tác phân quyền trên giao diện phần mềm
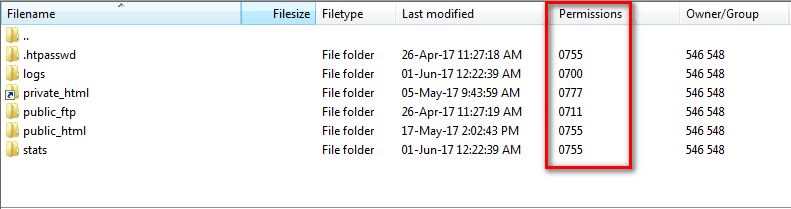
Phân quyền bằng phần mềm FileZilla (FTP):
Dùng chức năng Set Permissions trên File Manager của DirectAdmin:
Do hàm sendmail() của PHP khi gửi mail không cần chứng thực SMTP (khi gửi mail không cần khai báo địa chỉ gửi đi và chứng thực mật khẩu SMTP để gửi mail hợp lệ), chỉ cần khai báo địa chỉ gửi đến là có thể gửi mail. Việc gửi mail không cần chứng thực dẫn đến tình trạng sẽ bị các tổ chức chống spam trên toàn thế giới liệt vào black list.
Vì vậy, ESC đã chặn hàm sendmail() do vấn đề trên. Và sau đây ESC xin hướng dẫn cấu hình send mail smtp trên mã nguồn mở Joomla ? + Đăng nhập vào trang quản trị Website (Ví dụ: http://tên_miền_của_bạn/escadmin) + Vào Hệ thống -> Cấu hình chung -> tab Server Tại phần Mail Settings chọn và nhập các thông tin sau: Nếu Sử dụng mail hosting: cấu hình như hình trên Nếu Sử dụng gmail: – Mailer: chọn SMTP – Mail From: Nhập Email gửi – From Name: Tên người gửi – SMTP Authentication: chọn Yes – SMTP Security: SSL – SMTP Port: 465 – SMTP Username: User đăng nhập của Email gửi – SMTP Password: Password đăng nhập của Email gửi – SMTP Host: smtp.gmail.com
Hướng Dẫn Cài Đặt & Sử Dụng ClamAV Trên CentOS
ClamAV là ứng dụng quét virus và mã độc mã nguồn mở phổ biến dành cho các máy chủ Linux / CentOS.
1. Cài đặt gói EPEL Repo
Cài đặt kho lưu trữ EPEL để tải dữ liệu ClamAV từ thư viện:
yum install epel-release
2. Download và cài đặt ClamAV
Tiến hành cài đặt các gói ClamAV cần thiết:
yum install -y clamav clamd
3. Khởi động dịch vụ ClamAV
Start dịch vụ và thiết lập tự động khởi động cùng hệ thống:
/etc/init.d/clamd start
chkconfig clamd on
4. Cập nhật cơ sở dữ liệu Virus
Chạy lệnh để tải mẫu virus mới nhất về máy chủ:
freshclam
5. Các lệnh quét virus cơ bản
• Tiến hành quét toàn bộ server:
clamscan -r /
• Quét toàn bộ server và xuất kết quả ra file log:
clamscan -ri / -l /root/scan_av_log.txt
• Quét thư mục cụ thể và tự động xóa file nhiễm độc:
clamscan -ri /home/admin --remove
Giải thích cú pháp:
-ri: Quét đệ quy (thư mục cha và con), chỉ hiển thị thông báo các file bị nhiễm mã độc.
/home/admin: Đường dẫn đến thư mục cần quét.
–remove: Tự động xóa ngay lập tức các file bị phát hiện là mã độc.
Một số Tùy chọn (Options) thông dụng trong ClamAV
--infected hoặc -i : Chỉ in ra màn hình những file bị nghi ngờ hoặc phát hiện nhiễm mã độc.
--recursive hoặc -r : Scan đệ quy toàn bộ thư mục và file bên trong thư mục cha.
--remove=[yes/no] : Xóa trực tiếp các file nhiễm mã độc tìm thấy.
--no-summary : Ẩn nội dung bảng tổng kết sau khi quét xong.
--log=/path/file.log hoặc -l /path/file.log : Ghi lại nhật ký (log) quá trình quét vào file cụ thể.
--move=/path hoặc --mv=/path : Di chuyển tất cả các file bị nghi ngờ nhiễm mã độc đến thư mục cách ly chỉ định.
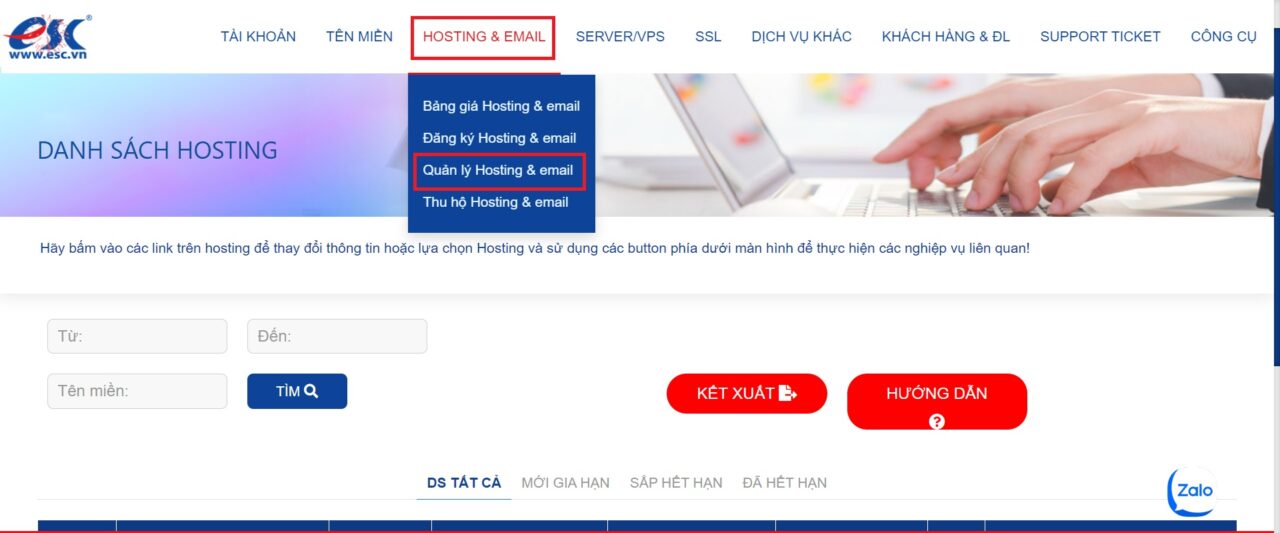 B2: Chọn Hosting sau đó click chuột vào Gia Hạn
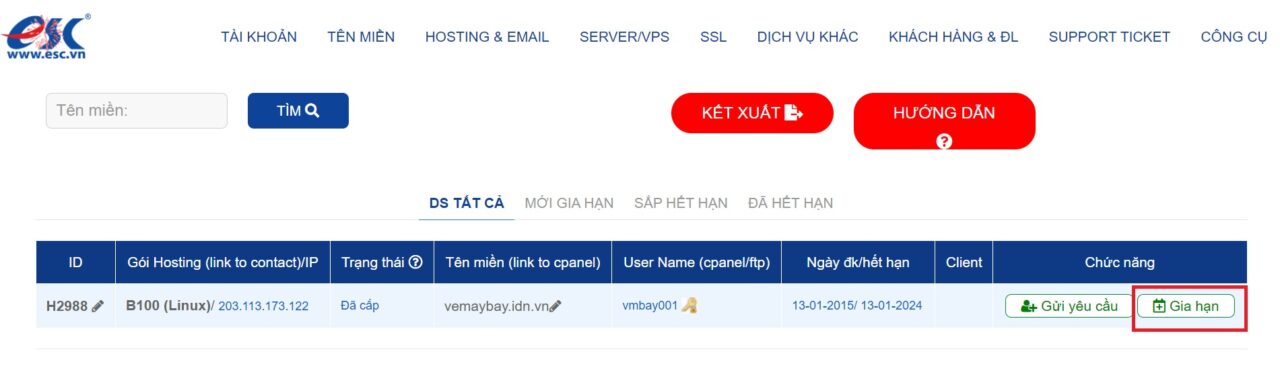 B3: Thực hiện các bước sau
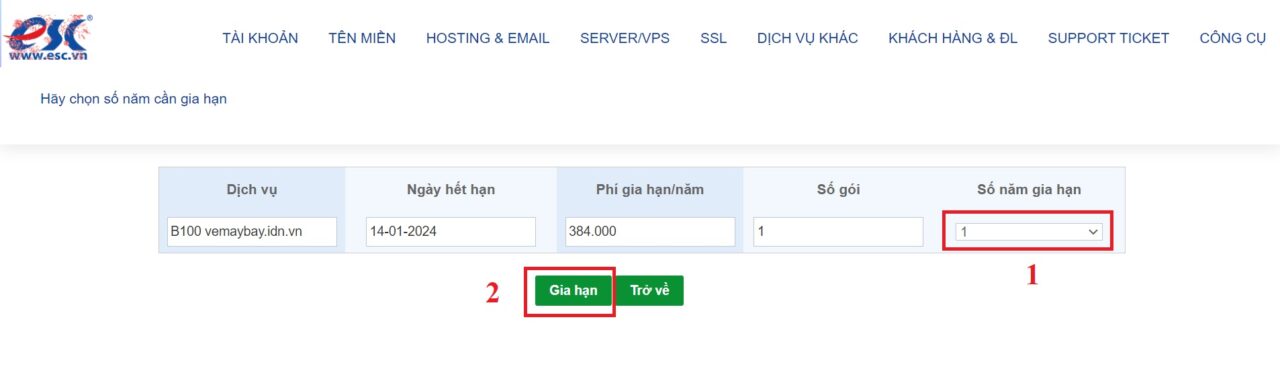
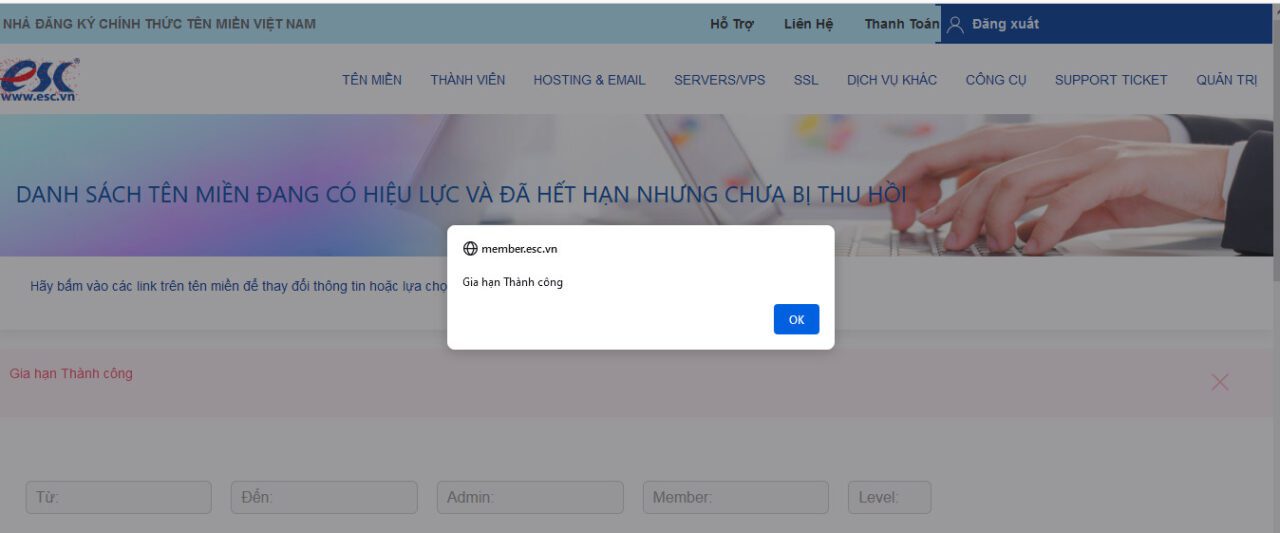 Video Hướng dẫn gia hạn Hosting
 B2 : Thực hiện tuần tự như bên dưới
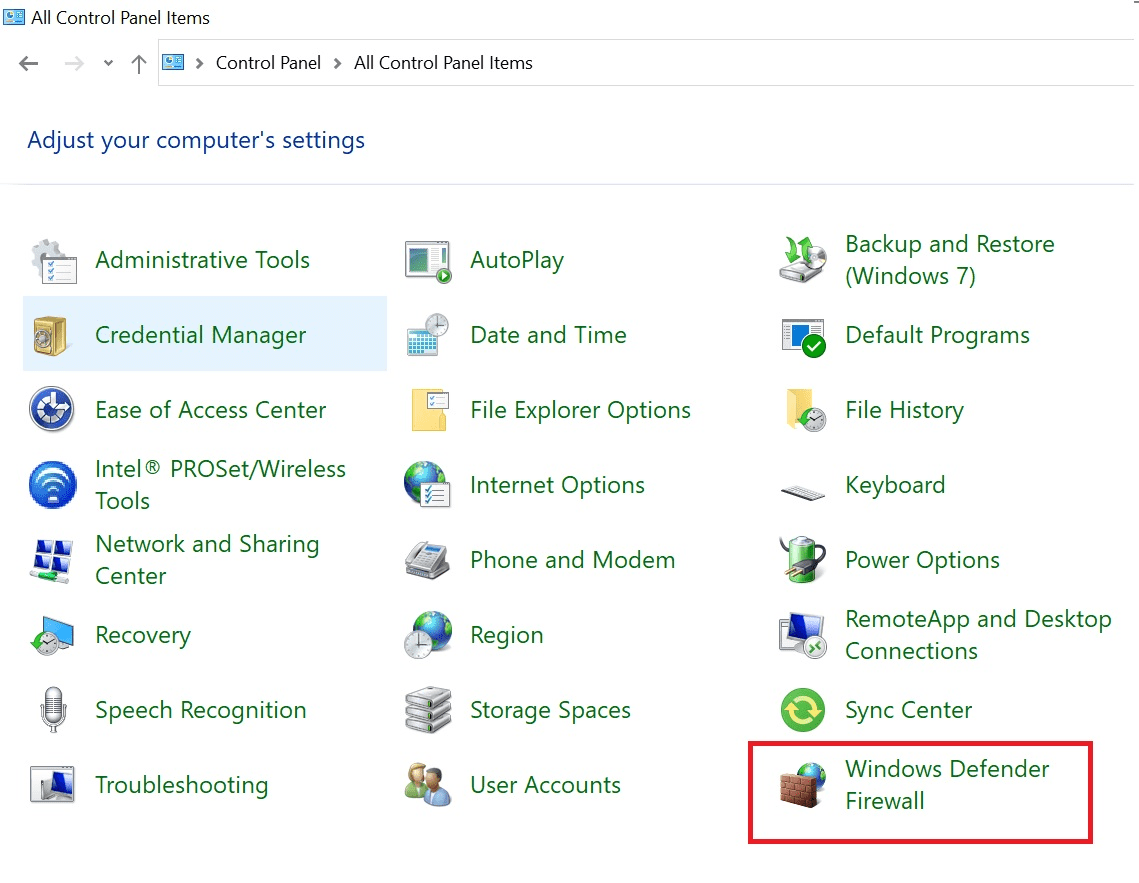 Trong Control Panel chọn Window Firewall B4 : Chọn Advande Setting
 B5 : Tại Inbound click chuột phải chọn New Rule
 B6 : Chọn Port và nhấn Next
 B7 : Tại mục Specific local port nhập 1122 sau đó bấm Next
 B8 : Chọn Allow the connection sau đó bấm Next
 B9 : Chọn 3 ô như hình bên dưới và bấm Next
 B10 : Đặt tên của Rule kèm mô tả sau đó bấm Finish
 Trong Inbound Rule đã có rule mới tạo
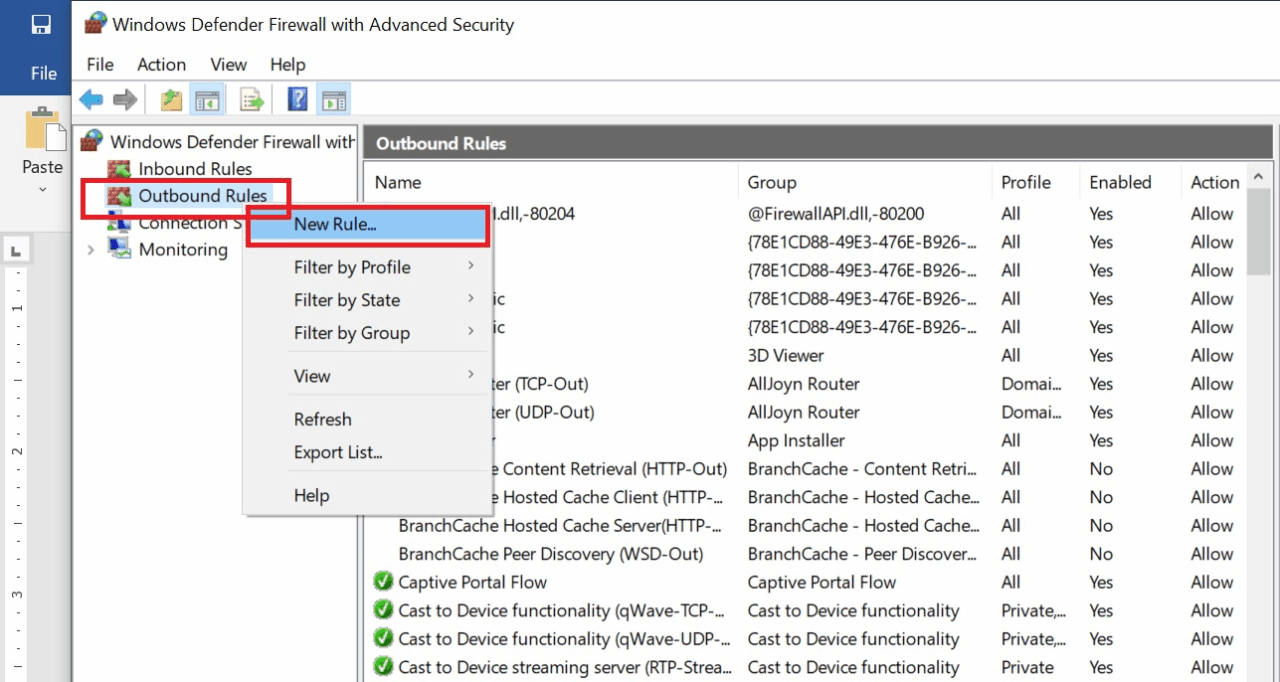 Tiếp theo làm lại tuần tự các bước trên cho mục Outbound Rule Sau khi thực hiện xong thử lại Remote Desktop qua port 1122
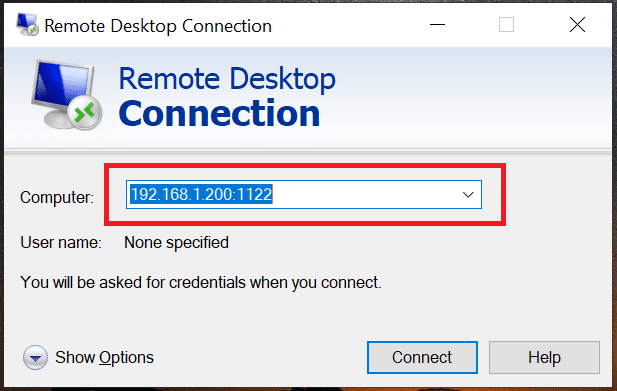 Như vậy ta đã hoàn tất việc đổi port Remote Desktop để tăng cường bảo mật
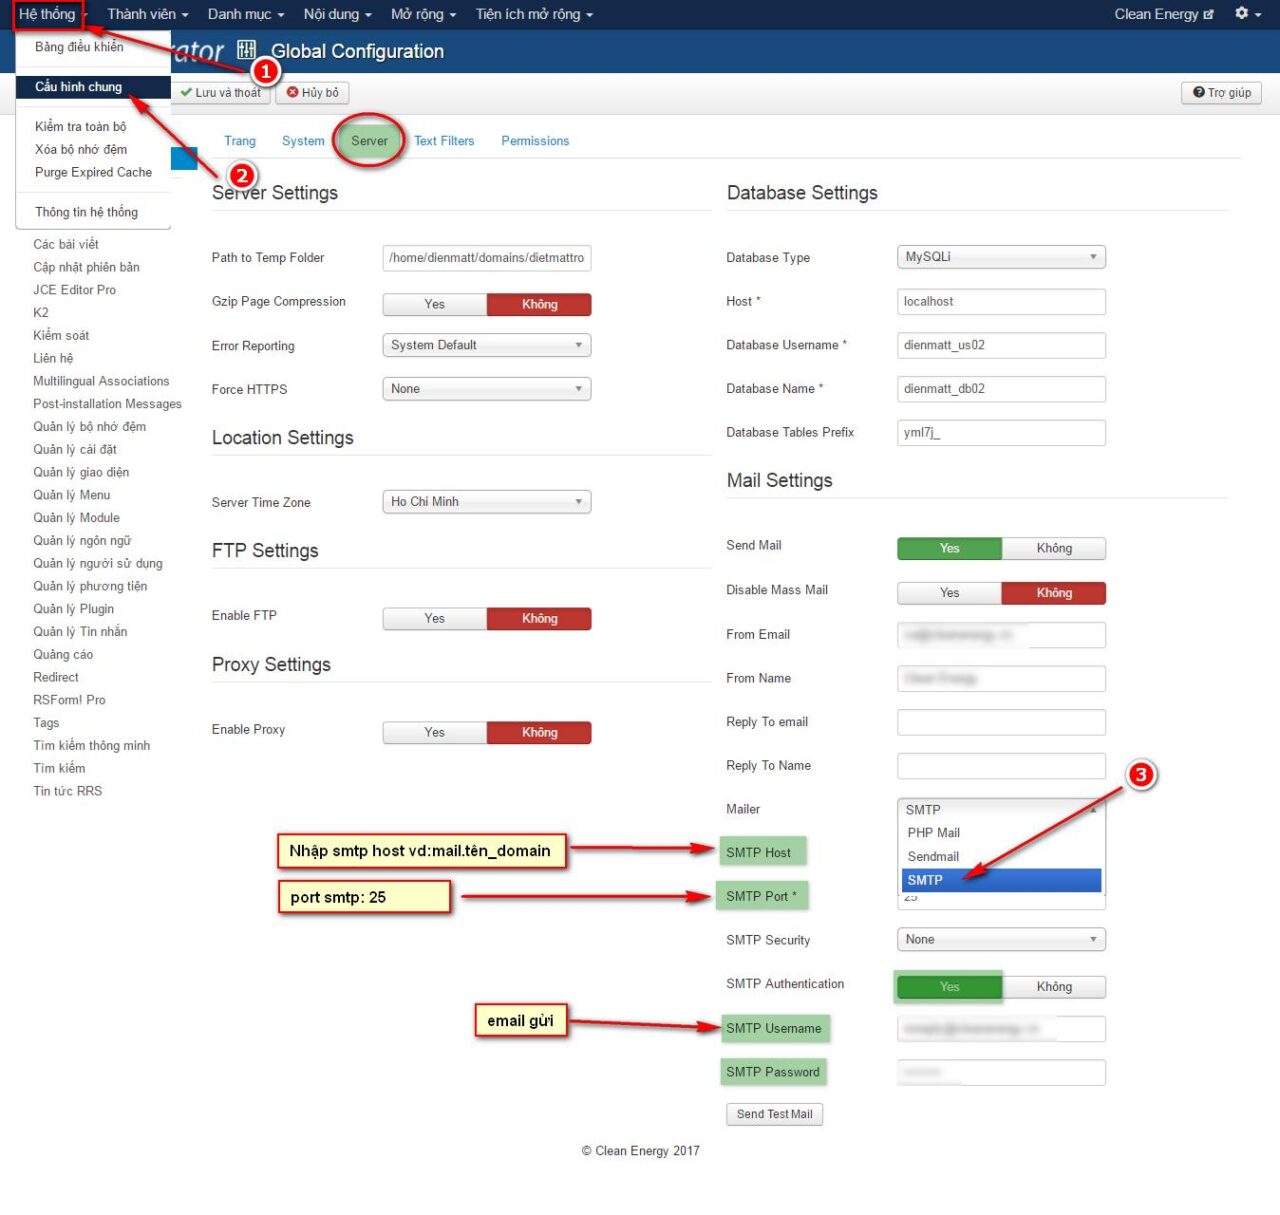 + Vào Hệ thống -> Cấu hình chung -> tab Server Tại phần Mail Settings chọn và nhập các thông tin sau: Nếu Sử dụng mail hosting: cấu hình như hình trên Nếu Sử dụng gmail: – Mailer: chọn SMTP – Mail From: Nhập Email gửi – From Name: Tên người gửi – SMTP Authentication: chọn Yes – SMTP Security: SSL – SMTP Port: 465 – SMTP Username: User đăng nhập của Email gửi – SMTP Password: Password đăng nhập của Email gửi – SMTP Host: smtp.gmail.com