Bối cảnh: SME cần gì trong kỷ nguyên số?
Tại Việt Nam, doanh nghiệp SME (vừa và nhỏ) chiếm trên 96% tổng số doanh nghiệp. Trong quá trình chuyển đổi số, họ thường đối mặt với 3 bài toán lớn:
- Thiếu ngân sách đầu tư hạ tầng công nghệ
- Thiếu đội ngũ IT chuyên sâu để vận hành hệ thống
- Cần tốc độ triển khai nhanh và khả năng mở rộng linh hoạt
Điện toán đám mây (Cloud) chính là lời giải để SME giải phóng khỏi gánh nặng chi phí và tăng trưởng bền vững hơn.
1. Tiết kiệm chi phí đầu tư ban đầu
Với Cloud, doanh nghiệp không cần chi hàng trăm triệu để mua máy chủ vật lý, chi phí bảo trì, thuê nhân sự IT toàn thời gian hay đầu tư hệ thống sao lưu. Các dịch vụ như eCloud VPS, Cloud Hosting, hoặc Email Doanh Nghiệp từ ESC giúp:
- Trả theo nhu cầu sử dụng (pay-as-you-go)
- Không phải lo về bảo trì phần cứng
- Linh hoạt nâng cấp – mở rộng bất cứ lúc nào
→ Giúp doanh nghiệp khởi động nhanh, kiểm soát tốt dòng tiền và tập trung vào vận hành cốt lõi.
2. Linh hoạt mở rộng theo tốc độ tăng trưởng
Một SME có thể bắt đầu với một landing page đơn giản, nhưng khi doanh thu tăng – họ cần:
- Website tải nhanh hơn
- Nhiều người dùng truy cập cùng lúc
- Hệ thống CRM, ERP, phần mềm quản trị tích hợp
Cloud giúp bạn mở rộng hệ thống chỉ trong vài phút, không cần nâng cấp máy móc hay ngắt quãng hoạt động.
3. Bảo mật dữ liệu và duy trì hoạt động ổn định
SME thường thiếu khả năng đầu tư vào giải pháp bảo mật chuyên sâu. Cloud từ các đơn vị uy tín như ESC tích hợp sẵn:
- Backup định kỳ
- Hệ thống tường lửa, giám sát truy cập
- Chứng chỉ SSL, bảo vệ DNS, cảnh báo xâm nhập
→ Giảm thiểu rủi ro mất dữ liệu, ngắt kết nối hay bị tấn công mạng – điều có thể gây thiệt hại lớn với các doanh nghiệp nhỏ.
4. Làm việc từ xa – kết nối mọi lúc, mọi nơi
Cloud giúp các doanh nghiệp dễ dàng triển khai:
- Email doanh nghiệp chuyên nghiệp truy cập mọi thiết bị
- Lưu trữ đám mây (Google Drive, OneDrive, ESC Hybrid Email)
- Ứng dụng văn phòng online (Google Workspace, MS365)
→ Hỗ trợ mô hình làm việc từ xa, cộng tác linh hoạt – đặc biệt hiệu quả với các startup, agency, công ty dịch vụ sáng tạo.
5. Hỗ trợ marketing và bán hàng hiệu quả hơn
Các nền tảng Cloud hiện nay hỗ trợ SME:
- Thiết kế website chuẩn SEO, dễ tích hợp chatbot, form liên hệ
- Theo dõi hành vi người dùng (Google Analytics, Hotjar)
- Lưu trữ landing page, dữ liệu khách hàng, form đăng ký an toàn, không giới hạn
→ Marketing online mượt mà hơn, dễ đo lường – tối ưu từng chiến dịch.
6. Tăng tốc chuyển đổi số và khả năng cạnh tranh
Một SME dùng cloud có thể triển khai nhanh:
- Hệ thống bán hàng online
- Tích hợp thanh toán, email automation
- Quản lý nhân sự, kế toán, báo cáo doanh thu theo thời gian thực
→ Từ đó rút ngắn vòng đời sản phẩm, cải thiện tốc độ ra quyết định và giữ lợi thế cạnh tranh trên thị trường số.
ESC – Đối tác Cloud đáng tin cậy cho SME Việt
ESC hiểu rõ đặc thù SME và cung cấp các giải pháp đám mây phù hợp ngân sách và chiến lược tăng trưởng:
- eCloud VPS & Hosting – tốc độ cao, bảo mật tốt
- Email doanh nghiệp & giải pháp hybrid (ESC + Google/Microsoft)
- Thiết kế website, tích hợp SSL, backup, DNSSEC, giám sát uptime
- Hỗ trợ kỹ thuật 24/7 – kể cả khách hàng không có đội IT
Kết luận
Cloud không còn là đặc quyền của doanh nghiệp lớn. SME tại Việt Nam hoàn toàn có thể tận dụng sức mạnh của điện toán đám mây để:
- Vận hành tinh gọn
- Phát triển linh hoạt
- Nâng cao hiệu quả marketing
- Bảo mật và ổn định lâu dài
Chuyển sang đám mây – là bước khởi đầu vững chắc cho một hành trình tăng trưởng bền vững.
Bạn là SME? Hãy để ESC đồng hành cùng bạn trên hành trình số hóa! Hotline: 1900 2069 | Email: e-sales@esc.vn | Website: /
Sự hiện diện trực tuyến của một doanh nghiệp, bất kể ngành nào, có thể có tác động lớn đến sự thành công của doanh nghiệp đó. Trước ảnh hưởng của dịch Covid kéo dài, theo báo cáo của Tổng cục Thống kê (Bộ Kế hoạch và Đầu tư), riêng trong 7 tháng năm 2021, cả nước có gần 79,7 nghìn doanh nghiệp tạm ngừng kinh doanh có thời hạn, ngừng hoạt động chờ giải thể và hoàn tất thủ tục giải thể, tăng 25,5% so với cùng kỳ năm 2020. Có thể thấy, với quy định giãn cách xã hội ở rất nhiều tỉnh thành trên cả nước, những doanh nghiệp có thể bám trụ là những doanh nghiệp có thể chuyển đổi hình thức kinh doanh phù hợp, cụ thể là đưa việc kinh doanh lên kênh trực tuyến để tiếp cận người tiêu dùng. Bên cạnh tài khoản mạng xã hội hay gian hàng thương mại điện tử, website đóng vai trò vô cùng quan trọng trong việc hoàn thiện sự hiện diện của doanh nghiệp trên mạng Internet. Hầu hết các doanh nghiệp lớn đều sở hữu website, nhưng điều này có đúng với doanh nghiệp vừa và nhỏ hay không, 6 lý do dưới đây sẽ làm rõ vấn đề này.
1. Xây dựng 1 trụ sở trực tuyến
Theo báo cáo Việt Nam Digital 2021, số lượng người sử dụng Internet ở Việt Nam lên đến 68,72 triệu người vào tháng 1/2021, chiếm 70,3% tổng dân số. Điều này cho thấy xu hướng tất yếu của việc người tiêu dùng tìm kiếm thông tin trên Internet.
Website hoạt động giống như một trụ sở trực tuyến của doanh nghiệp: người tiêu dùng có thể tham chiếu nhiều lần để biết được thông tin liên hệ và dịch vụ được cung cấp. Có thể nói website là một yếu tố không thể thiếu trong việc xây dựng thương hiệu trên thị trường số. Bên cạnh đó, việc có website riêng cho phép doanh nghiệp tạo một địa chỉ email có thương hiệu (ví dụ: lienhe@thuonghieucuaban.vn). Điều này giúp tăng thêm mức độ chuyên nghiệp cho doanh nghiệp, đặc biệt nếu bạn đang sử dụng địa chỉ email cá nhân để tiến hành công việc kinh doanh cho đến nay.
2. Website giúp thu hút khách hàng mới thông qua các công cụ tìm kiếm
Có rất nhiều người tiêu dùng không hề xác định thương hiệu mình muốn mua, mà chỉ đơn giản tìm kiếm một sản phẩm bất kì thông qua các công cụ trên Internet. Theo nghiên cứu của Gravity Digital, hơn 94% người tiêu dùng có xu hướng tìm hiểu website sản phẩm trước khi ra quyết định mua hàng. Và 75% trong số đó thừa nhận họ đánh giá sự uy tín của một doanh nghiệp dựa trên chính website của doanh nghiệp đó. Nếu không có website hoặc website thiếu chuyên nghiệp, doanh nghiệp của bạn có thể đánh mất đi một phần tín nhiệm không nhỏ từ người mua hàng.
3. Độc lập và chủ động trong quản lý
Khác với mạng xã hội hay sàn thương mại điện tử, website riêng không giới hạn khối lượng thông tin hay cách thức thể hiện mà bạn muốn đăng tải, minh bạch và rõ ràng. Website là công cụ giúp bày bán hàng nghìn sản phẩm mà không hề lo chi phí thuê mặt bằng, trang trí cửa hàng, phí tuyển nhân sự, đặt banner quảng cáo thu hút khách hàng. Hơn thế nữa, website có thể mở cửa 24/7 trong bất kể tình huống nào.
Nhiều doanh nghiệp nhỏ hay hộ kinh doanh có thể có tâm lý e ngại rằng việc xây dựng và duy trì một website khá tốn kém, và đòi hỏi người quản lý có trình độ công nghệ thông tin cao. Tuy vậy, ngày nay điều này không còn khó khăn nữa. Có rất nhiều nhà cung cấp dịch vụ làm website nhanh và chi phí thấp, tích hợp đầy đủ các tính năng từ giới thiệu sản phẩm, đến mua hàng và thanh toán trực tuyến. Bên cạnh đó, với những thiết kế mẫu được xây dựng sẵn, doanh nghiệp cũng không cần đầu tư quá nhiều để duy trì website. Điều này cho phép các doanh nghiệp vừa, nhỏ đến siêu nhỏ đều có thể xây dựng hiện diện trên Internet.
4. Bạn có thể hiển thị các đánh giá tốt nhất về sản phẩm
Bạn có thể chọn một vị trí nổi bật trên website để hiển thị những đánh giá tốt nhất về sản phẩm từ khách hàng. Ngoài ra, nếu sản phẩm của bạn được xuất hiện trên các trang báo hay tạp chí, bạn cũng hoàn toàn có thể đưa những hình ảnh đó lên website của mình. Yếu tố quan trọng ảnh hưởng đến quyết định mua hàng (đặc biệt với các sản phẩm có giá trị cao) thường đến từ các các đánh giá, trải nghiệm của các khách hàng đã mua, dùng sản phẩm trước đó. Các đánh giá này có giá trị thôi thúc rất lớn đến quyết định mua hàng. Chỉ có website riêng bạn mới chủ động quản lý được các đánh giá này một cách có lợi nhất cho sản phẩm. Đây là một cách tuyệt vời để dành niềm tin của khách hàng tiềm năng.
5. Nhận phản hồi từ khách hàng và xử lý vấn đề trực tiếp
Website giúp những yêu cầu, thắc mắc của khách hàng đến thẳng doanh nghiệp, từ đó có thể đưa ra những phương án, biện pháp xử lý nhanh chóng và tăng sự hài lòng của khách hàng. Theo khảo sát của Digital Health của Ireland năm 2020, 73% doanh nghiệp cho rằng việc có website giúp gia tăng doanh số bán hàng trực tiếp. Website còn giúp gia tăng khả năng khách hàng mua những sản phẩm khác ngoài sản phẩm muốn mua ban đầu. Bên cạnh đó, với việc khác hàng giao dịch trực tiếp trên website, doanh nghiệp có thể xây dựng tệp dữ liệu về thói quen mua sắm, mặt hàng yêu thích của khách hàng đó để đưa ra những phương án quảng cáo, chào hàng hợp lý nhất.
6. Website là công cụ quan trọng nếu doanh nghiệp muốn vận hành lâu dài
Trong công cuộc chuyển đổi số, thiếu đi sự hiện diện trực tuyến cũng giống như khiến cho doanh nghiệp “tàng hình” trước một bộ phận lớn người tiêu dùng. Có thể thấy, website mang lại rất nhiều lợi ích, tăng sự tin cậy của khách hàng đối với doanh nghiệp, cũng như tăng khả năng cạnh tranh của doanh nghiệp trên thị trường. Kể cả khi dịch Covid qua đi, người tiêu dùng cũng đã hình thành một thói quen mua hàng trực tuyến và việc không có sự hiện diện trực tuyến sẽ làm cho doanh nghiệp trở nên tụt hậu. Không có một thời điểm nào thích hợp hơn là ngay bây giờ để bạn bắt tay vào xây dựng website cho doanh nghiệp của mình.
LỜI KHUYÊN CHO DOANH NGHIỆP
- Đối với các doanh nghiệp hướng tới thị trường Việt Nam, nên sử dụng tên miền quốc gia như .vn, .com.vn, .biz.vn, .net.vn. Đây là mã tên miền quốc gia Việt Nam được công nhận trên toàn cầu, đảm bảo tiêu chuẩn về an toàn thông tin và được pháp luật Việt Nam bảo vệ tránh khỏi việc đánh cắp tên miền. Bên cạnh đó, sử dụng tên miền quốc gia giúp gia tăng độ nhận diện của doanh nghiệp, khẳng định xuất xứ sản phẩm cũng như mang lại lợi thế xếp hạng trên công cụ tìm kiếm. Theo khảo sát của Trung tâm Internet Việt Nam (VNNIC), 86% người tiêu dùng cho rằng website với tên miền .VN tin cậy hơn những tên miền khác. Bên cạnh đó, tên miền .VN không bị ảnh hưởng bởi các sự cố Internet quốc tế, giúp duy trì sự hài lòng trong trải nghiệm khách hàng.
- Trong khi chờ xây dựng website, hãy đăng ký trước tên miền cho doanh nghiệp để bảo vệ thương hiệu của bạn. Tên miền có thể được dẫn về tài khoản mạng xã hội hoặc gian hàng trên trang thương mại điện tử giúp khách hàng tìm đến bạn dễ dàng hơn.
Hiện nay các cửa hàng bán lẻ truyền thống đang phải đối mặt với những hạn chế, bất lợi nếu không có sự dịch chuyển online. Vậy làm sao để hiện diện trực tuyến an toàn, tin cậy, chính danh? “Etailer” hãy bắt đầu bằng tên miền .vn gắn với các dịch vụ số (website/email)” – đó là thông điệp ông Nguyễn Hồng Thắng – Giám đốc Trung tâm Internet Việt Nam đã nhấn mạnh trong Hội nghị chuyên đề Kinh tế số – thúc đẩy chuyển đổi số bán buôn, bán lẻ được Bộ Thông tin và Truyền thông tổ chức ngày 26/6/2024.
Thiếu website hiện diện trực tuyến tin cậy: hạn chế căn bản của các cửa hàng bán lẻ
Theo Vụ Kinh tế số và Xã hội số – Bộ Thông tin và Truyền thông (Bộ TTTT), hiện nay, cả nước có khoảng 14 triệu cửa hàng tạp hóa và hơn 9.000 chợ truyền thống, chiếm 75% thị phần bán lẻ và đáp ứng 85% nhu cầu tiêu dùng của người dân. Tuy nhiên, thị phần của chợ truyền thống đang ngày cảng giảm sút. Trong khuôn khổ Hội nghị chuyên đề Kinh tế số – thúc đẩy chuyển đổi số bán buôn, bán lẻ được Bộ Thông tin và Truyền thông tổ chức, Thứ trưởng Phạm Đức Long nhận định: Nếu không đẩy mạnh chuyển đổi số, doanh thu của các chợ truyền thống, các cửa hàng bán lẻ sẽ chết, ảnh hưởng hoạt động kinh doanh của bà con tiểu thương, gây nhiều hệ lụy xã hội. Chuyển đổi số hãy bắt đầu từ thương mại điện tử. Ông Nguyễn Hồng Thắng – Giám đốc Trung tâm Internet Việt Nam cũng chỉ ra rằng trong bối cảnh trực tuyến, người tiêu dùng ngày càng yêu cầu cao về sự trải nghiệm tiện lợi, nhanh chóng, cửa hàng bán lẻ truyền thống đang phải đối mặt với những hạn chế, bất lợi nếu không có sự dịch chuyển online. Website là cái gốc của tất cả các kênh bán hàng trực tuyến.

Website là cái gốc của tất cả các kênh bán hàng trực tuyến
Thực tế cho thấy, hạn chế căn bản của các cửa hàng bán lẻ trực tuyến hiện nay là thiếu website chuyên nghiệp. Khi tiếp cận các cửa hàng bán lẻ trên mạng, khách hàng cần thông tin để đánh giá mức độ tin cậy của cửa hàng. Trong xu hướng bán hàng đa kênh, nhiều cửa hàng chưa đầu tư xây dựng website và các kênh trực tuyến, hoặc chỉ đầu tư vào các kênh mạng xã hội, sàn thương mại điện tử mà quên website. Website chính là ngôi nhà, trụ sở của các cửa hàng bán lẻ trên Interent, có thể tích hợp và dẫn link tới các nền tảng bán hàng khác mà không bị lệ thuộc vào chính sách và thuật toán của mạng xã hội/ các sàn thương mại điện tử. Nếu không có trang web, khách hàng có thể đặt câu hỏi về tính hợp pháp của cửa hàng. Trang web tin cậy, chuyên nghiệp sẽ giúp tạo lập được niềm tin với khách hàng.
Các lý do này không chỉ giúp cửa hàng bán lẻ trực tuyến nâng cao hiệu quả kinh doanh mà còn tạo ra trải nghiệm mua sắm tốt hơn cho khách hàng
Etailer hãy bắt đầu bằng tên miền .vn gắn với các dịch vụ số
“Etailer (cửa hàng bán lẻ trực tuyến) hãy bắt đầu bằng tên miền .vn gắn với các dịch vụ số” – đó là thông điệp ông Nguyễn Hồng Thắng nhấn mạnh. Tên miền quốc gia “.vn” gắn với website/email chính là giải pháp giúp cho các cửa hàng bán lẻ: Hiện diện tin cậy, chính danh; tối ưu hệ thống tìm kiếm; phát triển thương hiệu sản phẩm. Các thông tin trực tuyến sẽ trở nên tin cậy và an toàn hơn khi sử dụng các dịch vụ số gắn liền với tên miền quốc gia “.vn”, được xác định danh tính chủ thể đăng ký rõ ràng và minh bạch.
Các quốc gia phát triển, người dân, doanh nghiệp đặc biệt các doanh nghiệp vừa và nhỏ đã rất có ý thức trong việc xây dựng hình ảnh, thương hiệu trực tuyến. Trung bình ở châu Âu, có trên 70% doanh nghiệp có website sử dụng tên miền quốc gia ở nước sở tại. Cá biệt, ở Đức tỷ lệ này lên đến 95%. Tuy nhiên, con số này ở Việt Nam mới chỉ đạt 25%. Nhiều doanh nghiệp tại Việt Nam chưa có nhận thức đầy đủ về sự hiện diện chính danh trên Internet.
Lợi thế của tên miền quốc gia “.vn”
Chương trình quốc gia hiện diện trực tuyến với tên miền “.vn”: cơ hội hiện diện trực tuyến chưa từng có cho người dân, doanh nghiệp, hộ kinh doanh, cửa hàng bán lẻ
Để giúp người dân, doanh nghiệp được hiện diện trực tuyến, nhanh chóng và tin cậy trên Internet, ngày 21/5/2024, Bộ Thông tin và Truyền thông ban hành Quyết định số 826/QĐ-BTTTT phê duyệt “Chương trình thúc đẩy, hỗ trợ người dân, doanh nghiệp, hộ kinh doanh hiện diện trực tuyến tin cậy, an toàn với các dịch vụ số sử dụng tên miền quốc gia .vn”. Chương trình được triển khai trên cả nước đem đến cơ hội chưa từng có để hiện diện trực tuyến cho người dân, doanh nghiệp, hộ kinh doanh, các cửa hàng bán lẻ.
Chương trình đưa ra 02 chính sách đột phá. Đó là miễn phí 2 năm tên miền và các dịch vụ số đi kèm (email/website) đối với tên miền “biz.vn” dành doanh nghiệp mới thành lập trong vòng 01 năm và cho các hộ kinh doanh cá thể; tên miền “id.vn” cho người dân trong độ tuổi từ đủ 18-23 tuổi.
Với mục tiêu đến 2025 đạt 350,000 tên miền id.vn, 50,000 tên miền biz.vn, ưu đãi mà chương trình đang miễn phí ước tính 200 tỷ (lệ phí, phí phải trả cho cơ quan nhà nước để sử dụng tài nguyên tên miền quốc gia “.vn” và chi phí sử dụng dịch vụ hosting website, email cho nhà cung cấp dịch vụ) trong vòng 2 năm chia đều cho 63 tỉnh thành. Đây là con số không nhỏ.
Việc đăng ký tên miền và khởi tạo website/email trở nên dễ dàng hơn bao giờ hết. Với hệ thống kỹ thuật dịch vụ hiện nay, người dùng đăng ký tên miền và dịch vụ khởi tạo website, email cơ bản trong vòng chưa đến 1 giờ đồng hồ.
Các nhà bán lẻ thành công đang tái thiết kế các dịch vụ của mình để đáp ứng nhu cầu của người tiêu dùng cả trực tuyến và tại cửa hàng, tạo ra trải nghiệm tích hợp kết hợp các kênh. Tuy nhiên, Etailer đừng quên thông điệp hãy bắt đầu bằng website với tên miền .vn. Để đăng ký tên miền “.vn”, truy cập ngay
https://hiendienonline.tenmien.vn.
Thương mại điện tử là cụm từ được nhắc đến phổ biến hiện nay. Trong đó, việc quản lý website như thế nào hiệu quả là vấn đề chính mà tất cả các cá nhân, doanh nghiệp nhỏ đang gặp phải. Bài viết sẽ giải thích rõ các khái niệm, tầm quan trọng của tên miền .vn trong quản lý website và “bật mí” các bí quyết để quản lý website giúp “chốt đơn” nhanh.
Quản lý website là gì?
Các hoạt động như sáng tạo nội dung, tối ưu SEO và quảng bá website với mục đích giúp trang web được vận hành một cách ổn định, người dùng có những trải nghiệm tuyệt vời chính là điều mà các nhà quản lý website cần phải làm.
Vai trò của tên miền .vn trong quản lý website
Một website được quản lý tốt sẽ đem lại rất nhiều lợi ích cho doanh nghiệp. Trước hết, website là kênh giao thương chính của mọi doanh nghiệp, cá nhân; quản lý tốt website giúp có nhiều người biết đến, thu hút để người dùng mua hàng.
Tên miền .vn giúp cho chủ website có lợi thế xếp hạng trên công cụ tìm kiếm. Ưu điểm này sẽ góp phần vào quảng bá website cho cá nhân, tổ chức – chính là điều nhà quản lý website mong muốn.
Bật mí cách quản lý website giúp chốt đơn nhanh
1. Chọn một tên miền .vn để lập website
Với vai trò và lợi ích của tên miền .vn, hơn 86% người dùng đánh giá tin cậy và an toàn. Đặt một địa chỉ “nhà” định danh trên Internet thu hút và được đông đảo người dùng tin tưởng chính là điều bạn cần chú ý khi bắt đầu.
2. Xây dựng nội dung website sáng tạo, thu hút
Một website sẽ “chết” nếu không có các nội dung sáng tạo, gây ấn tượng. Ngoài việc đăng các sản phẩm, dịch vụ, quảng cáo thì nội dung các chiến lược marketing là vô cùng quan trọng. Nội dung thường có thể liên quan tới các vấn đề nâng cao giá trị cho sản phẩm dịch vụ của bạn. Nội dung website còn bao gồm cả content (nội dung ý tưởng), hình ảnh, logo, banner.
3. Tối ưu website
Việc tối ưu website phải thường xuyên cập nhật các chỉ số mới nhất như: theo dõi traffic, đánh giá SEO, sửa code, ….như vậy giúp trang web của bạn của bạn được đánh giá cao, tăng thứ hạng xếp hạng trên công cụ tìm kiếm.
4. Thường xuyên kiểm tra lỗi website
Trải nghiệm của người dùng phụ thuộc rất nhiều vào độ mượt, tốc độ truy cập của website. Việc phát hiện và sửa chữa các lỗi như: tốc độ tải trang, link liên kết bị lỗi, 404 not found,…kịp thời sẽ giúp trang web của bạn ổn định và duy trì vị trí tốt trên bảng xếp hạng.
5. Quảng bá website
Ngoài xây dựng và định hướng trang web còn phải quảng bá web của mình trên các diễn đàn, mạng xã hội và các kênh khác như báo điện tử, truyền hình, email marketing để tiếp cận gần hơn với người dùng.
Hy vọng những chia sẻ trên sẽ giúp bạn có những bí kíp để quản lý tốt website của mình.
ỨNG DỤNG MUD TRONG BẢO MẬT THIẾT BỊ IoT
1. Vấn đề an toàn thông tin đối với thiết bị IoT và các thách thức
Bảo mật IoT luôn là mối quan tâm hàng đầu với nhiều tổ chức hoạt động trong lĩnh vực CNTT cũng như chính phủ các quốc gia đang xây dựng các dự án đô thị thông minh. Theo dự đoán của TelecomTV, chi phí bảo mật IoT trên toàn cầu là 2.5 tỷ USD năm 2020 và con số này được dự đoán đạt 3.1 tỷ USD vào năm 2021.
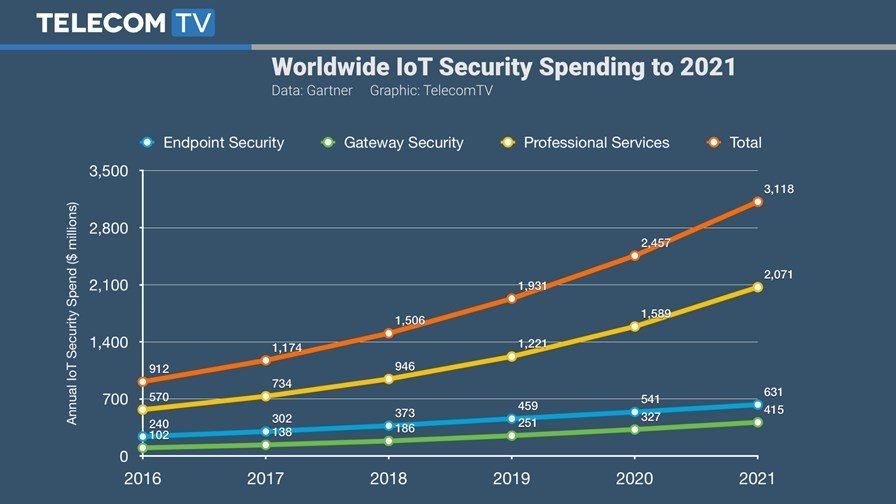
Hình 1. Số liệu về kinh phí đầu tư cho an toàn bảo mật IoT
Đi kèm với việc sẵn sàng đầu tư chi phí cao để tăng cường bảo mật cho hệ thống, các tổ chức trước hết cũng cần hiểu rõ các nguy cơ mất an toàn thông tin, để từ đó lựa chọn được giải pháp phù hợp. Các điểm yếu phổ biến liên quan đến thiết bị IoT hiện nay tồn tại trên hạ tầng công nghệ thông tin đó là :
- Sử dụng mật khẩu mặc định
- Thiếu kiếm soát trong việc cập nhật các bản vá hệ điều hành thiết bị
- Truyền và lưu dữ liệu không an toàn
- Chưa kiểm soát và giám sát thiết bị đúng cách
Trong các điểm yếu trên, việc kiểm soát và giám sát thiết bị có thể được xem là yếu tố then chốt và có tính quyết định đến an toàn thông tin của tổ chức. Sở dĩ việc kiếm soát và giám sát thiết bị là quan trọng bởi số lượng các cuộc tấn công DDoS ngày càng nhiều, mà nguyên nhân xuất phát từ việc không kiểm soát và giám sát chặt chẽ thiết bị, khiến các thiết bị này vô tình trở thành mạng lưới botnet cho các cuộc tấn công từ chối dịch vụ, nhằm vào các mục tiêu là hệ thống thông tin quan trọng quốc gia. Theo thống kê của APNIC, tỉ lệ các cuộc tấn công liên quan đến DDoS là rất cao, chiếm 87%. Do đó vấn đề đặt ra là phải giám sát được các thiết bị IoT này, trong đó ba yếu tố cần quan tâm đó là : ai đã truy cập thiết bị; sau khi truy cập, đối tượng đã thao tác gì trên thiết bị; và các tác vụ đã thực hiện trên thiết bị ảnh hưởng như thế nào đối với hoạt động của hệ thống mạng.
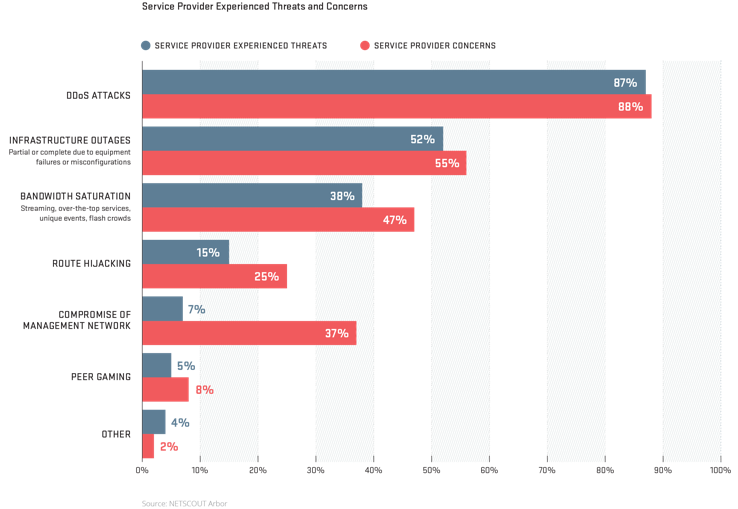
Hình 2. Thống kê về tỉ lệ các phương thức tấn công mạng (Nguồn : APNIC)
Đối với một vài doanh nghiệp, việc quản lý các thiết bị IoT thực sự là một thách thức lớn, bởi số lượng thiết bị nhiều và việc nhận dạng các chủng loại thiết bị trên các phần mềm giám sát tập trung bị hạn chế. Với số lượng thiết bị lớn, chủng loại thiết bị IoT được triển khai trong tổ chức đa dạng cũng là điều tất yếu. Một số thiết bị IoT thuộc một số hãng sản xuất thiết bị không nằm trong thư viện sẵn có của phần mềm giám sát, do đó các thiết bị này không thể nhận dạng được và thường hiển thị trên giao diện giám sát ở dạng vô định (unknown). Từ việc không thể giám sát được các thiết bị, rủi ro mất an toàn thông tin trên các thiết bị này là vô cùng lớn.
Trước thách thức đó, các hãng sản xuất thiết bị cũng như các công ty chuyên về giải pháp bảo mật đã cùng nhau nghiên cứu để đưa ra giải pháp giải quyết khó khăn này. Tháng 6/2018, tổ chức IETF đã cho ban hành văn bản kỹ thuật về giải pháp MUD (RFC 8520). Đây có thể được xem là giải pháp có thể áp dụng để nâng cao hiệu quả trong công tác bảo mật thiết bị IoT. Nội dung tiếp theo sẽ đi sâu phân tích nguyên lý hoạt động của giải pháp này.
2. Giải pháp MUD trong bảo mật thiết bị IoT
MUD là viết tắt của Manufacturer Usage Descriptions, là giải pháp được sử dụng để giúp quản trị hệ thống mạng phân loại các thiết bị IoT, từ đó xác định các chính sách về quản lý truy cập thiết bị. Nguyên lý hoạt động cơ bản của giải pháp được mô tả như hình sau :
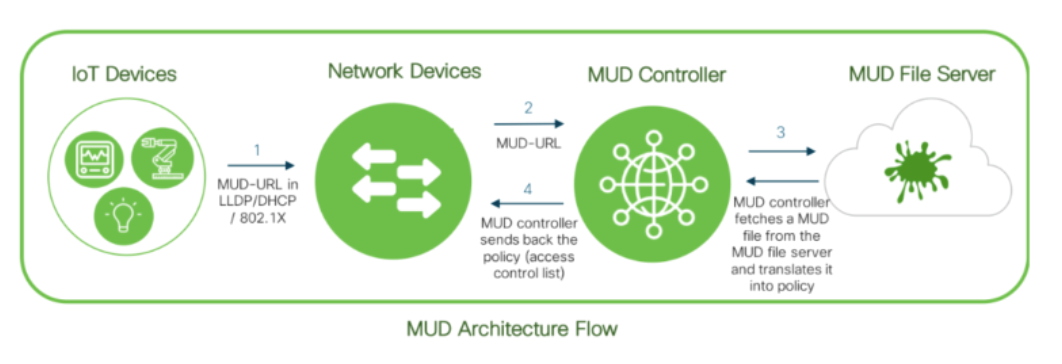
Hình 3. Sơ đồ đường đi của luồng dữ liệu
Đầu tiên thiết bị IoT sẽ gửi 1 MUD-URL đến thiết bị mạng. MUD-URL là đường dẫn được nhà sản xuất lập trình để nhúng vào thiết bị, được xem như chuỗi định danh thiết bị. Ba phương thức được sử dụng để gửi MUD-URL từ thiết bị IoT đến thiết bị mạng là LLDP, DHCP và 802.1x.
Các thiết bị mạng sau khi nhận được MUD-URL sẽ chuyển tiếp thông tin này đến MUD Controller (được xem là bộ xử lý trung tâm). Sau đó, dựa trên MUD URL, MUD controller sẽ kết nối đến MUD file server của nhà sản xuất thiết bị IoT qua giao thức https. Sau khi xác thực thành công, một file MUD tương ứng sẽ được tải về từ MUD file server. Thiết bị mạng sau khi nhận được file MUD được chuyển tiếp từ MUD controller đến sẽ thực thi các chính sách quản lý truy cập (access-list) tương ứng đối với thiết bị IoT đang kết nối trên nó.
Dựa trên sơ đồ đường đi của luồng dữ liệu, có thể thấy được rằng MUD controller có vai trò quan trọng nhất, làm nhiệm vụ chuyển đổi file MUD nhận được từ file server thành policy tương ứng. Khi đó, dựa trên các policy này, hệ thống chỉ mở một số cổng dịch vụ nhất định và chỉ cho phép một số địa chỉ IP được phép truy cập thiết bị. Trong trường hợp attacker muốn tấn công, chiếm quyền điều khiển thiết bị IoT là không thể, bởi địa chỉ IP của attacker đã bị chặn bởi tập chính sách quản lý truy cập tạo bởi MUD. Điều này phần nào giới hạn lại rủi ro và kiểm soát được luồng dữ liệu truy cập vào thiết bị.
3. Ứng dụng giải pháp MUD trong thực tế
Với các ưu điểm vượt trội trong việc tăng tính an toàn cho các thiết bị IoT, việc nghiên cứu giải pháp MUD được thực hiện bởi nhiều tổ chức. Gần đây nhất, Viện tiêu chuẩn và công nghệ của Mỹ (NIST) đã nghiên cứu giải pháp MUD trên nền tảng SDN. Nhóm nghiên cứu đã thử nghiệm thành công việc giao tiếp giữa thiết bị IoT và các thiết bị mạng chạy trên nền SDN. Tại Canada, cơ quan ủy quyền về đăng ký Internet – CIRA (Canadian Internet Registration Authority) cũng thử nghiệm giải pháp MUD với các thiết bị IoT sử dụng trong hộ gia đình, với dự án có tên gọi Secure Home Gateway.
Trước đây, Cisco là đơn vị tiên phong trong nghiên cứu và đề xuất giải pháp MUD, nhằm gia tăng độ an toàn cho thiết bị IoT. Tuy nhiên giải pháp MUD không mang tính độc quyền trên dòng sản phẩm của hãng mà được sử dụng như một tiêu chuẩn mở về an toàn thông tin trên thiết bị IoT. Đối với các công ty chuyên về sản xuất thiết bị IoT, việc cần làm là lập trình để nhúng MUD-URL vào firmware trên thiết bị, đồng thời thiết lập một server đóng vai trò MUD file server trên mạng Internet. Điều này phần nào sẽ giúp gia tăng tính cạnh tranh về thiết bị IoT của chính doanh nghiệp, do tính an toàn được chú trọng. Đối với các doanh nghiệp khi mua sắm thiết bị IoT cũng cần chú ý đến khả năng hỗ trợ MUD trên thiết bị. Việc sử dụng các thiết bị IoT có hỗ trợ MUD giúp doanh nghiệp hạn chế được các nguy cơ hacker chiếm quyền điều khiển thiết bị và sử dụng thiết bị IoT của chính doanh nghiệp cho mạng lưới botnet tấn công DDoS.
Tóm lại, IoT là loại thiết bị có khá nhiều điểm yếu và rất dễ bị thỏa hiệp bởi hacker. Do đó để nâng cao tính an toàn cho hệ thống, doanh nghiệp cần quan tâm đến vấn đề kiểm soát truy cập trên loại thiết bị này. MUD tuy là giải pháp mới, nhưng góp phần đáng kể trong công tác giám sát, quản lý thiết bị, nhằm hạn chế các truy cập trái phép từ bên ngoài.
Tài liệu tham khảo
https://blogs.cisco.com/developer/mud-iot-endpoint-security
https://www.rfc-editor.org/rfc/pdfrfc/rfc8520.txt.pdf
https://cdait.gatech.edu/sites/default/files/iotopia_alliance-ext-feb2019_russ_gyurek.pdf
https://github.com/CIRALabs/Secure-IoT-Home-Gateway
Ngày nay, các thiết bị IoT đã và đang được sử dụng phổ biến tại các tổ chức, doanh nghiệp thuộc nhiều quốc gia trên thế giới. Số lượng thiết bị IoT ngày càng gia tăng và theo số liệu cập nhật cuối năm 2019, con số này đã lên đến 4,8 tỉ thiết bị, tăng 21,5% so với cuối năm 2018. Cho đến hiện tại, qua khảo sát trên hệ thống mạng của các doanh nghiệp có quy mô vừa, khoảng 30% các thiết bị kết nối trong hệ thống là thiết bị IoT.
Tuy có nhiều ưu điểm về tính linh hoạt, dễ dàng quản lý, loại thiết bị này cũng tồn tại nhiều vấn đề liên quan đến an toàn bảo mật của chính nó và của các thiết bị thuộc cùng hệ thống kết nối. Gần đây, báo cáo an toàn bảo mật từ hãng công nghệ Palo Alto đã liệt kê ra các mối đe dọa hàng đầu trên thiết bị IoT, đồng thời cũng đưa ra các giải pháp giúp doanh nghiệp có thể khắc phục ngay các nguy cơ tìm ẩn trên hệ thống.
1.Các mối đe dọa ATTT từ thiết bị IoT
Theo số liệu phân tích được:
- 98% dữ liệu IoT không được mã hóa. Thông qua hình thức nghe lén, hacker có thể dễ dàng thu thập và đọc được các dữ liệu mật được trao đổi giữa các thiết bị trên hệ thống với nhau hoặc giữa chúng với hệ thống quản lý, giám sát.
- 57% các thiết bị IoT trong hệ thống được xem là các rủi ro ATTT và khởi nguồn cho các cuộc tấn công mạng quy mô vừa và lớn.
- 83% các thiết bị y khoa phục vụ công tác chẩn đoán bằng hình ảnh đang sử dụng các hệ điều hành đã ngừng hỗ trợ từ hãng. Số liệu có sự tăng vọt so với năm 2018, với 56%. Nguyên nhân chính của vấn đề này bắt nguồn từ việc Microsoft đã chính thức khai tử Windows 7 từ đầu năm 2020. Việc tiếp tục sử dụng các thiết bị y tế với hệ điều hành không còn cập nhật các bản vá lỗi có thể dẫn đến các rủi ro lộ lọt thông tin y tế nhạy cảm hoặc gây gián đoạn hoạt động khám chữa bệnh trong trường hợp tin tặc khai thác các lỗ hổng bảo mật trên hệ điều hành. Hình ảnh bên dưới minh họa tỉ lệ các thiết bị y khoa sử dụng các hệ điều hành không còn được cập nhật các bản vá lỗi từ nhà sản xuất.
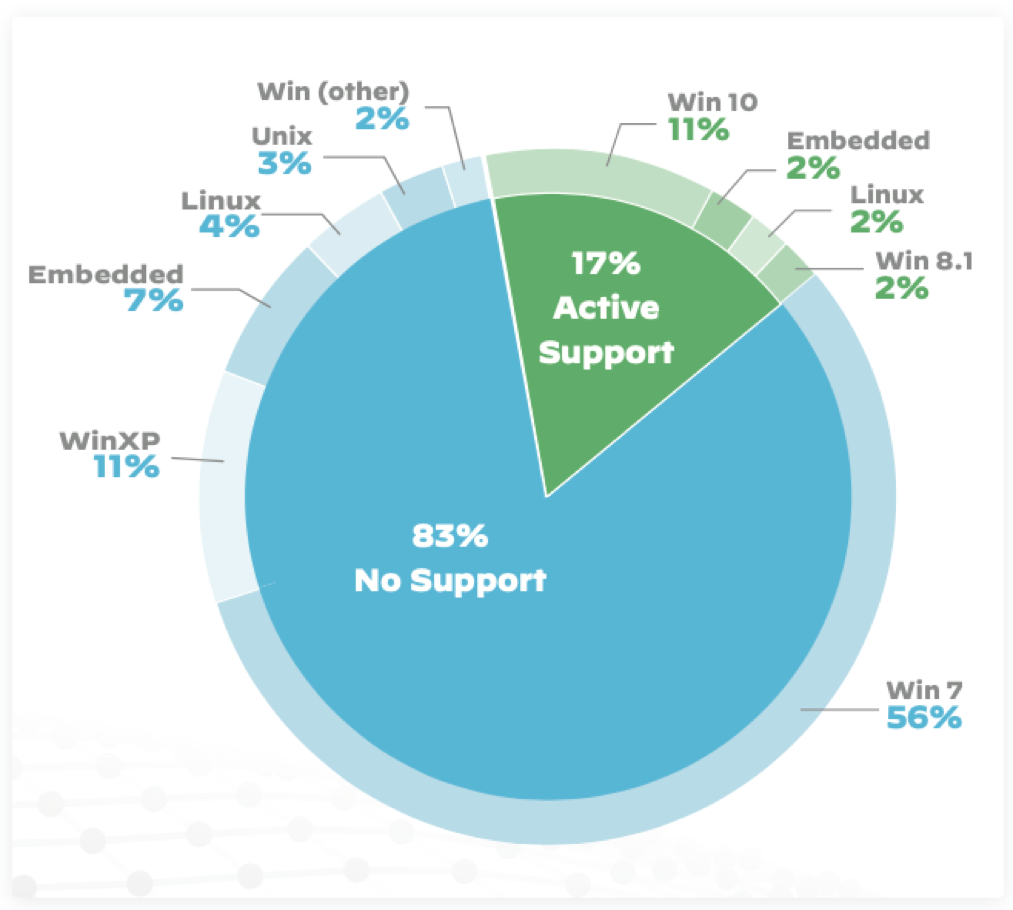
Hình 1. Thống kê tỉ lệ các thiết bị y khoa sử dụng các HĐH end-of-life
Câu hỏi đặt ra đó là : Vậy trong một hệ thống mạng, nếu không tính đến các thiết bị IT chuyên dụng, các thiết bị IoT nào được xem là nạn nhân tiềm ẩn của hacker và là nguyên nhân chính cho các cuộc tấn công mạng có chủ đích.
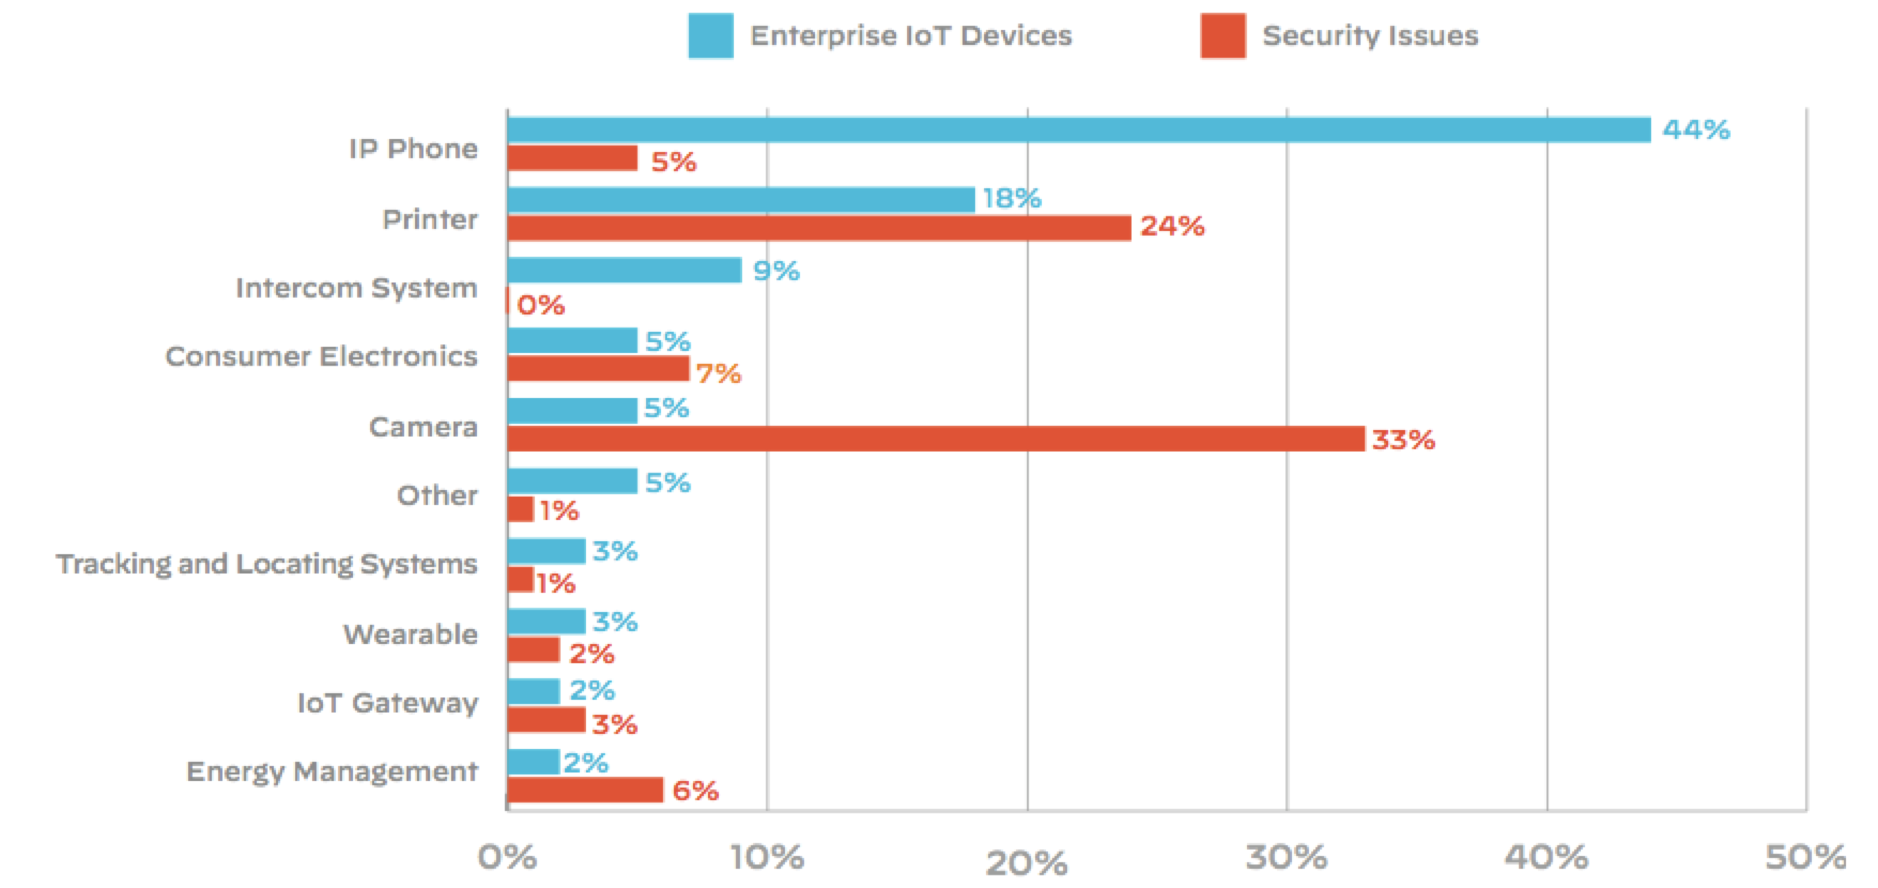
Hình 2. Thống kê về phần trăm số lượng các thiết bị IoT sử dụng và tỉ lệ các mối đe dọa ATTT liên quan đến chúng
Qua biểu đồ trên, có thể thấy rằng IP phone là thiết bị được sử dụng phổ biến nhất, tuy nhiên rủi ro mất ATTT đối với loại thiết bị này chỉ chiếm 5%. Mặc dù chỉ chiếm 18% và 5% về số lượng các thiết bị trong hệ thống, máy in và camera an ninh lại là hai loại thiết bị tồn tại nhiều vấn đề an toàn bảo mật nhất, với 24% và 33% tương ứng. Năm 2016, gần 600.000 thiết bị CCTV camera đã bị thỏa hiệp và trở thành nạn nhân của mạng lưới botnet Mirai.
Đối với các tổ chức hoạt động trong lĩnh vực y sinh, thiết bị chẩn đoán bằng hình ảnh, máy giám sát sức khỏe bệnh nhân hay thiết bị thu thập dữ liệu y sinh là các thành phần ẩn chứa nhiều rủi ro ATTT nhất. Số liệu được thể hiện qua biểu đồ bên dưới, với 86% các vấn đề ATTT của hệ thống liên quan đến các thiết bị này.
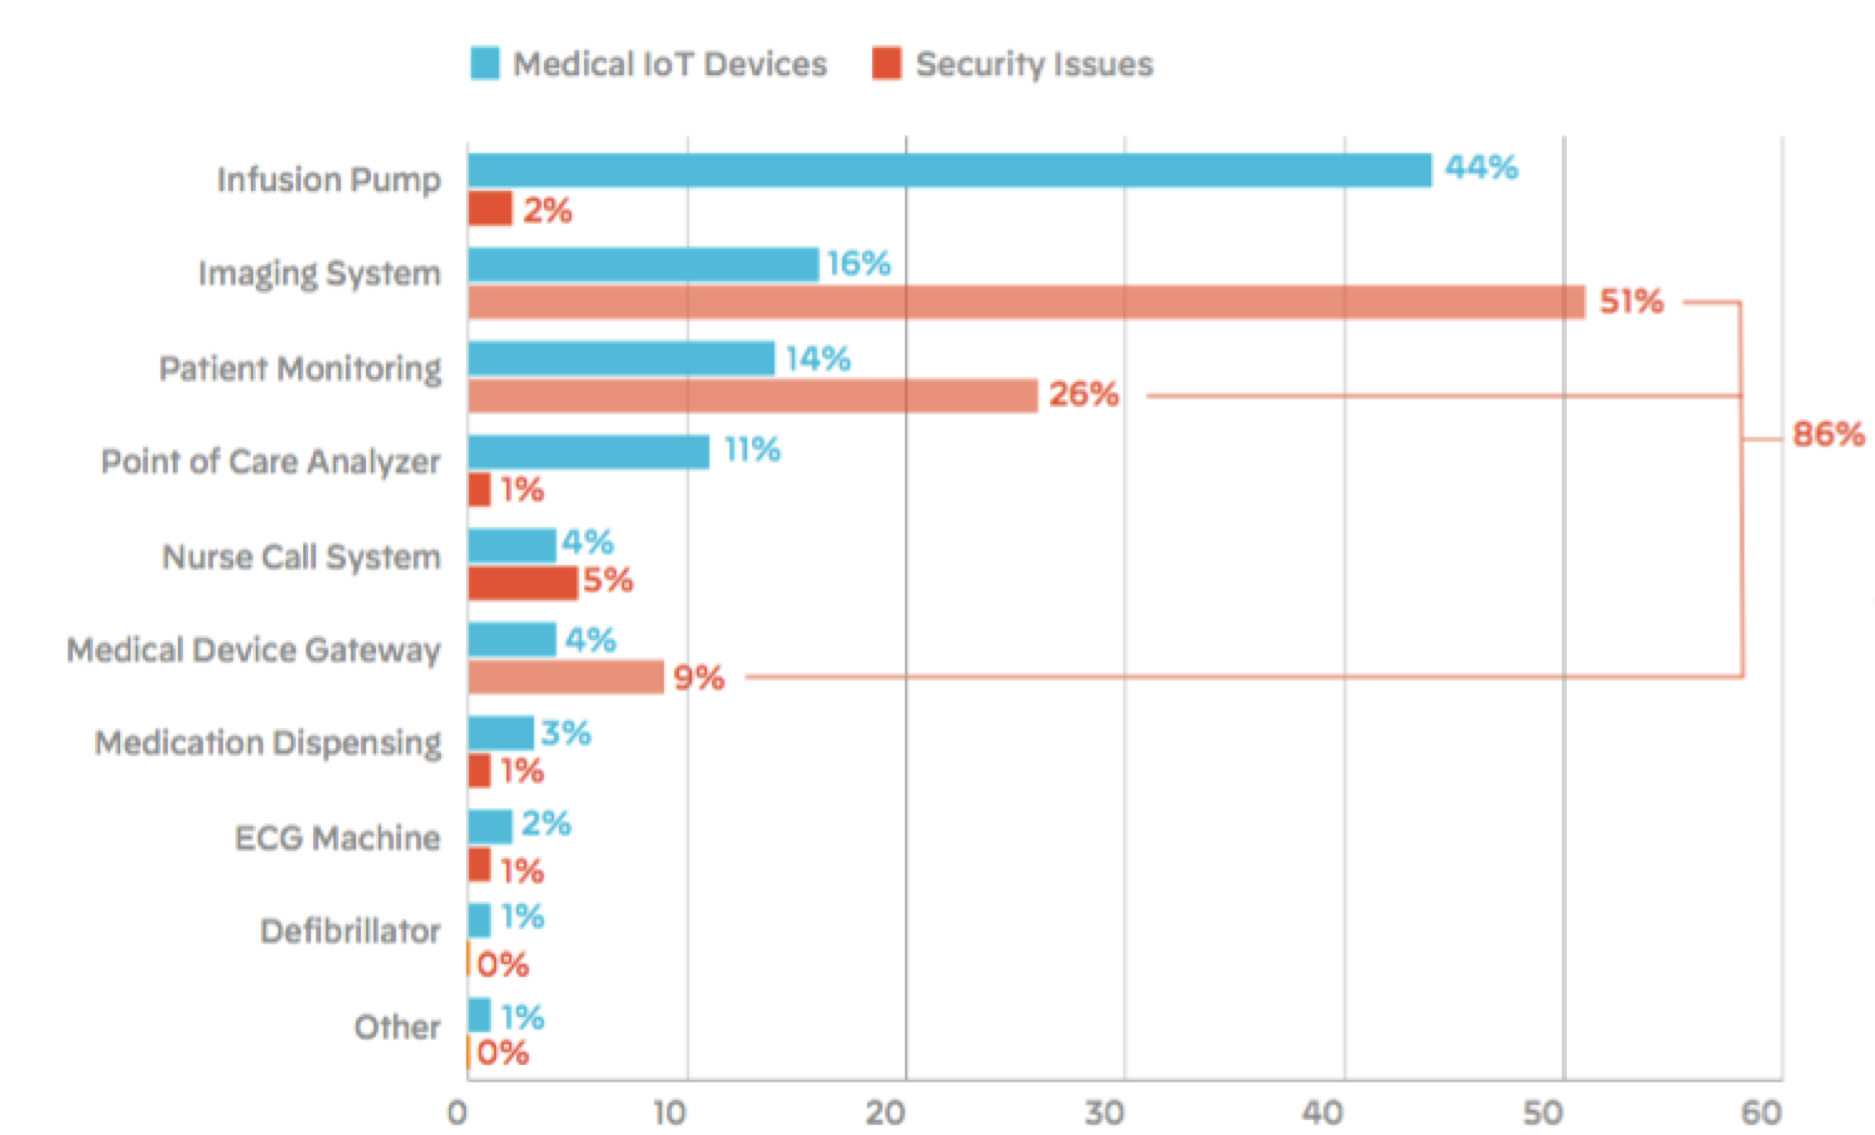
Hình 3. Thống kê về phần trăm số lượng các thiết bị IoT sử dụng trong y sinh và tỉ lệ các mối đe dọa ATTT liên quan đến chúng
Một yếu tố khác liên quan đến rủi ro mất ATTT đó là việc quy hoạch các mạng riêng ảo (VLAN) tại các tổ chức khám chữa bệnh chưa được quy hoạch đúng cách và đang sử dụng chung một mạng riêng ảo cho cả thiết bị IoT và thiết bị công nghệ thông tin chuyên dụng. Chính điều này dẫn đến nguy cơ lây nhiễm virus, phán tán mã độc giữa các thiết bị với nhau. Các thiết bị thuộc hệ thống thông tin trọng yếu như máy chủ, thiết bị định tuyến, tường lửa, trong trường hợp bị lây nhiễm, hoặc bị thỏa hiệp có thể khiến hệ thống mạng của tổ chức bị đánh sập hoàn toàn.
Do tồn tại nhiều yếu điểm, các thiết bị IoT dễ dàng bị kiểm soát bởi hacker. Các thiết bị này được sử dụng làm bàn đạp cho tấn công leo thang vào các thiết bị thông tin trọng yếu của tổ chức. Một trong các điểm yếu phổ biến liên quan đến bảo mật của thiết bị IoT chính là mật khẩu truy cập thiết bị. Nhiều tổ chức không thay đổi và sử dụng chính mật khẩu mặc định của thiết bị, dẫn đến việc các thiết bị này dễ dàng bị khai thác và chiếm quyền do độ mạnh và phức tạp của mật khẩu gần như không có. Qua khảo sát, các thiết bị thuộc một số nhà sản xuất khác nhau sử dụng các mật khẩu mặc định giống nhau, chẳng hạn như p@sswOrd, 123456 hay abc123. Chính điều này làm cho các thiết bị IoT dễ dàng bị tấn công và kiểm soát. Để khắc phục nhược điểm này, trong điều luật SB-327 – California có hiệu lực từ ngày 01/01/2020 đã quy định về việc ngăn cấm sử dụng mật khẩu mặc định với thiết bị IoT có kết nối Internet.
Các hình thức tấn công leo thang phổ biến từ thiết bị IoT là sử dụng các thiết bị này như một mạng lưới botnet để thực hiện tấn công từ chối dịch vụ DDoS, hay lây nhiễm malware để thực thi các đoạn chương trình được viết sẵn nhằm mục đích tấn công hệ thống. Hình ảnh bên dưới minh họa tỉ lệ phần trăm các hình thức tấn công đối với thiết bị IoT.
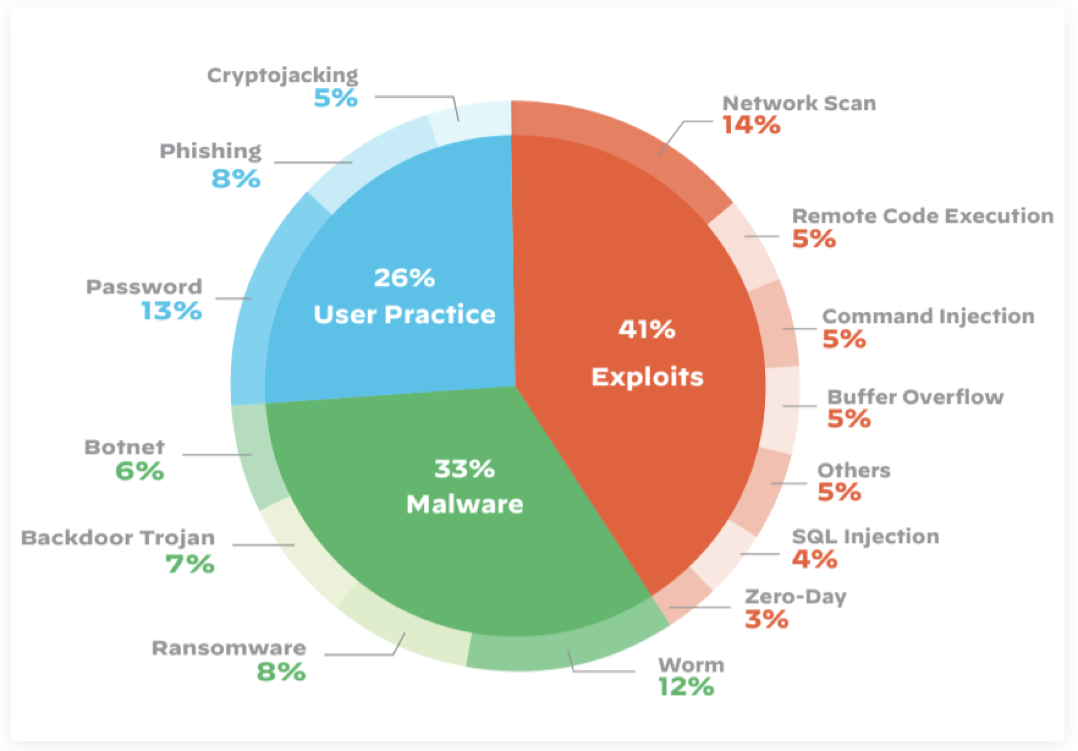
Hình 4. Tỉ lệ phần trăm các hình thức tấn công đối với thiết bị IoT
Zingbox – một sản phẩm bảo mật IoT của Palo Alto từng phát hiện trường hợp lây nhiễm bởi sâu máy tính (worm) Conficker tại một cơ sở khám chữa bệnh. Conficker còn được biết đến với tên gọi Downup và Kidohoạt động ngầm trong hệ điều hành Windows. Các máy tính sau khi nhiễm sẽ bị đánh cắp mật khẩu và các thông tin cá nhân quan trọng. Trường hợp bị nhiễm đối với cơ sở y tế này là máy chụp tia X và máy DICOM.
2.Các giải pháp khắc phục
Để có thể giảm thiểu các rủi ro ATTT, nhìn chung có 4 bước thực tiếp.
Bước 1: Nhận biết được các mối de dọa
Tuy các thiết bị IoT chiếm số lượng gần 30% các thiết bị kết nối mạng trong doang nghiệp, nhiều tổ chức vẫn chưa nhận thức được các nguy cơ mất ATTT từ loại thiết bị này. Do đó quá trình rà quét và phân loại các thiết bị này là cần thiết và cấp bách để giảm rủi ro cho doanh nghiệp.
Việc phân loại cần thực hiện chia tách các thiết bị IoT thành các nhóm đối tượng khác nhau, ví dụ nhóm đối tượng có kết nối Internet và đối tượng chỉ có kết nối với hệ thống mạng của doanh nghiệp, không có bất cứ kết nối nào ra bên ngoài. Nhóm thiết bị có kết nối Internet cần được áp dụng các chính sách ATTT chặt chẽ hơn, do chúng thuộc nhóm dễ bị hacker khai thác nhất. Thêm vào đó, cần thực hiện quy hoạch riêng VLAN hoặc vùng mạng cho nhóm đối tượng này để tránh lây nhiễm với các thiết bị thuộc hệ thống khác. Có như vậy, việc xử lý và ứng cứu sự cố an ninh thông tin mới diễn ra được thuận lợi do đã có quy hoạch, khoanh vùng các nhóm rõ ràng.
Bước 2 : Kiểm soát chặt chẽ các thiết bị có nguy cơ lây nhiễm cao
Như đã phân tích ở phần trên, một số thiết bị y sinh hay camera an ninh là các thiết bị IoT dễ bị tấn công, khai thác nhất. Do đó các chính sách ATTT đối với loại thiết bị này cần được xem xét kỹ. Chẳng hạn như mật khẩu sử dụng truy cập nghiêm cấm sử dụng mật khẩu mặc định. Bằng chứng là nhiều cuộc tấn công mạng quy mô lớn đã khai thác lỗ hổng bảo mật này, thực hiện rà quét dựa trên tập hợp các mật khẩu mặc định, và biến chúng thành đối tượng của mạng lưới botnet. Ngoài ra, việc cập nhật các bản vá lỗi, các phiên bản hệ điều hành mới cho các thiết bị này cũng là nhiệm vụ thiết yếu hàng đầu trong giảm thiểu rủi ro mất an toàn thông tin.
Bước 3: Xây dựng phương án quy hoạch mạng riêng (VLAN) cho các thiết bị IoT
Với số liệu ghi nhận về việc gia tăng số lượng mạng riêng ảo (VLAN) trong các doanh nghiệp trong hai năm 2018, 2019, việc sử dụng các mạng riêng ảo hoặc quy hoạch cùng dãi mạng cho các thiết bị IoT và các thiết bị CNTT trọng yếu cần được loại bỏ trong thiết kế hệ thống. Xét về mức độ bảo mật và tầm quan trọng cần được bảo vệ, các thiết bị CNTT trọng yếu như máy chủ dịch vụ, thiết bị định tuyến, chuyển mạch,… có mức ưu tiên cao hơn thiết bị IoT. Do đó người quản trị cần xác định, quy hoạch các phân lớp mạng riêng cho hai nhóm thiết bị này. Tùy theo mức ưu tiên, chỉ cho phép truy cập từ thiết bị thuộc vùng có mức bảo mật cao đến các thiết bị thuộc vùng có mức bảo mật thấp hơn, chiều ngược lại sẽ bị chặn. Nếu thực hiện như vậy, trong trường hợp rủi ro, hacker tấn công và kiểm soát được các thiết bị IoT cũng không thể tấn công leo thang đến các thiết bị CNTT trọng yếu, do đã bị chặn bới thiết bị kiểm soát truy cập.
Bước 4: Xây dựng các hệ thống giám sát
Để phát hiện và có phương án ứng phó kịp thời, việc xây dựng các hệ thống giám sát ATTT là vô cùng cần thiết. Đối với các hệ thống lớn, việc giám sát được thực hiện trên hai hệ thống là NOC (dùng cho giám sát dịch vụ mạng) và SOC (dùng cho giám sát ATTT). Với các hệ thống nhỏ hơn, việc giám sát dù không phân định rõ giữa NOC và SOC cũng cần có phương án giám sát ATTT. Bởi nhờ vào quá trình giám sát 24/7 và đưa ra các cảnh báo khi có bất thường xảy ra trong hệ thống, việc đề xuất các biện pháp phòng thủ cũng như quá trình truy vết dựa trên log sự kiện hệ thống cũng dễ dàng hơn.
3. Kết luận
Tóm lại, để nâng cao tính sẵn sàng của hệ thống trước các cuộc tấn công mạng, thiết bị IoT là nhóm đối tượng cần được xem xét kỹ khi ban hành và thực thi các chính sách liên quan đến ATTT. Nội dung bài viết được xây dựng từ báo cáo an toàn bảo mật của Palo Alto năm 2020, đã phân tích các mối đe dọa, rủi ro cũng như đưa ra các khuyến cáo cho doanh nghiệp để chủ động hơn trong công tác đảm bảo ATAN hệ thống.
Thế giới công nghệ chưa bao giờ ngừng thay đổi và xảy ra một cách nhanh chóng như hiện nay. Nhưng có một sự thay đổi rất quan trọng đã diễn ra “âm thầm” trong suốt một thời gian dài, đó là sự thay đổi của kiến trúc mạng. Hiện nay, hệ thống mạng của các doanh nghiệp, đặc biệt là các trung tâm dữ liệu (Data Center), đang đối mặt với yêu cầu mới về băng thông, độ trễ, hiệu suất, khả năng mở rộng, hiệu quả đầu tư … hay nói cách khác hơn là cần xem xét tái cấu trúc lại hệ thống mạng. Bài viết này mang đến cho các bạn một cái nhìn tổng quan về những gì đã và đang xảy ra đối với kiến trúc mạng để từ đó có thể định hướng phát triển cho hệ thống của mình đáp ứng những yêu cầu mới. 1. Kiến trúc một thời “3-Layers network” Khi nói đến kiến trúc mạng chúng ta thường nghĩ đến kiến trúc 3 tầng của Cisco hay còn gọi là 3-Tiers network. Trong kiến trúc này mỗi hệ thống mạng được chia làm 3 tầng: Core-Distribution-Access. 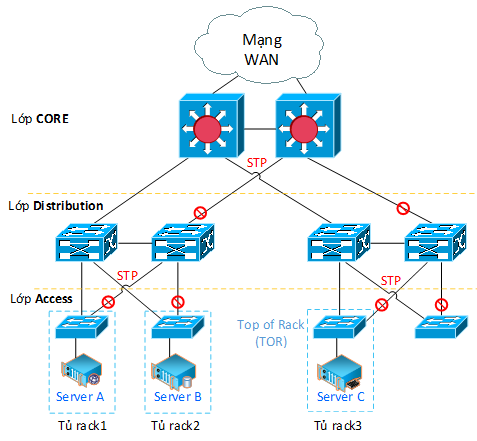
- Lớp Access: Dùng để nối thiết bị người dùng cuối như máy tính, máy in và cả thiết bị phát Wifi. Đối với Data center thì các Switch ở lớp này gọi là Switch TOR (Top of Rack) dùng để nối các Server và thiết bị lưu trữ.
- Lớp Distribution (hoặc Aggregation): Dùng để trung chuyển lưu lượng giữa các Switch ở lớp Accesss hoặc giữa lớp Access với lớp Core. Lớp này thường không nối với thiết bị người dùng và có tốc độ kết nối cao hơn lớp Access.
- Lớp Core: Dùng để chuyển lưu lượng đi ra mạng WAN bên ngoài hoặc giữa các lớp Distribution với nhau. Các Switch ở lớp này có tốc độ rất cao, thường hoạt động ở lớp 3 của mô hình OSI và đóng vai trò Default Gateway cho các thiết bị người dùng hoặc Server.
Kiến trúc này đã được triển khai hơn 20 năm và hiện vẫn còn đang được sử dụng phổ biến bởi vì một số ưu điểm như sau:
- Tính sẳn sàng: một kết nối bị sự cố thì hệ thống không bị ảnh hưởng, một thiết bị bị sự cố sẽ không gây gián đoạn hoạt động của thiết bị khác
- Bảo mật: Có thể cấu hình VLAN để chia tách các nhóm nhằm bảo mật cao hơn. Việc giới hạn truy cập tại thiết bị Core cũng giúp hạn chế những truy cập trái phép.
- Hiệu suất: Việc phân tán thiết ở lớp Access bảo đảm băng thông hiệu quả cho các thiết bị cuối.
- Khả năng mở rộng: Dễ dàng thêm vào Switch Access mới nếu có nhu cầu tăng thêm kết nối.
- Tính đơn giản: Mỗi lớp Access có số lượng Switch không nhiều nên khi đấu nối hay xử lý sự cố cũng đơn giản hơn.
Chính vì sự phổ biến & ưu điểm của kiến trúc này nên việc thay thế cho kiến trúc này cần phải cân nhắc kỹ. Nhưng trước sự phát triển và tiến bộ của công nghệ thì kiến trúc này cũng bộc lộ một số hạn chế:
- Đối với Datacenter: các công nghệ ảo hóa, điện toán đám mây, sự phát triển bùng nổ các ứng dụng … nên nhu cầu về băng thông cao hơn, số lượng Server kết nối nhiều hơn, yêu cầu quản lý đơn giản hơn, chất lượng cao hơn …
- Đối với doanh nghiệp: quy mô ngày càng lớn, số lượng thiết bị kết nối tăng lên, các kết nối Wifi ngày càng nhiều. Xu hướng BYOD (Bring your own device) trong các doanh nghiệp ngày càng phổ biến và đặc biệt việc triển khai áp dụng các thiết bị IoT trong doanh nghiệp sẽ tăng lên. Vì thế nhu cầu về băng thông cũng đặt ra yêu cầu thay đổi kiến trúc đối với doanh nghiệp.
Một số điểm hạn chế của mô hình 3-Tiers Network:
- Spanning tree protocol (STP): Giao thức STP giúp phòng chống loop ở lớp 2 và bắt buộc sử dụng. Giao thức này sẽ khóa (block) những kết nối dự phòng nên dung lượng kết nối bị giảm ít nhất 50%. Ngoài ra khi có sự cố, thời gian hội tụ, tính toán lại của STP rất lâu. Giao thức MSTP có thể giúp cải thiện nhưng đòi hỏi phải cấu hình thủ công rất nhiều.
- Broadcast domain: Khi số lượng thiết bị càng nhiều thì lưu lượng BUM (BroadcasstUnknown unicast-Multicast) cũng tăng lên theo, làm ảnh hưởng hiệu suất hoạt động của hệ thống, từ đó làm cho việc mở rộng (scale) bị hạn chế.
- Tốc độ, độ trễ: Tốc độ truy cập và độ trễ kết nối giữa các Server không bảo đảm. Ví dụ tốc độ & độ trễ của kết nối từ Server A đến Server B sẽ khác so với từ Server A đến Server C, việc này có thể ảnh hưởng đến hoạt động của các ứng dụng.
- Hướng của lưu lượng: Mô hình 3Tiers phục vụ cho lưu lượng theo hướng vào/ra (into/out of) từ trên xuống dưới (North-South) hoặc ngược lại. Đối với hệ thống có số lượng Server nhiều thì xu hướng lưu lượng đi ngang (West-East) tăng lên nên việc chuyển tiếp (transit) lưu lượng qua nhiều lớp sẽ làm ảnh hưởng tốc độ truy cập.
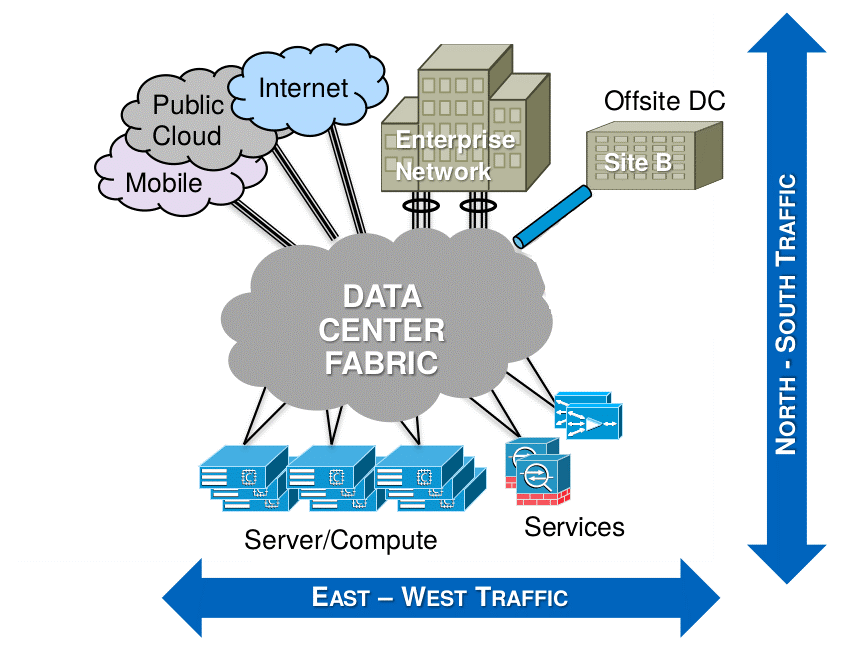
- Hỗ trợ SDN (Software Difined Network): Với xu hướng SDN hiện nay, các hệ thống mạng phải đáp ứng được yêu cầu đặt máy ảo (VMVirtual Machine) tại bất kỳ tại vị trí nào trong hệ thống mạng nhưng vẫn giữ được kết nối Layer 2 (Logical Layer 2 network) với các VM khác. Có nghĩa là tách kiến trúc ảo (Virtual topology) ra khỏi kiến trúc vật lý (Physical topology). Kiến trúc mạng 3-Tiers không cho phép tạo ra hệ thống mạng vật lý hạ tầng (Underlay network) để có thể xây dựng hệ thống mạng logic thượng tầng (Overlay network) đáp ứng yêu cầu của kiến trúc mạng SDN.
Trên đây chỉ là một số hạn chế chính, ngoài ra còn nhiều hạn chế khác, chính vì vậy đặt ra yêu cầu tìm giải pháp mới cho kiến trúc 3-Tiers Network. 2. Kỹ thuật Multi-chassic LAG Để khắc phục hạn chế của Spanning-tree người ta đã dùng phương án gom các cổng kết nối thành nhóm có tên LAG (Link aggregation group).
- Hai cổng trên một Switch sẽ nhóm thành một, loại bỏ sử dụng STP trên 2 cổng.
- Với Modular Switch thì 2 cổng trên 2 card khác nhau có thể được đưa vào một cùng một nhóm.
- Với các Stackable Switch thì 2 cổng trên 2 Switch cũng có thể đưa vào cùng một nhóm, thường 2 Stackable Switch phải nằm gần nhau.
Nếu Switch nằm xa nhau như ở 2 tủ Rack hay 2 tòa nhà thì không thể nhóm vào cùng một LAG. Từ đây phát sinh ra kỹ thuật cho phép các port ở trên các Switch khác nhau có thể gom thành một nhóm. Kỹ thuật này được gọi là Multi-chassic LAG hay còn gọi là Layer 2 – Aggregation vì lúc này lớp Core & Distribution đã được nhập lại (Aggregate). 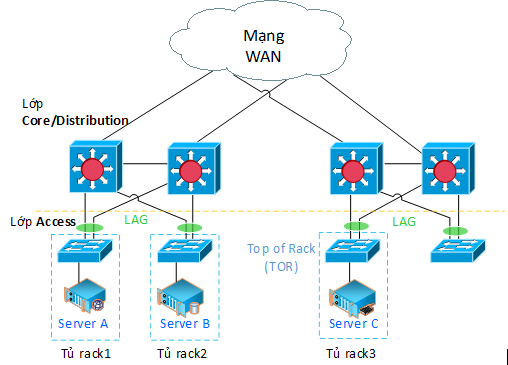 Nhiều hãng (vendor) đã cung cấp giải pháp này và đặt nhiều tên gọi khác nhau như: Cisco có giải pháp VSS và vPC, Juniper là MC-LAG còn Arista là M-LAG …, thông tin chi tiết một số hãng khác tại link sau: https://en.wikipedia.org/wiki/Multi-chassis_link_aggregation_group Với giải pháp này, giao thức STP đã bị loại bỏ, băng thông đã tăng lên những vẫn tồn tại những vấn đề như: Số lượng Switch Access phụ thuộc vào số port của cặp Core Switch, khả năng mở rộng vẫn chưa được giải quyết, vẫn có thể xảy ra nghẽn, số lượng MAC vẫn bị giới hạn ở 4096 địa chỉ, cặp Core Switch phải cùng Vendor vì mỗi Vendor thiết kế riêng chuẩn cho thiết bị của mình, Broadcast domain vẫn không giảm …
Mạng Internet đang phát triển vượt bậc, không chỉ tạo ra kết nối giữa con người mà còn là nền tảng cho các hệ sinh thái công nghệ số như IoT hay điện toán đám mây. Tuy nhiên, cùng với sự phát triển của công nghệ hiện đại là những thách thức ngày càng gia tăng về an toàn thông tin, khi giờ đây mọi dữ liệu, hoạt động và dịch vụ đều được luân chuyển trên không gian mạng. Trong số các nguy cơ phổ biến thì tấn công từ chối dịch vụ phân tán (DDoS) nổi lên như một mối đe dọa lớn.
Số lượng các cuộc tấn công DDoS trong 6 tháng đầu năm nay đã có xu hướng tăng mạnh so với cùng kỳ năm 2023. Riêng hệ thống Viettel Anti-DDoS đã ghi nhận hơn 495,000 cuộc tấn công chỉ trong nửa đầu năm 2024, tăng 16% so với cùng kỳ năm trước.
Trong 2 quý đầu năm 2024, số lượng cuộc tấn công DDoS toàn cầu đã lên đến hơn 8.5 triệu, tăng 20% so với cùng kỳ năm 2023 (theo báo cáo từ Cloudflare). Đặc biệt, các cuộc tấn công khai thác giao thức DNS ngày càng trở nên phổ biến, với số liệu cho thấy tấn công DNS-based trong quý 1 năm 2024 đã tăng 80% so với năm ngoái. Radware cũng ghi nhận rằng các cuộc tấn công DDoS sử dụng giao thức DNS trong nửa đầu năm 2024 đã tăng gấp 4 lần so với những năm trước.
Nghiên cứu chuyên sâu này sẽ phân tích các hình thức tấn công DDoS dựa trên DNS và đề xuất các biện pháp giúp cá nhân và tổ chức hiểu rõ cách thức và mức độ thiệt hại của các cuộc tấn công DDoS vào hệ thống DNS. Điều này giúp doanh nghiệp chuẩn bị các kế hoạch ứng phó kịp thời, bảo vệ cơ sở hạ tầng mạng của mình.
Trong tài liệu, chúng tôi cung cấp các nội dung sau:
- Tổng quan tình hình tấn công DDoS vào hạ tầng DNS tại Việt Nam và thế giới
- Các hình thức tấn công DDoS thường xuyên nhắm vào hạ tầng DNS của doanh nghiệp
- Thách thức mà doanh nghiệp gặp phải trong việc bảo vệ hệ thống DNS
- Đề xuất giải pháp phòng chống tấn công DDoS DNS-based.
Báo cáo nhằm chia sẻ kiến thức, giúp tổ chức và doanh nghiệp hiểu rõ cách thức phát hiện và giảm thiểu thiệt hại do các cuộc tấn công DDoS lợi dụng DNS gây ra. Hy vọng rằng tài liệu này sẽ giúp các đơn vị đánh giá, nhận diện được nguy cơ và thiệt hại tiềm ẩn mà hạ tầng DNS của mình sẽ có thể bị ảnh hưởng, từ đó xây dựng kịch bản ứng cứu phù hợp, tăng cường khả năng phát hiện và phản ứng nhanh trước các mối đe dọa.
Tuyên bố miễn trừ trách nhiệm: Báo cáo này hoàn toàn phục vụ mục đích duy nhất là chia sẻ thông tin kỹ thuật cho cộng đồng an toàn thông tin và các tổ chức doanh nghiệp nhằm nâng cao nhận thức về An toàn thông tin cũng như có các phương án đảm bảo đề phòng cho các vấn đề về rủi ro an toàn thông tin mạng. Mọi cáo buộc khác nội dung của báo cáo này đều không đúng với mục đích xuất bản của chúng tôi.
1. Tình hình chung – Sự gia tăng của tấn công DNS based DDoS
Tấn công từ chối dịch vụ, hay DDoS, vẫn luôn là một trong những hình thức tấn công mạng phổ biến, đặc biệt trong thời đại số khi hầu hết dịch vụ đều được cung cấp trên nền tảng mạng công khai. Mục tiêu của tấn công DDoS là làm gián đoạn dịch vụ của cá nhân và doanh nghiệp, tạo ra thời gian ngừng hoạt động kéo dài bằng cách làm quá tải băng thông hoặc gây áp lực lên các thiết bị mạng như tường lửa, thiết bị cân bằng tải, v.v. Hệ quả của các cuộc tấn công này không chỉ ảnh hưởng nghiêm trọng đến trải nghiệm người dùng mà còn gây thiệt hại lớn về tài chính và danh tiếng.
Trong số các dịch vụ công nghệ, DNS là thành phần cơ bản và không thể thiếu của mọi doanh nghiệp, hỗ trợ các dịch vụ CNTT được công khai trên Internet. Do đó, các cuộc tấn công nhắm vào hạ tầng DNS có thể gây ảnh hưởng sâu rộng đến nhiều dịch vụ khác. Từ cuối năm 2023 đến giữa năm 2024, số lượng các cuộc tấn công DDoS dựa trên DNS đã tăng mạnh.
Riêng trong quý đầu năm 2024, hệ thống Viettel Anti-DDoS ghi nhận hơn 300,000 cuộc tấn công nhắm vào các khách hàng cá nhân và doanh nghiệp trong nước, trong đó hơn 50% là các cuộc tấn công lợi dụng giao thức DNS. Đặc biệt, vào tháng 1 năm 2024, một số khách hàng thuộc khối tài chính đã trở thành mục tiêu của các cuộc tấn công DNS Flood, làm gia tăng đáng kể nguy cơ đối với ngành này.
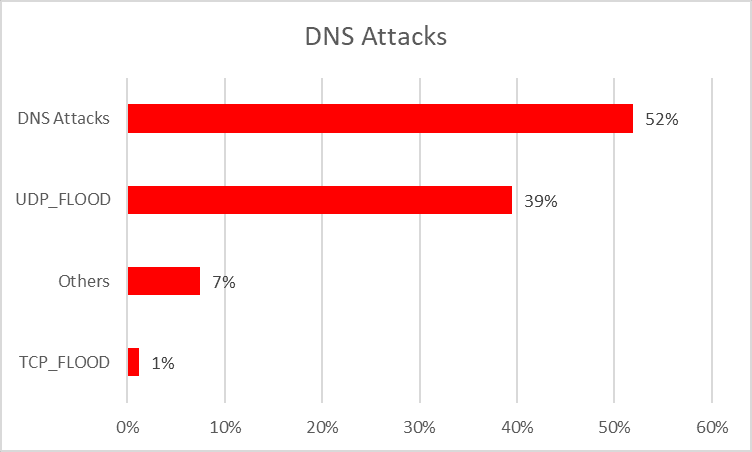
Hình 1: Tình hình các cuộc tấn công DDoS tại Việt Nam, Quý 1/2024
(Nguồn: Viettel Anti-DDoS)
Các tổ chức cung cấp dịch vụ chống DDoS tiếp tục ghi nhận sự gia tăng các cuộc tấn công DDoS khai thác giao thức DNS. Trong tổng số 2.8 triệu cuộc tấn công DDoS ở lớp mạng trên toàn cầu, các dạng tấn công DNS như DNS Flood và DNS Amplification
đã chiếm tới 54%, tương đương hơn 1.5 triệu cuộc – một con số cao hơn rất nhiều so với cùng kỳ năm 2023 (theo báo cáo quý 1 từ Cloudflare). Đến quý 2, dù số lượng các cuộc tấn công DDoS dựa trên DNS có dấu hiệu giảm nhẹ, chúng vẫn là hình thức tấn công phổ biến, chiếm 37% tổng số cuộc tấn công ở lớp mạng.
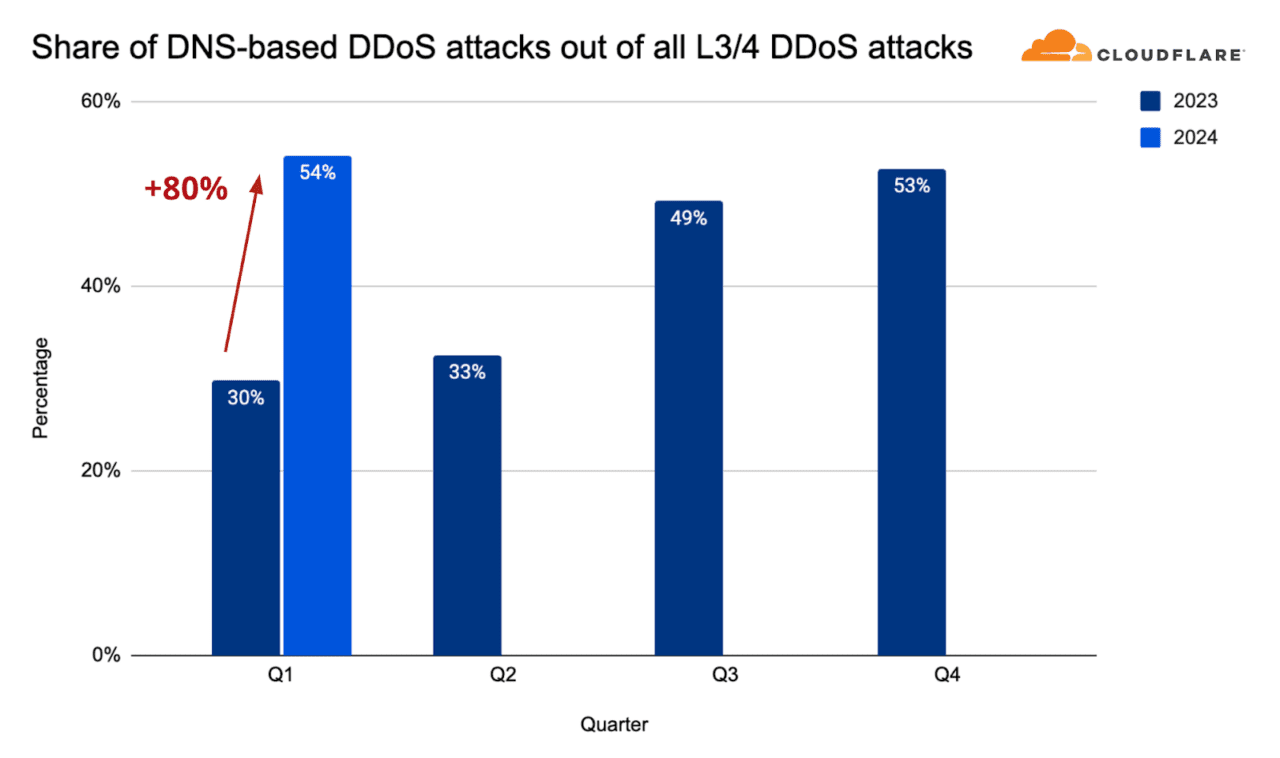
Hình 2: Sự gia tăng các cuộc tấn công DDoS DNS-based trong tổng số các cuộc tấn công DDoS L3/4, Quý 1/2024
(Nguồn: Cloudflare)
Sự gia tăng các cuộc tấn công DDoS lợi dụng giao thức DNS đã được ghi nhận không chỉ bởi Viettel Cyber Security mà còn bởi các tổ chức như Cloudflare và Radware, theo các báo cáo thống kê tấn công trong 6 tháng đầu năm 2024.
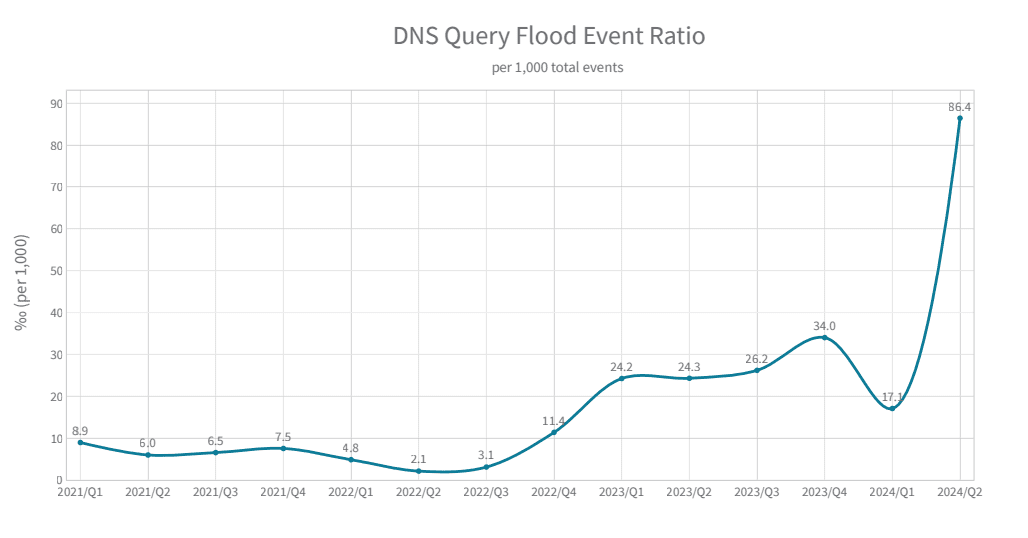
Hình 4: Sự gia tăng của tấn công DNS Flood, từ 2021 tới Quý 2/2024
(Nguồn: Radware)
Giao thức DNS vẫn luôn là một trong những giao thức được sử dụng phổ biến nhất trên toàn cầu, với nhiều DNS resolver công khai liên tục xuất hiện nhằm nâng cao trải nghiệm người dùng toàn cầu. Tuy nhiên, không phải thiết bị nào cũng đáp ứng đầy đủ yêu cầu an toàn thông tin, khiến nhiều DNS resolver công khai dễ dàng bị lợi dụng làm bàn đạp cho các cuộc tấn công DDoS quy mô lớn dựa trên DNS.
Các kiểu tấn công DDoS DNS-based đang ngày càng trở nên phổ biến, từ tấn công DNS Amplification, có thể tạo ra băng thông hàng trăm Gbps, đến tấn công DNS Flood ở lớp ứng dụng, gây quá tải cho máy chủ DNS bằng lượng lớn truy vấn tên miền. Đặc biệt, kẻ tấn công thường khai thác các server DNS công khai, dẫn đến việc sử dụng cả địa chỉ IP thật, gây nhiều thách thức cho việc phát hiện và ngăn chặn các cuộc tấn công này.
2. Tổng quan về hệ thống phân giải tên miền (DNS)
Hệ thống phân giải tên miền (DNS – Domain Name System) là thành phần không thể thiếu trong thời đại số hiện nay và được sử dụng rộng rãi trên toàn cầu. DNS giúp ánh xạ giữa địa chỉ IP và tên miền trên Internet, cho phép người dùng truy cập trang web chỉ bằng cách nhập tên miền dễ nhớ (ví dụ: google.com) thay vì phải nhớ một địa chỉ IP phức tạp. Khi người dùng nhập tên miền vào trình duyệt, DNS sẽ phân giải tên miền đó thành địa chỉ IP và kết nối thiết bị của người dùng với địa chỉ IP tương ứng, giúp việc truy cập Internet trở nên thuận tiện và nhanh chóng.
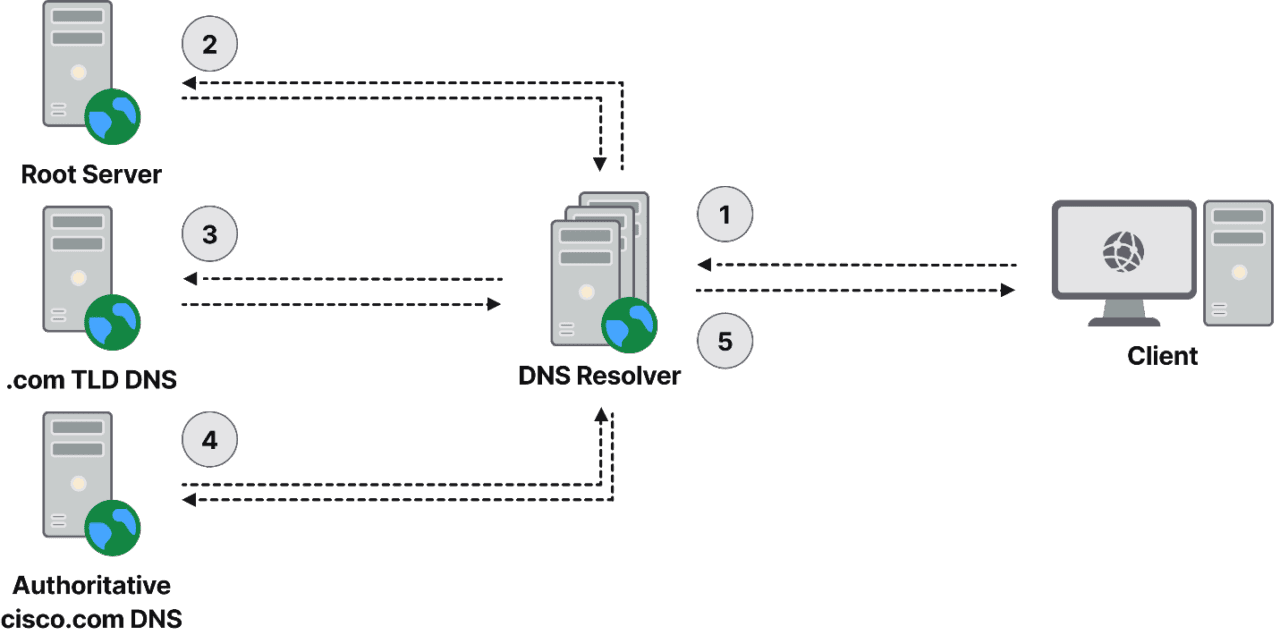
Hình 5: Nguyên lý hệ thống DNS
(Nguồn: Viettel Anti-DDoS)
Quy trình hoạt động của DNS diễn ra như sau:
- Người dùng nhập tên miền (ví dụ: google.com) vào trình duyệt. Thiết bị của người dùng lúc này sẽ cần phân giải tên miền google.com bằng cách kết nối tới một máy chủ DNS mà nó biết.
- DNS Resolver là máy chủ tiếp nhận truy vấn từ thiết bị người dùng. Nếu máy chủ này đã lưu bản ghi DNS của google.com trong bộ nhớ đệm (cache), nó sẽ trả lại địa chỉ IP tương ứng ngay lập tức.
- Nếu không có bản ghi DNS trong bộ nhớ đệm (cache), DNS Resolver sẽ gửi truy vấn lên máy chủ Root DNS, nơi sẽ phản hồi lại địa chỉ IP của máy chủ DNS TLD (Top Level Domain) chịu trách nhiệm quản lý tên miền .com.
- DNS Resolver tiếp tục truy vấn đến máy chủ DNS TLD. Máy chủ này phản hồi bằng địa chỉ IP của máy chủ DNS Authoritative, nơi lưu trữ bản ghi DNS và địa chỉ IP của google.com.
- Khi truy vấn tới máy chủ DNS Authoritative, DNS Resolver sẽ nhận được kết quả cuối cùng là địa chỉ IP của google.com.
- DNS Resolver sau đó phản hồi thiết bị người dùng với địa chỉ IP đã phân giải, cho phép thiết bị kết nối tới IP đó để tải nội dung từ trang web mong muốn
Với sự phát triển của công nghệ thông tin, các dịch vụ từ nhiều lĩnh vực như kinh tế, tài chính và hành chính công đã được chuyển lên môi trường số, trở nên dễ dàng truy cập cho người dùng toàn cầu. Chỉ cần nhớ tên miền, người dùng có thể truy cập vào vô số dịch vụ khác nhau qua trình duyệt. Nếu không có giao thức DNS, việc truy cập này sẽ trở nên phức tạp khi người dùng phải ghi nhớ hàng chục, thậm chí hàng trăm địa chỉ IP dài và khó nhớ.
DNS đã trở thành một giao thức thiết yếu trong mạng lưới hiện đại, đóng vai trò quan trọng cho mọi luồng dịch vụ và giúp trải nghiệm người dùng trở nên thân thiện hơn. Tuy nhiên, chính sự phổ biến này đã khiến DNS trở thành mục tiêu của nhiều cuộc tấn công DDoS, nhằm gây gián đoạn dịch vụ và làm suy giảm chất lượng trải nghiệm người dùng.
3. Một số dạng tấn công DDoS lợi dụng DNS tiêu biểu
3.1 DNS Flood
Đây là một loại tấn công ở lớp ứng dụng. Kẻ tấn công, thông qua việc sử dụng các công cụ trên các máy chủ hiệu năng cao hoặc điều khiển một hệ thống botnet, có khả năng tạo ra một lượng lớn lưu lượng mạng bằng cách gửi các gói tin UDP DNS query nhằm phân giải các tên miền khác nhau tới máy chủ DNS công khai mục tiêu.
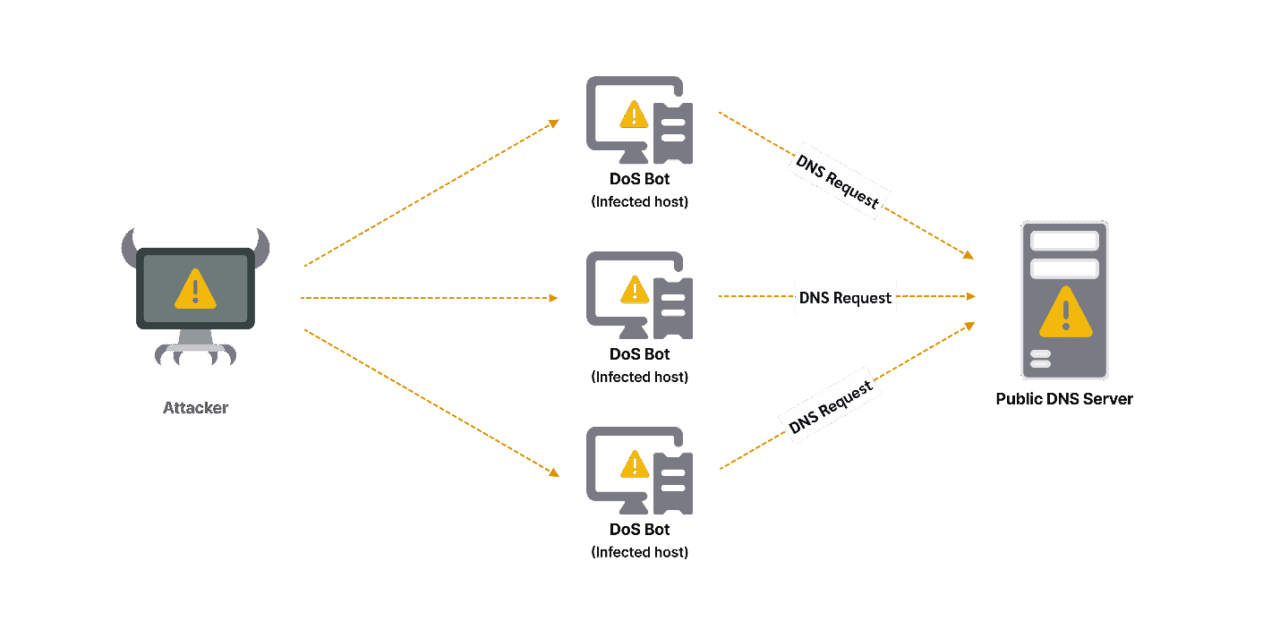
Hình 6: Tấn công DNS Flood
(Nguồn: Viettel Anti-DDoS)
Việc liên tục xử lý một lượng lớn truy vấn sẽ làm cạn kiệt tài nguyên của máy chủ DNS, khiến nó không thể cung cấp dịch vụ. Điều này cũng dẫn đến tình trạng quá tải cho các thiết bị trung gian như tường lửa.
Bởi vì giao thức được sử dụng để thực hiện các truy vấn DNS là UDP, nên các địa chỉ IP nguồn trong lưu lượng tấn công có thể hoàn toàn bị giả mạo và được tạo ra ngẫu nhiên, điều này giúp tăng cường tính ẩn danh cho cuộc tấn công.
Dưới đây là một mẫu pcap của loại tấn công này, cho thấy máy chủ DNS đang phải đối mặt với rất nhiều truy vấn đến một tên miền cụ thể. Các bản ghi truy vấn trong mẫu này chủ yếu là bản ghi A, và tất cả các địa chỉ nguồn đều là các địa chỉ IP giả mạo được tạo ra ngẫu nhiên.
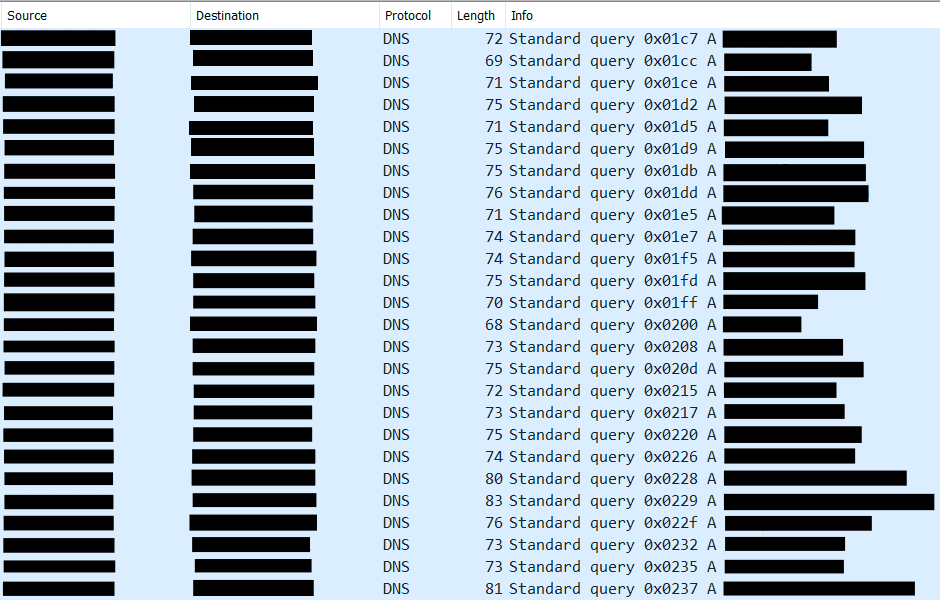
Hình 7: Mẫu tấn công DNS Flood
(Nguồn: Viettel Anti-DDoS)
3.2 DNS Recursive Attack (Random Subdomains Attack)
Đây là một hình thức tấn công khác ở lớp ứng dụng, lợi dụng giao thức DNS. Tuy nhiên, trong trường hợp này, kẻ tấn công không tấn công trực tiếp vào máy chủ DNS mục tiêu, mà thông qua các máy chủ DNS công khai khác trên Internet. Radware gọi hình thức tấn công này là Pseudo Random Subdomain Attack (PRSD).
Với loại tấn công này, các doanh nghiệp không chỉ chịu ảnh hưởng về dịch vụ DNS mà còn làm tăng tải cho các thiết bị mạng như tường lửa và router.
- Đây là hình thức tấn công gián tiếp vào máy chủ DNS mục tiêu. Kẻ tấn công tạo ra lưu lượng lớn truy vấn đến các tên miền của mục tiêu, nhưng đã gán thêm các subdomain giả mạo hoặc ngẫu nhiên. Các truy vấn này sẽ được gửi đến nhiều máy chủ DNS recursive trên Internet.
- Vì các subdomain này là giả mạo và ngẫu nhiên, chúng sẽ không có trong cache của các máy chủ DNS công khai. Do đó, hàng loạt máy chủ DNS công khai này sẽ thực hiện truy vấn recursive đến máy chủ DNS authoritative, tức là máy chủ DNS mục tiêu.
- Máy chủ DNS mục tiêu liên tục nhận một lượng lớn truy vấn yêu cầu phân giải các tên miền giả mạo, dẫn đến việc tiêu tốn tài nguyên và gây ra tình trạng quá tải, không thể tiếp tục cung cấp dịch vụ.
- Do việc sử dụng các máy chủ DNS công khai làm trung gian, các địa chỉ IP nguồn trong cuộc tấn công hoàn toàn là IP thật, điều này tạo ra thách thức lớn trong việc phát hiện và ngăn chặn các cuộc tấn công này.
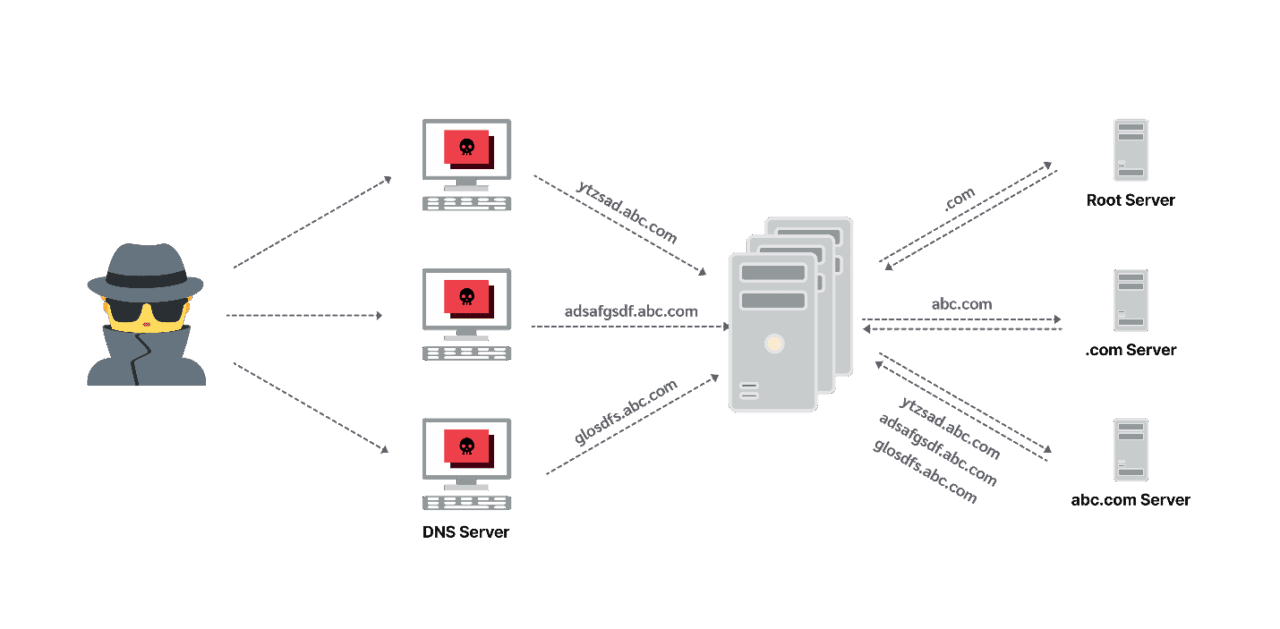
Hình 8: Tấn công DNS Recursive Attack
(Nguồn: Viettel Anti-DDoS)
Dưới đây là log mà hệ thống Viettel Anti-DDoS đã thu thập được thực tế về dạng tấn công này.
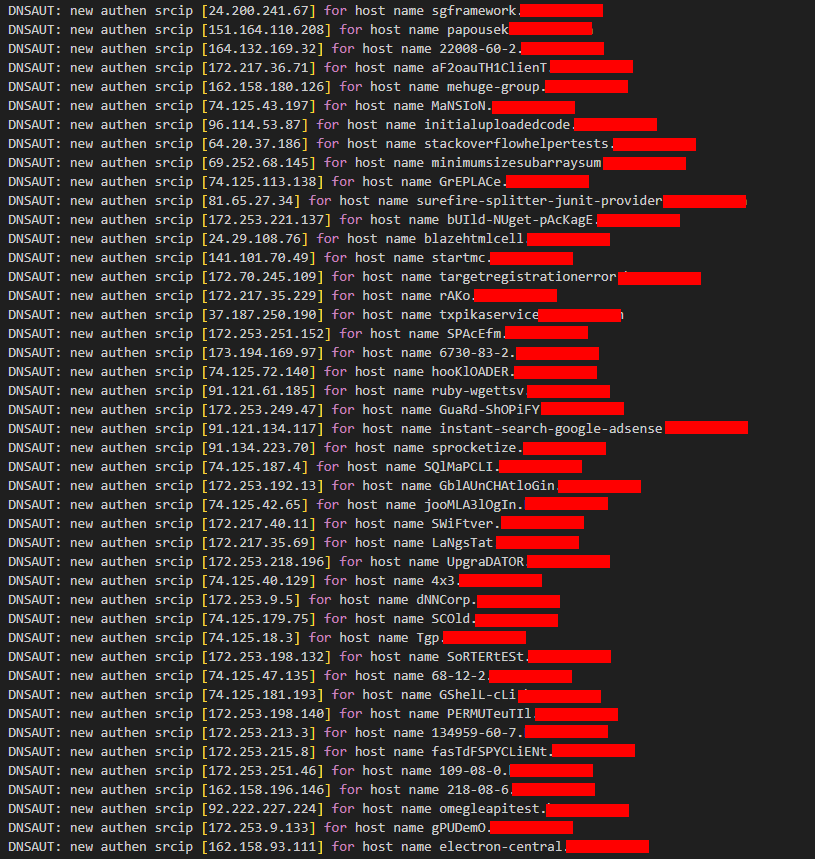
Hình 9: Mẫu tấn công DNS Recursive Attack
(Nguồn: Viettel Anti-DDoS)
3.3 DNS Amplification
Nếu hai kiểu tấn công trước đó được phân loại ở lớp ứng dụng, thì tấn công DNS Amplification thuộc về lớp mạng, với mục tiêu tạo ra lưu lượng băng thông UDP lên tới hàng chục, thậm chí hàng trăm Gbps. Hậu quả là nó gây nghẽn băng thông ở phía khách hàng, làm gián đoạn luồng truy cập thông thường của người dùng.
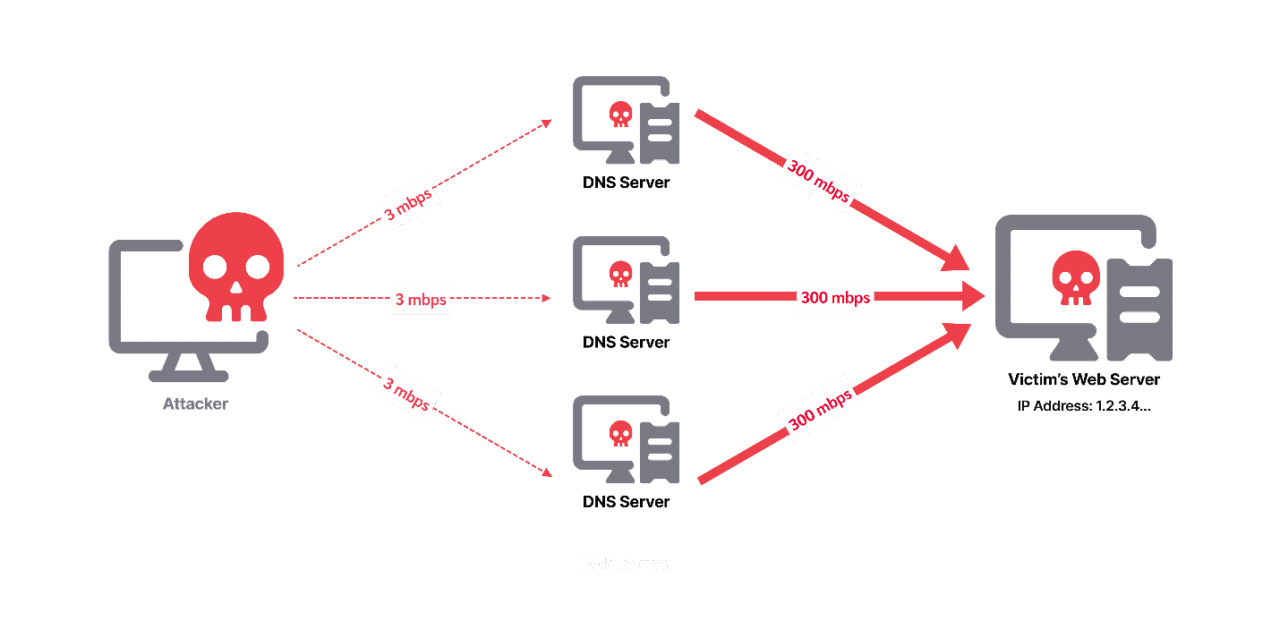
Hình 10: Tấn công DNS Amplification
(Nguồn: Viettel Anti-DDoS)
Yếu tố quan trọng đầu tiên trong tấn công này là địa chỉ IP nguồn của các gói tin truy vấn sẽ bị kẻ tấn công giả mạo, thay đổi thành địa chỉ IP của mục tiêu. Mục đích là để luồng lưu lượng lớn từ tất cả các máy chủ DNS sẽ bị chuyển hướng về phía mục tiêu, dẫn đến tình trạng nghẽn băng thông.
Yếu tố quan trọng tiếp theo, quyết định hiệu quả của một cuộc tấn công DDoS DNS Amplification, là hệ số khuếch đại. Hệ số này được định nghĩa là tỷ lệ giữa kích thước gói tin phản hồi từ máy chủ DNS và kích thước gói tin truy vấn được gửi đến máy chủ DNS đó. Điều này có thể đạt được bằng cách truy vấn các bản ghi TXT của một tên miền nổi tiếng hoặc bản ghi ANY để lấy toàn bộ thông tin của một tên miền được lưu trữ trong máy chủ DNS.
- Với bản ghi TXT, gói tin trả về sẽ chứa toàn bộ thông tin của một tên miền được lưu ở trong máy chủ DNS, vậy nên các tên miền được truy vấn sẽ là các tên miền nổi tiếng như cloudflare.com hay cisco.com.
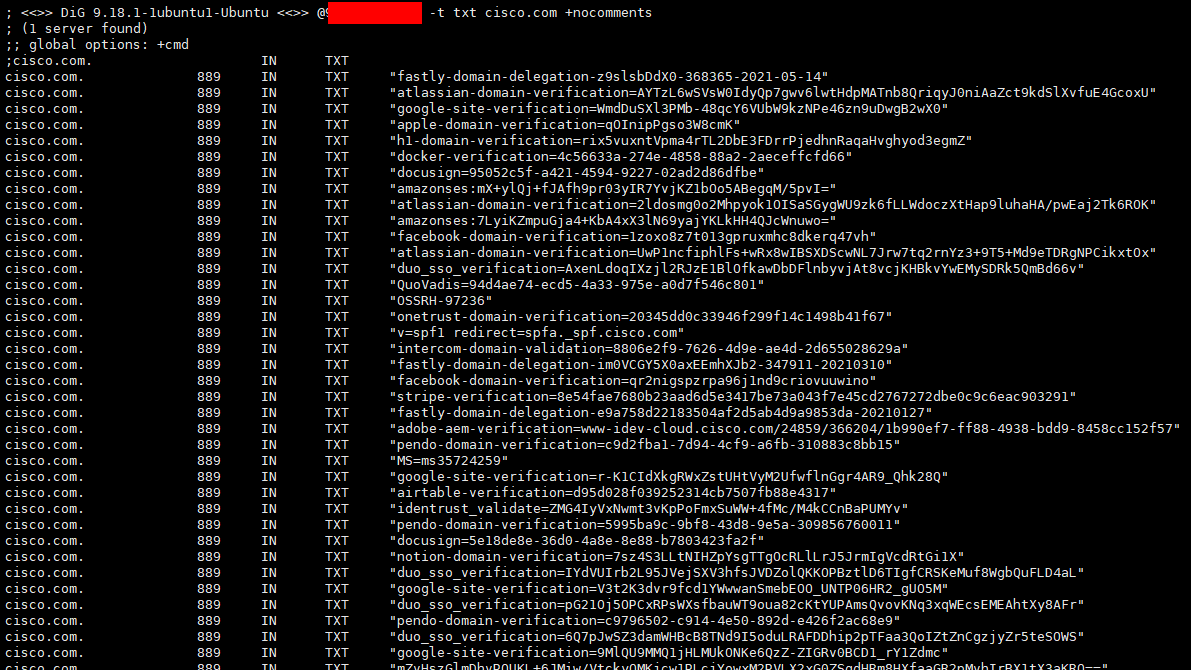
Hình 11: Các bản TXT của một domain
(Nguồn: Viettel Anti-DDoS)
- Ví dụ một request truy vấn bản ghi TXT của tên miền cisco.com tới một máy chủ DNS công khai trên mạng. Với kích cỡ gói tin truy vấn chỉ 80bytes, máy chủ DNS trên đã trả về gói tin phản hồi với kích cỡ là 2014 bytes, gấp 25 lần.

Hình 12: Mẫu gói tin tấn công DNS Amplification, sử dụng type TXT
(Nguồn: Viettel Anti-DDoS)
- Nếu một chuỗi các máy chủ DNS có thể duy trì được hệ số khuếch đại lớn như trên (khoảng 25x), luồng băng thông tạo ra có thể lên tới hàng trăm Gbps, vượt qua mọi sức chịu đựng của phần lớn các doanh nghiệp ở Việt Nam.
- Tương tự như TXT, bản ghi ANY cũng được sử dụng nhiều để thực hiện tạo ra luồng lưu lượng lớn, phần lớn các máy chủ DNS ngày nay đều đã được cấu hình disable tính năng này. Tuy nhiên vẫn sẽ tồn tại các server DNS chưa được hardening, có thể làm bàn đạp cho các cuộc tấn công quy mô băng thông lớn.
- Hệ số khuếch đại ghi nhận được lên tới 20x khi thực hiện truy vấn tên miền cisco.com với bản ghi ANY.

Hình 13: Mẫu gói tin tấn công DNS Amplification, sử dụng type ANY
(Nguồn: Viettel Anti-DDoS)
Để đạt được cuộc tấn công hiệu quả, kẻ tấn công sẽ thực hiện thăm dò một chuỗi các máy chủ DNS công khai trên mạng, nhằm xác định được IP các máy chủ DNS vẫn còn active và có hệ số khuếch đại lớn (khoảng hơn 10.x).
Hàng loạt query truy vấn các tên miền nổi tiếng (cloudflare.com, …) sẽ được gửi tới các server DNS thu thập được, bản ghi được thiết lập sẽ thông thường là bản ghi TXT hoặc ANY, do lượng dữ liệu trả về trong gói tin response sẽ lớn hơn rất nhiều so với kích thước gói tin query. Địa chỉ IP nguồn của các gói tin truy vấn này sẽ bị attacker đổi thành IP của mục tiêu.
Toàn bộ lưu lượng trả về từ các server DNS sẽ có băng thông lên tới hàng chục, hàng trăm Gbps, đều dồn về phía mục tiêu. Từ đó gây nghẽn hạ tầng, ảnh hưởng tới lưu lượng của người dùng bình thường.
Ở dưới là mô phỏng một cuộc tấn công DNS Amplification, kẻ tấn công đã thực hiện tạo ra luồng lưu lượng query truy vấn bản ghi dạng ANY lên server DNS. Lúc này mục tiêu bị nhận về luồng lưu lượng cực lớn chứa các gói tin response từ phía máy chủ DNS.
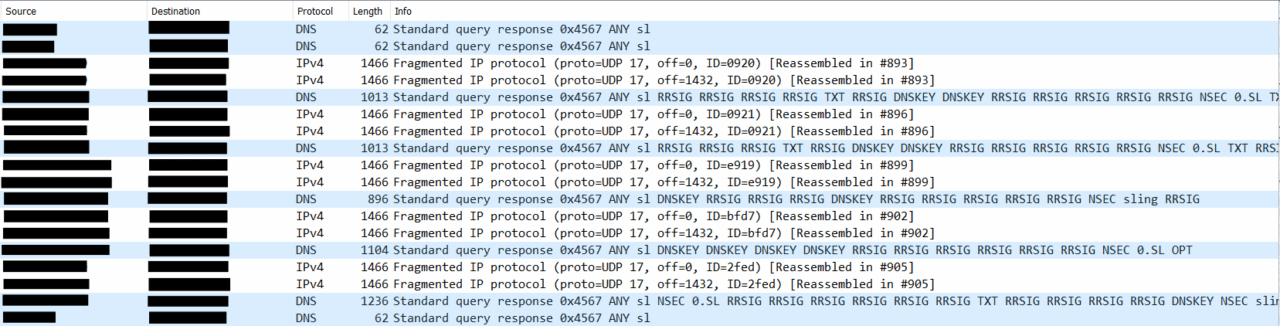
Hình 14: Mẫu gói tin respone DNS khi bị tấn công
(Nguồn: Viettel Anti-DDoS)
4. Những vấn đề các doanh nghiệp thường gặp phải khi bảo vệ hạ tầng DNS trước các cuộc tấn công DDoS
Với sự gia tăng cả về số lượng và độ phức tạp của các cuộc tấn công DNS, các doanh nghiệp thường gặp phải một số khó khăn trong việc phát hiện, phòng ngừa và xử lý các tấn công này:
- Nhiều doanh nghiệp chưa hiểu rõ về giao thức DNS, khiến họ khó phân tích chi tiết các cuộc tấn công để đưa ra cấu hình cũng như biện pháp ứng phó thích hợp.
- Nhiều tổ chức chưa trang bị đủ hạ tầng để có thể chống chọi hiệu quả trước các cuộc tấn công DDoS dựa trên DNS.
- Thiếu các giải pháp chuyên dụng hoặc đội ngũ ứng cứu có chuyên môn để phản ứng kịp thời trước những cuộc tấn công bất ngờ.
- Phần lớn các tổ chức vẫn chưa thực sự quan tâm và đầu tư đủ nguồn lực, nhân lực, cũng như hạ tầng kỹ thuật cho hệ thống DNS của mình.
Trước hết, có thể nhận thấy rằng các kẻ tấn công thường có kiến thức sâu rộng về giao thức DNS và lợi dụng các đặc điểm của nó để tạo ra lưu lượng lớn nhằm làm tê liệt dịch vụ DNS. Do đó, để phát hiện và ngăn chặn hiệu quả các cuộc tấn công này, các doanh nghiệp cần trang bị kiến thức chuyên sâu về dịch vụ DNS, từ đó có khả năng phân tích các cuộc tấn công và đưa ra các cấu hình cùng phương án xử lý nhanh chóng và hợp lý.
Hơn nữa, vì DNS là một dịch vụ UDP rất phổ biến, các cuộc tấn công thường có cường độ lưu lượng và tốc độ gói tin rất lớn, điều này yêu cầu các hệ thống xử lý phải có khả năng mạnh mẽ. Đặc biệt, trong các cuộc tấn công DNS Amplification, cường độ có thể đạt tới hàng trăm Gbps, vượt xa băng thông của nhiều doanh nghiệp hiện nay.
Trong các cuộc tấn công DDoS, kẻ tấn công thường thực hiện hành động bất ngờ trong một khoảng thời gian ngắn và lặp đi lặp lại để gây ra thiệt hại lớn cho nạn nhân. Để giảm thiểu hậu quả, các doanh nghiệp cần phát hiện kịp thời các cuộc tấn công và có phương án xử lý ngay lập tức. Tuy nhiên, điều này không dễ dàng nếu không có các giải pháp chuyên dụng.
Hơn nữa, những vấn đề này xuất phát từ việc các tổ chức và doanh nghiệp chưa thực sự quan tâm đến việc xây dựng chiến lược và đầu tư nguồn lực. Điều này bao gồm việc phát triển đội ngũ nhân lực với các chuyên gia và kỹ thuật viên và cả việc xây dựng và vận hành an toàn hạ tầng DNS cũng như hạ tầng mạng, dịch vụ nói chung.
5. Một số cơ chế bảo vệ hạ tầng DNS trước các cuộc tấn công DDoS
Nhằm giúp các doanh nghiệp giải quyết những vấn đề này, bài viết này đề xuất một số phương pháp kỹ thuật để phát hiện và ngăn chặn các cuộc tấn công DDoS, đặc biệt là các tấn công dựa hệ thống dịch vụ DNS được trình bày dưới đây.
5.1 DNS Malformed packets
Cơ chế này đóng vai trò là lớp bảo vệ đầu tiên trong việc ngăn chặn các cuộc tấn công DNS bằng cách loại bỏ các gói tin truy vấn DNS không hợp lệ. DNS là một giao thức được quy định trong tiêu chuẩn RFC, do đó, tất cả các client và server khi tương tác qua giao thức này đều phải tạo ra các gói tin theo định dạng đã được xác định. Mỗi gói tin sử dụng port TCP-53 hoặc UDP-53 sẽ được kiểm tra và ngay lập tức bị loại bỏ nếu phi tiêu chuẩn (Malformed packets).
5.2 DNS Layer 4 Protection
Một cơ chế khác giúp bảo vệ các DNS Server của doanh nghiệp là DNS Layer 4 Protection. Đây là lớp bảo vệ nhằm ngăn chặn các cuộc tấn công có cường độ lớn, chẳng hạn như tấn công DDoS DNS Amplification.
Với đặc điểm của các cuộc tấn công ở Layer 4, các địa chỉ IP nguồn thường bị giả mạo, do đó, mỗi source IP sẽ bị loại bỏ gói tin đầu tiên. Hơn nữa, lớp bảo vệ này còn theo dõi lượng traffic vào hệ thống DNS Server dựa trên source IP và source port, từ đó thực hiện giới hạn tốc độ (rate limit) nếu phát hiện một địa chỉ IP đang gửi quá nhiều truy vấn. Do tính chất của DNS có lượng truy vấn thấp và có cơ chế retransmitted, nên lớp bảo vệ này sẽ rất hiệu quả trong việc chặn lọc các cuộc tấn công Volumetric như DNS Amplification.
5.3 Sub-domain whitelist
Cơ chế DNS Malformed packet rất hiệu quả khi nguồn tấn công vào DNS Server xuất phát từ các bot không thông minh, không tuân thủ chuẩn RFC của DNS. Tuy nhiên, trong trường hợp của tấn công DNS Recursive Attack, nguồn trực tiếp tạo ra lưu lượng tấn công tới DNS của doanh nghiệp lại chính là các Recursive DNS trên Internet. Đây đều là các địa chỉ IP thực, đáng tin cậy và hoàn toàn tuân theo quy định của giao thức DNS.
Quay trở lại bước phát hiện tấn công, hệ thống Viettel Anti-DDoS liên tục giám sát lưu lượng DNS đến các hạ tầng của doanh nghiệp để xây dựng một baseline. Thông qua quá trình này, Viettel Anti-DDoS có khả năng nhận biết các sub-domain của doanh nghiệp và chủ động thêm chúng vào danh sách whitelist. Nhờ vậy, khi có tấn công xảy ra, chỉ các sub-domain nằm trong danh sách whitelist mới được cho phép đi qua, trong khi tất cả các DNS query dạng Random Sub-domain sẽ bị loại bỏ.
5.4 DNS Ratelimit
Với những DNS query đã vượt qua tất cả các lớp bảo vệ trước đó, vẫn còn một lớp bảo vệ cuối cùng giúp giảm thiểu ảnh hưởng của tấn công đối với hạ tầng DNS Server của doanh nghiệp, đó là Ratelimit. Ratelimit sẽ loại bỏ một phần lưu lượng đến DNS Server. Điều này có nghĩa là một số lưu lượng sạch cũng sẽ bị loại bỏ, điều này có thể ảnh hưởng đến hoạt động của người dùng.
Vì vậy, để đảm bảo rằng lưu lượng sạch không bị loại bỏ quá mức, cơ chế Machine Learning được kết hợp. Việc học liên tục về lưu lượng traffic DNS sẽ tạo ra các ngưỡng rate-limit. Nhờ đó, các ngưỡng được thiết lập luôn đảm bảo phù hợp nhất với tình hình thực tế.
6. Một số đề xuất, khuyến nghị dành cho doanh nghiệp
Để ứng phó hiệu quả trước sự gia tăng các cuộc tấn công DDoS DNS-based, các tổ chức và doanh nghiệp cần chú trọng đến công tác chuẩn bị từ tài nguyên đến chiến lược. Điều này bao gồm việc đầu tư vào đội ngũ chuyên gia và kỹ thuật viên có khả năng phân tích các cuộc tấn công và phản ứng nhanh chóng khi có sự cố xảy ra. Bên cạnh đó, để đảm bảo khả năng ứng phó lâu dài, việc tăng cường giám sát hệ thống là rất cần thiết, cũng như triển khai các dịch vụ chuyên dụng để bảo vệ dịch vụ và hạ tầng của doanh nghiệp.
Các doanh nghiệp có thể tham khảo một số giải pháp được khuyến nghị trong bài báo nhằm nâng cao năng lực hệ thống, đảm bảo an toàn trước các cuộc tấn công DNS. Việc áp dụng cụ thể sẽ tùy thuộc vào hạ tầng của từng tổ chức.
6.1 Hardening DNS Server
Như đã phân tích về hình thức tấn công DNS Amplification, các DNS Server của doanh nghiệp có thể bị lợi dụng để thực hiện các cuộc tấn công DDoS, gây ra những thiệt hại nghiêm trọng cho hệ thống và dịch vụ của họ. Để giảm thiểu nguy cơ bị lợi dụng này, các doanh nghiệp nên xem xét việc cấu hình lại DNS Server của mình. Nếu không cần sử dụng các bản ghi ANY hoặc TXT, họ có thể điều chỉnh cấu hình để chặn các loại bản tin này, từ đó hạn chế việc bị khai thác từ các kẻ tấn công.
Ngoài ra, doanh nghiệp cũng nên thiết lập DNS Server chỉ phản hồi các bản ghi DNS mà chính họ là Authoritative. Bằng cách này, chỉ những yêu cầu hợp lệ và có liên quan đến tên miền của doanh nghiệp mới được xử lý, điều này không chỉ giúp bảo vệ hệ thống mà còn giảm thiểu lưu lượng không mong muốn đến DNS Server. Qua những biện pháp này, doanh nghiệp có thể tăng cường an ninh cho hạ tầng DNS của mình và giảm thiểu rủi ro từ các cuộc tấn công DDoS.
6.2 Tinh chỉnh connection timeout trên Router/Firewall
Nhiều doanh nghiệp cung cấp dịch vụ DNS của mình thông qua NAT trên các thiết bị như Router hoặc Firewall. Điều này có nghĩa là, mỗi khi một client gửi một truy vấn tới DNS Server, Router hoặc Firewall sẽ tạo ra một bản ghi NAT entry. Thông thường, các bản ghi này có thời gian timeout mặc định dao động từ 8 đến 12 giờ (tùy thuộc vào loại thiết bị) để các truy vấn tiếp theo của client không cần thiết lập một phiên làm việc mới. Khi xảy ra tấn công DNS, bảng NAT entry của Router hoặc Firewall sẽ tăng lên rất nhanh, điều này không chỉ ảnh hưởng đến DNS Server mà còn đến toàn bộ dịch vụ nằm sau thiết bị này. Ví dụ, nếu Router có khả năng lưu trữ tối đa 100.000 NAT entry, thì với một cuộc tấn công DNS Flood có cường độ trung bình 20.000 yêu cầu mỗi giây, chỉ trong vòng 5 giây, bảng NAT sẽ bị đầy.
Tuy nhiên, việc giữ thời gian timeout ở mức 8 đến 12 giờ là không cần thiết với giao thức DNS. Truy vấn DNS thường hoàn thành rất nhanh, thường dưới 5 giây. Sau khi thực hiện xong truy vấn, client sẽ lưu trữ địa chỉ IP và tên miền vào bộ nhớ cache cục bộ để sử dụng cho những lần tiếp theo mà không cần truy vấn lại tới DNS Server. Do đó, các doanh nghiệp hoàn toàn có thể điều chỉnh thời gian timeout NAT của giao thức DNS xuống dưới 10 giây để tăng cường khả năng chống chịu trước các cuộc tấn công DNS Flood.
Ngay cả khi hệ thống DNS của doanh nghiệp không thực hiện NAT qua Firewall, việc tối ưu hóa các tham số connection timeout trên thiết bị Firewall cũng rất quan trọng. Điều này giúp đảm bảo an toàn cho hệ thống và nâng cao khả năng xử lý khi có các cuộc tấn công xảy ra.
6.3 Đảm bảo an toàn cho hệ thống trước, trong và sau khi triển khai
Để bảo vệ hạ tầng DNS và tăng cường khả năng chống chịu trước các cuộc tấn công mạng, các doanh nghiệp cần thực hiện một loạt biện pháp bảo mật hiệu quả như sau:
- Tiến hành tối ưu hóa cấu hình để bảo đảm an toàn cho hệ thống, bao gồm việc tăng cường bảo mật cho máy chủ và hệ điều hành dựa trên các tiêu chuẩn an toàn thông tin đã được xác định. Doanh nghiệp cần thường xuyên cập nhật các bản vá mới nhất, đồng thời tránh sử dụng các thư viện lỗi thời hay hệ điều hành có lỗ hổng bảo mật.
- Giám sát hệ thống là yếu tố cực kỳ quan trọng trong quá trình vận hành hệ thống DNS cũng như toàn bộ hạ tầng kỹ thuật. Thông qua việc giám sát liên tục, các bất thường có thể được phát hiện kịp thời, từ đó cho phép đưa ra các biện pháp phòng ngừa và ứng phó với các cuộc tấn công một cách nhanh chóng và hiệu quả.
- Áp dụng các giải pháp công nghệ tiên tiến như DNS Anycast, DNS Firewall và SLB (Server Load Balancing) nhằm nâng cao hiệu suất dịch vụ và cải thiện trải nghiệm của khách hàng, nếu cần thiết.
7. Kết luận
DNS Server là một thành phần thiết yếu trong hạ tầng công nghệ thông tin của các tổ chức và doanh nghiệp, ảnh hưởng sâu sắc đến nhiều dịch vụ CNTT khác. Do đó, việc bảo vệ DNS Server khỏi các cuộc tấn công DDoS không chỉ là nhiệm vụ quan trọng mà còn là một thách thức không nhỏ.
Nhằm cung cấp cái nhìn sâu sắc về các cuộc tấn công DDoS dựa trên DNS và những thiệt hại nghiêm trọng mà chúng có thể gây ra, bài nghiên cứu này đã thực hiện một phân tích chi tiết về các đặc điểm kỹ thuật cũng như mức độ ảnh hưởng của từng loại tấn công đối với các dịch vụ cung cấp cho người dùng. Đồng thời, nghiên cứu đã đề xuất một loạt phương án kỹ thuật mà các cá nhân và tổ chức có thể áp dụng để củng cố khả năng phòng thủ trước các cuộc tấn công DDoS nói chung, và các cuộc tấn công DDoS dựa trên DNS nói riêng, bao gồm:
- DNS Malformed packets: Xác định và loại bỏ các gói tin không hợp lệ.
- DNS Layer 4 Protection: Bảo vệ hạ tầng khỏi các cuộc tấn công có cường độ lớn.
- Sub-domain whitelist: Đảm bảo chỉ các tên miền đã được xác thực mới được phép truy cập.
- DNS Ratelimit: Giới hạn lưu lượng truy cập để bảo vệ hạ tầng khỏi tấn công.
Ngoài ra, bài nghiên cứu cũng đưa ra một số đề xuất thiết thực dành cho các doanh nghiệp:
- Tăng cường bảo mật cho DNS Server: Áp dụng các biện pháp hardening để bảo vệ hệ thống khỏi các lỗ hổng.
- Điều chỉnh thời gian timeout kết nối cho các thiết bị mạng như Firewall và Router: Tối ưu hóa để tăng cường khả năng chịu đựng trước các cuộc tấn công.
Bằng cách chia sẻ những thông tin và kiến thức quý giá này, bài nghiên cứu hy vọng sẽ giúp các tổ chức, cá nhân và doanh nghiệp chuẩn bị tốt hơn cho các tình huống khẩn cấp. Việc áp dụng các giải pháp chuyên dụng sẽ tăng cường khả năng phát hiện và phản ứng nhanh chóng trước các cuộc tấn công DDoS, từ đó bảo vệ hạ tầng DNS, duy trì uy tín thương hiệu và cải thiện trải nghiệm của người dùng.
Nguyễn Minh Đức – Chuyên viên An ninh mạng lưới, Cty An ninh Mạng Viettel
1. TỔNG QUAN Trong quá trình tăng trưởng, mỗi doanh nghiệp sẽ cần hệ thống hạ tầng số phù hợp với nhu cầu tại từng thời điểm. Việc chọn đúng giữa VPS, Cloud Server hay Dedicated Server không chỉ giúp tối ưu hiệu suất và chi phí, mà còn đảm bảo hệ thống ổn định, bảo mật và có khả năng mở rộng linh hoạt. 2. KHÁI NIỆM CƠ BẢN
| Giải pháp |
Mô tả ngắn |
Đặc điểm chính |
| Shared Hosting |
Dùng chung tài nguyên server với nhiều website khác |
Giá rẻ, dễ dùng, ít tùy biến |
| VPS (Virtual Private Server) |
Máy chủ ảo riêng, chia sẻ hạ tầng vật lý |
Linh hoạt, hiệu suất tốt, cấu hình tùy biến |
| Cloud Server |
Máy chủ chạy trên hạ tầng điện toán đám mây |
Khả năng mở rộng cao, uptime gần tuyệt đối |
| Dedicated Server |
Thuê riêng toàn bộ máy chủ vật lý |
Hiệu suất cao nhất, toàn quyền kiểm soát |
3. PHÂN TÍCH CHI TIẾT 3.1. VPS – Virtual Private Server Phù hợp cho:
- Doanh nghiệp vừa, startup giai đoạn tăng trưởng
- Website có traffic trung bình đến cao
- Hệ thống cần môi trường riêng (không bị ảnh hưởng bởi website khác)
Ưu điểm:
- Chi phí hợp lý
- Toàn quyền quản trị root/SSH
- Dễ nâng cấp cấu hình (RAM, CPU, ổ cứng)
Hạn chế:
- Vẫn phụ thuộc vào máy chủ vật lý gốc
- Nếu không có kỹ thuật, cần đơn vị hỗ trợ quản trị
3.2. Cloud Server Phù hợp cho:
- Doanh nghiệp cần uptime cao, truy cập ổn định toàn cầu
- Website TMĐT, hệ thống phần mềm bán hàng, CRM
- Tổ chức cần mở rộng linh hoạt theo nhu cầu
Ưu điểm:
- Tự động dự phòng phần cứng, không lo downtime
- Linh hoạt mở rộng tài nguyên theo thời gian thực
- Tích hợp snapshot, backup tự động
- ESC hỗ trợ eCloud Server có hỗ trợ chống DDoS, bảo mật DNSSEC
Hạn chế:
- Giá cao hơn VPS thông thường
- Phụ thuộc vào nhà cung cấp cloud, cần hiểu về cấu trúc hệ thống
3.3. Hosting Chuyên dụng (Dedicated Server) Phù hợp cho:
- Doanh nghiệp lớn, sàn thương mại điện tử, hệ thống ERP nội bộ
- Yêu cầu xử lý dữ liệu lớn, bảo mật cao
- Cần tối đa hóa hiệu suất và tùy biến toàn bộ hạ tầng
Ưu điểm:
- Hiệu suất vượt trội – toàn bộ tài nguyên dành riêng
- Quản lý từ hệ điều hành đến cấu hình phần cứng
- Hỗ trợ cài các hệ thống chuyên biệt như AI, xử lý dữ liệu lớn (Big Data)
Hạn chế:
- Chi phí đầu tư cao
- Cần đội kỹ thuật có chuyên môn
- Thời gian triển khai và bảo trì lâu hơn
4. LỰA CHỌN PHÙ HỢP THEO GIAI ĐOẠN DOANH NGHIỆP
| Giai đoạn phát triển |
Giải pháp phù hợp |
Lý do |
| Khởi nghiệp |
Shared Hosting / VPS |
Chi phí thấp, đủ dùng cho website cơ bản |
| Tăng trưởng |
VPS / Cloud Server |
Bắt đầu có lượng truy cập lớn, cần bảo mật và ổn định |
| Mở rộng mạnh mẽ |
Cloud Server (Hybrid) |
Linh hoạt, đáp ứng hệ thống đa dạng: CRM, ERP, app… |
| Ổn định & quy mô lớn |
Dedicated Server |
Tối ưu hiệu suất, quản lý toàn diện, bảo mật cao |
5. DỊCH VỤ TỪ ESC ESC cung cấp đa dạng giải pháp hạ tầng:
- eCloud VPS & Cloud Server: Hiệu suất cao, backup tự động, hỗ trợ kỹ thuật 24/7
- Dedicated Server: Lắp đặt theo yêu cầu riêng, SSD Enterprise, giám sát chủ động
- Tư vấn giải pháp Hybrid Cloud: Kết hợp VPS + Cloud + Email doanh nghiệp
- Giải pháp bảo mật đi kèm: SSL, DNSSEC, giám sát uptime, chống DDoS
6. KẾT LUẬN Không có giải pháp nào phù hợp cho tất cả. Việc lựa chọn đúng phụ thuộc vào quy mô, ngân sách, mô hình hoạt động và tốc độ tăng trưởng của doanh nghiệp. ESC luôn đồng hành cùng khách hàng trong từng giai đoạn, giúp bạn chọn đúng giải pháp – vừa tối ưu chi phí, vừa đảm bảo hiệu quả lâu dài.
1. TỔNG QUAN
Trong bối cảnh 2025, phần lớn doanh nghiệp vừa và nhỏ (SME) tại Việt Nam đã chuyển đổi số một phần hoặc toàn phần, vận hành hoạt động qua các hệ thống: website, phần mềm quản trị (CRM/ERP), email, dữ liệu khách hàng, thanh toán trực tuyến. Tuy nhiên, sự phụ thuộc này cũng kéo theo rủi ro bị tấn công mạng, đặc biệt là DDoS (từ chối dịch vụ) và Ransomware (mã hóa tống tiền).
2. NGUY CƠ BẢO MẬT CHÍNH
2.1. Tấn công DDoS (Distributed Denial of Service)
- Mục tiêu: website, API, hệ thống thanh toán, DNS.
- Hình thức: sử dụng botnet để gửi lượng truy cập ảo lớn, khiến server quá tải.
- Hậu quả: website ngừng hoạt động, mất khách hàng, giảm uy tín.
2.2. Tấn công Ransomware
- Cách thức: lây qua email giả mạo, phần mềm độc hại, lỗ hổng hệ thống.
- Hậu quả: toàn bộ dữ liệu bị mã hóa, đòi chuộc bằng tiền điện tử.
- Ảnh hưởng: ngưng hoạt động, rò rỉ dữ liệu, thiệt hại tài chính và pháp lý.
3. GIẢI PHÁP BẢO VỆ TOÀN DIỆN CHO DOANH NGHIỆP
3.1. Sử dụng hạ tầng Cloud có bảo mật tích hợp
- VPS/Hosting tích hợp chống DDoS layer 4/7.
- Tường lửa ứng dụng web (WAF), giới hạn truy cập SSH/FTP.
- DNS có hỗ trợ DNSSEC.
3.2. Cài đặt chứng chỉ SSL
- Áp dụng SSL chuẩn CA cho toàn bộ website.
- Kết hợp redirect HTTPS + bảo mật DNS để chống giả mạo.
3.3. Sao lưu dữ liệu định kỳ
- Backup theo ngày/tuần, lưu trữ tại vùng riêng biệt.
- ESC hỗ trợ snapshot VPS tự động, khôi phục nhanh khi có sự cố.
3.4. Đào tạo nội bộ và chính sách an toàn
- Cảnh báo email phishing, hạn chế chia sẻ mật khẩu.
- Kích hoạt xác thực hai lớp (2FA).
- Cập nhật CMS, plugin, phần mềm định kỳ.
3.5. Giám sát hệ thống chủ động
- Theo dõi uptime, traffic bất thường, hành vi truy cập.
- Dùng log để phát hiện sớm dấu hiệu bị tấn công.
4. KỊCH BẢN ỨNG PHÓ
4.1. Khi bị DDoS:
- Kích hoạt WAF, lọc IP.
- Chuyển DNS về Cloudflare hoặc CDN tương đương.
- Liên hệ nhà cung cấp hosting để hỗ trợ kỹ thuật khẩn cấp.
4.2. Khi bị Ransomware:
- Ngắt kết nối hệ thống.
- Khôi phục từ bản backup gần nhất.
- Tuyệt đối không trả tiền chuộc ngay lập tức.
- Thông báo nội bộ, đánh giá lỗ hổng bị khai thác.
KẾT LUẬN
Tấn công mạng trong năm 2025 là mối đe dọa hiện hữu đối với mọi doanh nghiệp. Việc chủ động đầu tư hạ tầng bảo mật và chính sách vận hành an toàn là nền tảng để bảo vệ tài sản số và duy trì hoạt động ổn định.
ESC cung cấp giải pháp hạ tầng cloud, email, tên miền và bảo mật phù hợp cho SME với dịch vụ hỗ trợ kỹ thuật 24/7.
Thông tin liên hệ:
Hotline: 1900 2069 Email: e-sales@esc.vn Website: /
Check out our shop to see what's available


