ENUM là một thủ tục được phát triển bởi IETF, định nghĩa bởi [RFC3761] (Trước đây là rfc2916) trong đó “hệ thống DNS được sử dụng để định danh các dịch vụ có thể truy cập được trên 1 số E.164”. Có nghĩa là bằng cách sử dụng phương pháp chuyển đổi số (điện thoại) E.164 thành các trường thông tin định danh trong hệ thống DNS, sử dụng cơ chế chuyển giao quản lý của thủ tục DNS, và các trường dữ liệu “con trỏ quyền định danh” (NAPTR) trong hệ thống DNS mà người ta có thể tìm kiếm các dịch vụ được cung cấp trên 1 tên miền/số E.164 nào đó theo cách thức phân tán quyền quản lý thường được sử dụng trong hệ thống DNS.

Nói một cách rộng hơn, ENUM là một thủ tục công nghệ có thể được sử dụng để gắn kết hệ thống viễn thông truyền thống với hệ thống mạng truyền thông mới là Internet. Do đó, ENUM có thể được coi là một thành tố quan trọng của nền công nghiệp truyền thông trong việc chuyển đổi việc truyền tải thoại và dữ liệu từ mạng viễn thông truyền thống sang truyền tải qua mạng Internet.

Để hiểu rõ ENUM, trước hết cần tìm hiểu các khái niệm điện thoại, điện thoại IP (voice over IP), và cấu trúc của dịch vụ tên miền DNS.

1. Hệ thống điện thoại và điện thoại IP

Hệ thống điện thoại và điện thoại IP được xem xét đến do đây chính là các dịch vụ mấu chốt khiến cho ENUM được quan tâm đến. ENUM có thể mang lại nhiều lợi ích khác nhau, nhưng trước hết, ENUM được xem như 1 công nghệ cách mạng đối với sự hội tụ 2 loại hình dịch vụ thoại này.

“Mạng điện thoại công cộng” PSTN là khái niệm được dùng để chỉ hệ thống điện thoại truyền thống được xây dựng từ thế kỷ 20, và được ứng dụng toàn cầu, có mặt tại hầu hết các quốc gia và vùng lãnh thổ trên thế giới. Tính chất quan trọng cơ bản là ở chỗ mạng này là mạng chuyển mạch kênh, tức là khi có 1 cuộc gọi được thiết lập, 1 kênh kết nối (kênh) sẽ được thiết lập bằng các chuyển mạch từ đầu cuối gọi tới đầu cuối bị gọi. Kênh kết nối này được thiết lập và duy trì cho tới khi cuộc gọi kết thúc.

Trái với chuyển mạch kênh, mạng Internet là mạng chuyển mạch gói, trên đó các thông tin được chia thành các gói và truyền trên các hệ thống thông tin sử dụng chung. Tập hợp các thủ tục xử lý các gói tin cùng với sự phát triển của các mạng kết nối với Internet đã làm cho Internet trở thành mạng kết nối lớn nhất toàn cầu. Ngày nay đa số các dạng thức dữ liệu thông tin trao đổi toàn cầu được lưu chuyển trên nền mạng Internet.

Điện thoại IP (voice over IP) là dịch vụ điện thoại sử dụng công nghệ chuyển đổi dữ liệu thoại thành các gói dữ liệu IP và truyền qua Internet thông qua các thủ tục internet. Hiện nay có rất nhiều dịch vụ VoIP khác nhau đã được triển khai thương mại trên thực tế, và đã trở thành một trào lưu phát triển mạnh mẽ

Để có thể gọi được điện thoại IP, không cần thiết phải sử dụng ENUM. Người ta có thể gọi trực tiếp tới đầu cuối sử dụng VoIP khác hay gọi thông qua 1 nhà cung cấp dịch vụ trung gian. Một phương pháp thông thường nhưng không phải là duy nhất là sử dụng thủ tục thiết lập phiên (Session Initiation Protocol) hay SIP. SIP làm nhiệm vụ thiết lập cuộc gọi, rung chuông người bị gọi thông qua Internet. Gửi gói tin SIP đi cũng tương đương với việc quay số trên mạng PSTN truyền thông. Địa chỉ được sử dụng trong SIP có dạng gần giống với địa chỉ thư điện tử, ví dụ như “sip:hmcuong@vnnic.net.vn” có thể được dùng làm địa chỉ bị gọi bởi SIP.

Một vấn đề tồn tại tại thời điểm này là sự tương tác giữa các đầu cuối điện thoại truyền thống và điện thoại IP có nhiều khó khăn. Trong khi các đầu cuối điện thoại IP có thể dễ dàng gọi tới đầu cuối PSTN thông qua các gateway chuyển đổi sử dụng phần mềm thì các đầu cuối thoại truyền thống, thông qua các chuyển mạch kênh kiểu cũ thường không thể hiểu được các đích định tuyến cần truyền tải, và do đó bắt buộc phải có 1 gateway cục bộ được định sẵn trong cùng mạng PSTN đó để kết cuối các cuộc gọi. Đó là chưa kể các đầu cuối truyền thống thường chỉ có các phím số, không thể sử dụng cùng loại địa chỉ với các đầu cuối VoIP (có thể có địa chỉ dạng SIP)… Đây chính là điểm ENUM được thiết kế để giải quyết.

2. Hệ thống DNS

DNS là một dịch vụ truy vấn có cấu trúc phân tán, mục đích chính của nó là sử dụng để truy vấn địa chỉ IP từ một tên miền. Còn ENUM, theo như định nghĩa trong [RFC2916][1], thì được sử dụng để ánh xạ số điện thoại theo chuẩn E.164 của ITU-T vào DNS.

Trong hệ thống Internet truyền thống, DNS được coi là một thành phần mang tính chất quyết định, được sử dụng như cơ sở hạ tầng cho việc ứng dụng đại đa số các thủ tục khác. Sở dĩ như vậy là vì đối với mọi loại dịch vụ được người sử dụng Internet sử dụng, “địa chỉ” nguồn, đích, hệ thống dịch vụ, gateway … là các yếu tố then chốt, và chỉ với việc sử dụng hệ thống DNS thì việc sử dụng địa chỉ IP, vốn là những con số khó nhớ, khó kiểm soát mới trở nên dễ dàng và có khả năng ứng dụng cao. Ngoài ra, hệ thống DNS được xây dựng với một cấu trúc phân tán, có khả năng mở rộng gần như không giới hạn, và với thủ tục truy vấn đã được phát triển và hoàn thiện qua thời gian dài, có tốc độ truy vấn cao và dễ ứng dụng, dịch vụ DNS đã trở thành dịch vụ tiêu chuẩn. Trung bình với mỗi phiên làm việc của 1 dịch vụ bất kỳ, thường cần đến ít nhất 3 truy vấn DNS. Đối với các dịch vụ như HTTP (dịch vụ duyệt web) thì số truy vấn còn nhiều hơn do các liên kết có trong các bản tin HTML có rất nhiều tham chiếu tới các địa chỉ web khác.

Trong khoảng thời gian hơn 30 năm phát triển của mình, thủ tục DNS đã được hoàn chỉnh và bổ sung tương đối nhiều. Điều đó có được là do các mô tả ban đầu của thủ tục có rất nhiều điểm mở, cho phép định nghĩa thêm các loại hình dữ liệu, các loại tham số, độ ưu tiên, trọng số, cấu trúc trường dữ liệu, kiểu dữ liệu mới một cách rất thuận tiện. DNS được đánh giá là có khả năng mở rộng không giới hạn, có khả năng lưu trữ gần như mọi loại dữ liệu, gần giống với hệ thống thư mục directory được phát triển gần đây. Thực tế, trong một số hệ thống như hệ thống Active Directory™ của Microsoft® ứng dụng trong các hệ thống Windows2000 trở lên, Microsoft đã sử dụng DNS như một cơ sở dữ liệu phân tán các thuộc tính trên diện rộng, và đã tạo ra một trào lưu mới trong việc đưa thêm các ứng dụng bổ sung khác vào DNS. Hiện tại, ngoài việc được sử dụng như cơ sở dữ liệu tên miền địa chỉ, DNS còn được dùng để truy vấn ngược từ địa chỉ ra tên miền (reverse lookup), tìm kiếm các máy chủ dịch vụ (như truy vấn bản ghi SRV được sử dụng trong SIP), LDAP schema …

Cơ sở của hệ thống DNS là một hệ thống cơ sở dữ liệu, được phân nhóm dựa trên các miền dữ liệu (domain). Với các dịch vụ internet truyền thống, các miền này là các tên miền (domain name) như .com, .net, .vn, .com.vn, .vnnic.net.vn …. Trong mỗi miền đó có các dữ liệu con như “www”, “mail”, “ftp”… và ứng với mỗi tên miền con có thể có nhiều các bản ghi dữ liệu. Điểm mạnh của DNS là ở chỗ các bản ghi dữ liệu có nhiều dạng khác nhau, và dễ dàng được khai báo thêm các định dạng mới, với các cấu trúc dữ liệu mới.

Ví dụ bản ghi khai báo cho các máy chủ thường có dạng:

www.vnnic.vn. IN A 203.162.57.102

Trong khi bản ghi đối với dịch vụ email có dạng

vnnic.net.vn. IN MX 10 mail.vnnic.net.vn.

hay bản ghi đối với dịch vụ ENUM có dạng

4.4.9.4.6.5.5.4.4.8.e164.arpa. IN NAPTR 10 10 “u” “sip+E2U” “!^.*$!sip:hmcuong@hmcuong.vnnic.net!” .

Có thể thấy, các cấu trúc dữ liệu rất khác nhau, và được định nghĩa tùy theo các yêu cầu cụ thể của thủ tục, ứng dụng sử dụng. Yếu tố quyết định ở đây là trường kiểu dữ liệu (record type) trong các bản ghi (như A, MX, NAPTR trong các ví dụ trên). Ứng dụng cũng có thể lựa chọn để nhận được dữ liệu ứng với 1 kiểu bất kỳ, hoặc cũng có thể lựa chọn để nhận tất cả các dạng bản ghi (ANY). Hệ thống DNS cũng có thể chỉ thị các tham chiếu để ứng dụng truy vấn các miền khác, hoặc các máy chủ khác nếu cần (cơ chế chuyển giao – delegation). Do đó hệ thống các máy chủ phân tán có thể được liên kết với nhau trở thành 1 hệ thống thông tin phức hợp, có thể mở rộng tới toàn cầu, toàn mạng Internet.
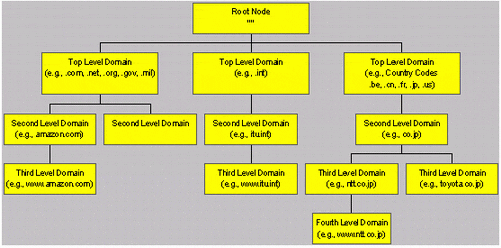
Hình 1. Cấu trúc phân tầng quản lý hệ thống DNS

Hình 1. Cấu trúc phân tầng quản lý hệ thống DNS

Để có thể phân tán hệ thống DNS toàn cầu, đồng thời đảm bảo được các công tác phân cấp quản lý và sử dụng hệ thống DNS, cơ sở dữ liệu hệ thống DNS được phân tầng quản lý như biểu đồ cấu trúc ở trên. Trong đó các tổ chức khác nhau được phân cấp (hay còn gọi là chuyển giao) các tên miền ở 1 cấp nhất định, và có thể phân cấp (chuyển giao) lại các tên miền cấp dưới của mình cho tổ chức khác …

Để tăng cường độ sẵn sàng của dịch vụ và phân bố tới mọi nơi trên thế giới 1 cách hiệu quả nhất, hệ thống máy chủ DNS được phân tán rộng khắp một cách mềm dẻo, với 13 máy chủ tên miền cấp cao nhất (root servers) phân bố toàn cầu như hình vẽ sau:
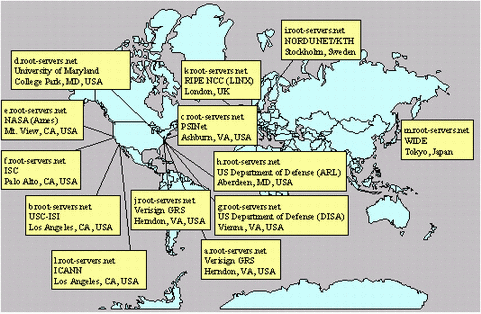
Hình 2. Các máy chủ tên miền cấp cao nhất (root server) và phân bố địa lý của chúng

Hình 2. Các máy chủ tên miền cấp cao nhất (root server) và phân bố địa lý của chúng

Các máy chủ tên miền root này lại chuyển giao các tên miền cấp dưới cho các máy chủ tên miền khác trên toàn thế giới, tạo thành một hệ thống máy chủ tên miền rộng khắp và bền vững nhất trong số các loại dịch vụ Internet thông dụng.

Ngoài ra, DNS còn có nhiều công nghệ quan trọng bổ trợ khiến cho nó có khả năng đáp ứng được nhiều yêu cầu khác nhau của các loại dịch vụ. Có thể kể đến một số công nghệ có liên quan như sau (chi tiết về các công nghệ này nằm ngoài phạm vi của luận văn, và có thể tham khảo từ các tài liệu được nêu trong phần tài liệu tham khảo).

2.1 Công nghệ cập nhật động (Dynamic update)

[RFC2136] đã giới thiệu khả năng cập nhật động các bản ghi DNS, và được ứng dụng trong các phiên bản BIND 8 và 9. Công nghệ này cho phép chương trình cập nhật (thêm, bớt) các bản ghi tài nguyên trong một miền mà máy chủ cho phép. Khả năng này cho phép server phân quyền cập nhật cho người sử dụng trên các miền mà họ đăng ký, và thông qua mạng Internet, có thể tự cập nhật sửa chữa các thông tin bản ghi mà mình muốn. Tính năng này được sử dụng trong ENUM để cho phép người sử dụng thay đổi các thông tin gắn với số ENUM của mình, do đó được coi là một thành phần tất yếu của 1 hệ thống ENUM thực tế.

Để quản lý việc cập nhật dữ liệu và phân quyền, có thể dùng các biện pháp kiểm soát truy nhập thông thường trong hệ thống DNS như kiểm soát bằng ACL (Access Control Lists), sử dụng các cập nhật được ký điện tử (sử dụng chữ ký điện tử của người cập nhật) TSIG[1], sử dụng DNSSEC …

Trong thực tế ứng dụng ENUM, các thao tác cập nhật thông tin động xảy ra rất nhiều, do đó hệ thống DNS phải được thiết kế để có thể đảm bảo chịu được tải truy vấn, cập nhật với số lượng lớn

2.2. Công nghệ DNSSEC

DNSSEC, hay các mở rộng an ninh cho hệ thống DNS, được định nghĩa trong [RFC2535]. Công nghệ này sử dụng cơ chế mã hóa công khai[1] để tạo ra các chữ ký điện tử, do đó tăng cường độ an toàn bảo mật thông tin cho các dữ liệu cập nhật. Vì lý do đó, DNSSEC an toàn hơn TSIG trong việc trao đổi cập nhật dữ liệu bản ghi động, và thường được ứng dụng trong các giao dịch cập nhật DNS giữa máy chủ chính và máy chủ thứ cấp

2.3. Công nghệ quản lý phân cấp EPP

EPP được định nghĩa trong [RFC3730], là kết quả của nhóm nghiên cứu về quản lý đăng ký (provisioning registry). Đây là công nghệ nhằm thống nhất các chuẩn giao tiếp của các hệ thống đăng ký, cung cấp khả năng làm việc phân cấp trên một cơ sở dữ liệu đăng ký chung. Thông qua EPP, các nhà đăng ký (registry) có thể đăng ký thêm các dữ liệu (như tên miền, số ENUM) vào cơ sở dữ liệu DNS chung.

Thông qua EPP, việc phân chia các Tier trên hệ thống quản trị ENUM được thực hiện dễ dàng và nhất quán.

Chính vì các đặc tính nói trên, DNS trở thành ứng cử viên sáng giá cho hệ thống thông tin lưu trữ trong các ứng dụng như ENUM.

3. ENUM

ENUM xuất phát từ ý tưởng xây dựng 1 hệ thống thông tin truy vấn giống như hệ thống trang vàng điện tử, qua đó từ 1 yếu tố có sẵn duy nhất với từng cá thể tham gia hoạt động mạng (ở đây chọn là số điện thoại, theo chuẩn do ITU quy định trong E.164, và đã được tất cả các quốc gia trên thế giới ứng dụng từ nhiều thập kỷ) có thể truy vấn ra các địa chỉ dịch vụ mà cá thể đó cung cấp, hoặc có thể sử dụng được. Thực tế trước đây với các hệ thống thư mục directory, hệ thống trang vàng, hệ thống tìm kiếm thông tin trên Internet, người ta đã xây dựng nhiều hệ thống truy vấn thông tin như vậy. Nhưng các hệ thống trên thường sử dụng tên cá nhân, địa chỉ email, hay thậm chí số thẻ an ninh xã hội … làm chỉ mục. Các thông tin trên mặc dù có thể là duy nhất, nhưng không có tính chất toàn cầu, cũng như các hệ thống thông tin đó khó có thể mở rộng ra toàn cầu và cho các ứng dụng trừu tượng, các ứng dụng chưa có tại thời điểm hiện tại, khó có thể cung cấp cho các môi trường ngôn ngữ, môi trường thông tin phức hợp khác nhau. Do đó ENUM ra đời với việc gắn các hoạt động lưu trữ và truy vấn với DNS đã giải quyết được các khiếm khuyết nói trên.

Với ENUM có thể ánh xạ 1 số điện thoại tới các dịch vụ hay tài nguyên mạng trong DNS, ví dụ như có thể ánh xạ số điện thoại ENUM vào số điện thoại, số fax, voicemail, số mobile khác, hay tới các địa chỉ email, trang chủ web, hay các loại hình dịch vụ hay tài nguyên khác được định nghĩa với định danh URI (xem phần sau). Trong trường hợp tối ưu, các số điện thoại bất kỳ đều có thể được ánh xạ 1 – 1 trong cùng hệ thống DNS toàn cầu, và do đó có thể tương tác qua lại được với nhau
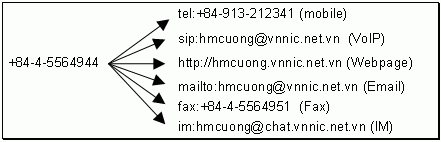
Hình 3. Các dạng dữ liệu được ánh xạ từ 1 số ENUM

Hình 3. Các dạng dữ liệu được ánh xạ từ 1 số ENUM

ENUM là sự hội tụ của viễn thông và Internet. Với ENUM, một ứng dụng viễn thông (như điện thoại, fax) có thể làm việc với 1 ứng dụng Internet (như softphone, voice over IP, fax over IP, instant messenger…) mà không cần phải sinh ra các số điện thoại ảo (như đang làm trong các hệ thống VoIP hiện tại), và ngược lại. Sở dĩ như vậy là vì ENUM có thể ứng dụng ở đầu cuối hay ở tổng đài, hay các thiết bị chuyển đổi trung gian như sẽ trình bày ở phần sau. Qua đó, từ số điện thoại, qua truy vấn ENUM, ứng dụng sẽ biết được thủ tục giao tiếp cần sử dụng, địa chỉ tài nguyên đích được truy vấn và các thông số khác để thực hiện các kết nối.
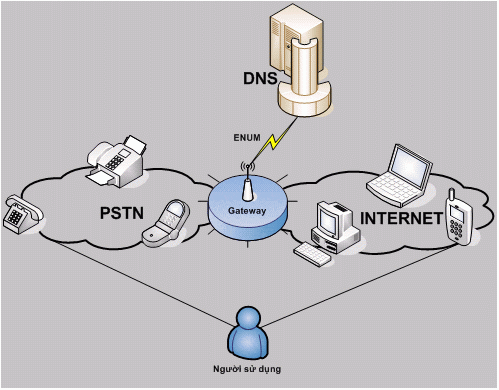
Hình 4. ENUM được sử dụng để kết nối mạng PSTN truyền thống với mạng Internet

Hình 4. ENUM được sử dụng để kết nối mạng PSTN truyền thống với mạng Internet

3.1. Mô hình ứng dụng ENUM

Trên thực tế triển khai các hệ thống VoIP, một vấn đề kỹ thuật nảy sinh chưa được giải quyết triệt để là việc chuyển mạch các cuộc gọi từ mạng viễn thông vào mạng VoIP. Trong khi việc gọi từ 1 đầu cuối VoIP ra một điện thoại thông thường rất dễ dàng thì chiều ngược lại thường không xử lý được, thông thường, cuộc gọi được kết thúc trên mạng PSTN, và người được gọi phải kết nối terminal của mình với mạng PSTN cụ thể đó. Điều này dẫn đến cần phải phát triển một kiểu đánh số công cộng toàn cầu nào đó hỗ trợ việc đánh số cho các đầu cuối VoIP. Nhưng nếu không sử dụng hệ thống số E164 thì khả năng cộng tác giữa các mạng VoIP sẽ rất khó khăn. Nhiều quốc gia như Nhật bản cũng đã quy hoạch trong kho số E164 quốc gia một khoảng mã cho các ứng dụng IP base, nhưng điều này cũng chưa được chuẩn hóa nên khó tương tác với nhau. Trái lại với ENUM, không cần thiết phải quy hoạch lại cho đánh số mà có thể sử dụng cấu trúc đánh số sẵn có. Sử dụng ENUM, 1 đầu cuối IP có thể dễ dàng kết nối với đầu cuối viễn thông thông thường.

Các mô hình ứng dụng ENUM có thể được thực hiện ngay tại thời điểm hiện tại có thể kể đến:

Ứng dụng trong hệ thống ứng dụng Internet:

– Truy vấn trang chủ cá nhân qua số ENUM: Một trang chủ cá nhân trước đây có dạng http://www.hmcuong.com nay có thể được truy vấn với 1 số ENUM của chủ nhân: +84913212341 (Hệ thống DNS sẽ trả về URL tương ứng là “http://www.hmcuong.com”)

– Gửi và nhận thư điện tử với ENUM: Thay cho việc phải nhớ địa chỉ email của người nhận, có thể gửi email tới số điện thoại ENUM (Hệ thống DNS sẽ trả về URL là “mailto:hmcuong@vnnic.net.vn”, và hệ thống email tương ứng sẽ có được địa chỉ email cần để sử dụng)

– Nhắn tin tức thời (instant messaging) thông qua địa chỉ ENUM

– Gọi điện thoại IP dùng số ENUM: Ví dụ có thể dùng ENUM để truy vấn địa chỉ sip phone của người bị gọi, và do đó biến dịch vụ sip phone thành dịch vụ tương đương với dịch vụ điện thoại. (Xem phần thử nghiệm thực tế triển khai giải pháp này)

Ứng dụng cho hệ thống phức hợp viễn thông và Internet:

– Gọi từ mạng viễn thông vào dịch vụ Internet: Ví dụ có thể gọi tới 1 tổng đài gateway chuyển mạch mềm (softswitch) có hỗ trợ ENUM, tại gateway này, truy vấn ENUM với số điện thoại đích sẽ cho về các URL cuối có thể sử dụng. Địa chỉ cuối có thể là 1 số VoIP sử dụng H323, MGCP, SCCP, hay 1 softphone sử dụng SIP, và gateway lúc đó sẽ làm vai trò trung gian chuyển đổi. Lợi ích là ở chỗ các thuê bao của gateway này có thể sử dụng được số điện thoại công cộng thông thường, và có khả năng hoán chuyển giữa các dạng dịch vụ được cung cấp. Quan trọng nhất là ở đây, các đầu cuối viễn thông truyền thống không cần phải thay đổi để có thể sử dụng được dịch vụ mới.

– Gọi từ mạng Internet ra mạng viễn thông: Truy vấn ENUM từ đầu cuối, hoặc từ proxy, gateway cho phép lấy được địa chỉ URL của gateway cuối kết nối ra mạng viễn thông, và do đó các hệ thống VoIP toàn cầu có thể làm việc được với nhau trên nền cơ sở hạ tầng chung. Đây là vấn đề chưa giải quyết được đối với VoIP hiện nay, càng không giải quyết được với dịch vụ SIP.

– Sử dụng các dịch vụ kết hợp: Ví dụ gateway có thể cung cấp các dịch vụ viễn thông thông thường như thoại, fax, voicemail, và các dịch vụ ứng dụng Internet như voice to mail, voice to web, voice to IM, SMS to IM v.v.

Ứng dụng tích hợp

Một tổng đài softswitch hỗ trợ ENUM có thể được xây dựng cho môi trường dịch vụ tích hợp như ví dụ sau:

– Các thuê bao được cấp 1 số điện thoại công cộng (hoặc sử dụng số có sẵn). Với mỗi thuê bao, các dịch vụ có thể sử dụng là: điện thoại di động, điện thoại nhà riêng, điện thoại bàn làm việc, điện thoại softphone, email, trang chủ cá nhân, nhắn tin trực tuyến IM…

– Khi thuê bao không có mặt tại cơ quan (nhận biết qua hệ thống kiểm tra vào ra tại cửa cơ quan, cập nhật trực tuyến vào hệ thống DNS-ENUM, hoặc qua dịch vụ Presence-RFC2778), gateway sẽ trả chuyển mạch tới số điện thoại di động, hoặc số nhà riêng nếu số di động không liên lạc được

– Khi thuê bao tới cơ quan, gateway sẽ chuyển mạch tới máy để bàn

– Khi thuê bao login vào hệ thống thông tin nội bộ, gateway chuyển tới softphone sử dụng công nghệ SIP

– Trang chủ của thuê bao được kết nối nêu yêu cầu của người gọi là yêu cầu duyệt thông tin

– Email của thuê bao được cung cấp nếu yêu cầu của người gọi là gửi thư

– Tương tự đối với các hệ thống SMS, IM, Fax…

Tóm lại, với ENUM, có thể hội tụ các dịch vụ viễn thông và Internet để cung cấp 1 cơ sở hạ tầng thông tin chung, giải quyết được các vấn đề về làm việc cộng tác giữa các hệ thống dịch vụ khác nhau.

3.2. Các ứng dụng khác của ENUM

Định danh 1 số duy nhất

Cung cấp khả năng sử dụng 1 địa chỉ dạng số duy nhất cho tất cả các dạng liên lạc. Một số quốc gia như Hàn quốc có kế hoạch triển khai hệ thống địa chỉ số trọn đời (lifetime number), trong đó mỗi cá nhân có thể đăng ký 1 số (không nhất thiết phải là số điện thoại, nhưng theo chuẩn E.164) và có thể giữ số định danh duy nhất đó suốt đời. Với ENUM, số định danh này có thể được sử dụng làm địa chỉ liên hệ cho tất cả các loại hình liên lạc với chủ thể, bao gồm cả điện thoại cố định, fax, di động, trang chủ, email, VoIP, nhắn tin SMS, IM v.v.

Tách rời khỏi mạng viễn thông truyền thống

Có nhiều ứng dụng thực hiện theo hướng này, tức là làm giảm dần sự lệ thuộc vào hệ thống điện thoại truyền thống trong việc lưu chuyển các thông tin. Có một số hướng như sau:

– Loại bỏ PSTN ở phạm vi doanh nghiệp: Hệ thống thông tin nội bộ sẽ là hệ thống điện thoại IP. Truy vấn ENUM cho phép chuyển đổi cuộc gọi ra ngoài thông qua các gateway VoIP, và như vậy bỏ qua hoàn toàn hệ thống PSTN

Tương tự với trường hợp doanh nghiệp, các thuê bao cá nhân cũng có thể có nhu cầu sử dụng các hệ thống thông tin cá nhân hay gia đình có khả năng tùy biến cao, có khả năng kết nối từ internet tới internet, song song với khả năng sử dụng các dịch vụ VoIP và thoại truyền thống. Với các thiết bị gia dụng hỗ trợ ENUM, việc tích hợp là hoàn toàn có thể. Hiện tại cũng đã có các thiết bị gia dụng với chức năng chuyển toàn bộ các dạng dữ liệu truyền thông tới 1 gateway thiết kế sẵn, nhưng hệ thống này không có khả năng tùy biến cao, không có khả năng tự lựa chọn phương thức truyền thông và nhà cung cấp dịch vụ một cách trực tuyến.
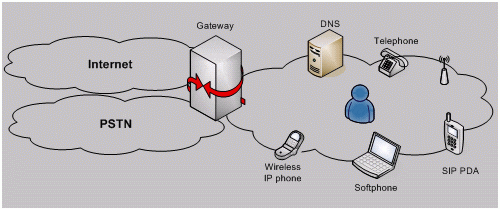
Hình 5. Sử dụng gateway để tùy biến lựa chọn dịch vụ viễn thông thích hợp

Hình 5. Sử dụng gateway để tùy biến lựa chọn dịch vụ viễn thông thích hợp

Chuyển mạch cuộc gọi trong 1 mạng dịch vụ điện thoại

Các nhà cung cấp dịch vụ thoại cũng có khả năng đạt được lợi ích với việc đưa các hệ thống chuyển mạch mềm hỗ trợ ENUM vào sử dụng. Với ENUM, các tổng đài chuyển mạch mềm trở nên tương thích hoàn hảo hơn với các hệ thống tổng đài truyền thống, và do đó một bộ phận của hệ thống mạng trục dịch vụ có thể được truyền tải qua Internet mà không gây ảnh hưởng gì đối với các phần còn lại của hệ thống. Trong trường hợp này, việc đưa ENUM vào ứng dụng có thể là hoàn toàn trong suốt đối với người sử dụng, việc định tuyến cuộc gọi trong mạng có thể được quyết định bởi hệ thống DNS ENUM nội bộ, hoặc sử dụng hệ thống ENUM toàn cầu.
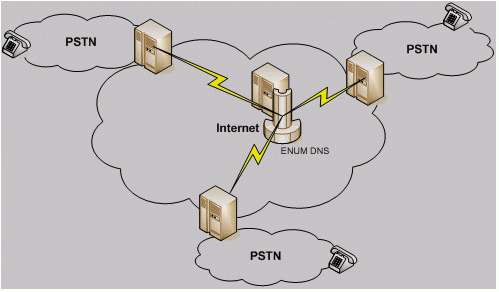
Hình 6. Mạng dịch vụ PSTN với IP backbone, routing với ENUM

Hình 6. Mạng dịch vụ PSTN với IP backbone, routing với ENUM

Tạo ra các dịch vụ điện thoại gia tăng tới các dạng dịch vụ Internet mới

Với ENUM có thể tạo ra các dạng dịch vụ mới cho các thuê bao điện thoại (với các phím số) kết nối với cơ sở hạ tầng phong phú dịch vụ của Internet. Sử dụng các khả năng đa phương tiện và truyền thông của Internet có thể cung cấp thêm các khả năng kết nối và nội dung cho các thuê bao điện thoại. Ví dụ có thể dễ dàng cung cấp các dịch vụ web, email cho điện thoại di động, text to speech cho điện thoại, SMS to IM, email to SMS v.v.

ENUM cũng có thể làm nảy sinh ra các dịch vụ mới, do khả năng sử dụng số điện thoại vào trong các dịch vụ IP một cách dễ dàng, nó có thể mang lại khả năng đưa các dịch vụ mới vào các thị trường viễn thông truyền thống.
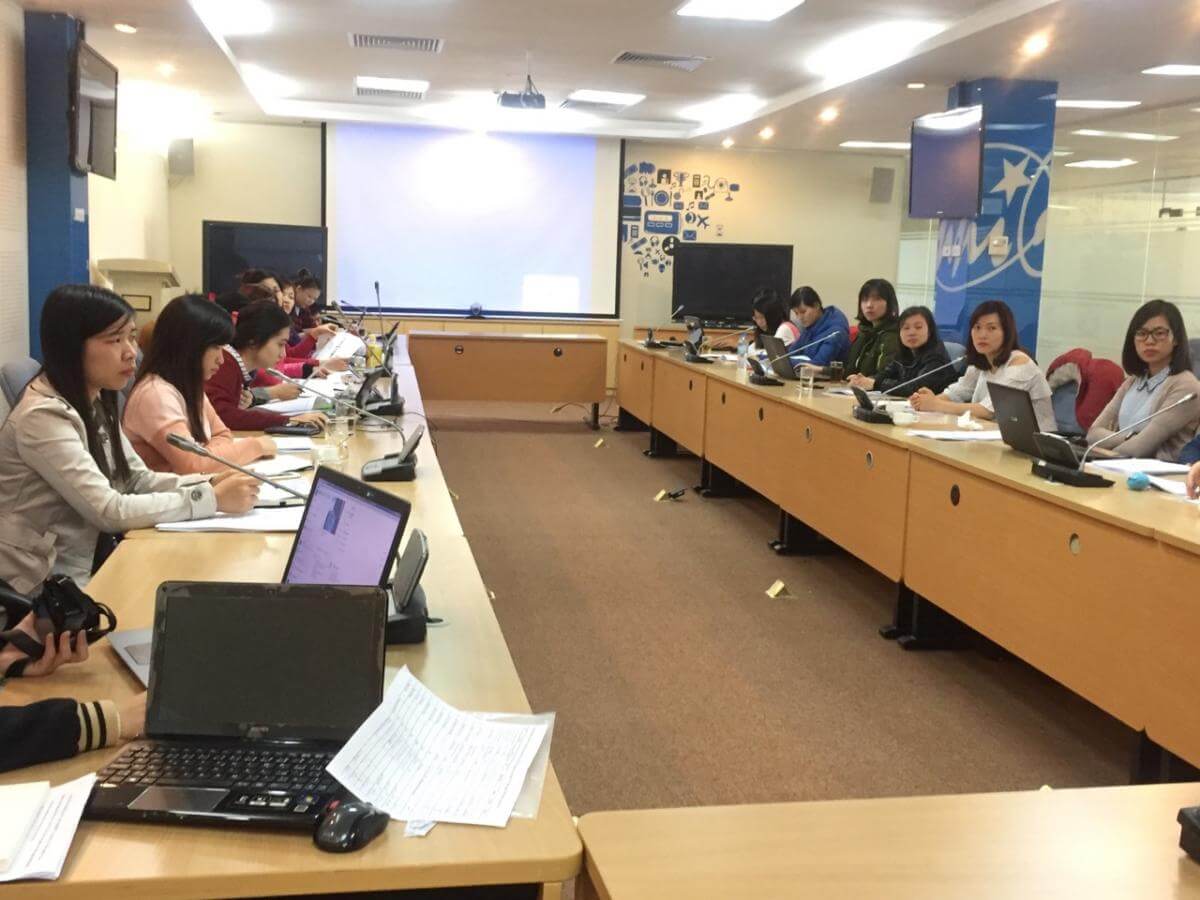
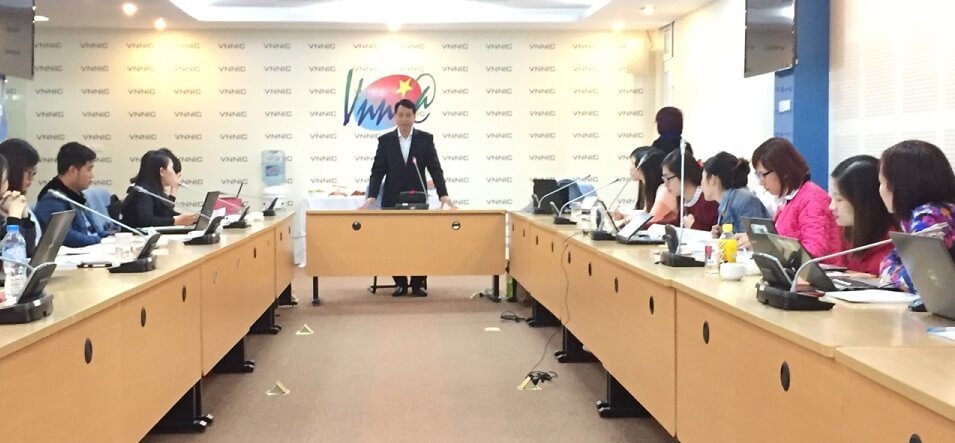
Tiếp theo Khóa đào tạo, tập huấn nghiệp vụ quản lý tên miền ‘.vn” được tổ chức tại Hà Nội (đợt 1) từ ngày 01/3 đến ngày 04/3/2016, vào ngày 08/03/2016, tại Cơ sở đào tạo tầng 6, Tòa nhà Thiên Sơn, 5-7-9 Nguyễn Gia Thiều, Phường 6, Quận 3, TP Hồ Chí Minh, Trung tâm Internet Việt Nam (VNNIC) đã tổ chức khóa đào tạo, tập huấn về nghiệp vụ tên miền “.vn” đợt 2 dành cho các Nhà đăng ký tên miền “.vn” tại TP Hồ Chí Minh. Khóa đào tạo diễn ra trong 04 ngày (từ ngày 08/3 đến ngày 11/3/2016) để chuẩn hóa và nâng cao chất lượng công tác quản lý nghiệp vụ tên miền “.vn” cho các cán bộ quản lý nghiệp vụ tên miền tại khu vực miền Nam của Nhà đăng ký.

Phát biểu khai mạc khóa đào tạo, đại diện VNNIC, ông Đỗ Quang Trung – Phó Trưởng Chi nhánh VNNIC tại TP Hồ Chí Minh đã tin tưởng và đánh giá cao sự cố gắng, phối hợp của các Nhà đăng ký cùng VNNIC thúc đẩy phát triển tên miền “.vn” trong thời gian qua. Ông Trung cũng bày tỏ qua khóa đào tạo, các học viên sẽ nắm chắc nghiệp vụ quản lý tên miền, mong mỏi 100% các học viên tham dự khóa đào tạo sẽ đạt tiêu chuẩn nghiệp vụ Nhà đăng ký quản lý tên miền cũng như các kiến thức được truyền tải trong khóa đào tạo sẽ giúp các Nhà đăng ký nâng cao chất lượng dịch vụ của Nhà đăng ký.

Một số hình ảnh tại khóa đào tạo:

Ông Đỗ Quang Trung, Phó Trưởng Chi nhánh Trung tâm Internet Việt Nam tại TP Hồ Chí Minh phát biểu

Ông Đặng Đức Hạnh – Phó Trưởng phòng Quản lý tài nguyên Internet trao đổi với các học viên

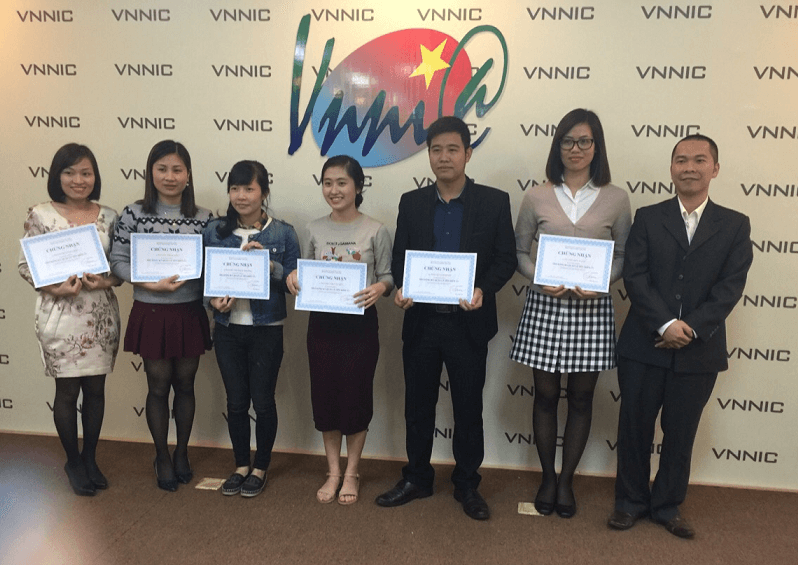
Đại diện VNNIC trao Chứng nhận tiêu chuẩn nghiệp vụ cho các học viên Nhà đăng ký

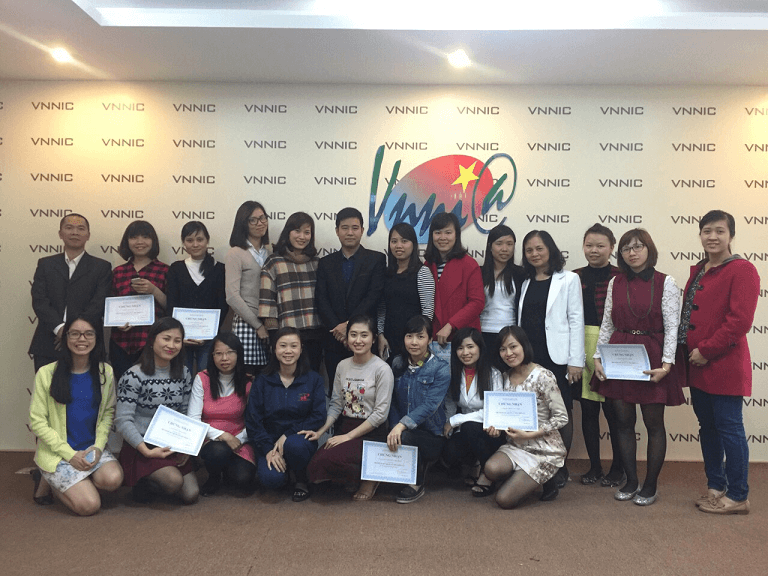
VNNIC và Nhà đăng ký chụp ảnh lưu niệm kết thúc khóa đào tạo

Vừa qua ESC tham gia khóa đào tạo tập huấn nghiệp vụ quản lý tên miền “.vn” tại Hà Nội ngày 01/3/2016.

Ngày 01/03/2016, tại nhà trạm VNNIC – Khu Công nghệ cao Hòa Lạc, huyện Thạch Thất, Hà Nội, Trung tâm Internet Việt Nam (VNNIC) đã tổ chức khóa đào tạo, tập huấn về nghiệp vụ tên miền “.vn” dành cho các Nhà đăng ký tên miền “.vn” tại Hà Nội. Đây là khóa đào tạo lần thứ 4 của VNNIC dành cho các Nhà đăng ký tên miền, khóa đào tạo diễn ra trong 4 ngày (từ 01/03/2016 đến ngày 04/3/2016) với sự tham gia của 16 học viên đến từ 11 Nhà đăng ký tên miền “.vn”. Khóa đào tạo nhằm chuẩn hóa và nâng cao chất lượng công tác quản lý nghiệp vụ tên miền “.vn” cho các cán bộ quản lý nghiệp vụ tên miền của Nhà đăng ký.

Tại khóa đào tạo nghiệp vụ lần này, VNNIC tập trung vào các nội dung kiến thức về tên miền “.vn” và mô hình quản lý tên miền “.vn” theo quy định của Thông tư số 24/2015/TT-BTTTT (Thông tư quy định về quản lý và sử dụng tài nguyên Internet được thay thế cho các Thông tư số 09/2008/TT-BTTTT, Thông tư số 10/2008/TT-BTTTT).

Phát biểu khai mạc khóa đào tạo, ông Trần Minh Tân – Giám đốc VNNIC đã nhấn mạnh tới tầm quan trọng của công tác quản lý nghiệp vụ tên miền “.vn” Nhà đăng ký, điều này góp phần thúc đẩy phát triển tên miền “.vn”. Theo đó, Giám đốc VNNIC cũng bày tỏ mong muốn các học viên của các Nhà đăng ký sẽ tham gia khóa học với ý thức nghiêm túc và tinh thần trách nhiệm cao, cùng trao đổi các tình huống , các vấn đề mà VNNIC đã đưa ra thảo luận để đạt hiệu quả cao nhất.

Kết thúc khóa đào tạo, các học viên đã được đánh giá khả năng qua bài kiểm tra sát hạch để nhận chứng nhận đạt tiêu chuẩn nghiệp vụ Nhà đăng ký quản lý tên miền “.vn”.

Một số hình ảnh tại khóa đào tạo:

Toàn cảnh khóa đào tạo

Toàn cảnh khóa đào tạo

Ông Trần Minh Tân, Giám đốc VNNIC phát biểu khai mạc khóa đào tạo

Ông Trần Minh Tân, Giám đốc VNNIC phát biểu khai mạc khóa đào tạo

esc-tham-gia-khoa-dao-tao-tap-huan-nghiep-vu-quan-ly-ten-mien-vn-2

Một số học viên của Nhà đăng ký được đại điện VNNIC trao Chứng nhận đạt tiêu chuẩn nghiệp vụ Nhà đăng ký

VNNIC và các học viên

VNNIC và các học viên

Một lỗ hổng nghiêm trọng mới được phát hiện trong GNU C Library (glibc), một thành phần cốt lõi trong hầu hết các bản phân phối Linux. Lỗ hổng ảnh hưởng tới gần như tất cả hệ thống Linux và hàng ngàn ứng dụng cũng như các thiết bị có nguy cơ bị tin tặc chiếm quyền kiểm soát.

lo-hong-nghiem-trong-trong-thu-vien-cua-linux

Chỉ cần nhấn vào một đường dẫn hoặc kết nối đến một máy chủ có thể dẫn đến thực thi mã từ xa (RCE), cho phép tin tặc đánh cắp thông tin tài khoản, theo dõi người dùng, kiểm soát thiết bị và nhiều hơn nữa.

Lỗ hổng mới khá giống lỗ hổng GHOST (CVE-2015-0235) được phát hiện trong năm ngoái. GNU C Library (glibc) là một tập hợp code mã nguồn mở được sử dụng trong hàng ngàn ứng dụng và các phiên bản Linux, bao gồm cả các thiết bị phần cứng như bộ định tuyến. Lỗ hổng mới có định danh CVE-2015-7547 là một lỗi tràn bộ nhớ stack trong bộ phân giải DNS phía client vốn được sử dụng để phiên dịch tên miền thành địa chỉ IP.

Lỗ hổng xảy ra khi getaddrinfo() library function thực hiện tra cứu tên miền đang được sử dụng, cho phép tin tặc thực hiện mã độc hại. Tin tặc có thể khai thác khi một thiết bị hay ứng dụng thực hiện truy vấn đến một máy chủ DNS độc hại sau đó sẽ được nhận lại mã độc trong bộ nhớ. Mã độc xâm hại ứng dụng và thiết bị sau đó kiểm soát toàn bộ hệ thống.

Các phần mềm bị ảnh hưởng:

Gần như toàn bộ các bản phân phối Linux
Các ngôn ngữ lập trình như Python, PHP và Ruby on Rails
Các ứng dụng sử dụng code Linux để tra cứ địa chỉ IP của tên miền Internet
Hầu hết các phần mềm Bitcoin
Bản chứng minh Proof-of-Concept mã khai thác đã được phát hành vào thứ ba. Các nhà nghiên cứu Google cùng công ty Red Hat đã phát hành bản vá ngay lập tức. Với các máy chủ, bản vá sẽ được tải về và cập nhật dễ dàng nhưng với những người dùng khác, các ứng dụng phải được biên dịch lại với thư viện glibc mới.

Nếu bạn chưa thể áp dụng bản vá ngay lập tức hãy giới hạn tất cả phản hồi TCP DNS xuống 1024 byte và loại bỏ gói tin UDP DNS lớn hơn 512 byte.

Mức lương: thỏa thuận

Kinh nghiệm: 1 năm kinh nghiệm trở lên.

Yêu cầu bằng cấp: Cao đẳng

Số lượng cần tuyển: 2 người.

Địa điểm làm việc: tại Hà Nội và TP. HCM.

Chức vụ: Chuyên viên – Nhân viên

Hình thức làm việc: Toàn thời gian cố định

Yêu cầu giới tính: Không yêu cầu

Thông tin tuyển dụng

Mô tả công việc

– Chuyển giao diện từ PSD sang HTML.
– PHP, MySQL, ưu tiên biết Adobe Photoshop
– Thành thạo Javascript/HTML/CSS.
– Sẵn sàng học hỏi và tiếp thu công nghệ mới.
– Cẩn thận, tỉ mỉ. Có tư duy logic tốt, nắm bắt công việc nhanh.
– Có trách nhiệm đối với công việc. Hòa đồng và hợp tác với người xung quanh để hoàn thành công việc đúng thời hạn đúng chất lượng.
– Ưu tiên ứng viên đã từng có các dự án đã làm đang chạy online.

Quyền lợi được hưởng

– Môi trường làm việc chuyên nghiệp, rất thực tế,
– Được Training định kỳ về chuyên môn và về các dịch vụ của công ty.
– Làm việc trong một môi trường năng động, sáng tạo, trẻ trung và đầy nhiệt huyết.
– Xét tăng lương theo định kỳ của công ty
– Được đảm bảo đầy đủ các quyền lợi về BHXH, BHYT và các quyền lợi khác theo quy định của Luật lao động và Quy chế của công ty.
– Nhiều cơ hội thăng tiến, phát triển.

Yêu cầu khác

– Ưu tiên đã từng sử dụng qua các control panel hosting.
– Tiếng Anh: đọc hiểu tài liệu chuyên môn, nghe nói tốt sẽ là lợi thế.

Hồ sơ bao gồm

– Đơn xin việc;
– Sơ yếu lý lịch;
– Các giấy tờ chứng minh nhân thân và học vấn: CMND, bằng cấp…
Hồ sơ được gửi qua email dưới đây. Khi đi phỏng vấn vui lòng mang theo hồ sơ gốc.

Hạn nộp hồ sơ: 30/09/2025

Gửi hồ sơ: hr@esc.vn

Giới thiệu công nghệ DNSSEC

Công nghệ DNSSEC là công nghệ an toàn mở rộng cho hệ thống DNS. Sự ra đời của công nghệ DNSSEC giúp xác thực các dữ liệu giữa các máy chủ DNS với nhau và giữa các zone dữ liệu để các dữ liệu được bảo vệ một cách toàn vẹn.

1. Giới thiệu công nghệ DNSSEC

Trong khi giao thức DNS thông thường không có công cụ để xác thực nguồn dữ liệu. Trước nguy cơ dữ liệu DNS bị giả mạo và bị làm sai lệch trong các tương tác giữa máy chủ DNS với các máy trạm (resolver) hoặc máy chủ chuyển tiếp (forwarder), công nghệ bảo mật mới DNSSEC đã được nghiên cứu, triển khai áp dụng để hỗ trợ cho DNS bảo vệ chống lại các nguy cơ giả mạo làm sai lệch nguồn dữ liệu. Trong đó DNSSEC sẽ cung cấp một cơ chế xác thực giữa các máy chủ DNS với nhau và xác thực cho từng zone dữ liệu để đảm bảo toàn vẹn dữ liệu.

cong-nghe-DNSSEC

cong-nghe-DNSSEC

DNSSEC là công nghệ an toàn mở rộng của DNS, về bản chất DNSSEC cung cấp các cơ chế có khả năng chứng thực và đảm bảo toàn vẹn dữ liệu cho hệ thống DNS, theo đó DNSSEC đưa ra 4 loại bản ghi mới:

Bản ghi khóa công cộng DNS (DNSKEY – DNS Public Key): sử dụng để chứng thực zone dữ liệu.
Bản ghi chữ ký tài nguyên (RRSIG – Resource Record Signature): sử dụng để chứng thực cho các bản ghi tài nguyên trong zone dữ liệu.
Bản ghi bảo mật kế tiếp (NSEC – Next Secure): sử dụng trong quá trình xác thực đối với các bản ghi có cùng sở hữu tập các bản ghi tài nguyên hoặc bản ghi CNAME. Kết hợp với bản ghi RRSIG để xác thực cho zone dữ liệu.
Bản ghi ký ủy quyền (DS – Delegation Signer): thiết lập chứng thực giữa các zone dữ liệu, sử dụng trong việc ký xác thực trong quá trình chuyển giao DNS.
Mục tiêu đặt ra là DNSSEC không làm thay đổi tiến trình truyền dữ liệu DNS và quá trình chuyển giao từ các DNS cấp cao xuống các DNS cấp thấp hơn, mặt khác đối với các máy trạm (resolver) cần yêu cầu đáp ứng hỗ trợ các cơ chế mở rộng này. Một zone dữ liệu được ký xác thực sẽ chứa đựng một trong các bản ghi RRSIG, DNSKEY, NSEC và DS.

Như vậy bằng cách thức tổ chức thêm những bản ghi mới và những giao thức đã được chỉnh sửa nhằm chứng thực nguồn gốc và tính toàn vẹn dữ liệu cho hệ thống, với DNSSEC, hệ thống DNS đã được mở rộng thêm các tính năng bảo mật và được tăng cường độ an toàn, tin cậy, khắc phục được những nhược điểm của thiết kế sơ khai ban đầu. Vừa đáp ứng được các yêu cầu thông tin định tuyến về tên miền, giao thức làm việc giữa các máy chủ DNS với nhau, vừa đáp ứng được các yêu cầu bảo mật, tăng cường khả năng dự phòng cho hệ thống.

2. Ứng dụng DNSSEC để bảo mật cho hệ thống DNS

Các bản ghi trong DNSSEC được khai báo trong các zone dữ liệu để chứng thực thông tin trong zone dữ liệu đó, đảm bảo độ tin cậy trong quá trình trao đổi thông tin cũng như truy vấn tìm kiếm DNS. Trong khi vẫn đảm bảo hoạt động bình thường của các bản ghi tài nguyên DNS thông thường thì các bản ghi DNSSEC cần khai báo chính xác và thông tin xác thực phải đồng bộ.

DNSSEC đưa ra khái niệm ký zone (Zone Signing): một zone được ký bao gồm khóa công cộng DNS (DNS Public Key), chữ ký bản ghi tài nguyên (RRSIG), bảo mật tiếp theo (NSEC), và ký chuyển giao (Delegation Signer). Một zone mà không thêm những bản ghi này vào là một zone chưa được ký. Đồng thời DNSSEC đòi hỏi thay đổi định nghĩa của bản ghi tài nguyên CNAME bằng 2 bản ghi chứng thực là bản ghi RRSIG và bản ghi NSEC.

Thêm bản ghi DNSKEY vào một zone
Để ký một zone, người quản trị zone sẽ tạo một hay nhiều cặp khóa công cộng/dành riêng (public/private), cặp khóa công cộng dùng cho zone chính và khóa riêng để ký cho những bản ghi cần xác thực trong zone. Mỗi zone phải thêm một bản ghi DNSKEY (zone DNSKEY RR) chứa đựng khóa công cộng tương ứng, và mỗi khóa riêng được dùng để tạo bản ghi RRSIG trong zone.

Bản ghi chứng thực DNSKEY cho zone phải có bit Zone Key của trường dữ liệu cờ đặt giá trị là 1. Nếu quản trị zone có ý định ký một zone để chứng thực thì zone chính phải chứa đựng ít nhất một bản ghi DNSKEY để hoạt động như một điểm bảo mật ở trong zone. Điểm bảo mật được dùng cùng với bản ghi DS tương ứng ở zone cha trong hoạt động chuyển giao DNS.

Thêm các bản ghi RRSIG vào một zone
Với một zone đã được ký bởi bản ghi DNSKEY, thì các bản ghi tài nguyên trong zone đó cần có một bản ghi RRSIG ký xác thực. Một bản ghi tài nguyên có thể có nhiều bản ghi RRSIG kết hợp với nó. Các bản ghi RRSIG chứa chữ ký điện tử kết hợp chặt chẽ với các bản ghi tài nguyên để xác thực cho các bản ghi tài nguyên đó. Đặc biệt, giá trị TTL trong các bản ghi RRSIG với một tên miền sở hữu không giống với giá trị TTL của bản ghi tài nguyên.

Trong trường hợp các bản ghi tài nguyên cùng sở hữu một tên miền thì cần kết hợp bản ghi RRSIG với bản ghi NSEC để xác thực, trường hợp này cũng tương tự đối với bản ghi CNAME.

Tập bản ghi tài nguyên NS trong zone phải được ký xác thực, khi bản ghi NS là bản ghi chuyển giao từ máy chủ tên miền cha xuống máy chủ tên miền con thì cần kết hợp bản ghi RRSIG với bản ghi xác thực DS. Bản ghi glue cũng cần xác thực bằng RRSIG.

Thêm bản ghi NSEC vào một zone
Mỗi tên miền sở hữu nhiều hơn 1 bản ghi tài nguyên cùng loại trong một zone hoặc một tập bản ghi NS chuyển giao thì phải có một bản ghi NSEC để xác thực. Trong đó, giá trị TTL nhỏ nhất cho một bản ghi NSEC phải bằng với giá trị TTL trong bản ghi SOA của zone đó.

Một bản ghi NSEC và bản ghi RRSIG kết hợp với nó không nhất thiết là bản ghi duy nhất cho bất cứ tên miền sở hữu bản ghi bảo mật nào. Vì thế, qui trình ký không phải tạo bất cứ bản ghi RRSIG hoặc NSEC nào cho những tên miền sở hữu bản ghi mà không sở hữu bất cứ tập bản ghi nào trước khi vùng được ký. Lý do chính là muốn ổn định giữa không gian đã ký và không gian chưa ký của một zone và mong giảm rủi ro đối với những mâu thuẫn trong phản hồi những máy chủ truy vấn đệ qui không được cấu hình bảo mật.

Các bản ghi RRSIG hiện diện tại tên miền sở hữu các tập bản ghi mà nó nắm giữ. Các bản ghi NSEC hiện diện tại tên miền sở hữu và còn hiện diện tại điểm chuyển giao của các tên miền con của chúng. Vì thế, bất cứ tên miền nào có một tập bản ghi NSEC sẽ có các bản ghi RRSIG trong vùng được ký.

Thêm bản ghi DS vào trong một zone
Bản ghi DS thiết lập chứng thực giữa những zone DNS. Một bản ghi DS được biểu diễn cho bản ghi chuyển giao khi vùng con được ký. Bản ghi DS kết hợp với bản ghi RRSIG để chứng thực cho zone được chuyển giao tại máy chủ tên miền cha. Bản ghi DS được khai báo trước , và bản ghi RRSIG khai báo sau giống như khai báo để xác thực cho một bản ghi tài nguyên thông thường.

Trường TTL của tập bản ghi DS phải ứng với trường TTL của tập bản ghi NS ủy quyền (có nghĩa là tập bản ghi NS trong cùng vùng chứa tập bản ghi DS). Việc xây dựng một bản ghi DS đòi hỏi phải có hiểu biết của bản ghi DNSKEY tương ứng trong vùng con để đưa ra được các giao tiếp giữa vùng con và vùng cha.

Những thay đổi đối với bản ghi CNAME
Nếu một tập bản ghi CNAME hiện diện tại một tên miền trong một vùng được ký, sẽ thay thế bằng tập bản ghi RRSIG và NSEC tương ứng trong tên miền đó. Đây là một phiên bản đã được chỉnh sửa của định nghĩa CNAME nguyên gốc. Định nghĩa nguyên gốc của bản ghi CNAME không cho phép bất cứ kiểu nào khác cùng tồn tại với bản ghi CNAME, nhưng một vùng được ký đòi hỏi những bản ghi NSEC và bản ghi RRSIG cho mọi tên miền. Để giải quyết xung đột này, định nghĩa của bản ghi CNAME của hệ thống DNS đã được chỉnh sửa lại để cho phép nó cùng tồn tại với các bản ghi NSEC và bản ghi RRSIG.

DNSKEY được thiết lập để tạo khóa công cộng nhằm thực hiện xác thực với các máy chủ DNS khác có cùng khóa công cộng này. Các bản ghi chứng thực RRSIG sử dụng để ký xác thực cho các bản ghi tài nguyên SOA, A, MX… Đối với các bản ghi NS khai báo quyền sở hữu tên miền đối với tên miền gốc thì sử dụng bản ghi NSEC kết hợp với bản ghi RRSIG để xác thực. Đối với các bản ghi chuyển giao từ DNS cha xuống các máy chủ tên miền DNS con thì kết hợp với bản ghi DS với bản ghi RRSIG để xác thực.

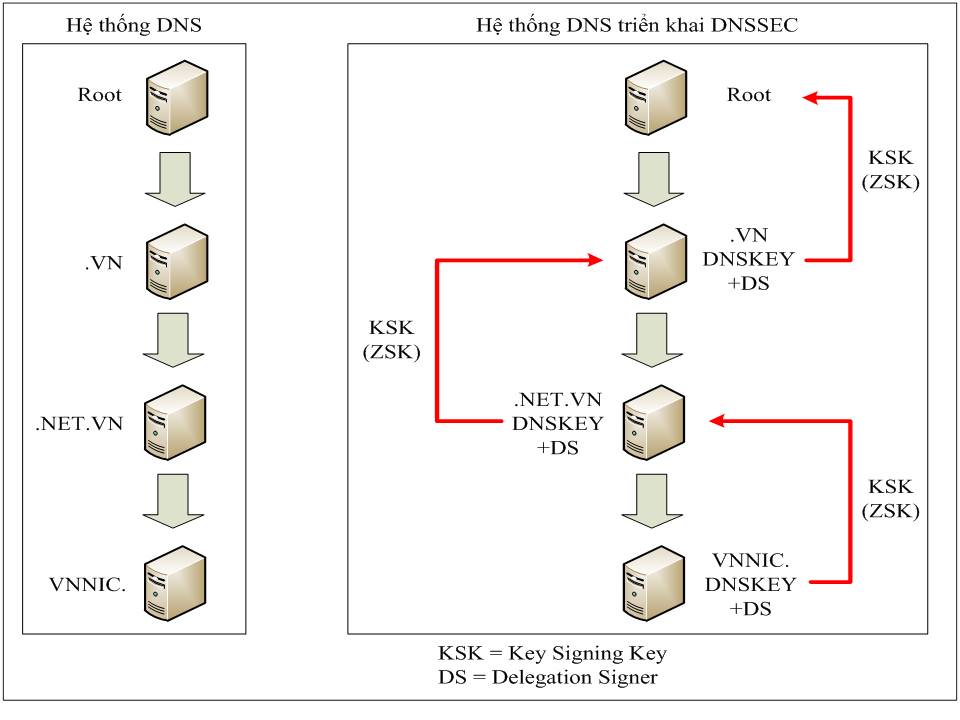
3. Triển khai DNSSEC

Triển khai dnssec

Triển khai dnssec

Quá trình triển khai DNSSEC bao gồm: ký chuyển giao tên miền .VN từ DNS Root về máy chủ DNS quốc gia quản lý và ký chuyền giao tên miền từ máy chủ DNS quốc gia cho các đơn vị khác quản lý. Việc triển khai DNSSEC trên hệ thống DNS quốc gia gồm các bước như sau:

Trên máy chủ DNS:

BƯỚC 1: Tạo cặp khóa riêng và khóa công khai
BƯỚC 2: Lưu trữ bảo mật khóa riêng
BƯỚC 3: Phân phối khóa công khai
BƯỚC 4: Ký zone
BƯỚC 5: Thay đổi khóa
BƯỚC 6: Ký lại zone
Trên resolver:

BƯỚC 7: Cấu hình Trust Anchors
BƯỚC 8: Thiết lập chuỗi tin cậy và xác thực chữ ký

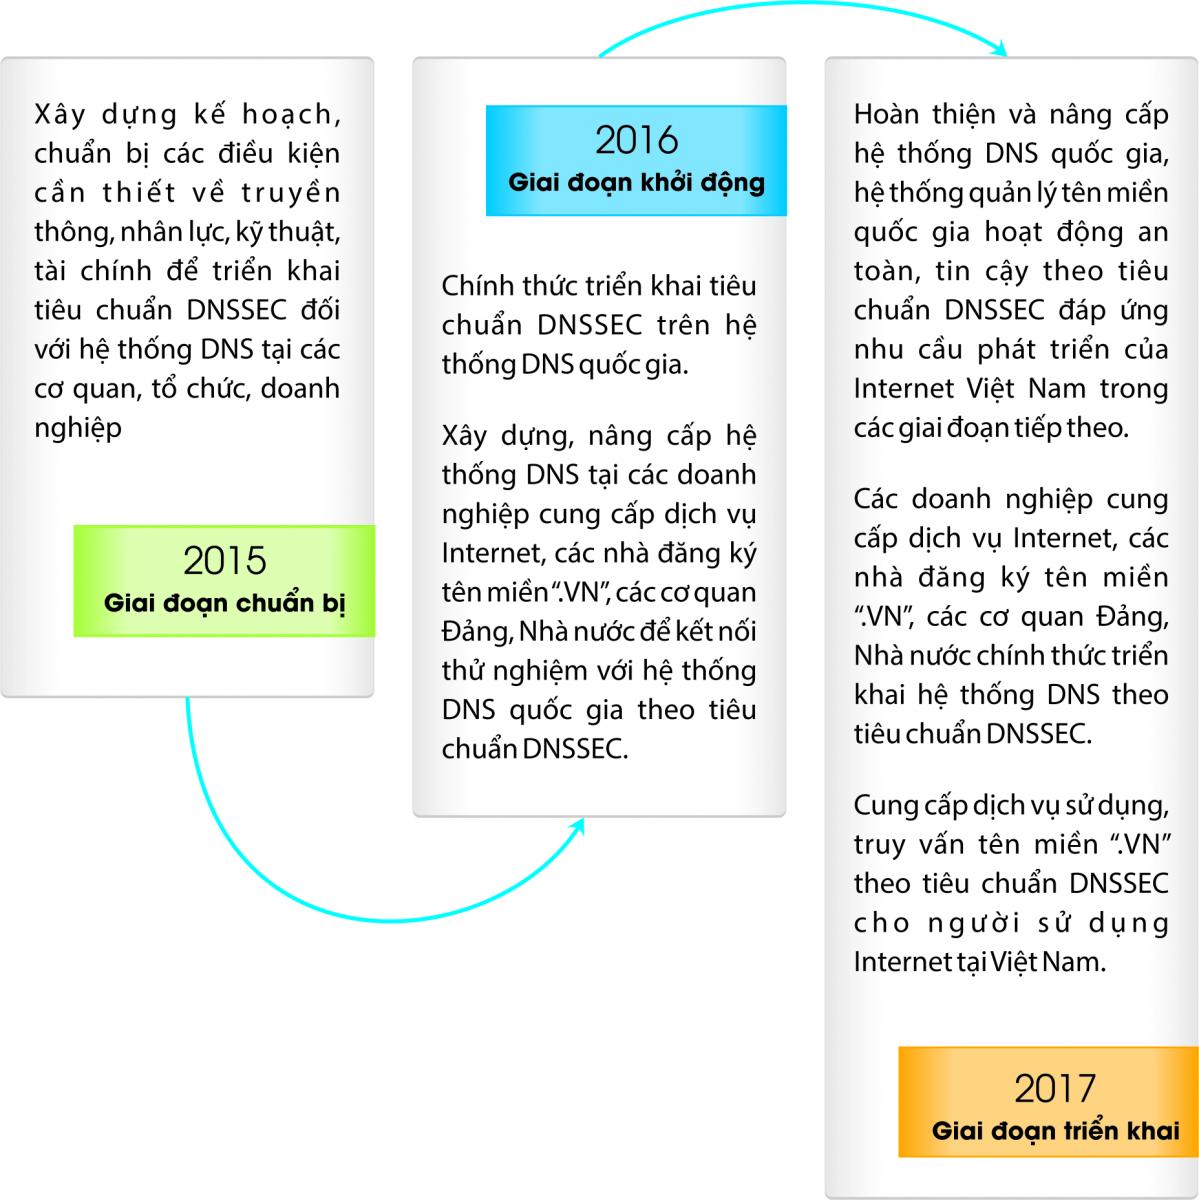
4. Lộ trình triển khai DNSSEC tại Việt Nam

Ngày 23/10/2014, Bộ trưởng Bộ Thông tin và Truyền thông đã ký quyết định số 1524/QĐ-BTTTT phê duyệt Đề án triển khai tiêu chuẩn DNSSEC cho hệ thống máy chủ tên miền (DNS) “.VN”, trong đó xác định rõ mục tiêu, phạm vi, nội dung, lộ trình triển khai DNSSEC tại Việt Nam với 03 giai đoạn chính.

lo-trinh-trien-khai-dnssec-tai-viet-nam

Lộ trình triển khai DNSSEC tại Việt Nam

Việc áp dụng thống nhất tiêu chuẩn DNSSEC đối với các hệ thống DNS “.VN” tại Việt Nam giúp đảm bảo chính xác và tin cậy trong việc sử dụng, truy vấn tên miền “.VN” trên Internet. Kết nối liên thông theo tiêu chuẩn DNSSEC giữa hệ thống DNS quốc gia “.VN” với hệ thống máy chủ tên miền gốc (DNS ROOT) và các hệ thống DNS quốc tế. Đánh dấu bước chuyển biến quan trọng trong việc phát triển hạ tầng Internet tại Việt Nam, sẵn sàng đẩy mạnh phát triển các dịch vụ thương mại điện tử, chính phủ điện tử tại Việt Nam một cách an toàn nhất.
Việc triển khai DNSSEC tại Việt Nam được thực hiện từng bước. Trước hết cần triển khai DNSSEC trên hệ thống máy chủ tên miền DNS quốc gia .VN, trên cơ sở đó sẽ triển khai DNSSEC ở các máy chủ tên miền cấp dưới như tên miền cấp 2 dùng chung (.gov.vn, .net.vn …); hệ thống DNS của các ISP, các Nhà đăng ký tên miền, doanh nghiệp cung cấp dịch vụ DNS Hosting, cơ quan Đảng, Nhà nước, chủ sở hữu tên miền .VN.

5. Lộ trình triển khai DNSSEC tại ESC

Do tầm quan trọng của DNSSEC, đặc biệt trong việc đảm bảo hệ thống email của các doanh nghiệp chạy ổn định nhất,  là nhà đăng ký chính thức tên miền Việt Nam, ESC sẽ phối hợp cùng VNNIC triển khai thử nghiệm kết nối DNSSEC giữa hệ thống DNS Nhà đăng ký với hệ thống tên miền quốc gia ngay trong những tháng đầu năm 2016 và sẽ triển khai chính thức vào cuối năm 2016.

ESC Group

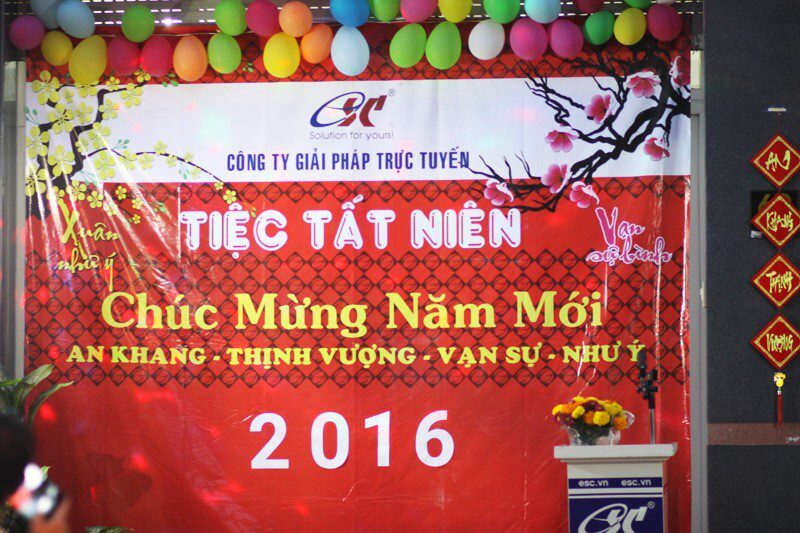
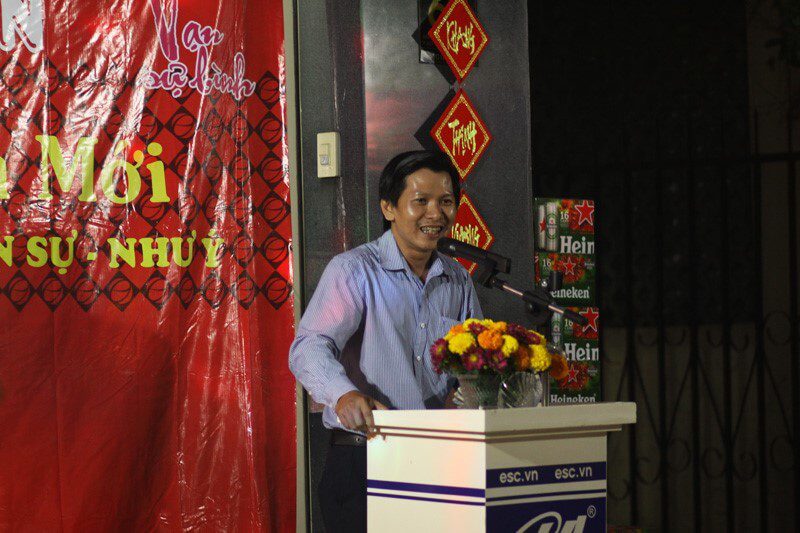
Hàng năm, theo thông lệ, cứ mỗi dịp tết đến xuân về, Công ty Giải Pháp Trực Tuyến lại tổ chức tiệc liên hoan tất niên cuối năm ESC- Ấm áp Tất niên. Đây là dịp gặp gỡ, giao lưu giữa Ban Lãnh đạo Công ty và toàn thể anh chị em đang làm việc tại ESC.

tat-nien-esc-2016

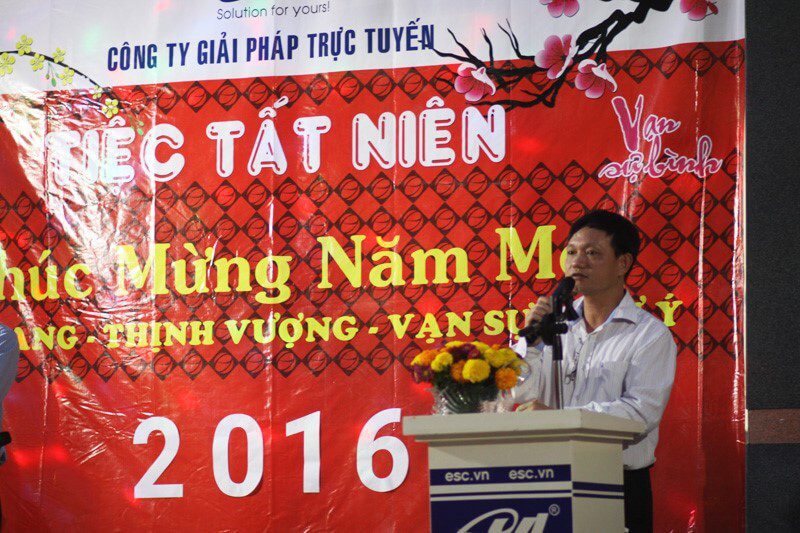
Hòa trong không khí vui tươi của mùa Xuân,tại buổi tiệc liên hoan tất niên cuối năm, thay mặt Ban Giám đốc,Ông Nguyễn Anh Tuấn, Giám đốc ESC đã có những lời chúc sức khỏe,hạnh phúc và thành công với các đối tác, khách hàng, và toàn thể anh chị em có mặt tham dự.

tat-nien-esc-2016-1

Giám đốc Nguyễn Anh Tuấn – ESC HCM phát biểu khai tiệc Tất niên

Tiếp đó, Ông Lê Xuân Thông – PGĐ Công ty ESC đã thay mặt toàn thể nhân viên cảm ơn Công ty, Giám Đốc ESC đã tạo điều kiện cho nhân viên được làm việc và phát huy khả năng sáng tạo của bản thân. Đặc biệt, năm 2016, mục tiêu ESC phải trở thành Nhà đăng ký tên miền Việt Nam, hosting, VPS Server và thiết kế website phát triển mạnh hơn nữa. Chúc Công ty ESC ngày càng thành công và phát triển hội nhập vào quá trình phát triển của đất nước. Chúc toàn thể Ban lãnh đạo ESC và nhân viên có 1 mùa xuân vui tươi hạnh phúc.

tat-nien-esc-2016-2

PGĐ Lê Xuân Thông – ESC HCM phát biểu chúc mừng, cảm ơn Ban lãnh đạo và toàn thể nhân viên

Một số hình ảnh của buổi tiệc:

tat-nien-esc-2016-5tat-nien-esc-2016-3tat-nien-esc-2016-4

Cuối cùng, buổi tiệc tất niên đã khép lại với những lời chúc chào mừng năm mới Xuân Bính Thân 2016.
Toàn thể ESC quyết tâm đoàn kết tiếp tục cố gắng hoàn thành xuất sắc nhiệm vụ được giao và đưa ESC ngày càng phát triển bền vững

Nhân dịp Tết Nguyên Đán – Mừng xuân Bính Thân 2016 sắp đến, ESC xin kính chúc Quý khách hàng cùng gia đình một mùa xuân thật an vui, hạnh phúc! Chúc sự hợp tác của Quý khách hàng với ESC ngày càng phát triển bền vững!

lich-nghi-tet-escESC xin thông báo lịch nghỉ Tết Bính Thân 2016 của Công ty chúng tôi như sau:

1. Thời gian nghỉ: Thứ Bảy ngày 06/02/2016 (nhằm ngày 28 tháng Chạp năm Ất Mùi).
2. Thời gian làm việc trở lại: Thứ Hai ngày 15/02/2016 (nhằm ngày Mùng 8 Tết năm Bính Thân).

Trong thời gian nghỉ lễ, Data Center sẽ đóng băng, không mang thiết bị vào, ra (trừ trường hợp bị sự cố).

Chúng tôi vẫn trực 24/24 để hỗ trợ khách hàng giải quyết các yêu cầu kỹ thuật phát sinh:

Hỗ trợ qua điện thoại:
Hotline : 1900 2069 hoặc 090 99 66 201

Hỗ trợ qua hệ thống ticket:
Email: support@esc.vn

Trân trọng,
ESC Group

A/ KÍCH HOẠT CHỨC NĂNG THANH TOÁN TRỰC TRUYẾN:

Đăng ký sử dụng dịch vụ thanh toán trực tuyến E-Commerce tại quầy giao dịch của Agribank

B/ HƯỚNG DẪN THANH TOÁN TRỰC TUYẾN:

Bước 1: Chọn hàng hóa/ dịch vụ và chọn thanh toán với Ngân hàng Agribank

Chọn hàng hóa/ dịch vụ cần mua, hoàn thành đơn đặt hàng, sau đó chọn thanh toán với Thẻ ATM nội địa. Tiếp đó, chọn biểu tượng Agribank.

Bước 2: Nhập thông tin thẻ

Tên in trên thẻ: Tên in nổi trên mặt thẻ (không dấu)

Số thẻ: bao gồm 16 số in nổi trên mặt thẻ ( không có khoảng trống)

Ngày phát hành: tháng/ năm được in nổi trên mặt thẻ

Nhấn “Tiếp tục” để hệ thống xác thực. Thông tin nhập yêu cầu chính xác và số dư tài khoản đủ thanh toán.

Bước 3. Xác thực giao dịch bằng mã xác thực OTP

Bạn sẽ nhận được mã xác thực OTP qua SMS về số điện thoại di động đã đăng ký với Agribank.

Bạn nhập mã OTP để xác thực giao dịch.

Kích “ Tiếp tục” để thực hiện thanh toán.

Lưu ý:

Bước 4: Nhận kết quả giao dịch

Agribank sẽ gửi thông báo kết quả giao dịch cho bạn (chấp nhận hoặc từ chối).

Bạn vui lòng liên hệ ESC để đăng ký các dịch vụ cũng như nhận thêm sự hỗ trợ. LIÊN HỆ ESC TẠI: Số điện thoại: 0909 966 201 Email: support@esc.vn Website: esc.vn

A/ KÍCH HOẠT CHỨC NĂNG THANH TOÁN TRỰC TRUYẾN:

Chủ thẻ của Ngân hàng TMCP Nam Việt (NCB) đăng ký sử dụng dịch vụ Thanh toán trực tuyến (Dịch vụ Ecom) tại các điểm giao dịch của NCB (Chi tiết xem tại đây).

B/ HƯỚNG DẪN THANH TOÁN TRỰC TUYẾN:

Bước 1: Chọn hàng hóa/ dịch vụ và chọn thanh toán với Ngân hàng TMCP Nam Việt

Chọn hàng hóa/ dịch vụ cần mua, hoàn thành đơn đặt hàng, sau đó chọn thanh toán với Thẻ thanh toán nội địa. Tiếp đó, chọn biểu tượng NCB.

Bước 2: Nhập thông tin thẻ

Tên in trên thẻ: Tên in nổi trên mặt thẻ (không dấu)

Số thẻ: bao gồm 16 số in nổi trên mặt thẻ ( không có khoảng trống)

Ngày phát hành: tháng/ năm được in nổi trên mặt thẻ

Nhấn “Tiếp tục” để hệ thống xác thực. Thông tin nhập yêu cầu chính xác và số dư tài khoản đủ thanh toán.

Bước 3. Xác thực giao dịch bằng mã xác thực OTP

Bạn sẽ nhận được mã xác thực OTP qua SMS về số điện thoại di động đã đăng ký với NCB.

Bạn nhập mã OTP để xác thực giao dịch.

Nhấn “Tiếp tục” để thực hiện thanh toán.

Bước 4: Nhận kết quả giao dịch

NCB sẽ gửi thông báo kết quả giao dịch cho bạn (chấp nhận hoặc từ chối).