Tài liệu hỗ trợ kỹ thuật chính thức từ ESC.VN

CẨM NANG VẬN HÀNH VÀ BẢO MẬT MÁY CHỦ LINUX CHUYÊN NGHIỆP

Chuyên trang Hỗ trợ & Triển khai Máy chủ Đám mây (eCloud VPS / Dedicated Server)

1. Giới thiệu tổng quan

Trong hạ tầng số hiện đại, hệ điều hành Linux (Ubuntu, Debian, AlmaLinux, Rocky Linux) là nền tảng cốt lõi cho hầu hết các dịch vụ web server, database và ứng dụng doanh nghiệp. Khi tiếp nhận bàn giao một máy chủ ảo eCloud VPS hoặc Dedicated Server tại ESC.VN, quản trị viên hệ thống (SysAdmin) cần nắm vững các kỹ năng vận hành, chuẩn hóa bảo mật và tối ưu tài nguyên.

Bài hướng dẫn này cung cấp quy trình toàn diện từ kết nối ban đầu, thiết lập bảo vệ đa lớp, quản lý dịch vụ hệ thống đến giám sát hiệu năng theo chuẩn kỹ thuật cao cấp nhất.

2. Kết nối và Quản lý Truy cập Ban đầu

2.1. Đăng nhập an toàn qua SSH

Trên máy trạm Linux/macOS hoặc Windows Terminal, kết nối tới máy chủ thông qua dòng lệnh:

ssh root@<IP_SERVER_ESC> -p 22

📌 Lưu ý: Trên giao diện dòng lệnh Linux, khi gõ mật khẩu hệ thống sẽ ẩn hoàn toàn ký tự (không xuất hiện dấu hoa thị). Hãy dán mật khẩu chính xác và nhấn Enter.

2.2. Khởi tạo tài khoản quản trị riêng biệt (Sudo User)

Vận hành trực tiếp bằng tài khoản root tiềm ẩn rủi ro thao tác nhầm hoặc bị tấn công dò mật khẩu. Hãy khởi tạo người dùng quản trị mới:

• Trên Ubuntu / Debian:

adduser escadmin
usermod -aG sudo escadmin

• Trên AlmaLinux / CentOS / Rocky Linux:

adduser escadmin
passwd escadmin
usermod -aG wheel escadmin

3. Cấu hình Bảo mật Cốt lõi (Server Hardening)

3.1. Cập nhật hệ điều hành và gói phần mềm

Ngay sau khi đăng nhập, thực hiện cập nhật toàn bộ bản vá bảo mật mới nhất:

# Dành cho Ubuntu/Debian:
sudo apt update && sudo apt upgrade -y

# Dành cho AlmaLinux/Rocky Linux:
sudo dnf update -y

3.2. Đổi cổng kết nối SSH và vô hiệu hóa mật khẩu trực tiếp

Thay đổi cổng SSH mặc định từ 22 sang cổng ngẫu nhiên (ví dụ 2288) để hạn chế bot quét tự động:

sudo nano /etc/ssh/sshd_config

Chỉnh sửa hoặc thêm các tham số sau trong file cấu hình:

Port 2288
PermitRootLogin no
PasswordAuthentication no

🛡️ Khuyến nghị an toàn: Trước khi tắt mật khẩu và khởi động lại dịch vụ SSH, hãy cấu hình khóa SSH Key công khai (authorized_keys) và luôn giữ một cửa sổ terminal đang kết nối để kiểm tra thông tuyến tránh tình trạng bị khóa ngoài.

3.3. Thiết lập Tường lửa Hệ thống (UFW / Firewalld)

Hệ điều hành Công cụ Tường lửa Câu lệnh mở SSH (Cổng 2288) Câu lệnh kích hoạt
Ubuntu / Debian UFW sudo ufw allow 2288/tcp sudo ufw enable
AlmaLinux / Rocky Firewalld sudo firewall-cmd --permanent --add-port=2288/tcp sudo firewall-cmd --reload

3.4. Cài đặt Fail2ban ngăn chặn Brute-force

Cài đặt Fail2ban để tự động đưa các địa chỉ IP cố tình dò mật khẩu quá số lần quy định vào danh sách cấm truy cập:

# Ubuntu / Debian:
sudo apt install fail2ban -y && sudo systemctl enable fail2ban --now

# AlmaLinux / Rocky Linux:
sudo dnf install epel-release -y
sudo dnf install fail2ban -y && sudo systemctl enable fail2ban --now

4. Quản lý Dịch vụ và Tiến trình với Systemd

Quản trị viên cần thuần thục lệnh systemctl để điều khiển các dịch vụ cốt lõi (Nginx, Apache, MariaDB, Docker):

5. Giám sát Hiệu năng và Xử lý Sự cố

5.1. Kiểm tra tài nguyên CPU, RAM và Ổ cứng

sudo du -sh /* | sort -h

5.2. Phân tích lưu lượng mạng và kết nối bất thường

Kiểm tra danh sách IP đang mở nhiều kết nối tới cổng dịch vụ (nghi vấn tấn công rà quét / DoS):

netstat -ntu | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -nr | head -n 15

6. Chiến lược Sao lưu và Khôi phục Dữ liệu (Backup 3-2-1)

Bảo đảm an toàn dữ liệu là nguyên tắc sống còn trong quản trị hệ thống máy chủ:

  1. Chụp ảnh Snapshot định kỳ: Tận dụng tính năng Snapshot trên bảng điều khiển eCloud VPS tại khachhang.esc.vn trước khi tiến hành cập nhật hệ thống hoặc can thiệp mã nguồn quan trọng.
  2. Sao lưu cơ sở dữ liệu tự động: Thiết lập tác vụ Cronjob xuất bản ghi SQL và đẩy sang hệ thống lưu trữ độc lập (Cloud Storage / SFTP riêng).

7. Kênh Hỗ trợ Kỹ thuật Chuyên môn 24/7 từ ESC.VN

Khi hệ thống gặp các sự cố phức tạp vượt ngoài tầm kiểm soát như tấn công từ chối dịch vụ (DDoS) quy mô lớn, lỗi phân vùng ổ đĩa ảo hoặc cần nâng cấp phần cứng (Scale up CPU/RAM/SSD):

Trong ngày hôm nay, hệ thống giám sát an toàn thông tin tại ESC.vn ghi nhận sự gia tăng đột biến của các botnet tự động rà quét lỗ hổng ứng dụng web và cổng kết nối từ xa.

Mục tiêu trọng tâm của các đợt tấn công là chèn webshell qua plugin/theme lỗi thời nhằm chiếm quyền kiểm soát website, can thiệp cơ sở dữ liệu và biến máy chủ thành trạm phát tán thư rác hoặc tấn công DDoS.

I. CÁC NGUY CƠ BẢO MẬT ĐANG DIỄN RA MẠNH MẼ

Hình thức tấn công Chi tiết phương thức & Hậu quả
1. Tải lên Web Shell qua thư mục Upload Lợi dụng lỗ hổng kiểm duyệt tệp tin trên plugin/theme để đưa các script thực thi độc hại (.php) vào thư mục tải lên, từ đó mở đường cho tin tặc chạy lệnh trực tiếp trên server.
2. Dò quét Brute Force cổng SSH và RDP Botnet liên tục tấn công cổng SSH (22) và Remote Desktop (3389) bằng từ điển mật khẩu nhằm đoạt quyền tài khoản quản trị cao nhất (root / Administrator).
3. Email mạo danh thông báo dịch vụ (Phishing) Gửi các cảnh báo khóa hosting, tên miền hoặc yêu cầu xác thực khẩn cấp có đính kèm file độc hại hoặc liên kết giả mạo để chiếm đoạt thông tin đăng nhập Portal và Webmail.
4. Tấn công giả mạo DNS Lợi dụng các hệ thống tên miền chưa bật DNSSEC để điều hướng khách hàng sang các máy chủ giả mạo nhằm lừa đảo thông tin thanh toán.

II. CẨM NANG 5 BƯỚC BẢO VỆ HỆ THỐNG TOÀN DIỆN

🚫 Bước 1: Chặn thực thi PHP trong thư mục Upload

Bổ sung quy tắc cấm chạy file script (.php) trong thư mục tải lên (như wp-content/uploads/) để vô hiệu hóa hoàn toàn nguy cơ lây lan của webshell.

🛡️ Bước 2: Đổi cổng kết nối mặc định & Xác thực SSH Key

Thay đổi ngay cổng mặc định SSH (22) và RDP (3389); tắt xác thực bằng mật khẩu thông thường và chuyển sang cơ chế xác thực cặp khóa SSH Key an toàn tuyệt đối.

🔒 Bước 3: Kích hoạt Tường lửa & Fail2ban

Cài đặt Fail2ban và cấu hình firewall để tự động cô lập, khóa vĩnh viễn hoặc tạm thời các địa chỉ IP có hành vi dò quét mật khẩu quá số lần quy định.

🔄 Bước 4: Cập nhật hệ điều hành và CMS định kỳ

Thực hiện nâng cấp thường xuyên các bản vá bảo mật trên máy chủ và loại bỏ toàn bộ các plugin/theme không rõ nguồn gốc.

# Cập nhật hệ điều hành Linux (CentOS/AlmaLinux/RHEL)
dnf update -y

# Cập nhật hệ điều hành Linux (Ubuntu/Debian)
apt update && apt upgrade -y

💾 Bước 5: Tuân thủ quy tắc Sao lưu 3-2-1 & Chụp Snapshot

Luôn có bản backup lưu trữ ngoại vi độc lập và tận dụng công cụ Snapshot trên nền tảng eCloud VPS của ESC trước khi tiến hành cập nhật hệ thống.

HỖ TRỢ KỸ THUẬT & ỨNG CỨU SỰ CỐ BẢO MẬT 24/7/365:

ESC – Cùng bạn bảo vệ hạ tầng số và phát triển kinh doanh an toàn, bền vững!

🚨 BÁO ĐỘNG CHIẾN DỊCH TẤN CÔNG WEB SUPPLY CHAIN, MÃ ĐỘC ĐÁNH CẮP PHIÊN ĐĂNG NHẬP VÀ RÀ SOÁT LỖ HỔNG HỆ THỐNG

Trong ngày hôm nay, bộ phận giám sát an toàn thông tin của ESC.vn ghi nhận sự dịch chuyển nguy hiểm trong các đợt tấn công mạng: tin tặc không chỉ rà quét cổng quản trị (SSH/RDP) như thông lệ, mà đang đẩy mạnh chiến dịch khai thác chuỗi cung ứng mã nguồn web (Supply Chain Attacks) kết hợp phát tán mã độc đánh cắp phiên đăng nhập (Session Hijacking / Cookie Stealer) nhằm vượt qua cả cơ chế bảo mật hai lớp (2FA).

Để đảm bảo an toàn tuyệt đối cho website, máy chủ (eCloud VPS/Server) và tài khoản doanh nghiệp, ESC.vn phát đi bản tin cảnh báo cùng hướng dẫn kỹ thuật phòng ngừa khẩn cấp.

I. TỔNG HỢP CÁC PHƯƠNG THỨC TẤN CÔNG NGUY HIỂM HÔM NAY

Loại hình tấn công Hành vi & Thủ đoạn Hậu quả trực tiếp
1. Đánh cắp Token / Phiên làm việc (Session Hijacking) Tin tặc gửi email lừa đảo mạo danh thông báo lỗi dịch vụ hoặc sử dụng extension/phần mềm giả mạo để đọc trộm cookie trình duyệt, trích xuất token đăng nhập của quản trị viên. Chiếm quyền truy cập cPanel, WordPress Admin, Webmail mà không cần vượt qua mã OTP/2FA; âm thầm cài backdoor hoặc trích xuất cơ sở dữ liệu.
2. Đầu độc mã nguồn Web (Supply Chain / Null Plugin) Lợi dụng việc người quản trị tải các plugin, theme trôi nổi hoặc bản lậu (nulled/crack) có chứa sẵn đoạn mã obfuscated ngầm kết nối về C2 Server (Command & Control). Tạo backdoor ẩn sâu trong mã nguồn PHP, tự động tải webshell và biến máy chủ thành trạm gửi email spam hoặc tấn công DDoS.
3. Quét dò mật khẩu SSH / RDP tự động Mạng lưới botnet tự động quét liên tục các cổng kết nối mặc định (Port 22 SSH, Port 3389 RDP) với từ điển mật khẩu cập nhật liên tục. Chiếm quyền root/Administrator, mã hóa dữ liệu máy chủ (Ransomware) và xóa bản sao lưu.
4. Tấn công đầu độc bộ nhớ tạm DNS & Giả mạo tên miền Khai thác hệ thống phân giải tên miền chưa kích hoạt tiêu chuẩn an toàn mở rộng (DNSSEC) để điều hướng khách truy cập sang các trang thanh toán/đăng nhập lừa đảo. Mất mát dữ liệu khách hàng, hủy hoại uy tín thương hiệu và nguy cơ bị đình chỉ tên miền.

II. CẨM NANG HƯỚNG DẪN BẢO MẬT KHẨN CẤP DÀNH CHO QUẢN TRỊ VIÊN

1. Kích hoạt tính năng đăng xuất từ xa và xóa phiên làm việc cũ

2. Rà soát sạch mã nguồn và vô hiệu hóa sửa file trực tiếp trên Web

define('DISALLOW_FILE_EDIT', true);
define('DISALLOW_FILE_MODS', true);

3. Gia cố an toàn cổng kết nối máy chủ Linux & Windows

4. Tăng cường phòng thủ tên miền với DNSSEC và SSL chuẩn doanh nghiệp

5. Sao lưu dữ liệu độc lập (Chiến lược Snapshot & Backup 3-2-1)

III. KÊNH TIẾP NHẬN ỨNG CỨU SỰ CỐ AN NINH MẠNG TẠI ESC.VN

Nếu nghi ngờ website bị chèn mã độc, máy chủ bị nghẽn bất thường hoặc tài khoản có dấu hiệu truy cập trái phép, Quý khách hàng hãy lập tức liên hệ với Trung tâm kỹ thuật ESC:

ESC – Đồng hành cùng an toàn thông tin và sự phát triển bền vững của doanh nghiệp!

Trong bối cảnh chuyển đổi số diễn ra mạnh mẽ, an toàn thông tin đang trở thành ưu tiên hàng đầu của mọi tổ chức và cá nhân. Tình trạng các cuộc tấn công quét lỗ hổng, lừa đảo trực tuyến (phishing) và phát tán mã độc tống tiền (ransomware) nhằm vào hệ thống website, máy chủ (VPS/Dedicated Server) và tài khoản email doanh nghiệp ngày càng diễn biến phức tạp với nhiều thủ đoạn tinh vi.

Để chủ động nhận diện rủi ro và nâng cao năng lực phòng thủ, ESC.vn xin gửi tới Quý khách hàng và bạn đọc bản tin cảnh báo an ninh mạng cùng cẩm nang hướng dẫn phòng chống mã độc, ngăn chặn tấn công hiệu quả.

I. NHẬN DIỆN CÁC HÌNH THỨC TẤN CÔNG & LÂY NHIỄM NGUY HIỂM HIỆN NAY

Hình thức tấn công Phương thức hoạt động Mục tiêu & Hậu quả
1. Tấn công dò mật khẩu (Brute Force) Tin tặc sử dụng các mạng máy tính ma (botnet) tự động quét cổng kết nối mặc định như SSH (Port 22), RDP (Port 3389) hoặc các trang quản trị CMS (wp-login.php, cPanel) và thử hàng triệu tổ hợp tài khoản/mật khẩu liên tục. Chiếm quyền root/administrator của VPS/Server; đánh cắp toàn bộ cơ sở dữ liệu và biến máy chủ thành công cụ đào coin hoặc DDOS trung gian.
2. Email lừa đảo (Phishing & Spear Phishing) Giả mạo các thông báo khẩn cấp từ nhà cung cấp dịch vụ hạ tầng (Hosting, Mail, Domain), ngân hàng hoặc cơ quan chức năng với nội dung yêu cầu xác minh tài khoản, gia hạn gấp dịch vụ kèm theo đường link giả mạo hoặc file nén độc hại (.zip, .rar, macro Word/Excel). Lộ lọt tài khoản email công ty, mã hóa toàn bộ dữ liệu máy trạm (Ransomware), can thiệp luồng giao dịch tài chính nội bộ.
3. Khai thác lỗ hổng Web & Plugin Khai thác các lỗ hổng chưa được vá (Zero-day hoặc N-day) trên các plugin, theme WordPress, CMS mã nguồn mở hoặc các thư viện dịch vụ chưa cập nhật trên hệ điều hành máy chủ. Website bị chèn mã độc chuyển hướng (redirect) cờ bạc, deface giao diện, hoặc chèn backdoor ngầm đánh cắp dữ liệu khách hàng.
4. Tấn công từ chối dịch vụ (DDoS) Phát động lưu lượng truy cập giả mạo khổng lồ làm nghẽn băng thông mạng hoặc quá tải tài nguyên CPU/RAM của hệ thống máy chủ. Website và hệ thống email tê liệt hoàn toàn, gián đoạn kinh doanh và ảnh hưởng uy tín thương hiệu.

II. CẨM NANG 6 BƯỚC BẢO VỆ TOÀN DIỆN TỪ KỸ THUẬT VIÊN ESC.VN

1. Thiết lập lại cổng kết nối & Vô hiệu hóa truy cập trực tiếp bằng mật khẩu

  • Đổi cổng kết nối mặc định: Tuyệt đối không để cổng SSH ở Port 22 hoặc Remote Desktop (RDP) ở Port 3389. Hãy chuyển sang các cổng ngẫu nhiên trong dải private (Ví dụ: 2288, 33899).
  • Sử dụng SSH Key: Chuyển sang cơ chế xác thực bằng cặp khóa công khai/riêng tư (SSH Public/Private Key) và tắt tính năng PasswordAuthentication trên máy chủ Linux.

2. Kích hoạt Tường lửa (Firewall) và Công cụ phòng thủ tự động Fail2ban

  • Chỉ mở các cổng cần thiết cho hoạt động kinh doanh (Port 80 cho HTTP, Port 443 cho HTTPS, Port Mail SSL). Khóa toàn bộ các cổng nội bộ không sử dụng.
  • Cài đặt và thiết lập Fail2ban để tự động đưa các IP nhập sai mật khẩu quá 3–5 lần vào danh sách chặn tạm thời hoặc vĩnh viễn:

[sshd]
enabled = true
port = 2288
maxretry = 3
bantime = 3600
findtime = 600

3. Bật Xác thực đa yếu tố (2FA / MFA) trên mọi nền tảng

Kích hoạt tính năng 2FA bằng ứng dụng tạo mã OTP (Google Authenticator, Microsoft Authenticator) cho tất cả:

  • Tài khoản Portal quản trị khách hàng tại ESC.vn.
  • Bảng điều khiển quản trị máy chủ (cPanel, DirectAdmin, aaPanel, Proxmox/vSphere).
  • Tài khoản Email Doanh nghiệp tên miền riêng.

4. Thường xuyên cập nhật hệ điều hành, nhân Kernel và Plugin

  • Thiết lập lịch kiểm tra và cập nhật các bản vá bảo mật định kỳ cho hệ điều hành máy chủ (chạy dnf update -y hoặc apt update && apt upgrade -y).
  • Cập nhật định kỳ phiên bản PHP, web server (Nginx/Apache) và các plugin, theme trên CMS website để đóng các lỗ hổng đã công bố.

5. Nguyên tắc an toàn khi xử lý Email và Tệp tin

  • Kiểm tra kỹ địa chỉ người gửi thực sự (phần mở rộng tên miền sau ký tự @), không bấm vào các đường link lạ có cấu trúc tên miền sai khác.
  • Không mở các file đính kèm dạng nén (.zip, .rar, .iso) hoặc các file tài liệu yêu cầu “Enable Macro” nếu chưa được quét virus bằng công cụ chuyên dụng.
  • Triển khai đầy đủ các bản ghi xác thực danh tính người gửi cho tên miền: SPF, DKIM, DMARC để phòng chống giả mạo tên miền công ty.

6. Tuân thủ chiến lược Sao lưu dữ liệu (Backup 3-2-1)

  • Lưu trữ ít nhất 3 bản sao dữ liệu quan trọng trên 2 phương tiện lưu trữ khác nhau, với ít nhất 1 bản sao lưu ngoại vi (Offsite / Cloud Storage độc lập).
  • Tận dụng tính năng Snapshot định kỳ trên hệ thống eCloud VPS của ESC trước khi thực hiện các thay đổi mã nguồn lớn.

III. KÊNH TIẾP NHẬN HỖ TRỢ VÀ KHẮC PHỤC SỰ CỐ TẠI ESC.VN

Khi phát hiện máy chủ hoặc website có dấu hiệu bị mã độc, chậm đột biến do nghẽn mạng, hoặc tài khoản email bị spam bất thường, Quý khách hàng hãy lập tức liên hệ Trung tâm Hỗ trợ Kỹ thuật ESC để được cô lập và ứng cứu kịp thời:

Hotline Hỗ trợ 24/7: 1900 2069
Hệ thống Ticket Hỗ trợ kỹ thuật: khachhang.esc.vn
Website chính thức: https://esc.vn

Bạn đang lo lắng website hoạt động không ổn định và không có thời gian xử lý các vấn đề kỹ thuật hằng ngày? Đã có dịch vụ quản trị WordPress của ESC.

✨ Vì sao nên chọn dịch vụ quản trị WordPress?

Bạn không cần dành thời gian theo dõi các vấn đề kỹ thuật hoặc lo lắng website gặp lỗi sau mỗi lần cập nhật. Đội ngũ kỹ thuật sẽ chủ động kiểm tra, bảo trì và xử lý các vấn đề phát sinh để website luôn ổn định, an toàn và hoạt động hiệu quả.

Dịch vụ Quản trị WordPress

🌺 Các hạng mục quản trị:

Hãy để việc vận hành kỹ thuật cho chúng tôi, để bạn tập trung vào kinh doanh và phát triển nội dung.

Hãy liên lạc với chúng tôi ngay để được tư vấn miễn phí: https://esc.vn/quan-tri-wordpress

ESC – Cùng bạn kinh doanh online hiệu quả!

🌐 Website: https://esc.vn

☎ Hotline: 1900 2069

🚀 ESC – Giải pháp trực tuyến toàn diện cho doanh nghiệp Việt!

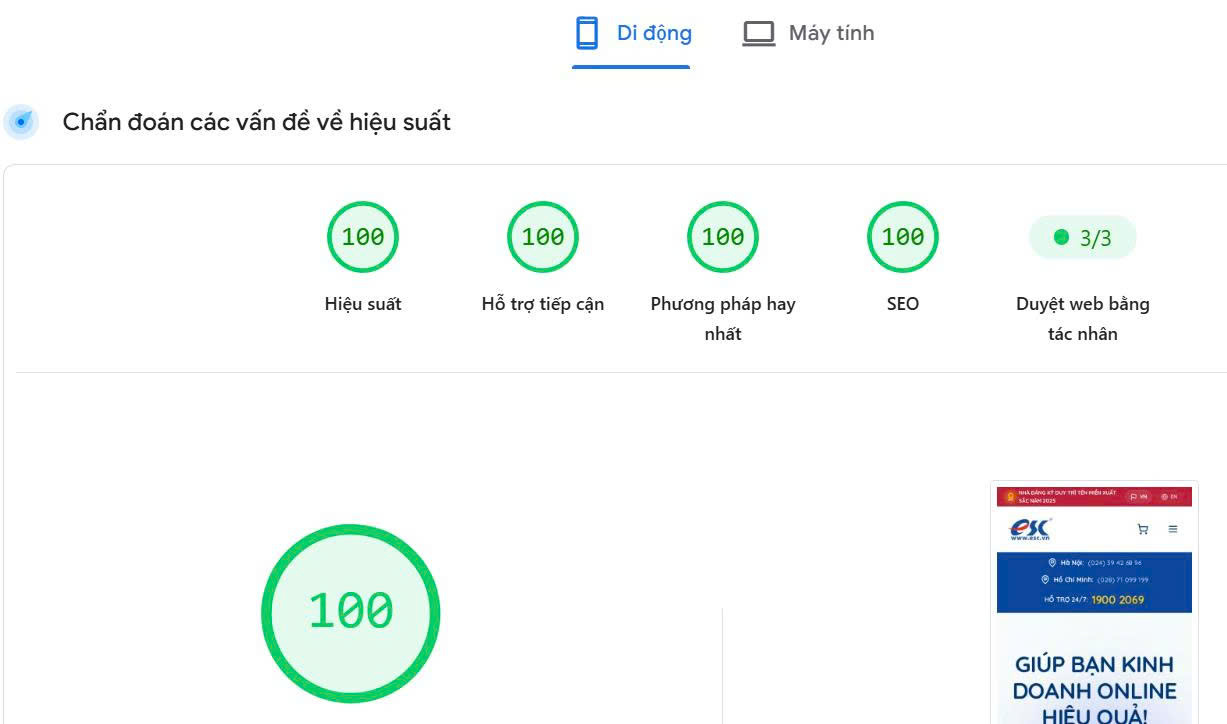
Kết quả đánh giá hiệu suất website ESC.vn cho thấy nền tảng đang có nhiều chỉ số tích cực về tốc độ tải trang, khả năng tiếp cận, tiêu chuẩn SEO và các phương pháp phát triển web hiện đại. Đặc biệt, website đạt 100/100 điểm SEO, cùng điểm tuyệt đối ở các tiêu chí hiệu suất, hỗ trợ tiếp cận và phương pháp hay nhất.

ESC.vn đạt 100 điểm SEO

ESC.vn đạt 100/100 điểm SEO

Theo kết quả đánh giá trên thiết bị di động, ESC.vn đạt 100 điểm SEO. Đây là chỉ số đáng chú ý, cho thấy website đã đáp ứng tốt nhiều yêu cầu kỹ thuật quan trọng giúp công cụ tìm kiếm có thể thu thập, hiểu và lập chỉ mục nội dung.

Bên cạnh SEO, website cũng đạt:

  • 100/100 Hiệu suất
  • 100/100 Hỗ trợ tiếp cận
  • 100/100 Phương pháp hay nhất
  • 100/100 SEO

Kết quả này cho thấy việc tối ưu website không chỉ tập trung vào từ khóa hay nội dung mà còn được triển khai trên nhiều khía cạnh kỹ thuật.

Tốc độ phản hồi máy chủ tốt

Một trong những điểm tích cực của báo cáo là Time to First Byte (TTFB) đạt khoảng 0,4 giây.

TTFB phản ánh khoảng thời gian trình duyệt phải chờ trước khi nhận được byte dữ liệu đầu tiên từ máy chủ. Chỉ số thấp cho thấy hệ thống máy chủ và quá trình xử lý yêu cầu đang có khả năng phản hồi nhanh.

Đối với website doanh nghiệp, tốc độ phản hồi máy chủ có ý nghĩa quan trọng. Người dùng không phải chờ quá lâu trước khi nội dung bắt đầu xuất hiện, đồng thời tạo nền tảng tốt cho quá trình tải toàn bộ trang.

FCP đạt 1,1 giây

First Contentful Paint (FCP) đạt 1,1 giây, nằm trong vùng tốt.

FCP đo thời điểm trình duyệt bắt đầu hiển thị nội dung đầu tiên trên màn hình. Đây là một trong những cảm nhận đầu tiên của người dùng khi truy cập website.

Với FCP khoảng 1,1 giây, người truy cập ESC.vn có thể nhanh chóng nhìn thấy nội dung thay vì phải chờ một khoảng thời gian dài trong trạng thái màn hình trống.

Đây là yếu tố đặc biệt quan trọng trên thiết bị di động, nơi tốc độ kết nối và năng lực phần cứng có thể khác nhau đáng kể.

LCP 2,7 giây: chỉ số cần tiếp tục tối ưu

Trong báo cáo, Largest Contentful Paint (LCP) đạt 2,7 giây và đang ở vùng cần cải thiện.

LCP đo thời gian để phần nội dung lớn nhất trong khu vực hiển thị ban đầu được tải hoàn chỉnh. Đây là một trong những chỉ số quan trọng của Core Web Vitals.

Mức 2,7 giây không phải là một kết quả quá xấu, nhưng vẫn còn dư địa để ESC.vn tiếp tục tối ưu.

Một số hướng có thể tập trung gồm:

  • Tối ưu hình ảnh lớn trên trang chủ
  • Sử dụng định dạng hình ảnh hiện đại như WebP hoặc AVIF
  • Giảm kích thước tài nguyên CSS và JavaScript
  • Ưu tiên tải nội dung quan trọng trong màn hình đầu tiên
  • Tối ưu font chữ
  • Sử dụng cache hiệu quả
  • Kiểm tra các script của bên thứ ba
  • Tối ưu CDN và thời gian truyền tải tài nguyên

Việc cải thiện LCP sẽ giúp nội dung chính xuất hiện nhanh hơn và mang lại trải nghiệm tốt hơn cho người dùng.

CLS 0,16: cần giảm tình trạng xê dịch bố cục

Một chỉ số khác đang được đánh dấu cần cải thiện là Cumulative Layout Shift (CLS) ở mức 0,16.

CLS phản ánh mức độ thay đổi bất ngờ của bố cục trong quá trình tải trang.

Ví dụ, người dùng đang chuẩn bị nhấp vào một nút nhưng hình ảnh hoặc quảng cáo tải thêm khiến nội dung phía trên thay đổi vị trí. Những hiện tượng như vậy tạo cảm giác website thiếu ổn định và có thể ảnh hưởng đến trải nghiệm sử dụng.

ESC.vn có thể tiếp tục giảm CLS bằng cách:

  • Khai báo kích thước cố định cho hình ảnh
  • Dành sẵn không gian cho banner và các thành phần động
  • Hạn chế chèn nội dung mới phía trên nội dung đã hiển thị
  • Tối ưu cách tải font chữ
  • Kiểm tra các widget, banner và script bên ngoài

Đưa CLS xuống vùng tốt sẽ giúp trang web ổn định hơn trong quá trình tải.

SEO hiện đại không chỉ là từ khóa

Một website đạt điểm SEO cao không đồng nghĩa với việc chỉ cần tối ưu từ khóa là đủ.

SEO hiện nay là sự kết hợp giữa nội dung chất lượng, cấu trúc website, tốc độ, trải nghiệm người dùng, khả năng truy cập và nền tảng kỹ thuật.

Với một website cung cấp dịch vụ tên miền, hosting, email doanh nghiệp, SSL và các giải pháp trực tuyến như ESC.vn, điều này càng quan trọng.

Người dùng thường tìm kiếm dịch vụ thông qua Google trước khi đưa ra quyết định. Vì vậy, website cần vừa cung cấp thông tin rõ ràng, vừa đảm bảo tốc độ và trải nghiệm tốt trên điện thoại.

Từ tốc độ website đến hiệu quả kinh doanh

Tốc độ website không chỉ là câu chuyện kỹ thuật.

Một trang web tải nhanh giúp người dùng tiếp cận sản phẩm và thông tin nhanh hơn. Khi trải nghiệm tốt, khả năng người dùng tiếp tục xem sản phẩm, tìm hiểu dịch vụ hoặc thực hiện đăng ký cũng được cải thiện.

Đặc biệt với website thương mại điện tử và website dịch vụ, mỗi giây chờ đợi đều có thể ảnh hưởng đến hành vi của khách hàng.

Kết quả đánh giá ESC.vn cho thấy nền tảng hiện đã có nhiều yếu tố kỹ thuật được tối ưu tốt, đặc biệt là TTFB, FCP và điểm SEO tổng thể. Những chỉ số LCP và CLS vẫn còn dư địa cải thiện sẽ là những mục tiêu tiếp theo để nâng cao chất lượng trải nghiệm.

SEO tốt là một quá trình liên tục

Không nên xem điểm số của một công cụ đánh giá là đích đến cuối cùng.

Website luôn thay đổi khi bổ sung sản phẩm, hình ảnh, tính năng, plugin, mã theo dõi hoặc nội dung mới. Vì vậy, việc kiểm tra định kỳ các chỉ số hiệu suất và Core Web Vitals là cần thiết.

Với ESC.vn, kết quả 100/100 về SEO là một tín hiệu tích cực. Đồng thời, việc tiếp tục tối ưu LCP từ 2,7 giây và CLS từ 0,16 sẽ giúp website tiến gần hơn đến một trải nghiệm nhanh, ổn định và thân thiện trên thiết bị di động.

SEO hiệu quả không chỉ giúp website được tìm thấy. Quan trọng hơn, đó là giúp khách hàng tìm thấy thông tin nhanh hơn, trải nghiệm tốt hơn và có thêm lý do để lựa chọn doanh nghiệp.