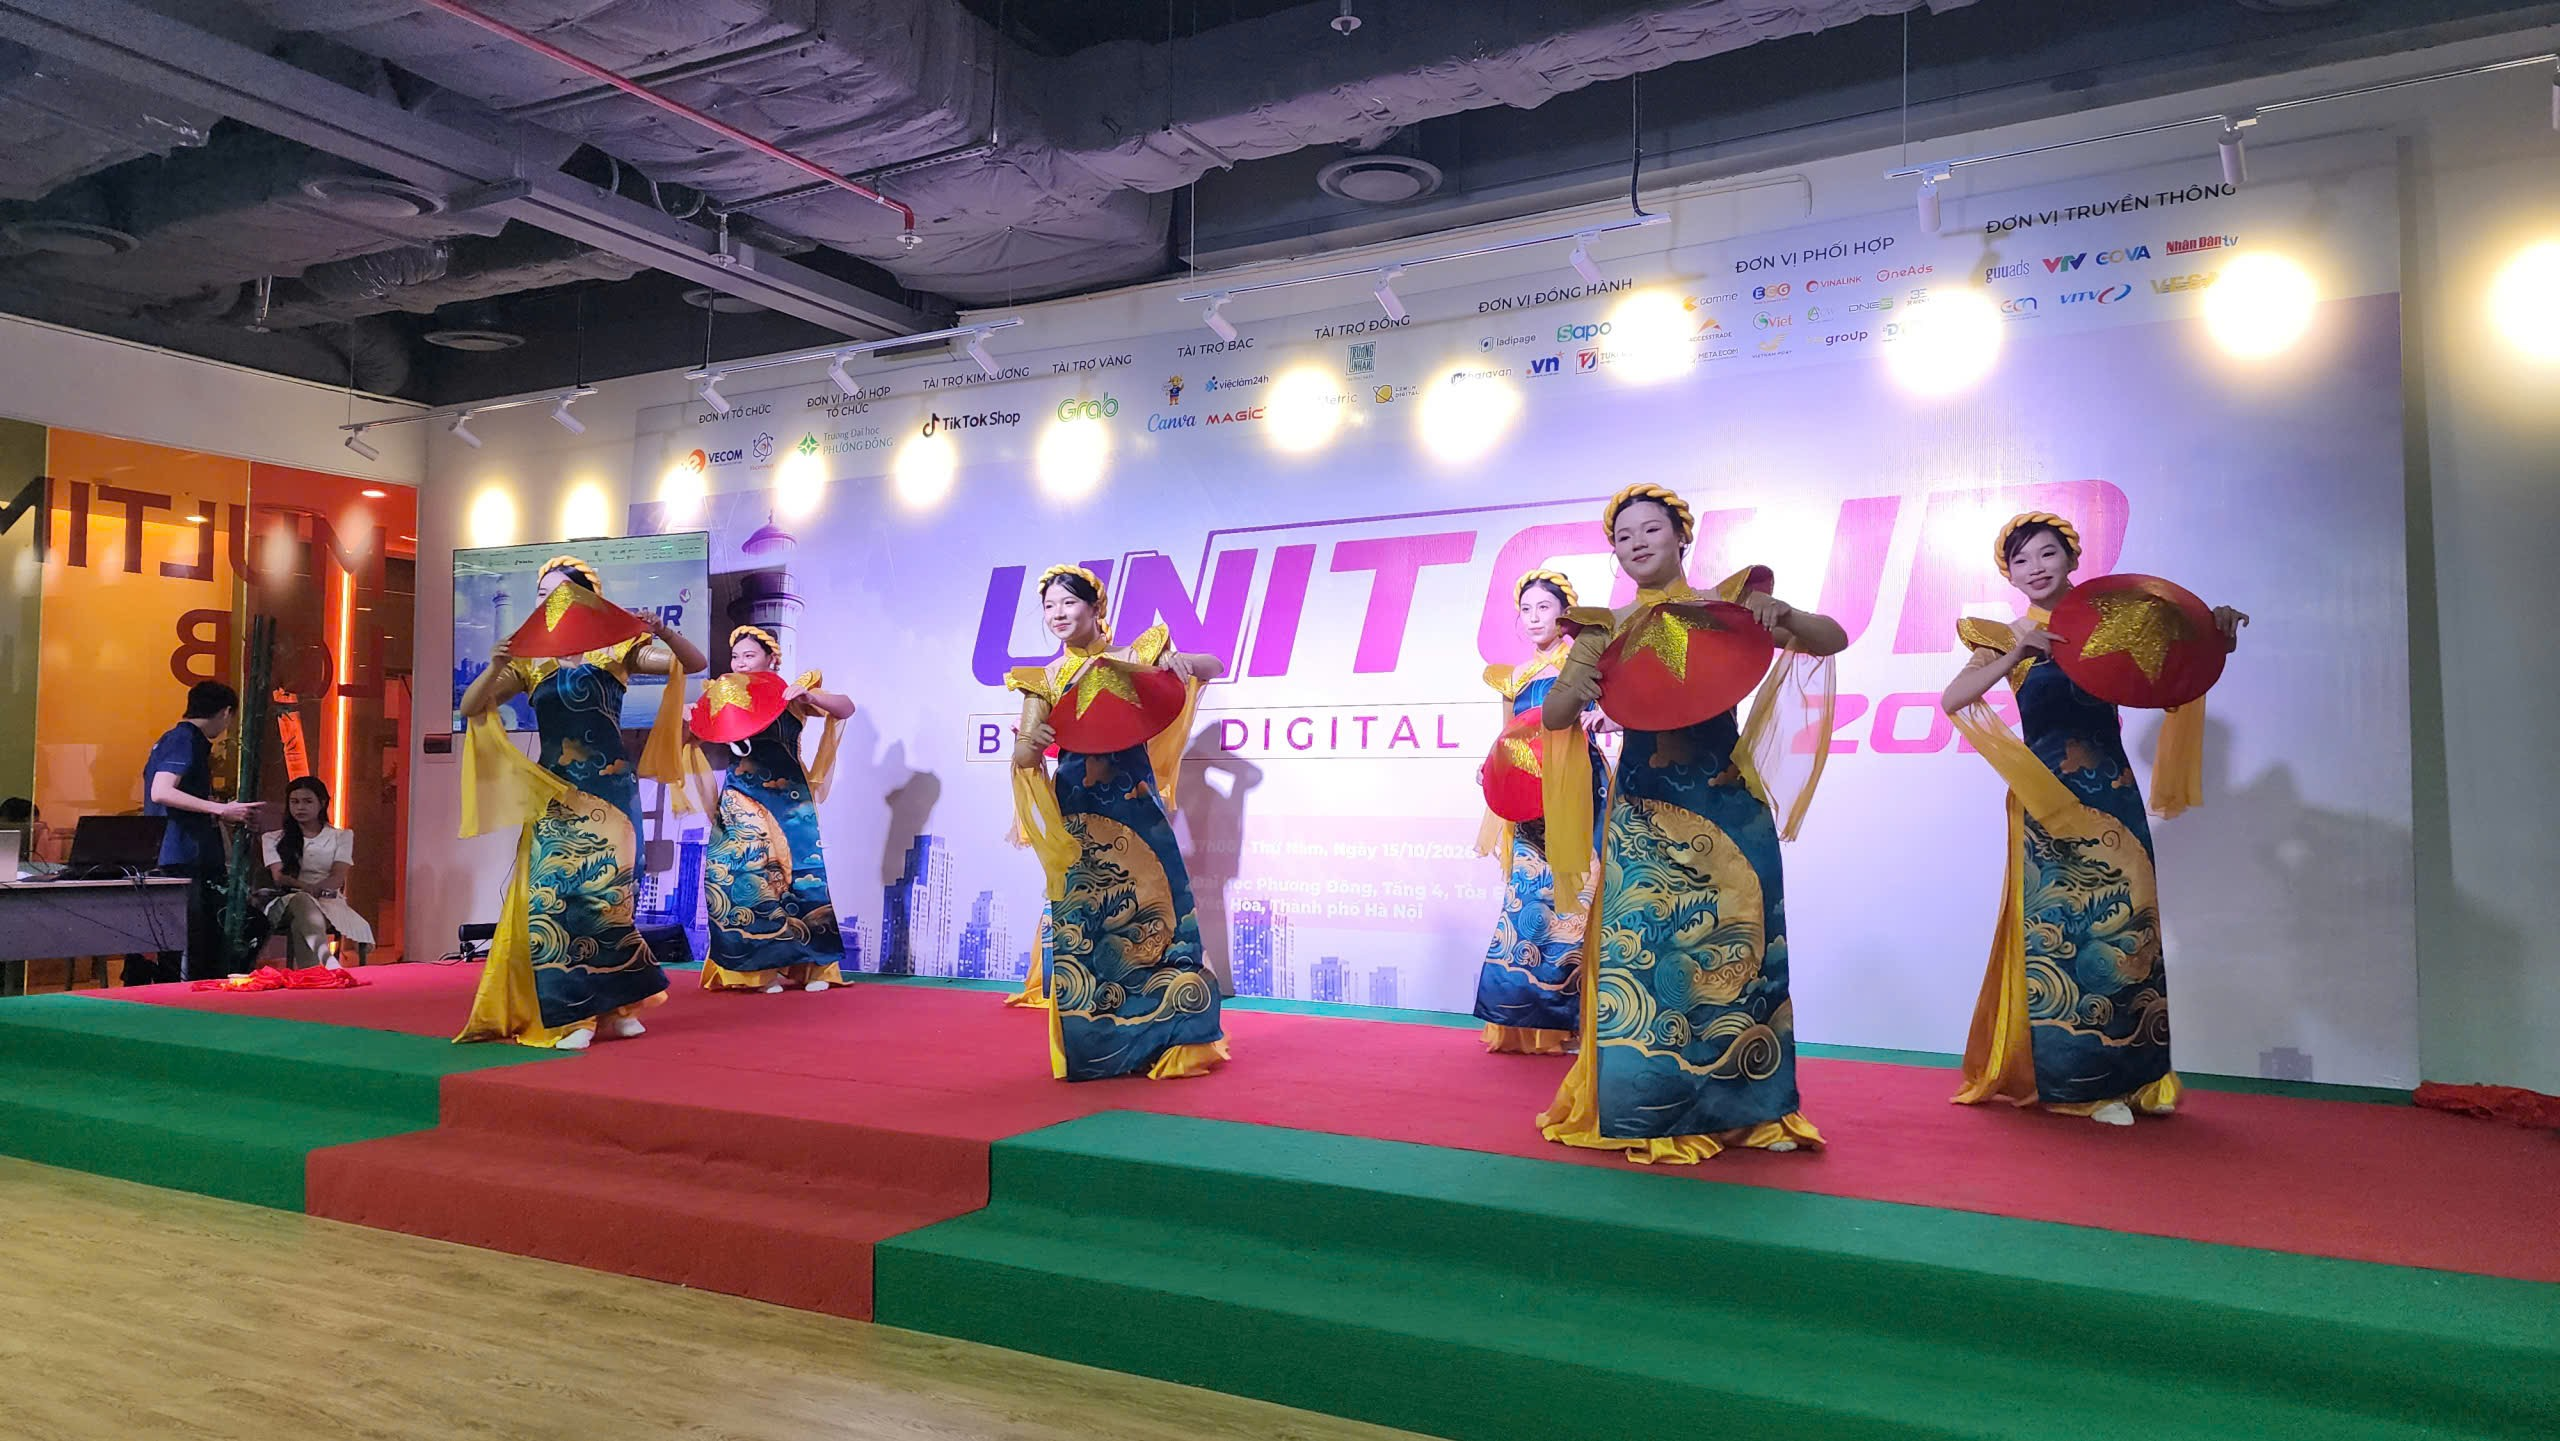
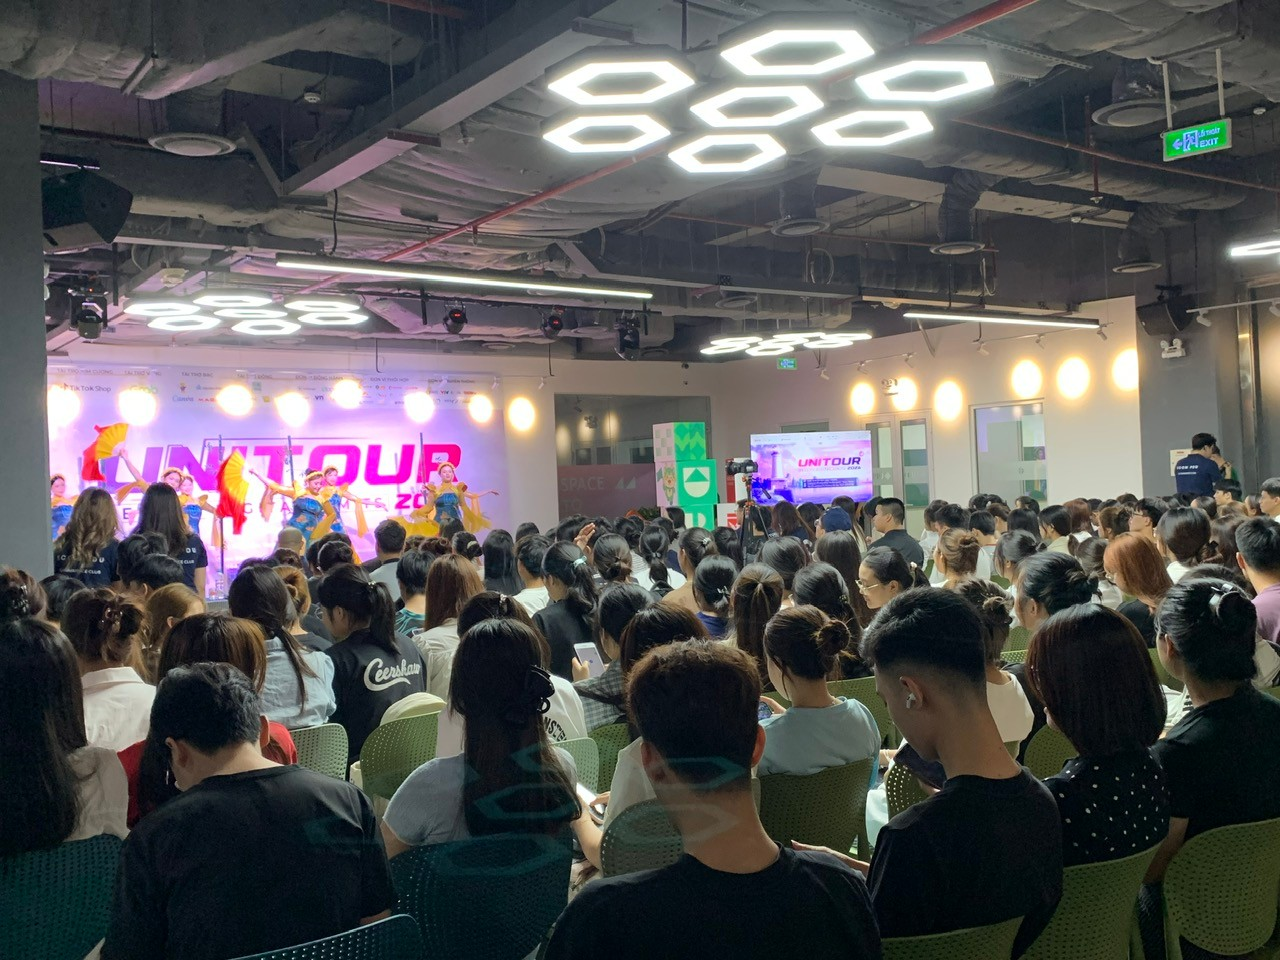
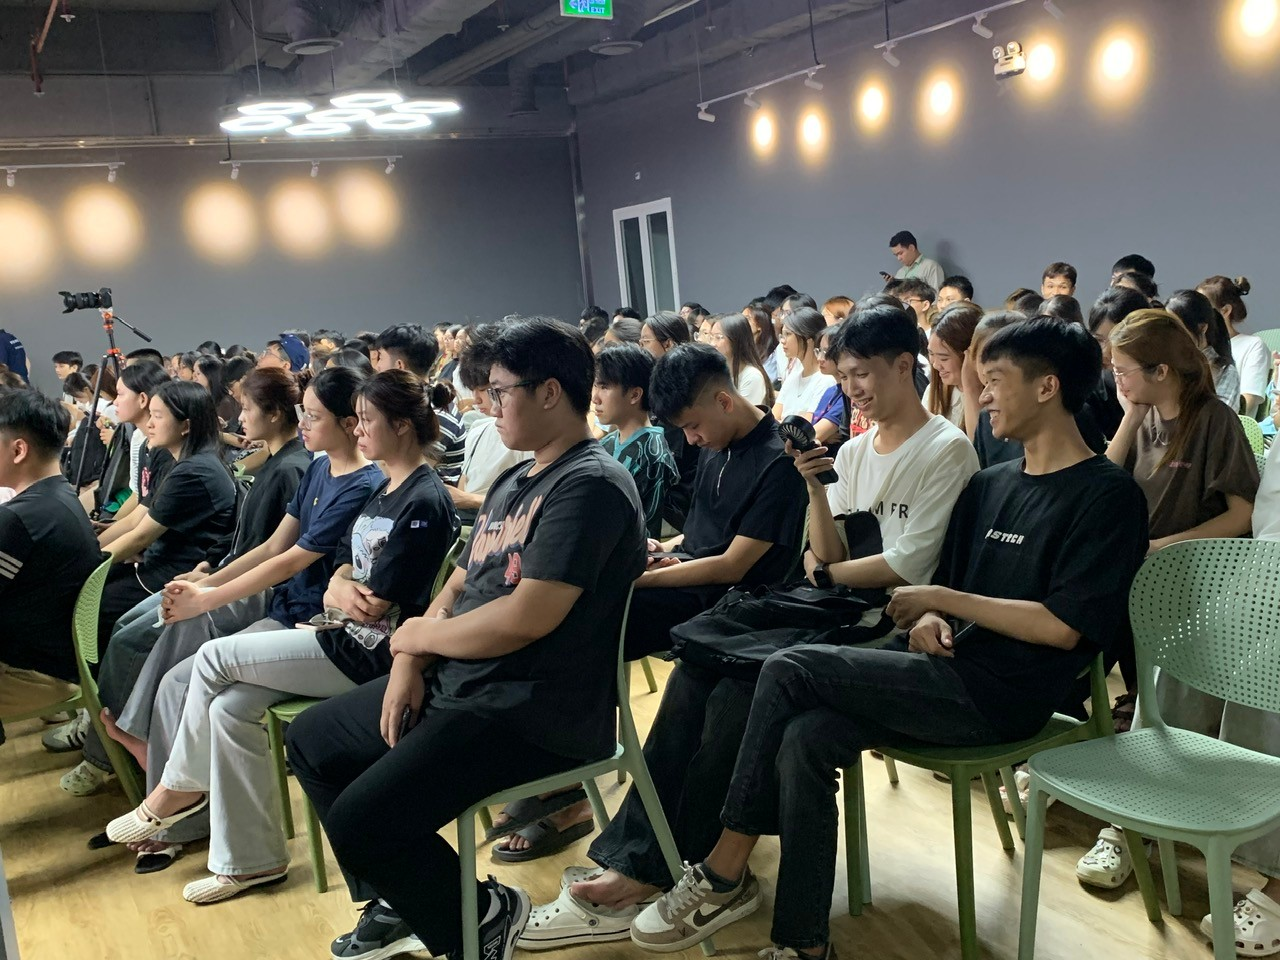
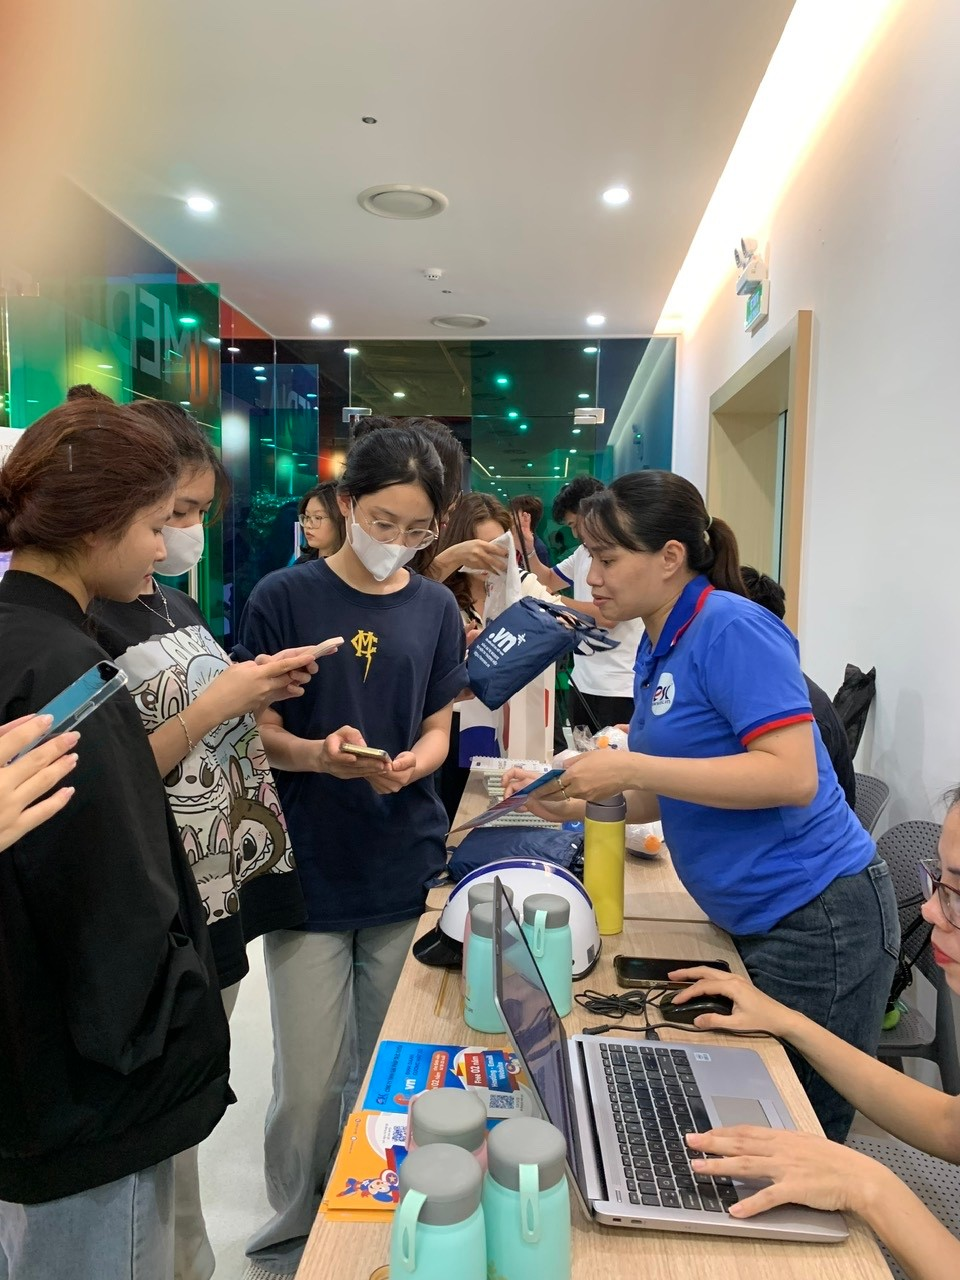
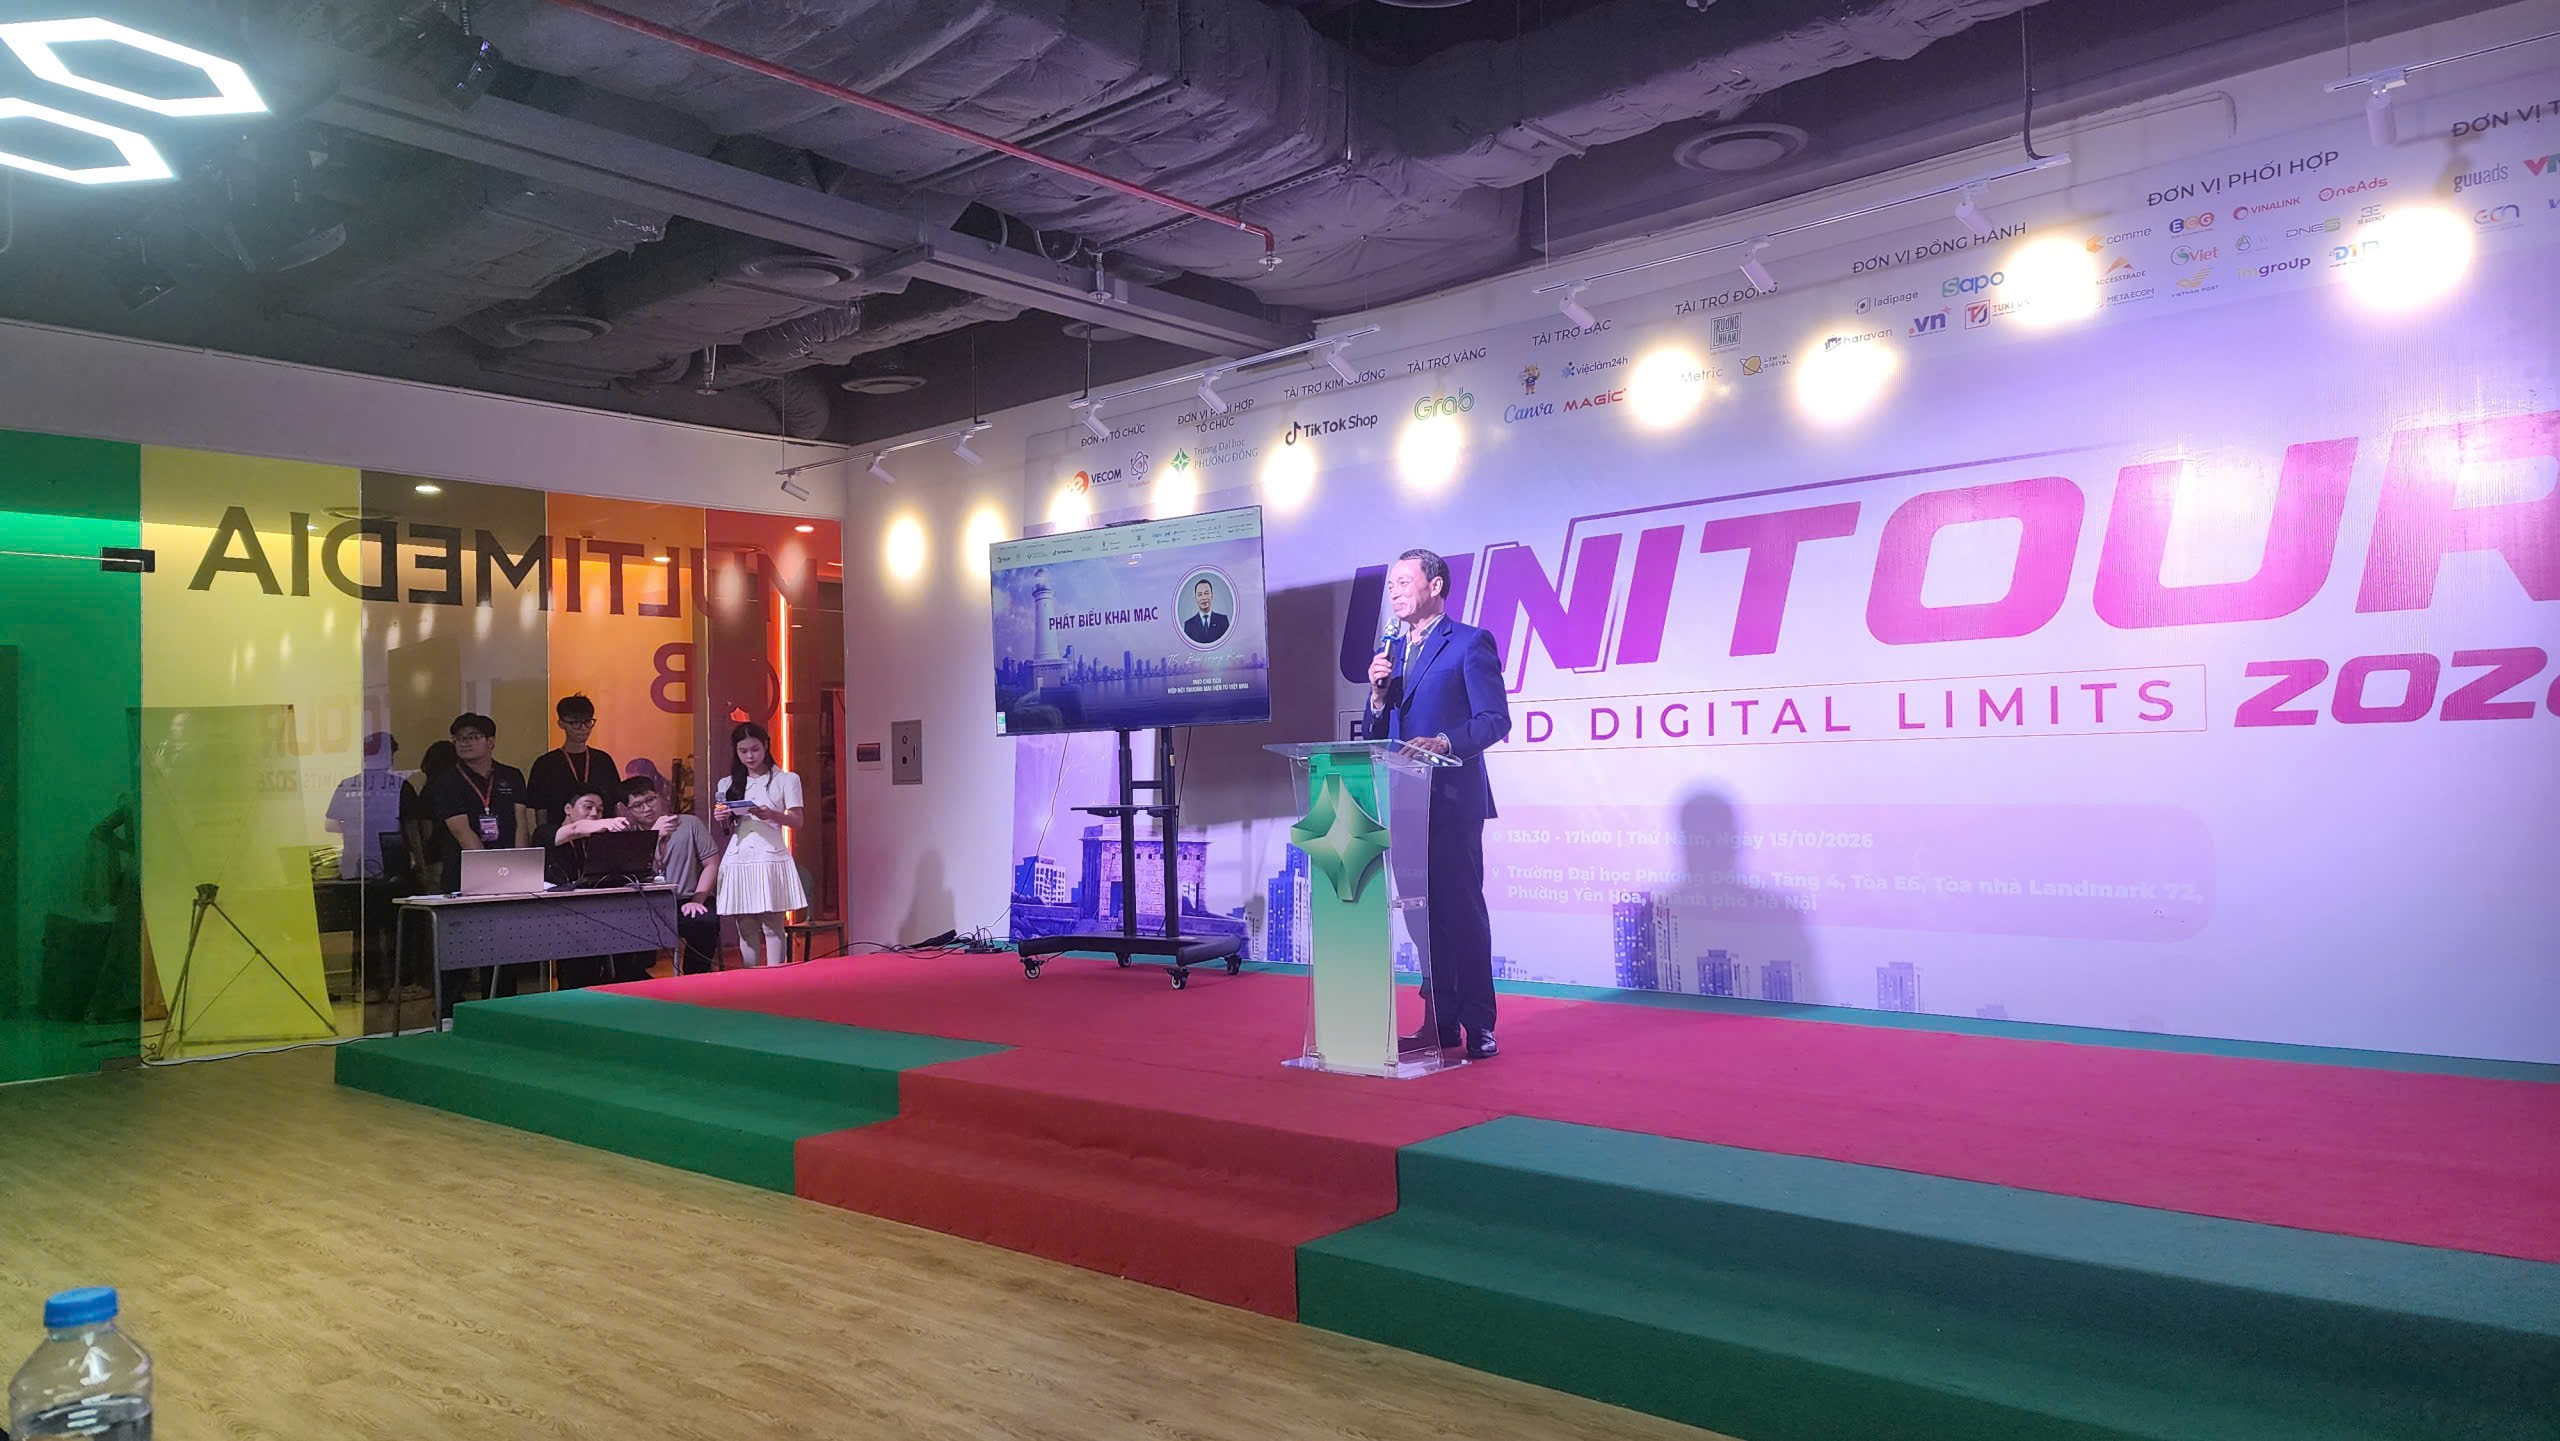
Ngày 15/10/2026, chuỗi hành trình UNITOUR 2026 với chủ đề “Beyond Digital Limits – Sinh viên vượt giới hạn số” do Hiệp hội Thương mại điện tử Việt Nam (VECOM) phối hợp tổ chức cùng Cuộc thi Sinh viên Kinh doanh số 2026 đã chính thức dừng chân tại Trường Đại học Phương Đông. Sự kiện ghi nhận sự đồng hành của các đơn vị công nghệ hàng đầu như Công ty TNHH Giải pháp trực tuyến (ESC), thu hút sự tham gia nhiệt huyết của hàng trăm sinh viên đầy hoài bão.
Sức hút từ tọa độ tri thức số tại Đại học Phương Đông
Ngay từ sáng ngày 15/10/2026, không gian tại Trường Đại học Phương Đông đã được phủ sóng bởi bầu không khí náo nhiệt và đầy tinh thần tuổi trẻ. Sự kiện UNITOUR 2026 không chỉ đơn thuần là một điểm đến kết nối sinh viên với thực tiễn thị trường, mà còn là bệ phóng để các bạn trẻ tiếp cận trực diện với xu hướng chuyển dịch số toàn cầu.
Phát biểu mở đầu chương trình, đại diện Ban tổ chức và Hiệp hội Thương mại điện tử Việt Nam (VECOM) nhấn mạnh: “Trong bối cảnh nền kinh tế số chuyển mình mạnh mẽ, ranh giới giữa các ngành nghề đang dần xóa nhòa. Thế hệ trẻ, đặc biệt là sinh viên các khối ngành kinh tế, công nghệ tại Đại học Phương Đông, chính là lực lượng tiên phong cần phải chủ động trang bị tư duy số để làm chủ tương lai.”
“Vượt giới hạn số” – Tiền đề vững chắc từ hạ tầng công nghệ và chiến lược kinh doanh
Chủ đề “Beyond Digital Limits” năm nay mang đến góc nhìn thực chiến về thương mại điện tử, trí tuệ nhân tạo (AI) và các mô hình kinh doanh số hiện đại.
Chia sẻ tại sự kiện, các chuyên gia và đại diện doanh nghiệp công nghệ – tiêu biểu như Công ty TNHH Giải pháp trực tuyến (ESC) – đã mang đến những bài học thực tế về việc xây dựng nền tảng số, tối ưu hóa hạ tầng web và thương hiệu trực tuyến cho thế hệ startup trẻ. Đại diện ESC nhấn mạnh rằng: “Để vươn ra biển lớn kinh doanh số, việc sở hữu một tư duy kinh doanh nhạy bén thôi chưa đủ, các bạn trẻ cần nắm vững gốc rễ về hạ tầng kỹ thuật số, bảo mật và các công cụ hiện đại như tên miền, hosting, eCloud VPS để hiện thực hóa ý tưởng của mình một cách bền vững nhất.”
Những thắc mắc xoay quanh cách thức khởi nghiệp trên nền tảng số, tối ưu hóa gian hàng trực tuyến và xây dựng thương hiệu cá nhân trên môi trường internet đã được giải đáp thỏa đáng, mang lại cho sinh viên góc nhìn toàn diện từ lý thuyết đến thực thi kỹ thuật.
Bạn Minh Thư – sinh viên năm cuối Khoa Kinh tế, Trường Đại học Phương Đông chia sẻ: “Mình thực sự ấn tượng với những chia sẻ thực chiến từ các chuyên gia, đặc biệt là những góc nhìn về cách vận hành hệ thống trực tuyến từ phía doanh nghiệp như ESC. Đây chắc chắn là hành trang quý giá để mình tự tin hơn khi đăng ký tham gia Cuộc thi Sinh viên Kinh doanh số 2026 sắp tới.”
Lan tỏa năng lượng qua các hoạt động trải nghiệm thực tế
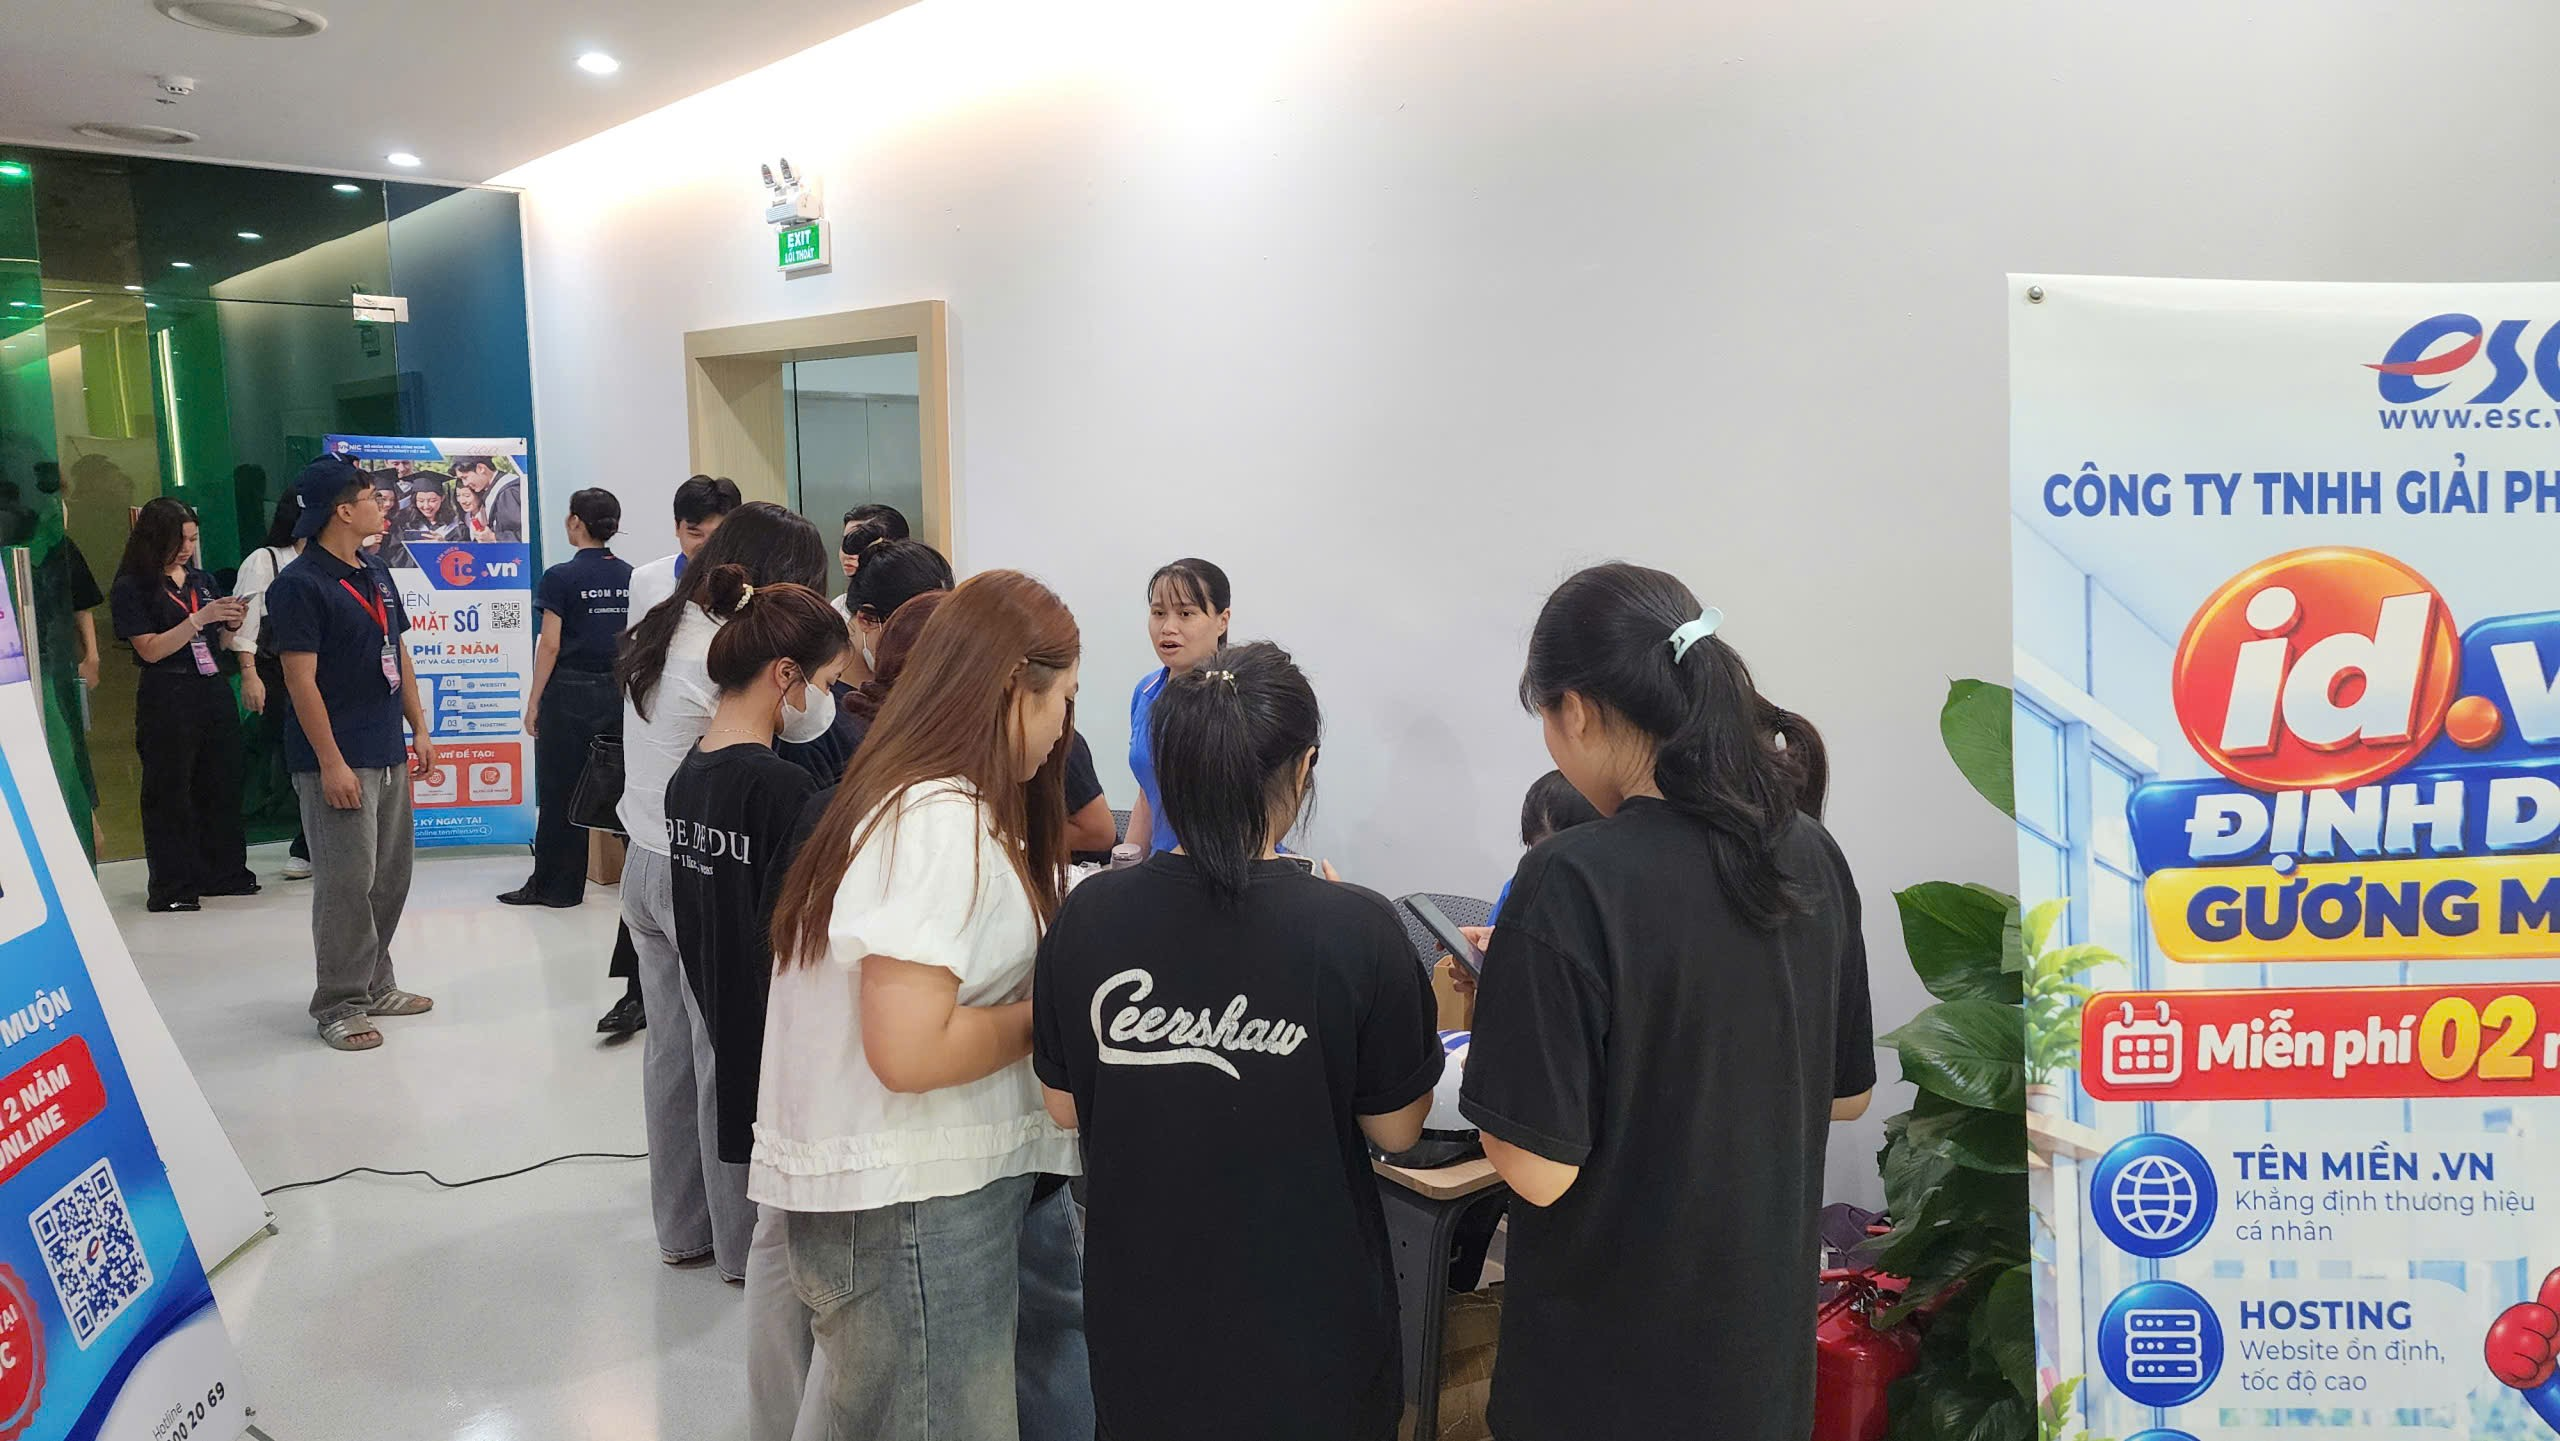
Bên cạnh phần tọa đàm chuyên sâu, không khí của UNITOUR 2026 tại Đại học Phương Đông càng trở nên sôi động hơn bao giờ hết nhờ các khu vực trải nghiệm công nghệ, không gian check-in sáng tạo và các minigame tương tác thông minh tại các booth doanh nghiệp. Hàng trăm phần quà giá trị, tài khoản trải nghiệm công cụ số và các suất học bổng kỹ năng đã được trao tận tay những sinh viên xuất sắc nhất.
Sự kiện khép lại vào chiều cùng ngày trong niềm hân hoan và dư âm ngọt ngào của tuổi trẻ Phương Đông. UNITOUR 2026 đã thành công rực rỡ trong việc kết nối mạng lưới giữa hiệp hội, nhà trường và các doanh nghiệp công nghệ tiên phong như ESC, qua đó thắp lên ngọn lửa đam mê sáng tạo và khát vọng chinh phục mọi đỉnh cao số hóa của thế hệ sinh viên hôm nay.
Một số hình ảnh ghi nhận tại chương trình:
Tuấn Nguyễn
Quản Trị Mạng & Dịch Vụ Thư Điện Tử Doanh Nghiệp
CẤU HÌNH MAIL SERVER RIÊNG (POSTFIX & DOVECOT) CHUẨN KỸ THUẬT, XÁC THỰC SPF/DKIM/DMARC & TỐI ƯU 100% VÀO INBOX TRÊN eCLOUD VPS
Chuyên trang Hỗ trợ & Triển khai Máy chủ Đám mây ESC.VN
1. Giới thiệu tổng quan
Dịch vụ thư điện tử (Email) là kênh giao thương huyết mạch của mọi tổ chức. Tuy nhiên, việc tự triển khai một Mail Server độc lập trên máy chủ ảo eCloud VPS hoặc Dedicated Server luôn đòi hỏi tiêu chuẩn kỹ thuật nghiêm ngặt nhất:
- Nếu thiếu các bản ghi xác thực nguồn gốc thư, email gửi đi từ máy chủ sẽ bị Gmail, Microsoft Outlook hay Yahoo tự động đánh dấu là thư rác (Spam/Junk) hoặc từ chối tiếp nhận hoàn toàn (Bounced).
- Nếu máy chủ bị lợi dụng cấu hình Open Relay, kẻ xấu sẽ biến VPS thành công cụ phát tán thư rác hàng loạt, khiến địa chỉ IP Public bị liệt vào danh sách đen quốc tế (Blacklist/DNSBL) và bị các tổ chức an ninh mạng chặn tuyến.
Bài hướng dẫn này chuẩn hóa toàn bộ quy trình: cài đặt Postfix (MTA – gửi thư), Dovecot (MDA/IMAP – nhận thư), mã hóa TLS/SSL, và tích hợp bộ ba xác thực danh tính số SPF, DKIM (OpenDKIM), DMARC để đảm bảo tỷ lệ vào Hộp thư đến (Inbox) đạt mức tối đa.
2. Yêu Cầu Kỹ Thuật Tiên Quyết Trước Khi Cài Đặt
- Cấu hình Reverse DNS (PTR Record): Địa chỉ IP Public của máy chủ eCloud VPS bắt buộc phải phân giải ngược về đúng Hostname của Mail Server (ví dụ:
mail.tenmien.vn). (Quý khách gửi Ticket tại cổng khachhang.esc.vn để kỹ thuật ESC hỗ trợ trỏ PTR record cho IP máy chủ).
- Mở các cổng mạng Mail trên Tường lửa (Firewall):
- Cổng gửi thư (SMTP):
25 (Server-to-Server), 587 (Submission – Client gửi có TLS), 465 (SMTPS).
- Cổng nhận thư (IMAP/POP3):
993 (IMAPS), 995 (POP3S).
3. Cài Đặt và Cấu Hình Mail Transfer Agent (Postfix)
3.1. Cài đặt Postfix
Trên Ubuntu / Debian:
sudo DEBIAN_FRONTEND=noninteractive apt update && sudo apt install postfix mailutils -y
Trên AlmaLinux / Rocky Linux:
sudo dnf install postfix mailx -y
3.2. Cấu hình tệp tin chính /etc/postfix/main.cf
Mở file cấu hình Postfix:
sudo nano /etc/postfix/main.cf
Thiết lập các tham số vận hành chuẩn:
myhostname = mail.tenmien.vn
mydomain = tenmien.vn
myorigin = $mydomain
inet_interfaces = all
inet_protocols = ipv4
mydestination = $myhostname, localhost.$mydomain, localhost, $mydomain

# CHỐNG OPEN RELAY: Chỉ máy chủ cục bộ mới được gửi thư không xác thực
mynetworks = 127.0.0.0/8 [::ffff:127.0.0.0]/104 [::1]/128
home_mailbox = Maildir/

# MÃ HÓA TLS CHO GIAO THỨC GỬI THƯ (Dùng chung chứng chỉ SSL của Nginx/Let's Encrypt)
smtpd_tls_cert_file = /etc/ssl/esc_certs/fullchain.crt
smtpd_tls_key_file = /etc/ssl/esc_certs/private.key
smtpd_use_tls = yes
smtpd_tls_security_level = may
smtp_tls_security_level = may
smtpd_tls_protocols = !SSLv2, !SSLv3, !TLSv1, !TLSv1.1
smtpd_tls_mandatory_ciphers = high

# XÁC THỰC NGƯỜI DÙNG QUA DOVECOT SASL
smtpd_sasl_type = dovecot
smtpd_sasl_path = private/auth
smtpd_sasl_auth_enable = yes
smtpd_recipient_restrictions = permit_sasl_authenticated, permit_mynetworks, reject_unauth_destination
3.3. Mở cổng Submission 587 trong /etc/postfix/master.cf
Mở file master.cf và bỏ chú thích dòng dịch vụ submission:
submission inet n       -       y       -       -       smtpd
  -o syslog_name=postfix/submission
  -o smtpd_tls_security_level=encrypt
  -o smtpd_sasl_auth_enable=yes
  -o smtpd_reject_unauth_destination=yes
Khởi động lại Postfix: sudo systemctl restart postfix
4. Cài Đặt và Cấu Hình Mail Delivery Agent (Dovecot)
Dovecot quản lý việc lưu trữ hộp thư dưới định dạng Maildir và cung cấp giao thức IMAPS an toàn để người dùng kết nối qua ứng dụng (Outlook, Thunderbird, Mail iOS/Android).
4.1. Cài đặt Dovecot
# Ubuntu / Debian:
sudo apt install dovecot-core dovecot-imapd -y
# AlmaLinux / Rocky Linux:
sudo dnf install dovecot -y
4.2. Cấu hình lưu trữ Maildir (/etc/dovecot/conf.d/10-mail.conf)
mail_location = maildir:~/Maildir
4.3. Cấu hình SASL xác thực kết nối với Postfix (/etc/dovecot/conf.d/10-master.conf)
Tìm khối service auth và sửa thành:
service auth {
  unix_listener /var/spool/postfix/private/auth {
    mode = 0660
    user = postfix
    group = postfix
  }
}
4.4. Cấu hình chứng chỉ SSL cho Dovecot (/etc/dovecot/conf.d/10-ssl.conf)
ssl = required
ssl_cert = </etc/ssl/esc_certs/fullchain.crt
ssl_key = </etc/ssl/esc_certs/private.key
ssl_min_protocol = TLSv1.2
Khởi động lại Dovecot: sudo systemctl enable --now dovecot
5. Cấu Hình Xác Thực Số Toàn Diện: SPF, DKIM & DMARC
Đây là mắt xích quan trọng nhất để các nhà cung cấp dịch vụ email quốc tế (Google, Microsoft) xếp hạng tín nhiệm IP và đưa thư thẳng vào Inbox.
5.1. Cấu hình Bản ghi SPF (Sender Policy Framework)
Bản ghi SPF chỉ định công khai địa chỉ IP nào được phép gửi thư đại diện cho tên miền. Thêm bản ghi TXT vào cấu hình DNS của tên miền tại ESC:
- Tên bản ghi:
@
- Loại:
TXT
- Giá trị:
v=spf1 ip4:<IP_PUBLIC_ECLOUD_VPS> -all
5.2. Cài đặt và Sinh khóa ký số DKIM (DomainKeys Identified Mail) với OpenDKIM
DKIM mã hóa một chữ ký số vào tiêu đề (Header) của mỗi email gửi đi để chống giả mạo nội dung.
# Ubuntu / Debian:
sudo apt install opendkim opendkim-tools -y
# AlmaLinux / Rocky Linux:
sudo dnf install opendkim -y
Khởi tạo cặp khóa cho domain:
sudo mkdir -p /etc/opendkim/keys/tenmien.vn
cd /etc/opendkim/keys/tenmien.vn
sudo opendkim-genkey -s mail -d tenmien.vn
sudo chown -R opendkim:opendkim /etc/opendkim/keys
Lệnh trên sinh ra 2 file: mail.private (khóa bí mật trên server) và mail.txt (khóa công khai để trích xuất cấu hình DNS). Đọc nội dung file mail.txt bằng lệnh sudo cat mail.txt và thêm bản ghi TXT trên hệ thống DNS:
- Tên bản ghi:
mail._domainkey
- Loại:
TXT
- Giá trị: Dán chuỗi
v=DKIM1; k=rsa; p=MIIBIjANBgkqh... lấy từ file mail.txt.
Kết nối OpenDKIM với Postfix trong /etc/postfix/main.cf:
milter_default_action = accept
milter_protocol = 6
smtpd_milters = inet:127.0.0.1:8891
non_smtpd_milters = $smtpd_milters
Khởi chạy dịch vụ OpenDKIM: sudo systemctl enable --now opendkim && sudo systemctl restart postfix
5.3. Cấu hình Chính sách DMARC (Domain-based Message Authentication)
DMARC hướng dẫn máy chủ nhận thư phải làm gì khi một email bị lỗi kiểm tra SPF hoặc DKIM. Thêm bản ghi TXT trên DNS:
- Tên bản ghi:
_dmarc
- Loại:
TXT
- Giá trị:
v=DMARC1; p=quarantine; rua=mailto:dmarc-reports@tenmien.vn; pct=100; adkim=r; aspf=r (Chính sách p=quarantine yêu cầu đưa thư vào Spam nếu không khớp xác thực và gửi báo cáo định kỳ về email quản trị).
6. Bảng Kiểm Tra & Đánh Giá Tín Nhiệm Mail Server (Testing & Validation)
| Tiêu chuẩn kiểm tra |
Công cụ / Câu lệnh kiểm tra |
Tiêu chí đạt chuẩn |
| Kiểm tra điểm số Spam |
Gửi email thử nghiệm tới mail-tester.com |
Đạt điểm số 10/10 (Xanh toàn bộ SPF, DKIM, DMARC, PTR). |
| Kiểm tra Reverse DNS |
dig -x <IP_PUBLIC_VPS> +short |
Trả về chính xác hostname mail.tenmien.vn. |
| Kiểm tra chữ ký DKIM |
sudo opendkim-testkey -d tenmien.vn -s mail -vvv |
Trả về thông báo: key OK. |
| Kiểm tra log gửi thư |
sudo tail -f /var/log/mail.log |
Hiển thị status=sent (250 2.0.0 OK … dkim=pass). |
7. Quy Trình Khẩn Cấp Khi IP Bị Cảnh Báo Spam / Blacklist
Khi phát hiện lượng email gửi đi tăng đột biến và IP bị liệt vào danh sách chặn:
- Khóa ngay hàng đợi thư (Freeze Queue):
sudo postsuper -h ALL
- Kiểm tra tài khoản bị lộ mật khẩu:
mailq | grep -E "([A-Z0-9]{10})" | awk '{print $7}' | sort | uniq -c | sort -nr
Xác định user nào đang phát tán hàng nghìn thư rác để đổi mật khẩu tài khoản đó ngay lập tức.
- Xóa toàn bộ thư rác đang chờ gửi:
sudo postsuper -d ALL
- Yêu cầu gỡ bỏ IP khỏi Blacklist: Sau khi làm sạch máy chủ, truy cập các tổ chức chống spam (như Spamhaus, Barracuda, MXToolbox) để gửi yêu cầu Delist IP.
8. Kênh Tiếp Nhận Hỗ Trợ Kỹ Thuật 24/7/365 tại ESC.VN
Trong trường hợp Quý doanh nghiệp cần triển khai giải pháp Email Relay chuyên dụng qua cổng bảo vệ cao cấp, chuyển đổi hạ tầng Mail Server Hybrid kết hợp Microsoft 365 / Google Workspace hoặc cần cấp dải IP riêng sạch để gửi thư tiếp thị/giao dịch số lượng lớn, hãy liên hệ ngay với đội ngũ kỹ sư của ESC:
Hạ Tầng & Quản Trị Hệ Thống
XÂY DỰNG HỆ THỐNG LOAD BALANCING & REVERSE PROXY VỚI NGINX TRÊN eCLOUD VPS
Tối ưu khả năng chịu tải, mở rộng Scale-Out và bảo mật hạ tầng Backend chuyên nghiệp
1. Giới thiệu tổng quan
Khi website doanh nghiệp hoặc hệ thống thương mại điện tử phát triển vượt ngưỡng đáp ứng của một máy chủ đơn lẻ, mô hình mở rộng theo chiều ngang (Scale-Out) trở thành giải pháp bắt buộc. Bằng cách sử dụng một máy chủ eCloud VPS làm tầng cổng giao tiếp Reverse Proxy trung gian, quản trị viên có thể phân phối lưu lượng truy cập đồng đều tới nhiều máy chủ xử lý phía sau (Backend/Upstream Servers).
Mô hình này đem lại 3 giá trị kỹ thuật cốt lõi:
- Khả năng chịu lỗi và tính sẵn sàng cao (High Availability): Tự động phát hiện và cô lập máy chủ backend bị lỗi mà không làm gián đoạn trải nghiệm người dùng.
- Ẩn giấu hạ tầng backend (Security Shield): Khách hàng chỉ tương tác với IP Public của Reverse Proxy, IP thật của các cụm máy chủ ứng dụng và cơ sở dữ liệu được giấu hoàn toàn trong mạng nội bộ.
- Giảm tải xử lý (SSL Offloading & FastCGI/Microcaching): Tập trung giải mã mã hóa SSL/TLS và lưu bộ đệm tĩnh tại máy chủ proxy, giải phóng tài nguyên CPU/RAM cho máy chủ ứng dụng.
2. Mô Hình Kiến Trúc Triển Khai
Giả định kịch bản hạ tầng triển khai trên cụm máy chủ ảo eCloud VPS của ESC:
- Nginx Load Balancer (Proxy):
10.0.0.10 (Sở hữu IP Public trỏ tên miền tenmien.vn)
- Backend Node 01 (Web App 1):
10.0.0.11:8080 (Mạng nội bộ)
- Backend Node 02 (Web App 2):
10.0.0.12:8080 (Mạng nội bộ)
- Backend Backup Node:
10.0.0.13:8080 (Dự phòng khẩn cấp khi cả 2 node chính quá tải hoặc sập)
3. Cấu Hình Cân Bằng Tải Nâng Cao Trên Nginx Proxy
Mở hoặc tạo mới file cấu hình virtual host trên máy chủ proxy:
sudo nano /etc/nginx/conf.d/loadbalancer.conf
3.1. Thiết lập khối upstream với thuật toán điều phối
Nginx hỗ trợ nhiều thuật toán phân phối tải tùy theo đặc thù dịch vụ:
- Round Robin (mặc định): Phân chia lần lượt theo vòng tròn.
- Least Connections (least_conn): Chuyển tiếp request đến server đang xử lý ít kết nối nhất (khuyên dùng cho ứng dụng tải nặng).
- IP Hash (ip_hash): Cố định một IP người dùng vào cùng một backend server (giữ trạng thái Session).
Cấu hình mẫu tối ưu kết hợp trọng số (Weight) và kiểm tra tình trạng kết nối:
upstream backend_cluster {
    least_conn; # Ưu tiên chuyển vào node có tải kết nối thấp nhất

    # Node 1: Cấu hình mạnh hơn, gán trọng số 3 (nhận 60% lưu lượng)
    server 10.0.0.11:8080 weight=3 max_fails=3 fail_timeout=15s;

    # Node 2: Cấu hình cơ bản, gán trọng số 2 (nhận 40% lưu lượng)
    server 10.0.0.12:8080 weight=2 max_fails=3 fail_timeout=15s;

    # Node dự phòng: Chỉ kích hoạt khi cả Node 1 và Node 2 không phản hồi
    server 10.0.0.13:8080 backup;

    # Duy trì kết nối Keepalive để giảm độ trễ TCP handshake
    keepalive 32;
}
3.2. Cấu hình khối Server, SSL Offloading và chuyển tiếp Header
Khi Reverse Proxy đảm nhiệm việc giải mã SSL, các backend phía sau chỉ cần chạy HTTP nội bộ để tối ưu tốc độ:
server {
    listen 80;
    server_name tenmien.vn www.tenmien.vn;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl http2;
    server_name tenmien.vn www.tenmien.vn;

    # Chứng chỉ SSL cài đặt tập trung tại Proxy (Let's Encrypt hoặc Commercial SSL)
    ssl_certificate /etc/ssl/esc_certs/fullchain.crt;
    ssl_certificate_key /etc/ssl/esc_certs/private.key;
    ssl_protocols TLSv1.2 TLSv1.3;

    location / {
        proxy_pass http://backend_cluster;

        # Bắt buộc chuyển tiếp đầy đủ Header thực của Client về cho Backend phân tích
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # Thiết lập phiên HTTP/1.1 và xóa header Connection để tận dụng Keepalive
        proxy_http_version 1.1;
        proxy_set_header Connection "";

        # Tinh chỉnh Timeout kết nối tới Backend
        proxy_connect_timeout 5s;
        proxy_send_timeout 15s;
        proxy_read_timeout 15s;

        # Xử lý tự động chuyển node nếu node hiện tại trả về mã lỗi 5xx
        proxy_next_upstream error timeout invalid_header http_500 http_502 http_503 http_504;
    }
}
4. Thiết Lập Bộ Đệm Caching Tập Trung (Proxy Microcaching)
Để tăng tốc độ tải trang lên hàng chục lần và giảm tải trực tiếp cho các máy chủ backend, ta thiết lập bộ nhớ đệm trang tĩnh và API tạm thời ngay trên ổ SSD NVMe của Proxy:
4.1. Khởi tạo vùng lưu cache trong nginx.conf
Mở file /etc/nginx/nginx.conf, thêm dòng sau vào trong khối http { ... }:
proxy_cache_path /var/cache/nginx/proxy_cache levels=1:2 keys_zone=PAGECACHE:50m max_size=5g inactive=60m use_temp_path=off;
4.2. Áp dụng Cache vào Virtual Host
Mở lại /etc/nginx/conf.d/loadbalancer.conf và điều chỉnh trong khối location /:
location / {
    proxy_cache PAGECACHE;
    proxy_cache_valid 200 301 302 5m;    # Cache kết quả hợp lệ trong 5 phút
    proxy_cache_valid 404 1m;             # Cache trang không tìm thấy trong 1 phút
    proxy_cache_use_stale error timeout updating http_500 http_502 http_503 http_504;

    # Bỏ qua Cache đối với các trang quản trị hoặc giỏ hàng
    proxy_cache_bypass $http_pragma $http_authorization $cookie_nocache;
    proxy_no_cache $http_pragma $http_authorization $cookie_nocache;

    # Thêm Header phản hồi để debug trạng thái Cache (HIT/MISS/BYPASS)
    add_header X-Cache-Status $upstream_cache_status;

    proxy_pass http://backend_cluster;
    # ... (Các cấu hình proxy_set_header giữ nguyên)
}
Kiểm tra cú pháp và khởi động lại Nginx:
sudo nginx -t && sudo systemctl reload nginx
5. Cấu Hình Backend Nhận Diện IP Thật Của Khách Hàng (Real IP)
Vì toàn bộ request đến máy chủ backend đều bắt nguồn từ IP của Reverse Proxy (10.0.0.10), file log và phần mềm bảo vệ (như Fail2ban, phân tích truy cập) trên Backend sẽ ghi nhận nhầm IP của Proxy. Cần cấu hình module Real IP trên máy chủ Backend.
Nếu máy chủ Backend dùng Nginx:
Mở /etc/nginx/nginx.conf trên các máy Backend, thêm vào khối http { ... }:
set_real_ip_from 10.0.0.10; # Tin cậy IP của máy chủ Reverse Proxy
real_ip_header X-Forwarded-For;
real_ip_recursive on;
Nạp lại cấu hình: sudo systemctl reload nginx
Nếu máy chủ Backend dùng Apache:
Kích hoạt module remoteip:
sudo a2enmod remoteip # Trên Ubuntu/Debian
Mở file cấu hình Apache và thêm:
RemoteIPHeader X-Forwarded-For
RemoteIPInternalProxy 10.0.0.10
6. Giám Sát Và Chẩn Đoán Trạng Thái Cụm Cân Bằng Tải
| Nhu cầu chẩn đoán |
Câu lệnh kiểm tra chuẩn |
Mục tiêu |
| Kiểm tra trạng thái Cache |
curl -I https://tenmien.vn |
Quan sát header X-Cache-Status: HIT (đã nạp từ cache) hoặc MISS. |
| Theo dõi tải trên Proxy |
sudo tail -f /var/log/nginx/access.log |
Xem lưu lượng request đi qua máy chủ cân bằng tải thời gian thực. |
| Kiểm tra phân bổ Backend |
Định dạng log thêm biến $upstream_addr |
Xác định request thực tế đang rẽ nhánh vào Node 10.0.0.11 hay 10.0.0.12. |
7. Kênh Tiếp Nhận Hỗ Trợ Kỹ Thuật 24/7/365 tại ESC.VN
Trong trường hợp doanh nghiệp cần thiết kế kiến trúc cân bằng tải phần cứng độc lập, thiết lập cụm máy chủ chia sẻ Storage SAN/NFS hoặc chống tấn công DoS/DDoS tầng mạng diện rộng, đội ngũ kỹ sư hạ tầng của ESC luôn sẵn sàng đồng hành:
Hơn 5.000 hộ kinh doanh Đà Nẵng có website BIZ.VN chỉ sau 2 tuần (theo chính sách miễn phí tại Quyết định 507/QĐ-BKHN). Đây không chỉ là kết quả của chính sách hỗ trợ từ Chương trình Phổ cập tên miền quốc gia “.vn”, mà còn cho thấy một cách làm hiệu quả có thể nhân rộng, với sự phối hợp đồng bộ giữa Trung tâm Internet Việt Nam (VNNIC), Sở Khoa học và Công nghệ TP. Đà Nẵng và các Nhà đăng ký tên miền “.vn”, đưa chính sách hỗ trợ thành tên miền, website và công cụ số đến từng hộ kinh doanh.
Thông tin hộ kinh doanh được đưa lên bản đồ số, gắn với tên miền BIZ.VN và website, quy trình đăng ký được đơn giản hóa và AI giúp người dân tự cập nhật nội dung mà không cần kỹ năng công nghệ.
Thay vì chỉ được hỗ trợ một tên miền, hộ kinh doanh có ngay một “ngôi nhà số” để sử dụng, kinh doanh, bán hàng. Đây là cách tháo gỡ nút thắt để Chương trình có thể đi nhanh, đi rộng và nhân rộng tại các địa phương.
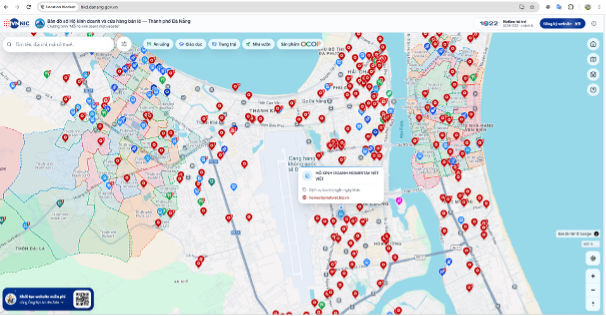
Bản đồ số hộ kinh doanh và cửa hàng bán lẻ thành phố Đà Nẵng (https://hkd.danang.gov.vn/)
Từ chính sách phổ cập đến “ngôi nhà số” cho hộ kinh doanh
Chương trình thúc đẩy, hỗ trợ người dân, doanh nghiệp và hộ kinh doanh hiện diện trực tuyến tin cậy, an toàn với các dịch vụ số sử dụng tên miền quốc gia .vn giai đoạn 2026-2030 được Bộ Khoa học và Công nghệ phê duyệt tại Quyết định số 507/QĐ-BKHCN. Trong đó, tên miền biz.vn cùng các dịch vụ số đi kèm được hỗ trợ miễn phí cho hộ kinh doanh và doanh nghiệp mới thành lập trong vòng một năm, giúp các chủ thể kinh doanh giảm chi phí ban đầu khi xây dựng hiện diện trực tuyến.
Tuy nhiên, miễn phí tên miền mới là điều kiện cần. Thực tế cho thấy nhiều hộ kinh doanh chưa nhìn thấy rõ lợi ích của website, chưa biết bắt đầu từ đâu, ngại thao tác kỹ thuật hoặc lo ngại tên miền được đăng ký nhưng không được sử dụng. Vì vậy, bài toán của chương trình không dừng ở việc cấp một tên miền, mà phải giúp người dân có ngay công cụ để giới thiệu sản phẩm, bán hàng, kết nối khách hàng và từng bước hình thành tài sản số của mình.
Điểm mấu chốt là không để hộ kinh doanh nhận một tên miền rồi phải tự tìm cách sử dụng. Tên miền biz.vn cần được gắn ngay với website và các công cụ số thiết thực. Khi người dân nhìn thấy cửa hàng của mình trên bản đồ, có website để giới thiệu sản phẩm và có thể tự cập nhật nội dung, chính sách hỗ trợ mới thực sự đi vào cuộc sống”.
Theo cách tiếp cận đó, hộ kinh doanh tham gia chương trình không chỉ được hỗ trợ tên miền biz.vn, mà còn có website giới thiệu sản phẩm, dịch vụ và chứng thư bảo mật SSL. Các Nhà đăng ký tên miền .vn tham gia cung cấp dịch vụ, hoàn thiện quy trình đăng ký và hỗ trợ kỹ thuật; VNNIC phát triển nền tảng, công cụ và phối hợp triển khai; địa phương tổ chức tiếp cận đúng đối tượng, hướng dẫn và theo dõi kết quả.
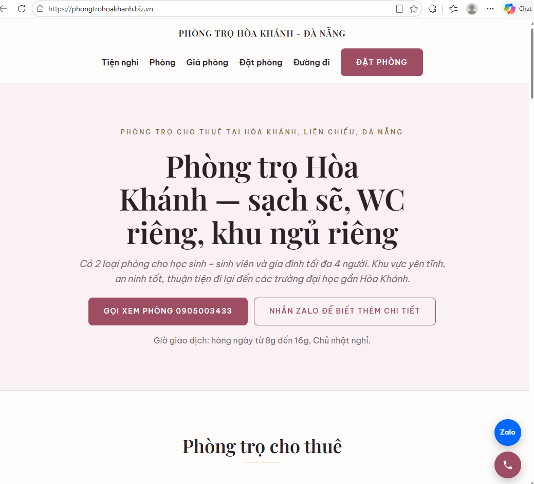
Website của hộ kinh doanh được kết nối với thông tin cửa hàng thực tế
Đà Nẵng: tháo nút thắt từ cách tổ chức triển khai
Thực hiện Kế hoạch số 183/KH-UBND ngày 16/4/2026 của UBND thành phố Đà Nẵng về hỗ trợ cửa hàng, hộ kinh doanh bán buôn, bán lẻ chuyển đổi số, Sở Khoa học và Công nghệ thành phố phối hợp với VNNIC đưa Bản đồ số hộ kinh doanh và cửa hàng bán lẻ vào vận hành tại hkd.danang.gov.vn.
Khác với cách vận động đăng ký tên miền riêng lẻ, mô hình tại Đà Nẵng gắn chính sách hỗ trợ với dữ liệu và hoạt động thực tế của hộ kinh doanh. Mỗi cơ sở có thể được hiển thị trên Bản đồ số, kết nối với tên miền biz.vn và website riêng. Người dân vì thế không chỉ nghe giải thích về chuyển đổi số, mà có thể trực tiếp nhìn thấy cửa hàng, thông tin kinh doanh và địa chỉ trực tuyến của mình trên Internet.
Từ kinh nghiệm thực tế, Sở KHCN Đà Nẵng xác định ba việc cần làm để triển khai hiệu quả từ cơ sở. Trước hết là xây dựng nguồn dữ liệu hộ kinh doanh chính thức, đầy đủ và thường xuyên cập nhật. Dữ liệu giúp xác định đúng đối tượng, tránh bỏ sót và theo dõi tiến độ đến từng hộ. Trong quá trình thực hiện, Sở Khoa học và Công nghệ phối hợp với cơ quan thuế và các đơn vị liên quan để khai thác, chia sẻ thông tin phục vụ chương trình.
Tiếp đó, dữ liệu được đưa lên Bản đồ số do VNNIC phát triển. Địa phương không phải đầu tư xây dựng một hệ thống mới, mà có thể sử dụng ngay nền tảng chung để hình thành bức tranh trực quan về các hộ kinh doanh trên địa bàn, đồng thời kết nối từng điểm kinh doanh với tên miền và website.
Thứ ba, tổ chức triển khai đến tận cấp xã, phường và duy trì cơ chế theo dõi thường xuyên. Sở Khoa học và Công nghệ ban hành hướng dẫn triển khai, đồng thời đề nghị các địa phương chủ động tiếp cận hộ kinh doanh, thường xuyên đôn đốc, hỗ trợ và tháo gỡ các khó khăn phát sinh trong quá trình thực hiện. Cụ thể, quy trình triển khai được thực hiện theo các bước sau:
– Giao lực lượng đầu mối tại xã, phường (đội ngũ RDX triển khai) trực tiếp phụ trách công tác triển khai trên địa bàn.
– Cán bộ đầu mối cấp xã chuyển tải thông tin, tài liệu truyền thông tới các Tổ công nghệ số cộng đồng.
– Các địa phương tiếp tục lan tỏa thông tin thông qua các nhóm Zalo tổ dân phố và các kênh truyền thông cơ sở.
– Tổ trưởng tổ dân phố trực tiếp tuyên truyền, vận động và đôn đốc các hộ kinh doanh tham gia.
– Thu thập các thông tin cần thiết của hộ kinh doanh, bao gồm: mã số thuế, tên miền đăng ký, số điện thoại liên hệ (số có dùng zalo để sau dùng xác thực chỉnh sửa website) và mô tả ngắn về cửa hàng.
– Mỗi xã, phường bố trí tối thiểu từ 2 đến 3 đầu mối phụ trách. Các đầu mối này tiếp nhận nhu cầu của hộ kinh doanh qua nhiều hình thức như nhóm Zalo, đăng ký trực tiếp hoặc phiếu giấy; sau đó tổng hợp và cập nhật lên hệ thống để theo dõi, quản lý tập trung.
Toàn bộ kết quả được cập nhật trên Dashboard, giúp cơ quan điều hành biết địa bàn nào triển khai tốt, nơi nào còn chậm và số lượng hộ đã đăng ký tại từng thời điểm.
Kinh nghiệm của Đà Nẵng là không chỉ ban hành văn bản rồi chờ cơ sở triển khai. Phải có dữ liệu để biết cần hỗ trợ ai, có nền tảng để xã, phường dễ thực hiện và có Dashboard để theo dõi kết quả theo thời gian thực. Khi nhìn rõ tiến độ từng địa bàn, công tác điều hành, đôn đốc và hỗ trợ sẽ chủ động, kịp thời hơn.
Không biết công nghệ vẫn có thể tự quản trị website
Một điểm sáng khác của mô hình là giải quyết rào cản kỹ năng số. Trước đây, nhiều hộ kinh doanh cho rằng muốn có website phải thuê thiết kế, biết lập trình hoặc sử dụng các công cụ quản trị phức tạp. Nếu rào cản này không được tháo gỡ, website dù được khởi tạo miễn phí vẫn có nguy cơ không được cập nhật và dần mất giá trị.
Website trong chương trình được tích hợp công cụ hỗ trợ bằng trí tuệ nhân tạo. Chủ hộ có thể nhập yêu cầu bằng ngôn ngữ thông thường như đổi tên cửa hàng, bổ sung sản phẩm, sửa giá, thay ảnh, cập nhật số điện thoại hoặc viết lại phần giới thiệu. Công cụ AI chuyển những yêu cầu đó thành thao tác trên website, qua đó giảm đáng kể yêu cầu về kỹ năng kỹ thuật.
Cách làm này thể hiện tinh thần thiết thực của Bình dân học vụ số, không yêu cầu người dân phải trở thành chuyên gia công nghệ trước khi chuyển đổi số, mà thiết kế công nghệ đủ đơn giản để họ có thể sử dụng trong công việc hằng ngày. Mạng xã hội và sàn thương mại điện tử tiếp tục là kênh tiếp cận khách hàng, còn website gắn với tên miền biz.vn tạo một địa chỉ trực tuyến chính danh, ổn định và do hộ kinh doanh chủ động quản lý.
Một công thức có thể nhân rộng tại các địa phương
Từ thực tế Đà Nẵng, mô hình có thể khái quát thành một chuỗi liên kết: chính sách hỗ trợ tạo động lực; chính quyền địa phương tổ chức thực hiện; dữ liệu xác định đúng đối tượng; Bản đồ số tạo điểm tiếp cận trực quan; tên miền biz.vn hình thành địa chỉ số; website được khởi tạo sẵn; AI giúp người dân tự sử dụng; Dashboard hỗ trợ điều hành; Nhà đăng ký và lực lượng tại cơ sở duy trì hỗ trợ.
Điểm đáng chú ý không nằm ở từng công nghệ riêng lẻ, mà ở việc các thành phần được kết nối thành một quy trình đơn giản. Người dân không phải tự tìm tên miền, tự thuê đơn vị thiết kế website rồi tự học cách quản trị. Những rào cản về chi phí, thủ tục, kỹ thuật và hỗ trợ sau đăng ký được xử lý ngay trong thiết kế chương trình.
Con số hơn 5.000 hộ kinh doanh sau hai tuần cho thấy chính sách phổ cập chỉ thực sự phát huy hiệu quả khi giải quyết đồng thời ba vấn đề, người dân có động lực tham gia, có công cụ để sử dụng và có cơ chế tổ chức đủ rõ để triển khai trên diện rộng. Đây là kinh nghiệm quan trọng để VNNIC tiếp tục chuẩn hóa mô hình, công cụ và quy trình, phối hợp với các địa phương nhân rộng Chương trình Phổ cập tên miền quốc gia .vn.
Từ có website đến sử dụng website hiệu quả
Kết quả bước đầu mới là điểm khởi đầu. Thời gian tới, VNNIC, Sở Khoa học và Công nghệ thành phố Đà Nẵng và các Nhà đăng ký sẽ tiếp tục hoàn thiện quy trình đăng ký, kích hoạt và hỗ trợ sử dụng website; đồng thời mở rộng chương trình tới các hộ kinh doanh, cửa hàng bán buôn, bán lẻ trên địa bàn.
Hướng Dẫn Tối Ưu Hiệu Năng eCloud VPS Cho Nginx, PHP-FPM Và MariaDB
1. Giới thiệu tổng quan
Trong quá trình vận hành website doanh nghiệp hoặc ứng dụng thương mại điện tử trên hạ tầng eCloud VPS của ESC, hiện tượng phản hồi chậm, nghẽn kết nối hoặc xuất hiện lỗi 502 Bad Gateway / 504 Gateway Timeout thường không bắt nguồn từ thiếu hụt phần cứng mà do các thông số mặc định của Web Server và Database chưa được tinh chỉnh tương thích với lượng truy cập thực tế.
Tài liệu này hướng dẫn chi tiết quy trình chuẩn hóa các tham số cốt lõi của Nginx, PHP-FPM và MariaDB/MySQL nhằm khai thác tối đa tài nguyên CPU, RAM và ổ cứng SSD/NVMe trên máy chủ.
2. Tối ưu hóa Web Server Nginx
File cấu hình chính của Nginx nằm tại /etc/nginx/nginx.conf. Thực hiện mở file và điều chỉnh các khối tham số:
sudo nano /etc/nginx/nginx.conf
2.1. Cấu hình luồng xử lý (Worker Processes & Connections)
user www-data;
worker_processes auto;               # Tự động gán theo số lõi vCPU của VPS
worker_rlimit_nofile 65535;         # Tăng giới hạn file descriptor mở đồng thời

events {
    worker_connections 4096;        # Số kết nối tối đa trên mỗi worker
    use epoll;                      # Cơ chế xử lý I/O hiệu năng cao nhất trên Linux
    multi_accept on;                # Cho phép worker nhận tất cả kết nối mới cùng lúc
}
2.2. Tinh chỉnh Buffer và Keepalive Timeout
Trong khối http { ... }, thêm hoặc sửa các thông số sau để giảm tải CPU và tăng tốc độ phân phối dữ liệu tĩnh:
http {
    sendfile on;
    tcp_nopush on;
    tcp_nodelay on;
    keepalive_timeout 30;
    types_hash_max_size 2048;
    server_tokens off;              # Ẩn thông tin phiên bản Nginx để tăng cường bảo mật

    # Giới hạn kích thước gói tin gửi lên (Upload)
    client_max_body_size 64M;

    # Nén Gzip tiết kiệm băng thông và tăng tốc độ tải trang
    gzip on;
    gzip_vary on;
    gzip_proxied any;
    gzip_comp_level 5;
    gzip_min_length 256;
    gzip_types text/plain text/css application/json application/javascript text/xml application/xml application/xml+rss text/javascript image/svg+xml;
}
Kiểm tra cú pháp và nạp lại cấu hình:
sudo nginx -t && sudo systemctl reload nginx
3. Tinh chỉnh Pool xử lý PHP-FPM
Vấn đề nghẽn tài nguyên phổ biến nhất trên máy chủ chạy mã nguồn PHP (như WordPress, Laravel) là việc cấu hình sai chế độ quản lý tiến trình (pm – process manager).
File cấu hình pool mặc định nằm tại /etc/php/<phiên_bản>/fpm/pool.d/www.conf (Ubuntu) hoặc /etc/php-fpm.d/www.conf (AlmaLinux).
# Ví dụ trên Ubuntu với PHP 8.2:
sudo nano /etc/php/8.2/fpm/pool.d/www.conf
3.1. Công thức tính toán pm.max_children
Mỗi tiến trình PHP-FPM trung bình chiếm khoảng 40MB – 70MB RAM (đối với WordPress). Công thức phân bổ RAM cho PHP-FPM:
max_children = (Tổng RAM khả dụng cho PHP – trừ OS và MySQL) / (Bộ nhớ trung bình của 1 tiến trình PHP, VD: 50MB)
Ví dụ: Gói eCloud VPS có 4GB RAM, dành 1GB cho OS/Nginx, 1.5GB cho MySQL, còn lại 1.5GB (1536MB) cho PHP: 1536 / 50 ≈ 30 tiến trình.
3.2. Áp dụng thông số cấu hình tối ưu
pm = dynamic
pm.max_children = 30
pm.start_servers = 8
pm.min_spare_servers = 5
pm.max_spare_servers = 12
pm.max_requests = 500              ; Tự giải phóng tiến trình sau 500 request để chống rò rỉ RAM (Memory Leak)
3.3. Kích hoạt OPcache trong php.ini
Mở file php.ini tương ứng (/etc/php/8.2/fpm/php.ini):
opcache.enable=1
opcache.memory_consumption=128     ; Bộ nhớ cấp cho OPcache (MB)
opcache.interned_strings_buffer=16
opcache.max_accelerated_files=10000
opcache.validate_timestamps=0      ; Đặt bằng 0 trên môi trường Production để đạt hiệu năng tối đa
Khởi động lại dịch vụ PHP-FPM:
sudo systemctl restart php8.2-fpm
4. Cấu hình Tối ưu Bộ đệm Database (MariaDB / MySQL)
Cơ sở dữ liệu lưu lượng lớn cần được cấp phát đủ bộ nhớ đệm để các truy vấn đọc/ghi diễn ra trực tiếp trên RAM thay vì truy xuất liên tục vào ổ cứng.
Tạo hoặc chỉnh sửa file cấu hình tùy chỉnh /etc/mysql/mariadb.conf.d/99-custom.cnf (Ubuntu) hoặc /etc/my.cnf.d/server.cnf (AlmaLinux):
[mysqld]
# Tùy chỉnh Engine InnoDB - trái tim của cơ sở dữ liệu
innodb_buffer_pool_size = 1536M    # Chiếm khoảng 40% - 60% tổng RAM VPS
innodb_log_file_size = 256M
innodb_flush_log_at_trx_commit = 2 # Ghi log bộ đệm mỗi giây (Tăng tốc độ ghi dữ liệu cực nhanh)
innodb_flush_method = O_DIRECT

# Quản lý kết nối
max_connections = 150              # Số kết nối tối đa phù hợp với max_children của PHP
max_connect_errors = 10000
wait_timeout = 60                  # Tự động ngắt kết nối rảnh sau 60s
interactive_timeout = 60

# Bộ nhớ đệm bảng tạm
tmp_table_size = 64M
max_heap_table_size = 64M
Khởi động lại dịch vụ MariaDB/MySQL để áp dụng:
sudo systemctl restart mariadb
5. Kiểm tra Tải và Đánh giá Hiệu quả Tối ưu
Sau khi hoàn tất tinh chỉnh, cần tiến hành đo lường để đảm bảo hệ thống phản hồi ổn định dưới áp lực truy cập:
- Giám sát trực quan mức tiêu thụ: Chạy
htop để kiểm tra phân bổ CPU và RAM khi có lưu lượng truy cập.
- Kiểm tra trạng thái kết nối Nginx:
ss -s
Lệnh này hiển thị số lượng socket TCP đang ở trạng thái ESTABLISHED, TIME-WAIT để đánh giá mức độ dọn dẹp kết nối rác.
- Theo dõi truy vấn chậm (Slow Queries): Bật cờ
slow_query_log = 1 trong MySQL để phát hiện các câu lệnh SQL chiếm nhiều thời gian xử lý và đánh index bổ sung.
6. Tổng hợp Kênh Hỗ trợ Kỹ thuật Chuyên môn tại ESC.VN
Đối với các hệ thống có quy mô cơ sở dữ liệu lớn hàng chục GB, kiến trúc phân tán Master-Slave, hoặc các chiến dịch cao điểm đòi hỏi giải pháp cân bằng tải (Load Balancing), Quý khách hàng có thể liên hệ ngay bộ phận kỹ sư hạ tầng của ESC để được hỗ trợ chuyên sâu:
- Tổng đài Hỗ trợ Kỹ thuật 24/7: 1900 2069
- Hotline trực ban: TP.HCM: (028) 71 099 199 | Hà Nội: (024) 39 42 68 96
- Gửi yêu cầu hỗ trợ (Ticket): esc.vn/support-esc hoặc cổng quản trị member.esc.vn
- Website chính thức: https://esc.vn
Kính gửi Quý khách hàng và Đại lý,
Nhằm giúp Quý khách không bị quên gia hạn tên miền khi đến hạn, hạn chế tối đa nguy cơ gián đoạn hoạt động website/email hoặc bị mất quyền sở hữu tên miền, ESC xin thông báo triển khai quy trình Tự động gia hạn tên miền (Auto Renew). Tính năng này áp dụng cho các khách lẻ và đại lý có đăng ký bật tính năng tự động gia hạn và tên miền đang ở trạng thái hoạt động bình thường.
1. Các mốc thời gian thông báo và xử lý tự động:
Hệ thống sẽ quét và gửi thông báo theo các mốc thời gian cụ thể như sau:
- Trước 15 ngày (Mốc T-15): Hệ thống sẽ kiểm tra số dư tài khoản. Nếu tài khoản đủ tiền, Quý khách sẽ nhận được email xác nhận an tâm và không cần thao tác gì thêm. Nếu thiếu tiền, hệ thống gửi email nhắc nhở kèm thông tin chi tiết về phí gia hạn, số dư hiện có và số tiền cần nạp bổ sung.
- Trước 5 ngày (Mốc T-5): Nếu tài khoản vẫn chưa đủ tiền, hệ thống sẽ gửi email cảnh báo cấp độ 2 nhắc nhở nạp tiền khẩn trương để tránh gián đoạn dịch vụ. Nếu Quý khách đã nạp đủ tiền, hệ thống sẽ gửi email báo tài khoản đã sẵn sàng.
- Trước 1 ngày (Mốc T-1): Đây là cảnh báo khẩn cấp (HẠN CHÓT). Nếu tài khoản chưa đủ tiền, hệ thống sẽ yêu cầu nạp tiền ngay trong ngày để website và email không bị tạm ngưng vào ngày hôm sau. Nếu đã đủ tiền, hệ thống sẽ thông báo việc trừ tiền sẽ diễn ra vào ngày mai.
- Vào ngày hết hạn (Mốc T-0): Đúng 06:00 AM, hệ thống tự động trừ tiền tài khoản, đẩy lệnh sang Cơ quan quản lý (VNNIC/Registrar quốc tế) để gia hạn thêm 1 năm và gửi email thông báo thành công. Trường hợp gia hạn thất bại do thiếu tiền, hệ thống sẽ ghi log cảnh báo, gửi email hướng dẫn nạp bù và giữ tên miền trong danh sách chờ cứu hộ.
2. Một số lưu ý quan trọng:
- Chống Spam Email: Nhằm tránh làm phiền Quý khách, mỗi mốc nhắc nhở (15 ngày, 5 ngày, 1 ngày) sẽ chỉ được gửi đúng 01 lần duy nhất cho mỗi chu kỳ gia hạn.
- Tự động hủy thông báo: Nếu Quý khách chủ động gia hạn thủ công trước ngày hệ thống chạy tự động, chu kỳ mới sẽ được cập nhật và hệ thống tự hủy các thông báo nhắc nhở tiếp theo.
- Quy cách tính thuế VAT: Phí gia hạn sẽ được tính chuẩn xác bao gồm thuế VAT. Tên miền quốc tế được tính 10% VAT trên toàn bộ đơn giá gia hạn. Tên miền .VN được tính 10% VAT chỉ trên phần phí dịch vụ duy trì.
- Giai đoạn ân hạn cứu hộ (T+1 đến T+25): Nếu tên miền quá hạn (dưới hoặc bằng 25 ngày), hệ thống vẫn quét hàng ngày. Ngay khi Quý khách nạp đủ tiền, hệ thống tự động kích hoạt gia hạn để khôi phục tên miền hoạt động bình thường trở lại.
Mọi thắc mắc cần hỗ trợ, Quý khách vui lòng liên hệ Hotline: 1900 2069 hoặc truy cập website https://esc.vn.
Trân trọng cảm ơn Quý khách!
ESC Support Team
Công Nghệ Web Thế Hệ Mới
ESC WEBNEXT: GIẢI PHÁP WEB ĐỘT PHÁ TỐI ƯU ĐIỂM GOOGLE PAGESPEED
Kết hợp sức mạnh quản trị của WordPress và trải nghiệm Frontend siêu tốc từ Astro
Trong kỷ nguyên số, tốc độ tải trang là yếu tố sống còn của mọi website. Nền tảng website doanh nghiệp thế hệ mới ESC WebNext đã mang đến một giải pháp công nghệ đột phá, kết hợp khả năng quản trị nội dung linh hoạt của WordPress với kiến trúc Frontend hiện đại bằng Astro.
Nhờ đó, nền tảng này cam kết đạt điểm Google Lighthouse Performance từ 90 điểm trở lên trên cả Mobile và Desktop đối với các trang nằm trong phạm vi nghiệm thu hiệu suất.
1. Kiến trúc tách biệt tạo nên sức mạnh tối đa
Thay vì để giao diện, nội dung và toàn bộ xử lý website phụ thuộc vào một hệ thống WordPress truyền thống, ESC WebNext tách website thành hai lớp rõ rệt:
- WordPress – Quản trị: Doanh nghiệp tiếp tục sử dụng môi trường WordPress quen thuộc để quản lý nội dung, sản phẩm, hình ảnh, menu và dữ liệu động mà không cần chỉnh sửa trực tiếp mã nguồn Frontend.
- Astro – Trải nghiệm khách hàng: Đây là lớp Frontend độc lập, tập trung tối đa vào tốc độ, trải nghiệm, SEO kỹ thuật và khả năng mở rộng.
Việc tách Backend và Frontend giúp từng thành phần có thể được phát triển, bảo trì và nâng cấp với mức độ độc lập cao hơn nhiều so với kiến trúc WordPress cũ.
2. Công thức giúp điểm số PageSpeed luôn đạt đỉnh
Hiệu suất được xem là yêu cầu xuyên suốt trong toàn bộ quá trình phát triển, chứ không phải là một bước tối ưu bổ sung ở cuối dự án. Hệ thống đạt được tốc độ vượt trội nhờ vào các yếu tố cốt lõi:
- Website được phát triển theo hướng Static-first (ưu tiên tĩnh), giúp giảm lượng tài nguyên và JavaScript không cần thiết gửi tới trình duyệt.
- Kiến trúc sử dụng Astro Static Generation và hỗ trợ Server Side Rendering (SSR) linh hoạt khi cần thiết.
- Hệ thống áp dụng hình ảnh responsive, chuẩn định dạng thế hệ mới WebP, Srcset và công nghệ Lazy Loading tối ưu.
- Tài nguyên được tối ưu hóa toàn diện từ CSS, JavaScript, Font, Cache cho đến Initial Payload và Server Response.
- Giảm tài nguyên chặn hiển thị (Render-blocking resources) và kiểm soát chặt chẽ các Third-party Script từ bên thứ ba.
3. Cam kết nghiệm thu bằng điểm số thực tế
ESC WebNext được phát triển theo tiêu chuẩn Performance-first, lấy tốc độ làm vũ khí giúp mọi website tải nhanh vượt trội và giữ chân khách hàng ngay từ giây đầu tiên. Do đó, hiệu suất website được đặt làm tiêu chí nghiệm thu kỹ thuật của dự án.
📊 Quy trình nghiệm thu minh bạch:
Kết quả nghiệm thu được đo lường nhiều lần trên phiên bản Production. Kết quả cuối cùng được xác định bằng trung vị (Median) của 5 lần kiểm tra liên tiếp trên từng nhóm thiết bị, cam kết Mobile Performance ≥ 90 và Desktop Performance ≥ 90.
Không chỉ chạy theo điểm số, nền tảng này còn định hướng tối ưu hạ tầng Hosting/Server và phân phối tài nguyên phù hợp với người dùng Việt Nam (đối với các dự án có đối tượng truy cập chính tại Việt Nam) nhằm đảm bảo website vận hành xuất sắc trong điều kiện thực tế.
🚀 BẮT ĐẦU VỚI ESC WEBNEXT NGAY HÔM NAY
Với ESC WebNext, doanh nghiệp không phải từ bỏ WordPress để có một website hiện đại, siêu tốc độ và chuẩn SEO ngay từ nền móng.
Tối ưu hóa website không chỉ là câu chuyện của mã nguồn, mà là cuộc chiến giành lấy từng giây của khách hàng. Trong cuộc chiến đó, pagespeed.web.dev (Google PageSpeed Insights) chính là vị giám khảo khó tính nhất, nhưng cũng là kim chỉ nam chính xác nhất để đánh giá hiệu năng và sức mạnh thực sự của một trang web.
Dưới đây là những lý do vì sao công cụ này lại nắm giữ vai trò “sống còn” đối với sự thành bại của bất kỳ chiến lược kinh doanh trực tuyến nào.
1. Điểm số quyết định thứ hạng (SEO & Google Ranking)
Google đã khẳng định rõ ràng: Tốc độ tải trang là một yếu tố xếp hạng quan trọng. Khi người dùng tìm kiếm một từ khóa, thuật toán của Google luôn ưu tiên hiển thị những trang web mang lại trải nghiệm nhanh chóng và mượt mà nhất.
PageSpeed Insights cung cấp cái nhìn chi tiết về các chỉ số Core Web Vitals – bộ tiêu chuẩn mà Google dùng để đánh giá trải nghiệm thực tế của người dùng:
- LCP (Largest Contentful Paint): Thời gian tải nội dung chính. Nếu mất hơn 2.5 giây, website của bạn đang đánh mất sự kiên nhẫn của khách hàng.
- INP (Interaction to Next Paint): Độ trễ khi người dùng tương tác. Website phải phản hồi ngay lập tức để tạo cảm giác mượt mà.
- CLS (Cumulative Layout Shift): Sự xê dịch bố cục. Không ai muốn click nhầm vào một nút chỉ vì giao diện đột ngột nhảy vọt.
💡 Mẹo SEO: Đạt điểm “Xanh” trên PageSpeed đồng nghĩa với việc bạn đang nắm trong tay tấm vé VIP để thăng hạng tự nhiên trên trang kết quả tìm kiếm Google.
2. Giữ chân khách hàng trong 3 giây đầu tiên
Bạn có biết rằng hơn 50% người dùng sẽ thoát trang nếu website mất quá 3 giây để tải? Trong kỷ nguyên số, sự chú ý của khách hàng là tài sản đắt đỏ nhất.
Một website chậm chạp giống như một cửa hàng đóng kín cửa: khách hàng sẽ quay lưng trước khi kịp nhìn thấy sản phẩm của bạn tuyệt vời đến mức nào. Bằng cách phân tích qua pagespeed.web.dev, bạn có thể chỉ ra chính xác những yếu tố đang làm “tắc nghẽn” luồng truy cập – từ hình ảnh chưa được nén, file CSS/JavaScript dư thừa, cho đến thời gian phản hồi máy chủ chậm chạp.
3. Chìa khóa đột phá tỷ lệ chuyển đổi (Conversion Rate)
Tốc độ tỉ lệ thuận với doanh thu. Các nghiên cứu chỉ ra rằng, chỉ cần cải thiện 0.1 giây tốc độ tải trang, tỷ lệ chuyển đổi có thể tăng lên đến 8%.
Khi khách hàng truy cập mượt mà, họ sẽ ở lại lâu hơn, xem nhiều trang hơn và dễ dàng hoàn tất các thao tác mua hàng hoặc điền form liên hệ. PageSpeed Insights không chỉ đưa ra con số vô hồn; công cụ này cung cấp lộ trình tối ưu hóa cụ thể (như loại bỏ các script của bên thứ ba không cần thiết hay sử dụng bộ nhớ cache trình duyệt) để biến lượng truy cập (traffic) thành khách hàng thực tế (leads/sales).
4. Khẳng định chất lượng hạ tầng máy chủ
Một điểm số PageSpeed thấp thường là hồi chuông cảnh báo về chất lượng hạ tầng hosting mà website đang sử dụng. Dù bạn có tối ưu mã nguồn tốt đến đâu, nếu máy chủ (Server) phản hồi chậm, mọi nỗ lực đều trở nên vô nghĩa.
Để thực sự bứt phá trên bảng điểm của Google, việc kết hợp tối ưu mã nguồn (đặc biệt là với các hệ quản trị như WordPress) và nâng cấp lên các giải pháp lưu trữ mạnh mẽ, bảo mật cao như eCloud Hosting hoặc các hệ thống Cloud VPS thế hệ mới là bước đi mang tính chiến lược. Một hạ tầng vững chắc không chỉ giúp xử lý dữ liệu nhanh chóng mà còn chịu tải tốt trong những chiến dịch marketing lớn.
📌 KẾT LUẬN
Tóm lại, pagespeed.web.dev không chỉ là một công cụ đo lường kỹ thuật. Nó là một bản báo cáo kinh doanh thực thụ, phản ánh sức khỏe của website và khả năng cạnh tranh của bạn trên môi trường internet. Đừng để khách hàng phải chờ đợi – hãy tối ưu tốc độ ngay hôm nay!
⚡ Giải pháp từ ESC.vn: Trải nghiệm ngay hạ tầng eCloud Hosting & Cloud VPS tốc độ cao giúp bứt phá điểm số Google PageSpeed chỉ trong vài bước! Hotline tư vấn: 1900 2069 | Website: https://esc.vn